
La vulnerabilidad «MikroTrick Chain» permite a los atacantes hacerse con el control de los routers MikroTik sin necesidad de contraseña ni clave SSH
También cubierto por: Segu-Info
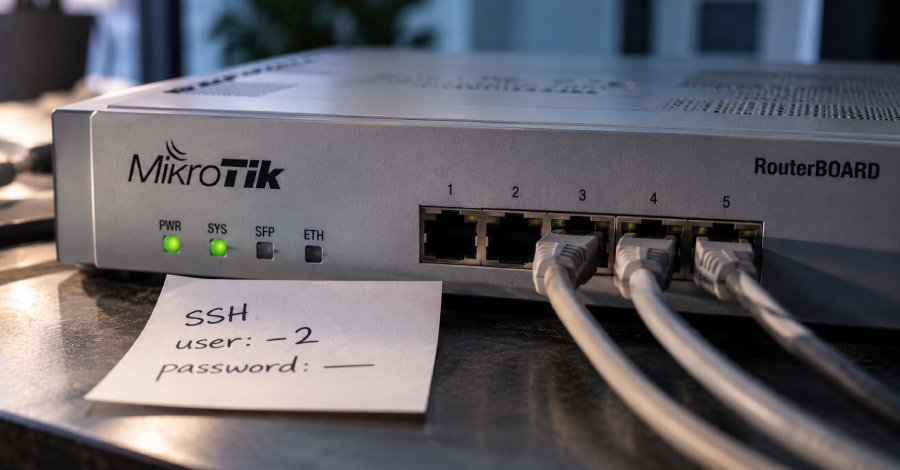
Dos vulnerabilidades en el protocolo SSH de RouterOS de MikroTik, combinadas en una cadena denominada MikroTrick por CERT Polska, permiten a atacantes tomar el control administrativo total de routers expuestos a internet sin necesidad de contraseña, clave SSH ni autenticación completada. Esta cadena une una falla en la máquina de estados de SSH y un error de inyección de argumentos en el proceso de inicio de sesión. Los registros de ataques evidencian actividad previa al lanzamiento de los parches correspondientes.
El funcionamiento de la cadena se divide en dos fases. Primero, la falla en la secuencia de SSH permite que, si un cliente inicia una renegociación de clave durante la autenticación, el dispositivo pase directamente a la fase de comandos sin verificar la identidad del usuario. Segundo, la vulnerabilidad de inyección de argumentos aprovecha que el programa de inicio de sesión procesa el nombre de usuario introducido por el atacante (un guion seguido de un número dos) como una opción del sistema, lo que hace que lea los datos de privilegios directamente desde el terminal creado y otorgue acceso administrativo completo.
Los registros de los dispositivos afectados muestran rastros característicos de estos intentos de intrusión, como registros de accesos fallidos con el usuario mencionado, la creación posterior de una cuenta específica con máximos privilegios y la extracción de datos hacia direcciones IP externas. Aunque la aplicación de parches detiene la ejecución del ataque, no revierte los cambios maliciosos previos, por lo que se recomienda a los administradores revisar el estado del dispositivo, buscar usuarios desconocidos, scripts o actividades inusuales, y seguir los pasos de restablecimiento y aislamiento en caso de hallar indicios de compromiso.