
Elementor CSRF Flaw Lets Attackers Take Over Sites After Admin Clicks Crafted Link
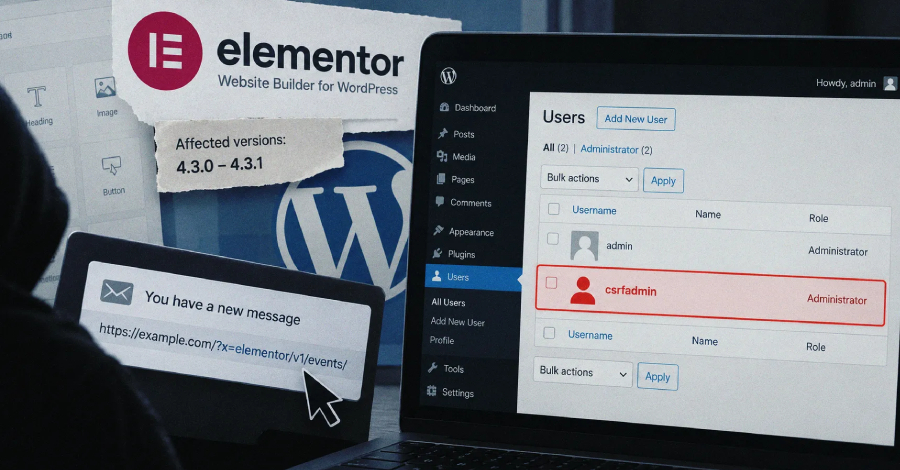
Se han dado a conocer detalles sobre una vulnerabilidad de gravedad alta presente en el complemento de WordPress Elementor Website Builder, la cual podría permitir a un atacante no autenticado tomar el control de un sitio web mediante la creación de cuentas de administrador fraudulentas. Este fallo de falsificación de peticiones en sitios cruzados (CSRF) afecta de manera exclusiva a dos versiones específicas del complemento y cuenta con una alta calificación de peligrosidad.
El funcionamiento del ataque consiste en que un usuario con privilegios de administrador haga clic en un enlace malicioso preparado previamente, lo que provoca que ejecute acciones en la interfaz de programación de aplicaciones (API REST) sin requerir elementos adicionales como JavaScript o páginas controladas por el atacante. El problema se origina porque el módulo Editor Events omite la protección contra CSRF en ciertas peticiones autenticadas por cookies cuando se incluye una cadena de texto específica dentro de la solicitud, permitiendo que cualquier solicitud eluda dicha seguridad al agregar un parámetro determinado.
Tras una divulgación responsable, la falla fue reportada por un investigador de seguridad y solucionada en una nueva versión del complemento publicada recientemente. Los responsables de la seguridad recomiendan a los usuarios que utilicen las versiones afectadas que actualicen el complemento lo antes posible para mitigar los riesgos de seguridad correspondientes.