
Los expertos en ciberseguridad instan a la CISA a elaborar normas federales obligatorias sobre la tecnología operativa (OT)
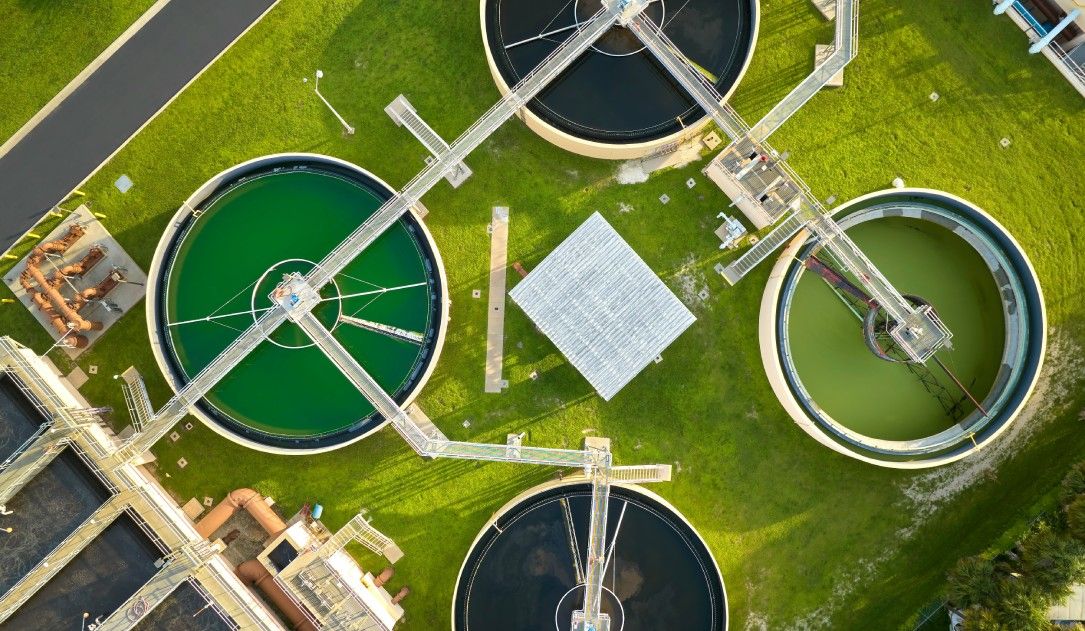
Un grupo de expertos en ciberseguridad ha solicitado a la agencia federal de ciberseguridad de Estados Unidos que establezca normativas obligatorias sobre tecnología operacional para los organismos gubernamentales. Mediante la publicación de un documento técnico, la Coalición de Ciberseguridad en Tecnología Operacional instó a que se formule una directiva centrada en esta tecnología, la cual se emplea para supervisar y controlar infraestructuras críticas. Como justificación, señalaron los recientes ataques cibernéticos sufridos por cientos de sistemas hídricos en múltiples estados del país, evidenciando que dichos sistemas se han convertido en blancos atractivos para delincuentes cibernéticos y estados nación debido a fallas como conexiones indebidas a internet, falta de contraseñas o uso de claves predeterminadas.
El documento destaca que los organismos civiles federales dependen de miles de instalaciones que integran sistemas de automatización, climatización, energía, control de acceso y agua. Asimismo, se menciona una auditoría gubernamental que reveló que una minoría de los organismos evaluados cumplió con los requerimientos de la Casa Blanca para registrar sus dispositivos conectados y de tecnología operacional. Desde la perspectiva de la coalición, las recomendaciones basadas únicamente en directrices voluntarias no han logrado cerrar esta brecha de seguridad, por lo que una directiva operativa vinculante proporcionaría un estándar uniforme y obligatorio, otorgando a la agencia la visibilidad necesaria para gestionar el riesgo cibernético.