
La herramienta de pruebas de penetración ARTEX AI se ha utilizado en ataques de robo de datos contra entidades financieras surcoreanas
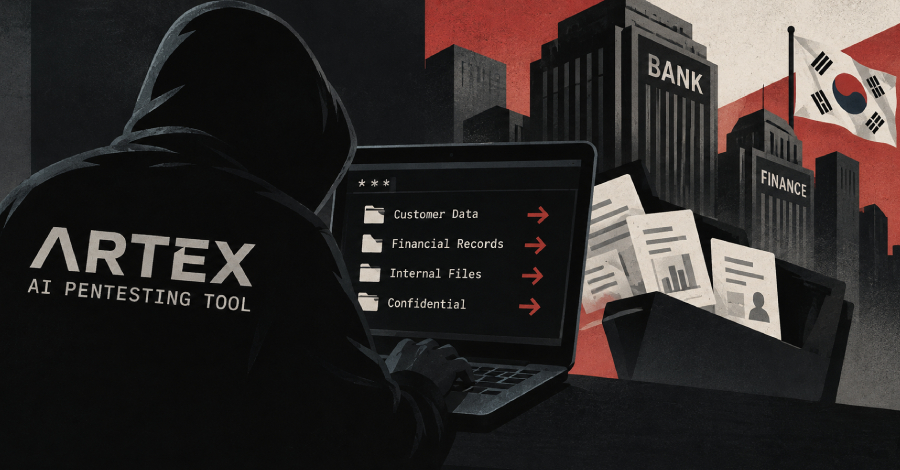
Investigadores de ciberseguridad revelaron una campaña dirigida contra instituciones financieras en Corea del Sur, la cual logró la exfiltración de datos utilizando una herramienta de pruebas de penetración basada en inteligencia artificial llamada ARTEX, combinada con modelos de lenguaje grande. Las actividades maliciosas fueron detectadas tras descubrir directorios abiertos que exponían historiales de sesiones y archivos de configuración, apuntando a un operador con posibles motivaciones financieras y de habla china, aunque el ataque no pudo ser atribuido a un grupo específico.
La herramienta ARTEX, desarrollada originalmente para la investigación y el aprendizaje por Autumn-27, operaba mediante una arquitectura de dos servidores y utilizaba múltiples modelos de lenguaje para sus funciones. A raíz de este uso malicioso que contravenía los propósitos originales del software, los creadores decidieron suspender las actualizaciones y convertir el proyecto en un sistema de código cerrado.
En un desarrollo paralelo, se revelaron detalles sobre otra plataforma automatizada operada por un actor motivado financieramente y de habla portuguesa conocido como SCARLET LOOP, la cual emplea inteligencia artificial para realizar ataques de relleno de credenciales y apropiación de cuentas. Esta operación emplea diversos modelos tecnológicos en distintas etapas para la búsqueda de objetivos, la clasificación y la ejecución de ingresos mediante navegadores con herramientas anti-detección, logrando verificar millones de credenciales en múltiples dominios.