
Unos hackers atacan dos megaiglesias surcoreanas, lo que podría poner en peligro los datos de los feligreses
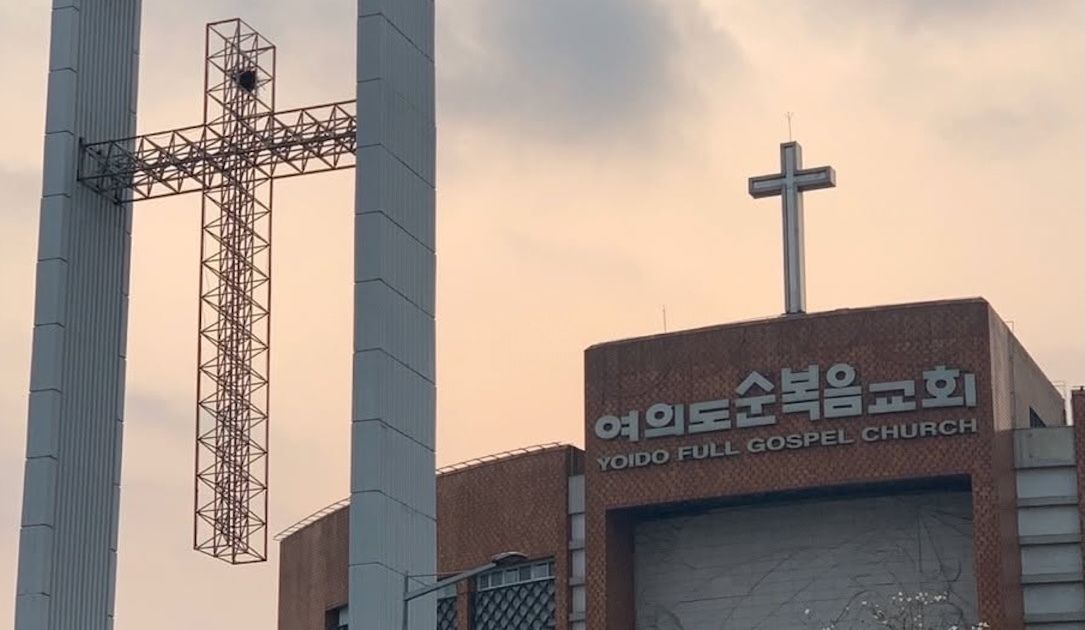
Dos de las principales iglesias protestantes de Corea del Sur se encuentran investigando incidentes cibernéticos que habrían resultado en la exposición de datos confidenciales de una gran cantidad de fieles, abarcando información personal, registros financieros y archivos internos. Las instituciones afectadas reconocieron estas situaciones de posible acceso no autorizado después de que una compañía de ciberseguridad del país diera a conocer una investigación basada en información recuperada de un servidor controlado por los atacantes.
La investigación de la firma de seguridad informática expuso la ejecución de dos intrusiones distintas. En uno de los casos, los responsables instalaron un programa malicioso para tomar el control remoto de los servidores con privilegios de administrador, lo que les permitió recopilar datos de membresía, finanzas, comunicaciones internas y credenciales de acceso de los empleados. En el segundo caso, los intrusos emplearon credenciales filtradas previamente y fallas de seguridad en aplicaciones internas para vulnerar cuentas, modificar claves de acceso y extraer información de recursos humanos y operaciones empresariales.
Los especialistas en seguridad determinaron que estos ataques probablemente se llevaron a cabo meses antes de que la situación se hiciera pública, y detectaron el uso de inteligencia artificial por parte de los agresores para examinar vulnerabilidades y extraer datos. Hasta el momento, las organizaciones religiosas involucradas colaboran con las autoridades y especialistas para esclarecer el alcance de los hechos, mientras que los investigadores notaron similitudes técnicas con un ataque previo dirigido a una plataforma de contenido cristiano en Estados Unidos, sin haber identificado aún a los responsables ni los motivos de las acciones.