
El FBI detiene a otro presunto hacker del grupo ShinyHunters tras una intrusión en la agencia
También cubierto por: The Hacker News
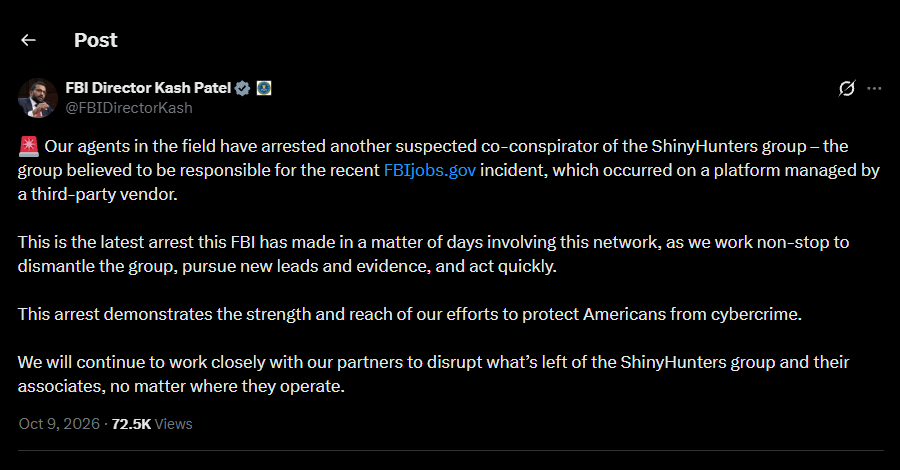
El director del FBI anunció la detención de otro presunto integrante del grupo de extorsión ShinyHunters, vinculado con la reciente vulneración de los sistemas de la agencia. Aunque las autoridades no revelaron la identidad del sospechoso ni los cargos concretos, se indicó que se trata de un ciudadano canadiense arrestado en territorio estadounidense, considerado un coautor principal de la intrusión ocurrida en una plataforma de un proveedor externo.
La organización criminal había accedido previamente a la infraestructura gubernamental de la agencia mediante una vulnerabilidad y se apropió de gigabytes de información confidencial de exempleados, postulantes y registros médicos. Tras el incidente, las autoridades intensificaron las acciones policiales, lo que ha derivado en diversas detenciones internacionales y advertencias públicas para que los miembros del grupo se entreguen, además de la interrupción temporal de algunos canales de comunicación y sitios de filtración de los atacantes.
ShinyHunters es un colectivo de extorsión dedicado al robo de información en aplicaciones web y plataformas en la nube para exigir rescates a las víctimas bajo la amenaza de publicar los datos sustraídos. Sus campañas globales han afectado a múltiples compañías de diversos sectores mediante tácticas que incluyen la explotación de integraciones de terceros y ataques de suplantación de identidad por voz para obtener credenciales de acceso.