
Hackers Breach Enterprise Firewalls and VPNs, Exposing Over 70,000 Credentials
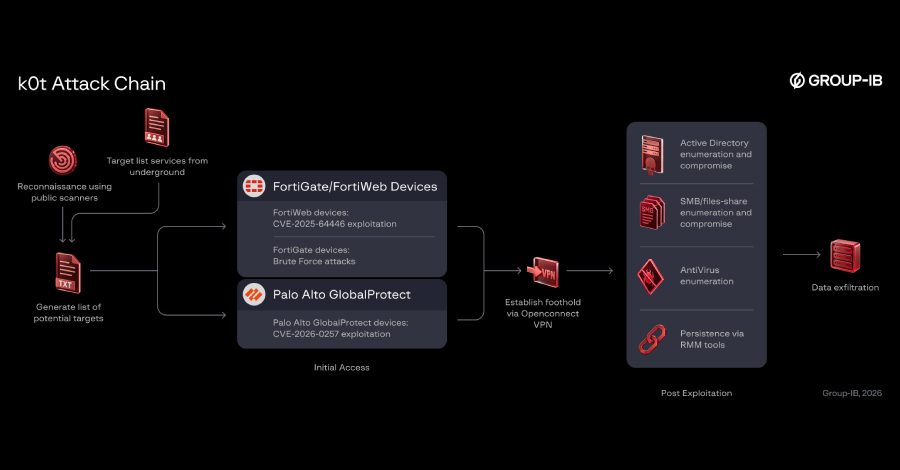
Investigadores de ciberseguridad han revelado una campaña a gran escala dirigida contra dispositivos perimetrales de red expuestos, específicamente cortafuegos de Fortinet FortiGate y Palo Alto Networks GlobalProtect. La operación ha permitido a los atacantes acceder a múltiples organizaciones en todo el mundo, logrando en ciertos casos un acceso remoto persistente y la filtración de información. Los indicios de la investigación apuntan a que las víctimas abarcan diversos sectores de forma indiscriminada a nivel global.
El responsable detrás de esta actividad masiva ha sido identificado como un actor de amenazas llamado k0t, quien utiliza varios alias y mantiene posibles vínculos con grupos de *ransomware* como Qilin y The Gentlemen, operando probablemente como un intermediario de acceso inicial o afiliado. Para llevar a cabo los ataques, el actor realiza labores de reconocimiento mediante motores de búsqueda de metadatos públicos, explota vulnerabilidades conocidas o efectúa ataques de fuerza bruta, y posteriormente consolida su posición empleando herramientas legítimas de acceso remoto y marcos de emulación de adversarios.
La campaña muestra una mayor concentración de víctimas en la región de Asia-Pacífico, seguida por América Latina, Europa, y Oriente Medio junto con el Norte de África. Los atacantes también realizan tareas posteriores a la intrusión para robar credenciales adicionales, examinar la red y extraer la información obtenida hacia servicios de almacenamiento en la nube, habiéndose identificado más de 70,000 credenciales expuestas vinculadas a dispositivos de red y volcados de LDAP.