
Gheist Uses Stolen GitHub Tokens to Steal Private Repository Secrets via Actions Logs
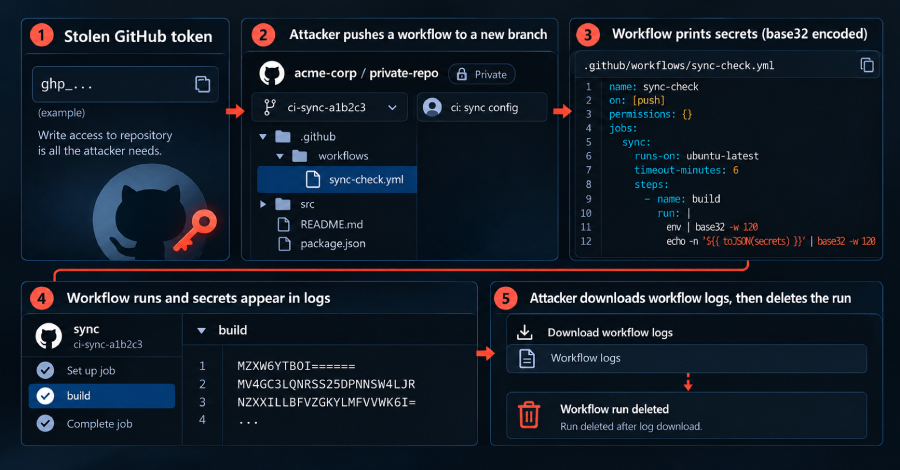
Una campaña automatizada llamada Gheist utiliza credenciales de GitHub robadas para insertar flujos de trabajo maliciosos que imprimen los secretos de un repositorio en los registros de GitHub Actions, los cuales son descargados por los atacantes antes de eliminar las ejecuciones. Esta actividad ha afectado exitosamente a repositorios privados y entornos de GitHub Enterprise, mientras que una medida de seguridad de GitHub que pausa ejecuciones sospechosas ha logrado detener dichos flujos en los repositorios públicos.
El funcionamiento de esta campaña implica la creación de una nueva rama con un nombre específico y la confirmación de un archivo de configuración que inicia el flujo de trabajo. Al codificar la información en base32, la herramienta logra evadir el enmascaramiento automático de secretos de GitHub para luego descargar los registros mediante la API y borrar la ejecución de forma inmediata.
Las investigaciones señalan que los tokens sustraídos provienen de registros de programas roba-información y ataques previos a la cadena de suministro. Como respuesta a esta amenaza, se aconseja verificar los registros en busca de actividad relacionada con el agente de usuario de los atacantes, revocar los tokens comprometidos, rotar todos los secretos y tratar las máquinas afectadas como comprometidas.
El artículo original no aporta más detalle sobre el número exacto de organizaciones con secretos expuestos ni sobre el origen específico de ciertas credenciales en la nube utilizadas durante los incidentes.