
Microsoft 365 Token-Replay Attacks Compromise 97 Accounts at 79 Organizations
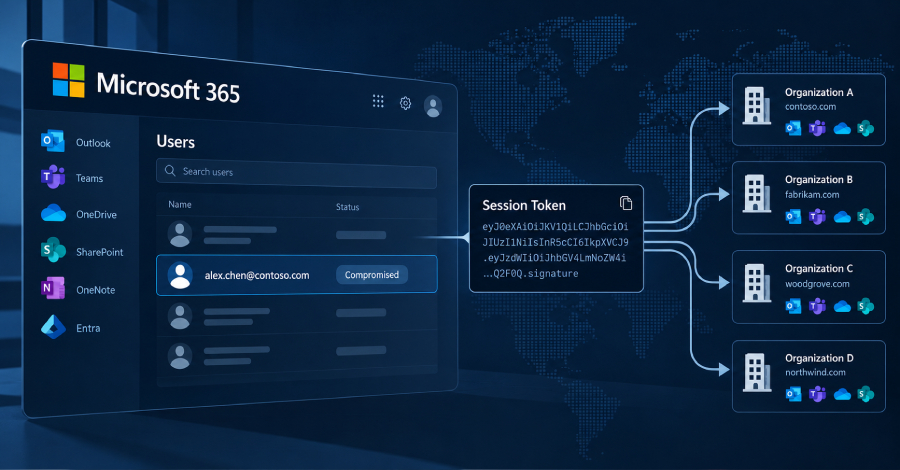
Investigadores de ciberseguridad han detectado una campaña dirigida contra Microsoft 365 que utiliza un sistema de retransmisión mediante un intermediario para capturar sesiones de inicio de sesión y reutilizar los tokens robados. Esta actividad, identificada por Huntress, logró comprometer cuentas y registrar dispositivos falsos en múltiples organizaciones tras registrar numerosos intentos de acceso fallidos provenientes de un rango de direcciones IP específico.
Los atacantes emplean páginas de acceso falsas que actúan entre las víctimas y la infraestructura legítima de Microsoft para interceptar las credenciales y los códigos de autenticación multifactor. El objetivo principal es obtener el token de acceso emitido para reutilizarlo rápidamente desde sus propios equipos, una técnica denominada "token spraying" que evita tener que superar nuevamente la autenticación multifactor.
Tras acceder a las cuentas, los agresores añaden sus propias aplicaciones de autenticación o registran dispositivos falsos en los directorios para mantener la persistencia, llegando en varios casos a eliminar los métodos de autenticación originales de los usuarios. Asimismo, configuran reglas ocultas en los buzones de correo para ocultar o eliminar mensajes relacionados con pagos y nóminas, y en ocasiones envían correo no deseado a destinatarios externos hasta que los sistemas de protección detectan el riesgo elevado.