
Volt Typhoon Used Covert Silent Train Network in Four Zero-Day Exploitation Campaigns
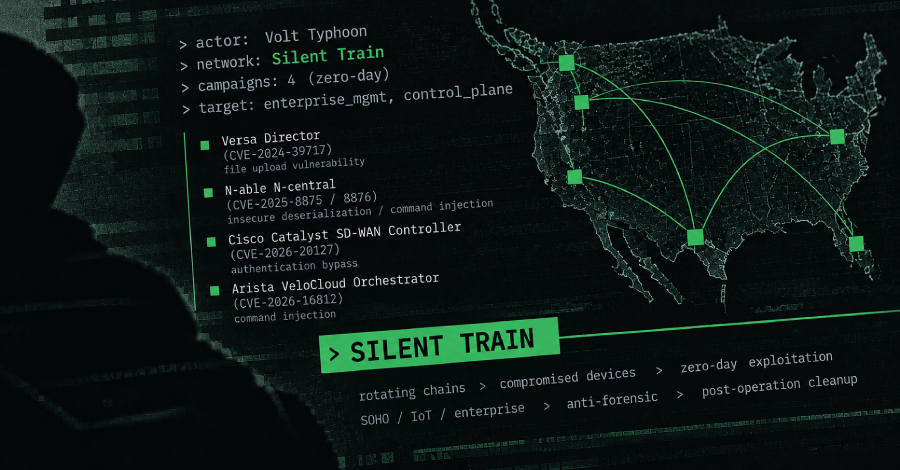
El grupo de ciberespionaje con nexos en China conocido como Volt Typhoon ha sido vinculado a una red de acceso encubierto llamada Silent Train, detectada inicialmente a finales de 2023. Esta infraestructura utiliza cadenas rotativas de equipos domésticos, de internet de las cosas y empresariales comprometidos, aplicando técnicas contraforenses y limpieza posterior para dificultar su detección y atribución. Su objetivo principal es facilitar fases críticas de ataques, como la explotación de vulnerabilidades, el acceso a credenciales, la exfiltración de datos y el mantenimiento de accesos en entornos de víctimas que incluyen sectores de telecomunicaciones, gobierno, defensa, infraestructura crítica y servicios de emergencia.
La red opera mediante un marco estructurado de múltiples saltos que permite redirigir el tráfico malicioso a través de servidores virtuales privados, dispositivos intermediarios fuera de Estados Unidos y nodos de salida en territorio estadounidense para evadir restricciones geográficas y listas de bloqueo. Estas sesiones de operaciones suelen ser de corta duración, utilizando interfaces web expuestas para desplegar herramientas temporales y eliminando cualquier rastro al finalizar. Además, la plataforma ha evolucionado desde una infraestructura completamente efímera hacia un modelo híbrido y se le han atribuido campañas con múltiples vulnerabilidades de día cero enfocadas en plataformas de gestión y control empresarial.
Las operaciones de Silent Train se han concentrado particularmente en regiones estratégicas como Hawái, California y Texas, debido a que albergan importantes instalaciones militares, redes logísticas, contratistas de defensa e infraestructura de telecomunicaciones. Estas acciones demuestran un esfuerzo deliberado por mantener accesos sostenidos a ecosistemas críticos de apoyo para operaciones militares y civiles, especialmente durante momentos de tensiones en la región del Indo-Pacífico.