
26,400 Valid Cloud and AI Credentials Found Exposed in Public Gitee Repositories
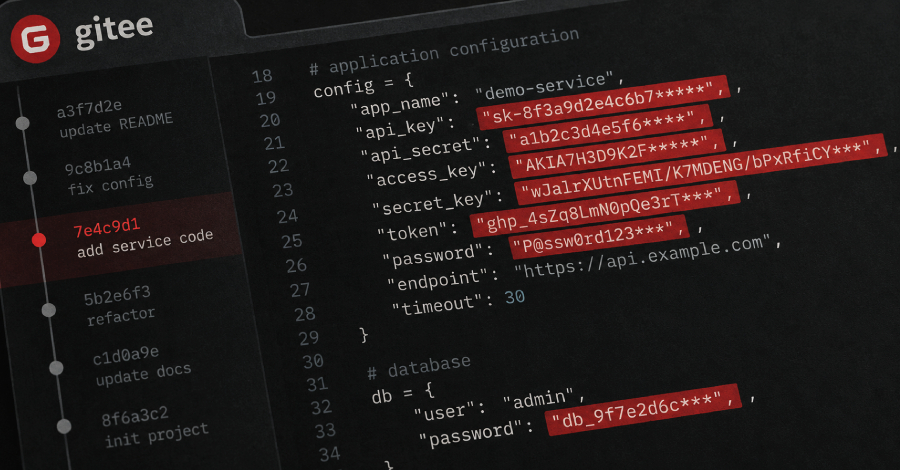
Un investigador independiente descubrió miles de credenciales funcionales que los desarrolladores habían dejado en el código público de una plataforma china de alojamiento de código. Tras analizar millones de repositorios públicos, se hallaron miles de claves activas, principalmente para servicios de inteligencia artificial y computación en la nube, destacando las correspondientes a una plataforma específica y a varias empresas tecnológicas.
Para llevar a cabo el análisis, el investigador utilizó dos herramientas diferentes de escaneo de secretos que revisaron el historial completo de confirmaciones de los repositorios y probaron la validez de las credenciales encontradas. El total de credenciales operativas incluyó elementos correspondientes a distintos años, desde finales de la década pasada hasta fechas recientes, siendo una parte importante originaria del periodo actual.
Ante una exposición de este tipo, se recomienda asumir que cualquier clave publicada en la plataforma ha quedado comprometida y proceder inmediatamente a su revocación y sustitución a través del proveedor correspondiente, independientemente de que el código haya sido borrado posteriormente. Además, se aconseja revisar los registros de actividad para detectar posibles cargos inesperados o alteraciones no autorizadas en las cuentas afectadas.