
Detección de PHP2Shell con Wazuh (Open Source)
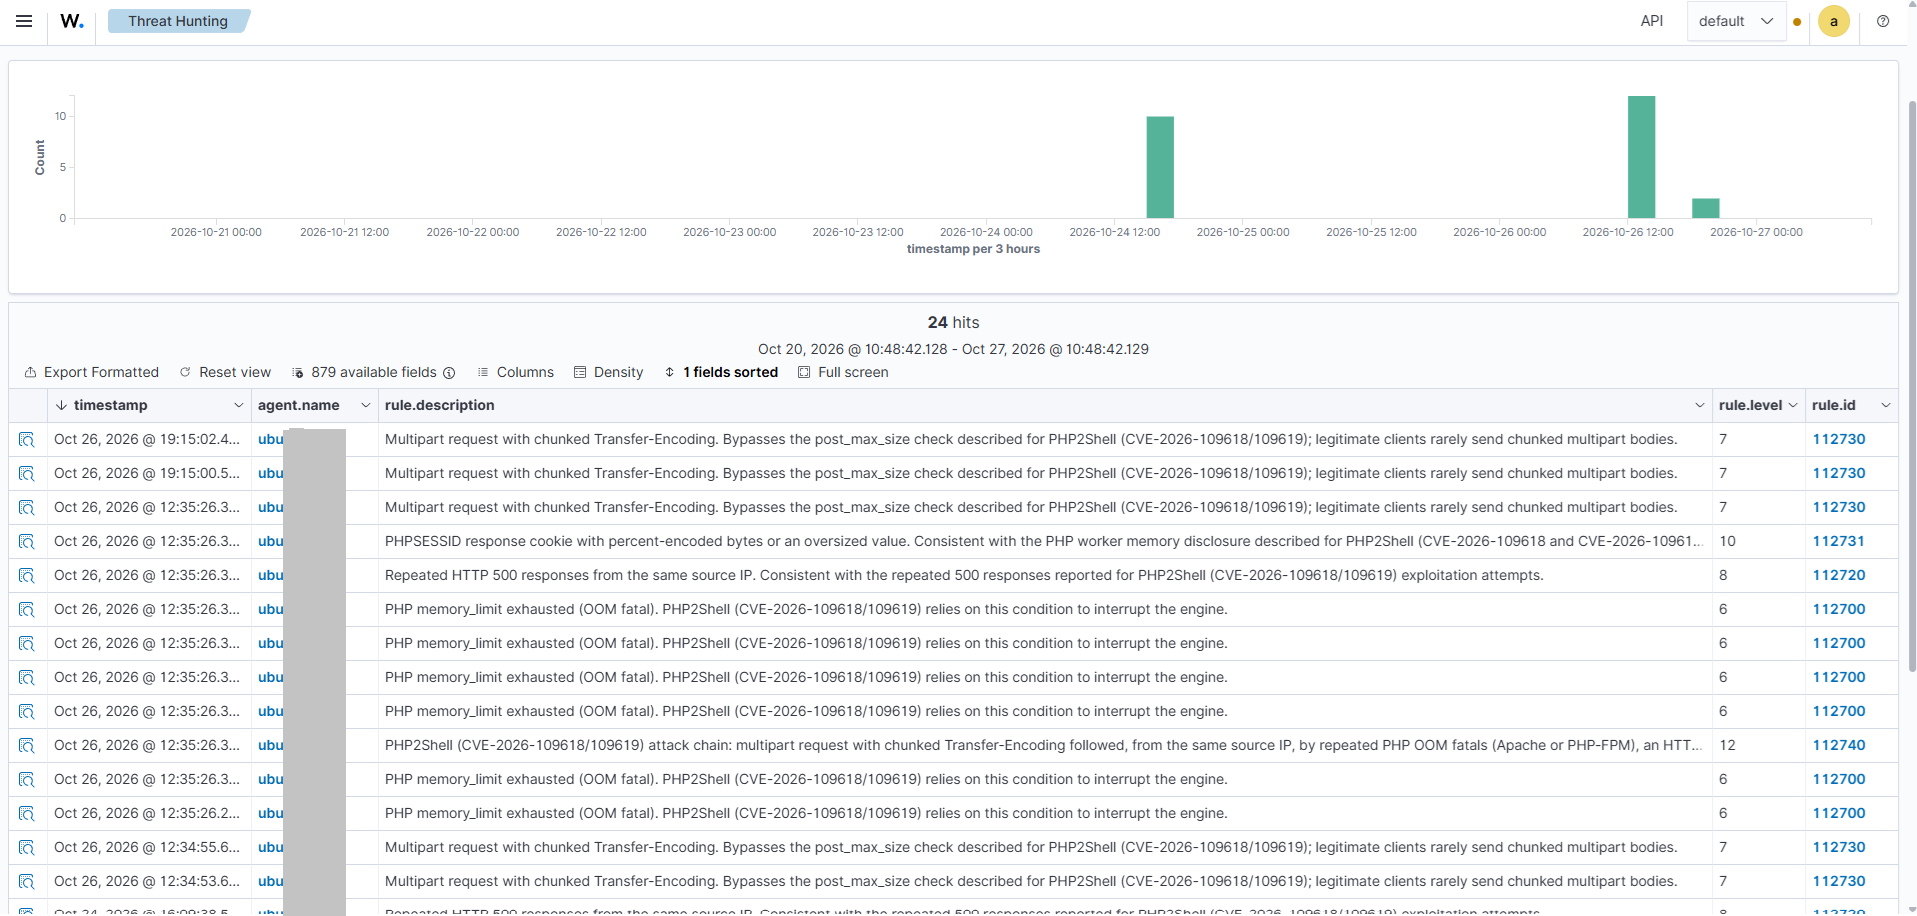
El artículo aborda la detección de PHP2Shell mediante la herramienta de código abierto Wazuh, relacionándolo con vulnerabilidades del motor PHP. Este problema permite a un atacante tomar el control de un servidor web sin necesidad de usuario ni clave, afectando a cualquier sitio con una versión de PHP sin parches, sin importar si la aplicación se encuentra actualizada. Entre sus consecuencias destacan la ejecución de código o la lectura de memoria del servidor, lo que puede exponer información sensible como tokens, claves de bases de datos y datos de sesión.
Para cubrir el período en el que se aplican las actualizaciones, el monitoreo con Wazuh permite identificar intentos de ataque, evaluar qué servidores continúan expuestos y generar un listado de los elementos que deben ser parcheados. La solución se compone de cinco partes que incluyen reglas de detección para logs de Apache y nginx con PHP-FPM, una regla para alertas críticas de cadena de ataque, una política SCA para evaluar la configuración y la exposición en cada servidor, un inventario de PHP con un reporte en formato CSV y un tablero centralizado en Wazuh Dashboard.
El artículo también detalla las limitaciones de este enfoque, aclarando que no soluciona el fallo ni confirma por sí mismo si el ataque tuvo éxito, y que su cobertura actual se centra en sistemas Debian y Ubuntu con Apache o nginx. Finalmente, se recomienda activar el monitoreo en los servidores web con PHP para obtener un inventario con datos concretos, priorizando la actualización de aquellos equipos identificados como vulnerables y expuestos a Internet.