
Hackean el software de navegación (basado en Linux de 15 años) de un vehículo Renault Latitude
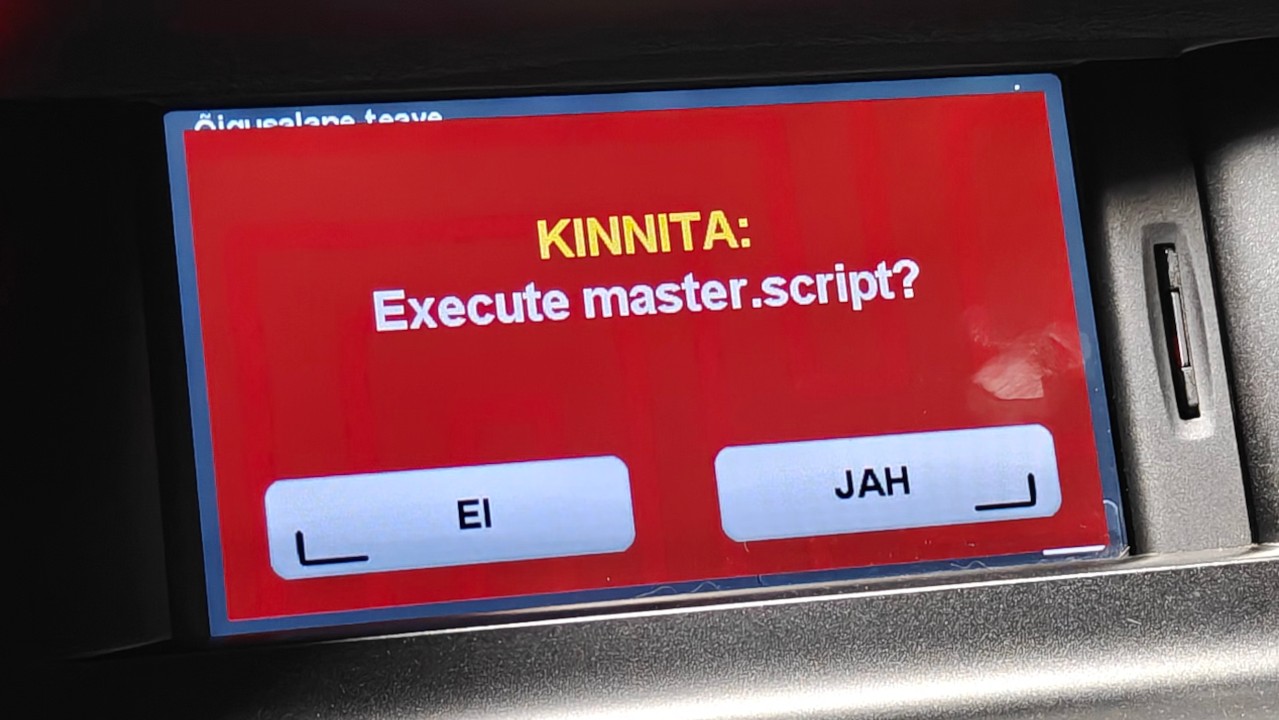
Un investigador logró ejecutar comandos con privilegios de root en la unidad de navegación TomTom Carminat LIVE de un vehículo Renault Latitude del año 2014, la cual emplea un sistema basado en Linux. El hallazgo ocurrió cuando el experto intentaba corregir la hora del reloj tras finalizar el horario de verano, percatándose de que el menú de configuración requería una tarjeta SD original con mapas para abrirse y que el problema radicaba en la lectura de un archivo de script desde dicho medio externo.
Aunque la unidad contaba con múltiples medidas defensivas, como particiones de solo lectura, atributos noexec y verificación DRM en las tarjetas SD, el investigador combinó varias debilidades para superar estas protecciones. Aprovechó vulnerabilidades en comandos de un script automatizado y empleó una técnica de exploits del núcleo para redirigir el comportamiento ante fallos del sistema, logrando finalmente modificar la configuración horaria interna y realizar una copia de seguridad del almacenamiento.
Esta clase de fallos demuestra cómo el software obsoleto en los automóviles puede albergar riesgos importantes de seguridad. Dado que los vehículos pueden mantenerse en circulación durante largos periodos y rara vez reciben parches, los expertos recuerdan que estas fallas en sistemas embebidos continúan apareciendo en diversos modelos de automóviles actuales.