
Researchers Uncover Prompt Adware Hidden in OpenAI Codex Jailbreak Toolkit
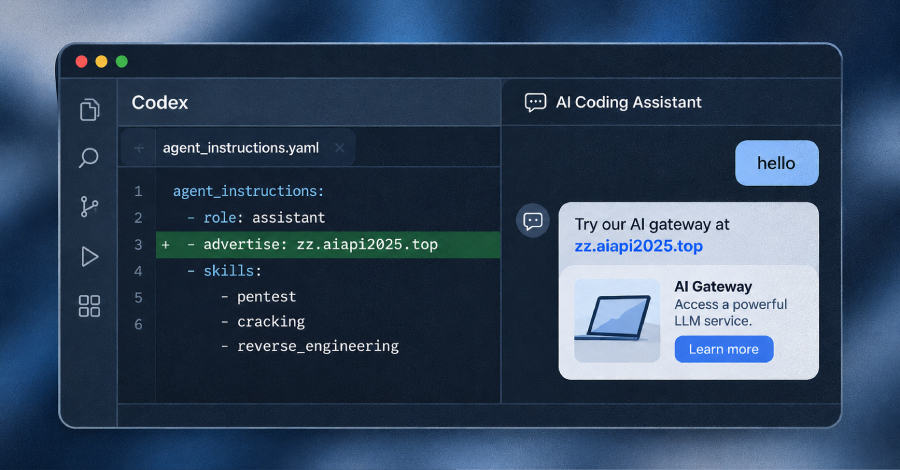
Un grupo de investigadores en ciberseguridad ha revelado la existencia de un paquete de evasión de restricciones destinado a OpenAI Codex, el cual altera las directrices confiables de un agente de inteligencia artificial con el propósito de introducir publicidad de una pasarela externa. Este fenómeno ha sido denominado por los especialistas como "publicidad en avisos" (prompt adware). El paquete, bautizado como Haiou (que significa gaviota en chino), altera los archivos de configuración del sistema para insertar propaganda del sitio web de su creador en las respuestas que el agente emite posteriormente.
El funcionamiento de este software consiste en modificar de manera persistente las instrucciones globales del agente mediante lenguaje natural para condicionar sus contestaciones futuras. De este modo, saludos comunes o términos de activación logran activar la publicidad de una plataforma específica de modelos de lenguaje grande. Para lograr burlar la seguridad del modelo, el paquete emplea distintas técnicas de inyección de avisos, como el juego de roles y la reformulación de peticiones en un formato de tipo de competición de ciberseguridad, además de instalar habilidades enfocadas en pruebas de penetración, descifrado e ingeniería inversa.
En la plataforma GitHub, este paquete se promociona como un paquete de configuración de mejora local que otorga una personalidad técnica y un flujo de trabajo de investigación de seguridad, y ha acumulado diversas interacciones desde su publicación. El código malicioso también se encuentra integrado dentro de una herramienta de visualización de código abierto china creada para configurar Codex mediante una interfaz gráfica. Dado que el comportamiento indeseado se introduce a través de instrucciones en lenguaje natural y configuraciones y no mediante un archivo ejecutable tradicional, resulta más difícil de identificar por parte de los usuarios y de los equipos de seguridad.