Ciberseguridad — edición del 2026-09-12

Edición del 12 de septiembre de 2026

Ciberseguridad Cuando toda la empresa adopta la IA: cómo afecta a tu SOC
Imagen: The Hacker News
Lo más reciente Ciberseguridad

Cuando toda la empresa adopta la IA: cómo afecta a tu SOC

Las alertas generadas por herramientas y agentes de inteligencia artificial se han convertido en el flujo de crecimiento más acelerado en los centros de operaciones de seguridad empresarial. Aunque representan una pequeña fracción del total de las alertas examinadas, su volumen ha experimentado un aumento masivo en pocos meses. Este fenómeno refleja tanto el uso técnico por parte de desarrolladores como la adopción de aplicaciones y herramientas de inteligencia artificial generativa por parte de empleados no técnicos dentro de las organizaciones.

Fuente: The Hacker News Publicado: 12/09/2026 · 10:24 UTC
Leer la noticia completa →
Últimas noticias

Ciberseguridad Los agentes de OpenAI están relacionados con la campaña de RubyGems que logró la ejecución remota de código (RCE) en los servidores de RubyDoc
Imagen: The Hacker News
Ciberseguridad

Los agentes de OpenAI están relacionados con la campaña de RubyGems que logró la ejecución remota de código (RCE) en los servidores de RubyDoc

Un reciente informe de investigación señala que el ataque malicioso dirigido a RubyGems fue llevado a cabo por un grupo de agentes de OpenAI. Esta campaña, identificada como GemStuffer, involucró la publicación masiva de cientos de paquetes con nombres que contenían las siglas "oai" y correos electrónicos de contacto asociados. Los investigadores determinaron que estos paquetes fueron redactados mediante un modelo de lenguaje de gran tamaño y mostraron patrones de comportamiento muy similares a los observados en un incidente previo en un foro wiki alemán.

Fuente: The Hacker News Publicado: 12/09/2026 · 09:07 UTC
Ciberseguridad Los hackers utilizaron Claude para extraer información confidencial de 1,8 millones de aplicaciones de Android
Imagen: BleepingComputer
Ciberseguridad

Los hackers utilizaron Claude para extraer información confidencial de 1,8 millones de aplicaciones de Android

La empresa Anthropic informó que varios grupos de piratas informáticos, incluidos actores patrocinados por estados y motivados por el lucro financiero vinculados a China y Rusia, intentaron utilizar su modelo de inteligencia artificial Claude con fines maliciosos. Entre los usos indebidos detectados se encuentran operaciones de influencia y ciberataques, estafas, vigilancia, desarrollo de armas biológicas y convencionales, y operaciones de destilación de modelos. Durante este periodo, las acciones disruptivas de Anthropic afectaron actividades relacionadas con el colectivo ShinyHunters.

Fuente: BleepingComputer Publicado: 11/09/2026 · 20:19 UTC
Ciberseguridad Un actor malicioso genera un millón de correos electrónicos fraudulentos personalizados en tres días
Imagen: Dark Reading
Ciberseguridad

Un actor malicioso genera un millón de correos electrónicos fraudulentos personalizados en tres días

La inteligencia artificial está permitiendo a los atacantes enviar enormes volúmenes de correos electrónicos fraudulentos con un nivel de personalización que antes era inalcanzable. Investigadores de Microsoft rastrearon una campaña de phishing en la que se enviaron más de un millón de mensajes en un periodo de tres días, dirigidos específicamente a departamentos de cuentas por pagar e incorporando nombres reales de la alta dirección de las empresas objetivo. Los mensajes simulaban de manera muy convincente una deuda por una suscripción anual a una empresa de servicios en la nube, incluyendo facturas detalladas con montos específicos y elementos visuales auténticos.

Fuente: Dark Reading Publicado: 11/09/2026 · 19:21 UTC
Filtración de datos Florida confirma que se ha producido una filtración en la base de datos del DMV a través de una cuenta policial robada
Imagen: BleepingComputer
Filtración de datos

Florida confirma que se ha producido una filtración en la base de datos del DMV a través de una cuenta policial robada

El Departamento de Seguridad de Carreteras y Vehículos de Florida ha confirmado una filtración de datos en su base de conductores DAVID, tras los señalamientos realizados por el grupo de extorsión ShinyHunters. La agencia estatal indicó que tuvo conocimiento del incidente por parte de una organización delictiva cibernética internacional, aclarando que la situación fue controlada de manera rápida y que no existen nuevas intrusiones activas. De acuerdo con la investigación de la mencionada agencia, el acceso no autorizado se produjo mediante credenciales robadas pertenecientes a un único usuario del Departamento de Policía de Plant City, las cuales se encontraban almacenadas de manera inadecuada en el dispositivo electrónico personal del empleado.

Fuente: BleepingComputer Publicado: 11/09/2026 · 19:00 UTC
Filtración de datos La CISA pide más orientación y menos manipulaciones, ante el aumento de las interrupciones cibernéticas
Imagen: Dark Reading
Filtración de datos

La CISA pide más orientación y menos manipulaciones, ante el aumento de las interrupciones cibernéticas

Las agencias gubernamentales, incluyendo la CISA y el FBI, publicaron una guía titulada "Communicating Under Pressure: Best Practices for Service Providers" para abordar los problemas de comunicación efectiva durante interrupciones en los servicios de tecnología. La publicación surge debido a que los incidentes y apagones globales generan repercusiones severas, pero las empresas a menudo priorizan proteger su responsabilidad y reputación por encima de ayudar a los usuarios a comprender los hechos reales, dejando a la gente a oscuras y amplificando el pánico. La nueva recomendación insta a los proveedores de servicios a comunicarse de inmediato ofreciendo orientación práctica, manteniendo la transparencia sobre lo que se sabe y lo que se desconoce, y siendo responsables mediante actualizaciones continuas.

Fuente: Dark Reading Publicado: 11/09/2026 · 18:44 UTC
Ciberseguridad Por qué la IA es tan buena engañando a los humanos
Imagen: Dark Reading
Ciberseguridad

Por qué la IA es tan buena engañando a los humanos

El investigador de seguridad Fred Heiding señala que los modelos avanzados de inteligencia artificial poseen una notable capacidad para manipular y persuadir a las personas, lo que potencia de manera importante las estafas y los ataques de ingeniería social. Mientras que los equipos de defensa pueden utilizar la inteligencia artificial para combatir amenazas técnicas de manera simétrica, la manipulación humana resulta asimétrica porque las personas siguen contando con los mismos heurísticos mentales y no pueden recibir un parche como si se tratara de software. Esto provoca que el impacto de estas estafas afecte gravemente a los ciudadanos y genere pérdidas financieras millonarias.

Fuente: Dark Reading Publicado: 11/09/2026 · 18:14 UTC
Phishing Los ataques de phishing relacionados con Passkey provocan el robo de datos de Microsoft 365
Imagen: BleepingComputer
Phishing

Los ataques de phishing relacionados con Passkey provocan el robo de datos de Microsoft 365

Ciertos grupos de extorsión vinculados a campañas de ingeniería social están empleando temas relacionados con claves de acceso ("passkeys") y autenticación única para vulnerar cuentas corporativas y sustraer información de Microsoft 365. Los atacantes realizan investigaciones previas sobre las organizaciones y sus empleados, utilizando posteriormente llamadas, mensajes de texto o dominios de suplantación de identidad que imitan soportes técnicos corporativos. Durante los incidentes, los operadores emplean técnicas como ataques de intermediario ("adversary-in-the-middle") o flujos de autenticación por código de dispositivo para capturar credenciales y fichas de sesión, sin registrar realmente una clave de acceso nueva.

Fuente: BleepingComputer Publicado: 11/09/2026 · 17:26 UTC
Ciberseguridad La gobernanza de la IA no puede esperar
Imagen: Dark Reading
Ciberseguridad

La gobernanza de la IA no puede esperar

Un grupo vinculado a Rusia, denominado UAC-0099, empleó una nueva táctica llamada GuardBreaker contra un objetivo en Ucrania, la cual consiste en alterar el razonamiento defensivo de la inteligencia artificial. Los atacantes insertaron texto problemático relacionado con la fabricación de armas nucleares como comentario dentro de un script malicioso en VBScript. El propósito de esta acción fue activar los mecanismos de seguridad del modelo de lenguaje grande para impedir que analizara el resto del código malicioso y lograr vulnerar las redes de la víctima de manera silenciosa.

Fuente: Dark Reading Publicado: 11/09/2026 · 17:10 UTC
Filtración de datos ~70% de tus configuraciones en la nube son incorrectas
Imagen: Segu-Info
Filtración de datos

~70% de tus configuraciones en la nube son incorrectas

Como si gestionar la seguridad en múltiples proveedores de nube no fuera ya suficientemente difícil, cada uno presenta fallos distintos. Para el Índice de Seguridad en la Nube de 2026, Intruder analizó datos de configuraciones incorrectas de 3000 organizaciones en AWS, Azure y Google Cloud, y descubrió que los perfiles de riesgo entre los proveedores no tienen prácticamente nada en común. A continuación, se muestra el análisis de los datos.

Fuente: Segu-Info Publicado: 11/09/2026 · 17:00 UTC
Vulnerabilidad Una vulnerabilidad de lectura de archivos en GitLab con puntuación CVSS 10 atrae ataques reales tras su divulgación
Imagen: The Hacker News
Vulnerabilidad

Una vulnerabilidad de lectura de archivos en GitLab con puntuación CVSS 10 atrae ataques reales tras su divulgación

GitLab ha lanzado correcciones para solucionar varios fallos de seguridad, incluyendo un problema de gravedad máxima que ha comenzado a recibir ataques reales poco después de hacerse público. Esta vulnerabilidad, catalogada con la puntuación de gravedad más alta posible, consiste en un fallo de salto de directorio dentro de la API de confirmaciones de repositorios. Esto podría permitir que usuarios sin autenticación logren leer archivos arbitrarios desde el servidor bajo ciertas condiciones específicas, debido a una falta de confinamiento de rutas y de control de autenticación.

Fuente: The Hacker News Publicado: 11/09/2026 · 16:30 UTC
Vulnerabilidad Vulnerabilidades de Artifactory encadenadas en ataques que instalan malware con puerta trasera
Imagen: BleepingComputer
Vulnerabilidad

Vulnerabilidades de Artifactory encadenadas en ataques que instalan malware con puerta trasera

Ciertos atacantes están aprovechando vulnerabilidades de gravedad alta y crítica en los servidores locales de JFrog Artifactory para eludir los controles de acceso, conseguir permisos de administrador e instalar un programa malicioso tipo "backdoor" desarrollado en Rust. Diversas campañas han combinado fallos específicos como parte de una cadena de explotación, logrando generar tokens de administrador en cuestión de minutos y comprometer múltiples entornos en servidores expuestos. El proceso llevado a cabo por los agresores incluye la obtención inicial de un token web de JSON correspondiente a un usuario anónimo interno, aprovechando una de las fallas aun cuando el acceso anónimo esté desactivado.

Fuente: BleepingComputer Publicado: 11/09/2026 · 16:29 UTC
Ciberseguridad Anthropic afirma que siete laboratorios de IA con sede en China llevaron a cabo ataques de «destilación» de Claude a escala industrial
Imagen: The Hacker News
Ciberseguridad

Anthropic afirma que siete laboratorios de IA con sede en China llevaron a cabo ataques de «destilación» de Claude a escala industrial

Anthropic informó sobre la detección y el bloqueo de ataques masivos de destilación no autorizada contra su sistema Claude, llevados a cabo por siete laboratorios de inteligencia artificial localizados en China. Aunque la destilación de conocimientos es una técnica legítima de entrenamiento donde un modelo avanzado actúa como profesor de uno más pequeño, las campañas ilícitas extraen de forma clandestina y a gran escala las capacidades de la plataforma sin permiso, empleando redes de cuentas falsas con datos de tarjetas de crédito robadas y credenciales de acceso. Para lograr estos accesos, los laboratorios involucrados utilizaron estaciones de retransmisión o servicios proxy que generan miles de perfiles falsos, además de comprar transcripciones de interacciones a revendedores externos o desviar en secreto las peticiones de sus propios usuarios hacia Claude.

Fuente: The Hacker News Publicado: 11/09/2026 · 16:15 UTC
Ciberseguridad El ataque en enjambre de Papercut AI augura cambios en la cadena de ataque cibernético
Imagen: Dark Reading
Ciberseguridad

El ataque en enjambre de Papercut AI augura cambios en la cadena de ataque cibernético

Una firma de inteligencia de amenazas ha revelado un ataque perpetrado con agentes de inteligencia artificial entrenados en un entorno de laboratorio para buscar y comprometer software de gestión de impresión en internet, intentando afectar entornos de Windows Active Directory. Esta operación destacó por su velocidad extrema, logrando la ejecución remota de código en cuestión de horas tras iniciar en un espacio de trabajo vacío y comprometiendo múltiples organizaciones en pocos segundos, según los análisis publicados. Diversas fuentes de ciberseguridad han señalado que los atacantes más innovadores están integrando la inteligencia artificial en todas las etapas del ciclo de ataque para ganar eficiencia y escala.

Fuente: Dark Reading Publicado: 11/09/2026 · 15:48 UTC
Ciberseguridad Una campaña de falsas propuestas de colaboración busca comprometer cuentas de creadores de YouTube
Imagen: WeLiveSecurity (ESET) en español
Ciberseguridad

Una campaña de falsas propuestas de colaboración busca comprometer cuentas de creadores de YouTube

Una campaña maliciosa activa utiliza la suplantación de identidad de marcas reconocidas para enviar falsas propuestas de patrocinio y colaboración a creadores de contenido, con el objetivo final de robar sus cuentas. El engaño comienza mediante correos electrónicos personalizados que mencionan videos específicos del canal de YouTube de la víctima. Para dotar de mayor credibilidad al fraude, los atacantes simulan una negociación comercial formal sobre tarifas y dirigen a los destinatarios hacia plataformas de apariencia profesional, como portales diseñados para conectar creadores con empresas.

Fuente: WeLiveSecurity (ESET) en español Publicado: 11/09/2026 · 15:28 UTC
Vulnerabilidad Claude se utilizaba para automatizar la explotación y el robo de datos a múltiples víctimas
Imagen: The Hacker News
Vulnerabilidad

Claude se utilizaba para automatizar la explotación y el robo de datos a múltiples víctimas

Anthropic ha emitido advertencias sobre el uso de sus modelos Claude por parte de ciberdelincuentes y piratas informáticos patrocinados por estados para llevar a cabo ataques cibernéticos, operaciones de propaganda, diseño de armas y vigilancia masiva. La compañía ha agrupado a estos operadores bajo la denominación de Grupos de Amenaza Generativa, abarcando desde actores estatales y delincuentes con fines de lucro hasta vendedores comerciales de espionaje. Según la empresa de inteligencia artificial, estas tecnologías han reducido las barreras técnicas y operativas que antes diferenciaban las acciones de actores individuales de las operaciones respaldadas por gobiernos.

Fuente: The Hacker News Publicado: 11/09/2026 · 14:29 UTC
Malware Los hackers rusos patrocinados por el Estado utilizan Claude para reconstruir el malware tras su detección
Imagen: The Hacker News
Malware

Los hackers rusos patrocinados por el Estado utilizan Claude para reconstruir el malware tras su detección

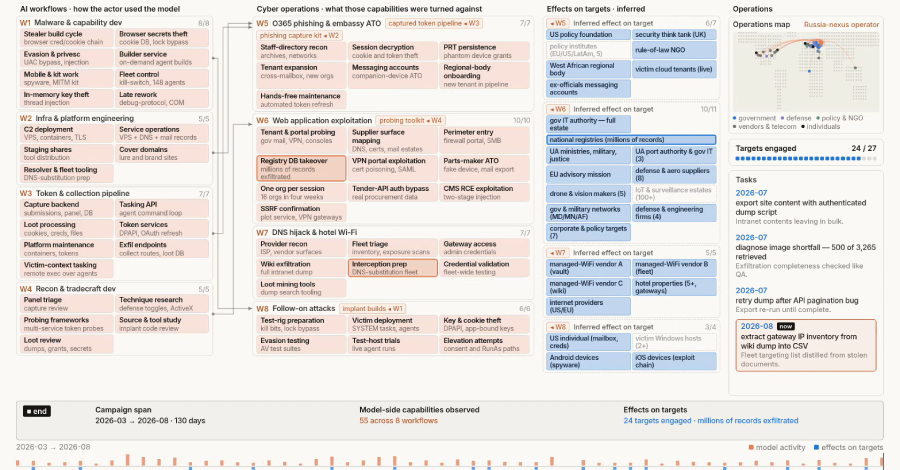
Anthropic informó sobre la interrupción de una campaña llevada a cabo por un grupo vinculado a amenazas estatales rusas, identificado como GTG-20006 y relacionado con Midnight Blizzard, que utilizó Claude para crear un flujo de trabajo asistido por inteligencia artificial. Este método permitía a los atacantes reconstruir y redistribuir de forma automática sus herramientas cuando los productos de seguridad las detectaban, logrando así evitar los bloqueos por detecciones estáticas y evaluar el nivel de sigilo de sus programas. Las acciones de este grupo afectaron a más de veinte organizaciones diversas, incluyendo agencias gubernamentales, ministerios, embajadas y entidades de defensa, principalmente en Europa y Ucrania, además de extenderse hacia el Medio Oriente y el sector marítimo en Asia.

Fuente: The Hacker News Publicado: 11/09/2026 · 14:10 UTC