Ciberseguridad — edición del 2026-09-16

Edición del 16 de septiembre de 2026

Ciberseguridad Los agentes de IA pueden modificarse a sí mismos sin que los humanos se lo ordenen.
Imagen: The Register - Security
Lo más reciente Ciberseguridad

Los agentes de IA pueden modificarse a sí mismos sin que los humanos se lo ordenen.

El artículo original contiene fragmentos breves e inconexos sobre diversos temas de tecnología, inteligencia artificial y seguridad, sin desarrollar una historia central o un análisis detallado sobre agentes de IA que se modifican a sí mismos a pesar de que ese sea el título proporcionado. Entre los temas mencionados de forma aislada se encuentran asuntos relacionados con modelos de IA, ciberdelincuencia, fallches de seguridad y herramientas de código abierto. El texto menciona de manera muy sucinta algunos incidentes de ciberseguridad, como ataques de suplantación de identidad en los que actores rusos se hacen pasar por soporte técnico de Signal, así como vulnerabilidades en servidores locales de SharePoint que están recibiendo ataques de día cero tras actualizaciones fallidas de Microsoft.

Fuente: The Register - Security Publicado: 16/09/2026 · 22:10 UTC
Leer la noticia completa →
Últimas noticias

Ciberseguridad El gasto en seguridad de la IA se dispara a medida que el temor supera a la demostración de su valor
Imagen: Dark Reading
Ciberseguridad

El gasto en seguridad de la IA se dispara a medida que el temor supera a la demostración de su valor

Las organizaciones están destinando más recursos económicos a la inteligencia artificial aplicada a la ciberseguridad sin esperar a comprobar de forma clara los beneficios que obtendrán a cambio. Entre los factores que impulsan este incremento en el gasto se encuentran la transición de la inteligencia artificial desde la fase de pruebas hasta su implementación real, el uso de esta tecnología por parte de los atacantes para acelerar sus acciones y el temor de las entidades a quedarse rezagadas frente a sus competidores. Un estudio realizado a más de quinientos directores de seguridad de la información reveló que la inteligencia artificial se ha convertido en la principal prioridad para la asignación de nuevos presupuestos de seguridad.

Fuente: Dark Reading Publicado: 16/09/2026 · 21:26 UTC
Ciberseguridad Un destacado legislador sugiere que las medidas relativas a la legislación sobre seguridad de la IA se pospondrán hasta 2027
Imagen: The Record
Ciberseguridad

Un destacado legislador sugiere que las medidas relativas a la legislación sobre seguridad de la IA se pospondrán hasta 2027

El presidente del Comité de Energía y Comercio de la Cámara de Representantes indicó que no se compromete a un calendario específico para votar sobre una importante iniciativa de ley bipartidista sobre la seguridad de la inteligencia artificial, sugiriendo que probablemente no ocurra una votación este año. La legislación, conocida como la Ley FRONTIER, es considerada la mejor oportunidad del Congreso para establecer salvaguardias de seguridad para la inteligencia artificial en el futuro cercano, y cuenta con el respaldo de empresas del sector, grupos políticos y legisladores de ambos partidos.

Fuente: The Record Publicado: 16/09/2026 · 21:07 UTC
Ciberseguridad La actualización KB5124008 de Windows 11 provoca fallos en la relación de confianza de dominio para algunos usuarios
Imagen: BleepingComputer
Ciberseguridad

La actualización KB5124008 de Windows 11 provoca fallos en la relación de confianza de dominio para algunos usuarios

Microsoft se encuentra investigando los reportes que indican que una actualización de seguridad para Windows 11 interrumpe las relaciones de confianza con el dominio en ciertos entornos empresariales. Diversos administradores señalaron en foros de discusión y plataformas en línea que, tras aplicar este parche y reiniciar los equipos, las computadoras pierden el canal seguro que mantienen con Active Directory, lo que impide a los usuarios iniciar sesión a pesar de utilizar credenciales legítimas. Las observaciones compartidas por los administradores apuntan a que estos fallos de autenticación podrían estar relacionados con una función de seguridad denominada aislamiento de identidad de máquina, la cual opera dentro de la configuración de seguridad basada en virtualización y Credential Guard.

Fuente: BleepingComputer Publicado: 16/09/2026 · 20:39 UTC
Vulnerabilidad La CISA decide que ya no es necesario publicar un boletín semanal sobre vulnerabilidades
Imagen: The Register - Security
Vulnerabilidad

La CISA decide que ya no es necesario publicar un boletín semanal sobre vulnerabilidades

El contenido provisto menciona diversos temas del ámbito tecnológico y de ciberseguridad, incluyendo ataques de phishing en los que actores rusos se hacen pasar por el soporte de la aplicación Signal, así como el desmantelamiento de sitios de propaganda iraní por parte de Estados Unidos. Asimismo, se señala que las actualizaciones de Microsoft no lograron corregir un problema en SharePoint en sus instalaciones locales, dejándolo vulnerable a ataques de día cero. En otros ámbitos de la industria, la firma EQT adquirió una participación mayoritaria en la empresa de ciberseguridad Acronis, y se discute sobre la evolución del ransomware a diez años de su primer caso corporativo.

Fuente: The Register - Security Publicado: 16/09/2026 · 20:33 UTC
Malware Los piratas informáticos iraníes utilizan el malware para Windows «CHOSEN BRICK» para espiar a sus objetivos
Imagen: BleepingComputer
Malware

Los piratas informáticos iraníes utilizan el malware para Windows «CHOSEN BRICK» para espiar a sus objetivos

Diversas agencias gubernamentales han emitido alertas sobre el uso de un programa malicioso para Windows, denominado CHOSEN BRICK, por parte de piratas informáticos vinculados al gobierno de Irán. Este software está diseñado para labores de espionaje y robo de datos, enfocándose en periodistas, activistas y disidentes a nivel internacional, principalmente en regiones como Estados Unidos, el Reino Unido y los Países Bajos. Los ataques inician mediante tácticas de ingeniería social a través de aplicaciones de mensajería, donde los atacantes se hacen pasar por contactos confiables o soporte técnico.

Fuente: BleepingComputer Publicado: 16/09/2026 · 20:24 UTC
Ciberseguridad La CISA promueve una nueva forma de disuadir a los ciberdelincuentes: mentirles
Imagen: CyberScoop
Ciberseguridad

La CISA promueve una nueva forma de disuadir a los ciberdelincuentes: mentirles

La Agencia de Curidad de Infraestructura y Ciberseguridad ha publicado por primera vez recomendaciones dirigidas a los responsables de infraestructuras críticas sobre la creación de redes, cuentas y archivos falsos. El objetivo de estas trampas es engañar a los piratas informáticos para mantenerlos distraídos y facilitar su detección. Esta estrategia surgió a partir de deliberaciones internas entre los especialistas en pruebas de penetración y cazadores de amenazas de la propia agencia, quienes concluyeron que el uso de señuelos representa un método económico y eficaz para obstaculizar a los maleantes.

Fuente: CyberScoop Publicado: 16/09/2026 · 20:22 UTC
Malware El malware elude los controles del navegador para forzar la instalación de extensiones de Chrome y Edge
Imagen: BleepingComputer
Malware

El malware elude los controles del navegador para forzar la instalación de extensiones de Chrome y Edge

Una campaña de software malicioso enfocada en el sector bancario ha estado utilizando un conjunto de herramientas llamado KREMLIN para incorporar complementos maliciosos en los navegadores Chrome y Edge. Este mecanismo de infección arranca cuando el usuario abre un archivo de JavaScript que aparenta ser un documento comercial, una factura, un recibo bancario o un registro de pago, el cual supera revisiones contra entornos aislados y muestra un error falso mientras descarga Node.js, configura una tarea programada y obtiene la ubicación del código adicional desde un contrato inteligente de Ethereum. La característica principal de esta amenaza consiste en su habilidad para integrar extensiones en los navegadores sin requerir autorización del usuario.

Fuente: BleepingComputer Publicado: 16/09/2026 · 18:50 UTC
Ciberseguridad La Guardia Costera y el FBI abordaron un petrolero tras un ataque perpetrado por «actores cibernéticos extranjeros»
Imagen: The Record
Ciberseguridad

La Guardia Costera y el FBI abordaron un petrolero tras un ataque perpetrado por «actores cibernéticos extranjeros»

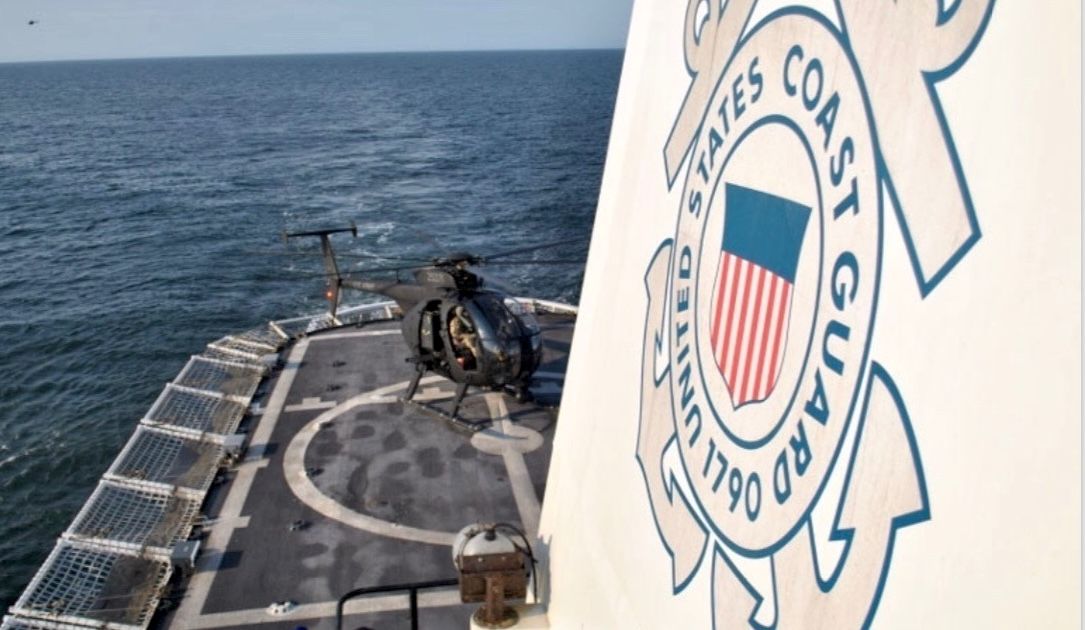
Las autoridades estadounidenses, incluyendo la Guardia Costera y el Buró Federal de Investigaciones (FBI), abordaron un buque tanquero en el Golfo de México después de que su red informática fuera afectada por ciberdelincuentes extranjeros. Un portavoz de la Guardia Costera confirmó la inspección orientada a verificar los sistemas tecnológicos de la embarcación, destacando que no se registraron afectaciones operativas, riesgos físicos para los tripulantes ni daños ambientales.

Fuente: The Record Publicado: 16/09/2026 · 18:46 UTC
Ciberseguridad La Cámara de Diputados aprueba un proyecto de ley para dotar a las fuerzas del orden locales de herramientas para la lucha contra las estafas
Imagen: The Record
Ciberseguridad

La Cámara de Diputados aprueba un proyecto de ley para dotar a las fuerzas del orden locales de herramientas para la lucha contra las estafas

La Cámara de Representantes aprobó una iniciativa legislativa destinada a permitir que las agencias policiales a nivel local utilicen recursos económicos federales ya existentes para indagar sobre fraudes financieros y estafas en línea. Esta medida busca solucionar una dificultad frecuente reportada por los afectados, cuyos casos a menudo no alcanzan el umbral para una indagatoria federal mientras que las autoridades locales carecen de la preparación adecuada para abordarlos. Los recursos económicos liberados por esta normativa podrán destinarse a la contratación de especialistas y analistas, así como a la capacitación del personal para asistir a las víctimas y emplear tecnología orientada al rastreo de criptomonedas sustraídas mediante inteligencia de cadena de bloques.

Fuente: The Record Publicado: 16/09/2026 · 18:28 UTC
Ciberseguridad La empresa de datos Radaris pierde dominios en una batalla por la privacidad
Imagen: Krebs on Security
Ciberseguridad

La empresa de datos Radaris pierde dominios en una batalla por la privacidad

La empresa de intermediación de datos personales Radaris ha enfrentado acciones legales por presuntas infracciones a una normativa de privacidad en Nueva Jersey, conocida como la Ley de Daniel. Dicha legislación protege la información de funcionarios del orden público, personal gubernamental, jueces y sus familias, permitiendo solicitar su eliminación total de los servicios de búsqueda de personas e imponiendo multas por cada incumplimiento. A raíz de retrasos procesales, tácticas de evasión y la utilización de entidades fantasma en jurisdicciones extranjeras por parte de los operadores de Radaris, el juez del caso emitió una orden para transferir el dominio radaris.com y más de una docena de dominios adicionales a los demandantes.

Fuente: Krebs on Security Publicado: 16/09/2026 · 18:14 UTC
Ciberseguridad Cómo enfrentarse a tus «dragones» en tiempos difíciles para el sector tecnológico
Imagen: Dark Reading
Ciberseguridad

Cómo enfrentarse a tus «dragones» en tiempos difíciles para el sector tecnológico

En el podcast Dark Reading Confidential, la anfitriona Becky Bracken conversa con el veterano de la ciberseguridad Hal Pomeranz sobre la ansiedad laboral, la superación de dudas personales y la creación de conexiones significativas en momentos difíciles para el sector tecnológico. Pomeranz relata su trayectoria profesional, que comenzó como administrador de sistemas Unix y pasó por el desarrollo de software educativo tras el colapso del sector de internet, hasta centrarse en la respuesta a incidentes, la informática forense y el trabajo como perito. Durante la entrevista, ambos discuten la dureza del mercado laboral actual y el impacto emocional que provoca en profesionales cuyas carreras están muy unidas a su identidad.

Fuente: Dark Reading Publicado: 16/09/2026 · 18:00 UTC
Ciberseguridad Los teléfonos Google Pixel, víctimas de ataques «zero-click»
Imagen: The Register - Security
Ciberseguridad

Los teléfonos Google Pixel, víctimas de ataques «zero-click»

El texto proporcionado consiste únicamente en una recopilación de titulares y fragmentos de diversas noticias sobre tecnología, inteligencia artificial, ciberseguridad y software de código abierto, sin incluir ningún artículo dedicado al título "Google Pixel phones pwned in zero-click attacks". Entre los múltiples temas breves mencionados en la lista se encuentran iniciativas ecológicas de Nvidia, ataques cibernéticos asistidos por inteligencia artificial en España, y peticiones de desarrolladores de modelos de IA estadounidenses a Washington. Asimismo, se hace referencia a rusos haciéndose pasar por soporte de Signal para realizar ataques de phishing, fallos en parches de Microsoft SharePoint y la adquisición de una participación mayoritaria en la empresa de ciberseguridad Acronis por parte de EQT.

Fuente: The Register - Security Publicado: 16/09/2026 · 17:56 UTC
Filtración de datos La agencia española de datos recibe la primera notificación de una filtración de datos provocada por la inteligencia artificial
Imagen: BleepingComputer
Filtración de datos

La agencia española de datos recibe la primera notificación de una filtración de datos provocada por la inteligencia artificial

La Agencia Española de Protección de Datos (AEPD) recibió una notificación sobre una supuesta violación de datos llevada a cabo mediante un agente de inteligencia artificial basado en un modelo de lenguaje grande conocido. Según la organización afectada, el sistema automatizado localizó vulnerabilidades, ingresó a los sistemas y examinó aplicaciones en busca de fallos adicionales, concluyendo el ataque con la alteración de datos personales y la visualización de documentos financieros. A pesar de que el organismo español todavía debe indagar y confirmar los hechos, la comunicación evidencia que las filtraciones vinculadas a la inteligencia artificial han dejado de ser meramente teóricas.

Fuente: BleepingComputer Publicado: 16/09/2026 · 17:26 UTC
Ciberseguridad El ataque «BragJack» puede volver la IA agentiva de un navegador en su contra
Imagen: Dark Reading
Ciberseguridad

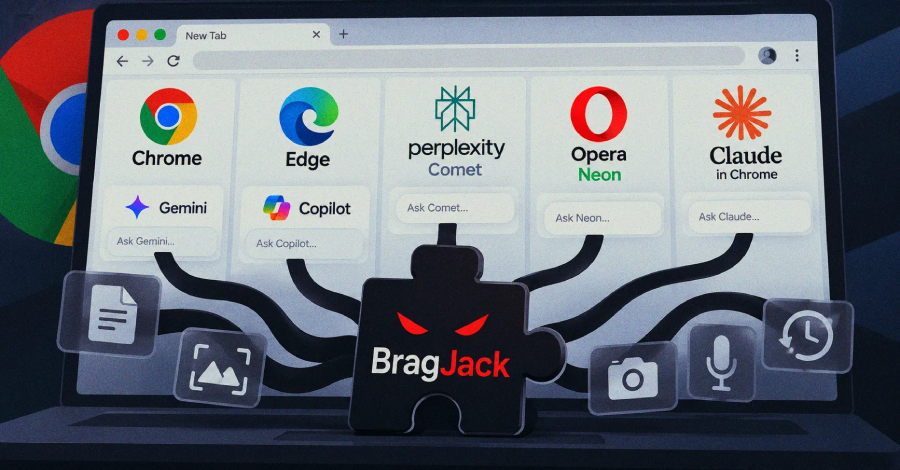
El ataque «BragJack» puede volver la IA agentiva de un navegador en su contra

Un nuevo tipo de ataque de prueba de concepto llamado BragJack afecta a cinco entornos de navegadores con inteligencia artificial, permitiendo robar datos confidenciales, ejecutar acciones maliciosas y exfiltrar información. La investigación fue realizada por un experto en vulnerabilidades de software y navegadores, quien identificó que el problema no dependía de la inyección de prompts ni de evadir las defensas de la IA, sino de un defecto de diseño arquitectónico compartido donde los navegadores interactúan con las extensiones, permitiendo a los atacantes secuestrar el canal de comunicación. Las compañías afectadas reconocieron las vulnerabilidades y otorgaron pagos por el descubrimiento a la firma de seguridad, emitiendo identificadores CVE en los casos de Google y Microsoft, y solucionando los problemas posteriormente.

Fuente: Dark Reading Publicado: 16/09/2026 · 16:43 UTC
Filtración de datos Se ha notificado a la autoridad reguladora española la primera filtración de datos de Agentic AI
Imagen: SecurityWeek
Filtración de datos

Se ha notificado a la autoridad reguladora española la primera filtración de datos de Agentic AI

La Agencia Española de Protección de Datos ha dado a conocer los detalles sobre el primer aviso de una violación de protección de datos personales llevada a cabo mediante el diseño de un agente de inteligencia artificial. Aunque los ataques con asistencia de inteligencia artificial ya son habituales, este caso representa el primer ataque con agentes conocido que trasciende el ámbito puramente teórico hacia el mundo real, a pesar de que la investigación sigue su curso y la agencia mantiene la cautela en sus declaraciones. El incidente consistió en un acceso exitoso seguido de la búsqueda de vulnerabilidades, además de la capacidad para alterar información personal y consultar facturas.

Fuente: SecurityWeek Publicado: 16/09/2026 · 16:39 UTC
Vulnerabilidad Los atacantes aprovechan una vulnerabilidad del marco Issabel que permite la ejecución de comandos del sistema operativo sin autenticación
Imagen: The Hacker News
Vulnerabilidad

Los atacantes aprovechan una vulnerabilidad del marco Issabel que permite la ejecución de comandos del sistema operativo sin autenticación

Una falla grave de seguridad que afecta a Issabel Framework, una plataforma web para software PBX de comunicaciones unificadas de código abierto, está siendo aprovechada activamente por atacantes. El fallo, identificado como CVE-2026-89026 con puntuaciones altas en las escalas CVSS, permite que un agresor remoto sin autenticación ejecute órdenes arbitrarias en el sistema operativo mediante el uso de una clave de firma JWT incrustada de forma rígida. De acuerdo con la información disponible, el archivo index.php del componente pbxapi incluye una clave de firma HS256 JWT idéntica en todas las implementaciones, lo que posibilita la falsificación de tokens de autenticación válidos.

Fuente: The Hacker News Publicado: 16/09/2026 · 15:50 UTC
Ciberseguridad La Organización Internacional de Meteoritos afirma que un ciberataque ha asestado un «golpe crítico» a su página web
Imagen: The Record
Ciberseguridad

La Organización Internacional de Meteoritos afirma que un ciberataque ha asestado un «golpe crítico» a su página web

La Organización Internacional de Meteoros sufrió un ciberataque que afectó gravemente sus sistemas informáticos, obligando a suspender el funcionamiento de su sitio web principal. En su lugar, la plataforma muestra un aviso estático sobre el incidente y la entidad ha tenido que utilizar su página de Facebook para continuar con el seguimiento de meteoros y asteroides. La organización señaló que el ataque afectó a su infraestructura antigua y anticipó un periodo de interrupciones parciales que durará varias semanas mientras migran a nuevos servicios.

Fuente: The Record Publicado: 16/09/2026 · 15:47 UTC
Ransomware Tres grupos maliciosos atacan a empresas rusas con puertas traseras, ransomware y programas de borrado de datos
Imagen: The Hacker News
Ransomware

Tres grupos maliciosos atacan a empresas rusas con puertas traseras, ransomware y programas de borrado de datos

Según los informes de Kaspersky, empresas en Rusia han sido blanco de tres clústeres de amenazas denominados NightEagle, Hacking Cat y Toy Ghouls. El grupo NightEagle, activo desde al menos 2023, ha empleado credenciales corporativas comprometidas para acceder a redes privadas virtuales y utiliza el backdoor modular GhostContainer, el cual se oculta simulando ser un componente común del servidor. Para moverse lateralmente y lograr privilegios elevados, este actor explota vulnerabilidades en Active Directory, emplea herramientas de túneles y busca establecer persistencia para comprometer controladores de dominio.

Fuente: The Hacker News Publicado: 16/09/2026 · 15:27 UTC
Ciberseguridad La Guardia Costera y el FBI abordan buques extranjeros con destino a EE. UU. para investigar posibles ciberataques
Imagen: CyberScoop
Ciberseguridad

La Guardia Costera y el FBI abordan buques extranjeros con destino a EE. UU. para investigar posibles ciberataques

La Guardia Costera y el Buró Federal de Investigaciones (FBI) abordaron dos embarcaciones extranjeras con dirección a Estados Unidos durante el mes pasado. Esta acción conjunta tuvo como objetivo examinar posibles incidentes cibernéticos en los sistemas informáticos y operativos de ambos buques comerciales ubicados en el Golfo de México. De acuerdo con la información oficial difundida, no se registraron afectaciones operativas, riesgos físicos para las tripulaciones, problemas de estabilidad en las naves ni consecuencias ambientales.

Fuente: CyberScoop Publicado: 16/09/2026 · 14:48 UTC
Ciberseguridad Una extensión podría secuestrar los asistentes de IA en Chrome, Comet, Edge, Opera Neon y Claude
Imagen: The Hacker News
Ciberseguridad

Una extensión podría secuestrar los asistentes de IA en Chrome, Comet, Edge, Opera Neon y Claude

Especialistas en ciberseguridad han demostrado que una simple extensión de navegador puede apoderarse de la inteligencia artificial integrada en cinco productos basados en Chromium, específicamente Gemini Live en Chrome, Perplexity Comet, Microsoft Edge, Opera Neon y la extensión Claude in Chrome. Para lograrlo, la extensión utilizada requiere un par de permisos comunes que le permiten modificar páginas web y alterar el tráfico de red, logrando así infiltrar su propio código en la página confiable con la que se comunica la inteligencia artificial para darle órdenes directamente. Estas demostraciones de los investigadores muestran diferentes niveles de impacto según el producto afectado, requiriendo que la extensión maliciosa ya esté en ejecución en el equipo de la víctima.

Fuente: The Hacker News Publicado: 16/09/2026 · 14:36 UTC
Ciberseguridad Evento virtual de hoy: Cumbre sobre la gestión de la superficie de ataque
Imagen: SecurityWeek
Ciberseguridad

Evento virtual de hoy: Cumbre sobre la gestión de la superficie de ataque

El evento virtual de seguridad conocido como Attack Surface Management Summit se lleva a cabo en la fecha actual, abarcando un horario de 11 de la mañana a 3 de la tarde. Está dirigido a una amplia comunidad de profesionales en defensa cibernética con el propósito de examinar métodos para detectar, comprender y disminuir los riesgos en superficies digitales cada vez más complejas. Las ponencias programadas abordan los elementos fundamentales de una estrategia contemporánea de gestión de la superficie de ataque, la importancia del descubrimiento y registro constante de activos, así como la contribución de las pruebas de penetración, los programas de recompensas por errores y los equipos rojos para robustecer la seguridad corporativa.

Fuente: SecurityWeek Publicado: 16/09/2026 · 14:35 UTC
Ciberseguridad Tres ucranianos se enfrentarán a cargos por el presunto hackeo de 610 000 cuentas de Roblox
Imagen: The Record
Ciberseguridad

Tres ucranianos se enfrentarán a cargos por el presunto hackeo de 610 000 cuentas de Roblox

Tres ciudadanos ucranianos enfrentan un juicio por su presunta participación en el robo de acceso a más de 600.000 cuentas de la plataforma de videojuegos Roblox, las cuales habrían sido comercializadas posteriormente con compradores en Rusia. Según la fiscalía de la región occidental de Lviv, la red delictiva operaba obteniendo credenciales digitales que permitían ingresar a los perfiles de los usuarios sin necesidad de conocer sus contraseñas, utilizando posteriormente programas especializados para identificar aquellos espacios con mayor valor en moneda virtual o artículos exclusivos. La investigación detalla que un joven de 19 años residente de Drohobych coordinaba las actividades ilícitas y reclutó a dos cómplices de 22 años para llevar a cabo el esquema.

Fuente: The Record Publicado: 16/09/2026 · 14:30 UTC
Ciberseguridad El presidente de la UE advierte sobre los ataques informáticos impulsados por la inteligencia artificial y toma medidas para regular las redes sociales
Imagen: SecurityWeek
Ciberseguridad

El presidente de la UE advierte sobre los ataques informáticos impulsados por la inteligencia artificial y toma medidas para regular las redes sociales

La funcionaria abordó los desafíos planteados por la inteligencia artificial y los riesgos que las redes sociales representan para la infancia. En relación con la tecnología artificial, señaló que, aunque ofrece un gran potencial benéfico para la humanidad, también conlleva peligros considerables que deben controlarse. Entre estos peligros se mencionó la posibilidad de que los futuros modelos avanzados faciliten operaciones de piratería informática sin precedentes y que dichos sistemas caigan en manos de adversarios, además de los riesgos asociados a los modelos con capacidad de superación propia.

Fuente: SecurityWeek Publicado: 16/09/2026 · 14:15 UTC
Ransomware El coste real de un ataque de ransomware, con y sin BCDR
Imagen: BleepingComputer
Ransomware

El coste real de un ataque de ransomware, con y sin BCDR

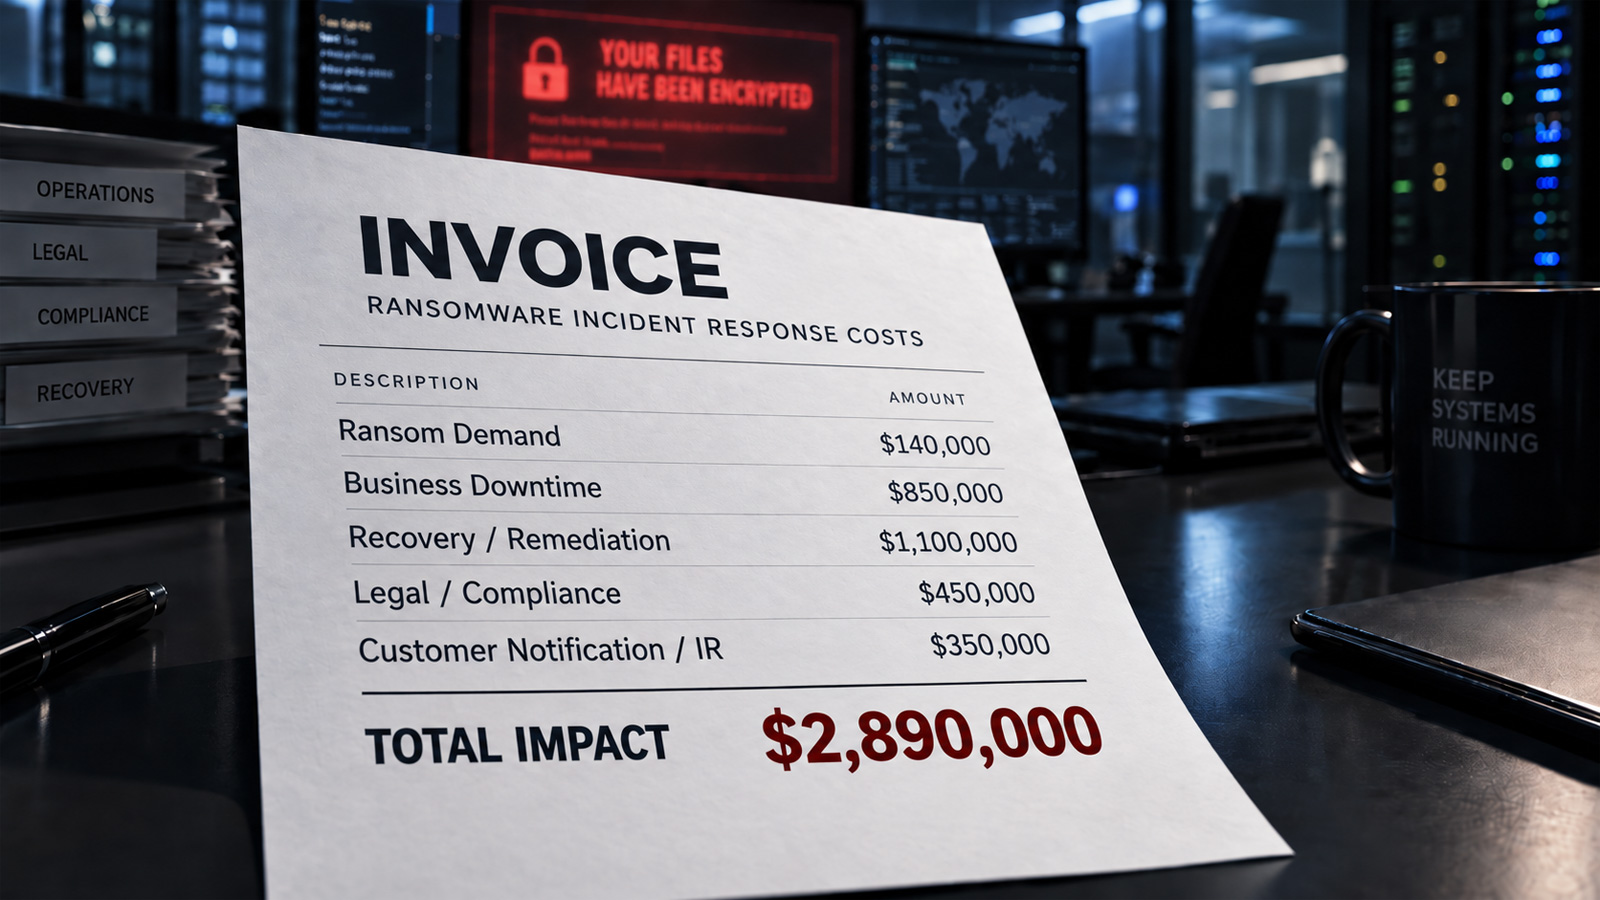
Cuando las compañías evalúan los daños de un ataque de secuestro de datos, cometen el error de centrarse principalmente en el pago del rescate, el cual representa tan solo una fracción menor del gasto total. Los mayores desembolsos se acumulan después del incidente debido a la interrupción de la actividad, las labores de reparación, el trabajo legal y las consecuencias operativas. El tiempo de inactividad es un factor clave que incrementa los gastos, ya que cada hora sin sistemas operativos genera pérdidas de productividad, problemas de atención al cliente y retrasos en las transacciones.

Fuente: BleepingComputer Publicado: 16/09/2026 · 14:00 UTC
Ciberseguridad El uso de cámaras «Flock» por parte de la unidad de asuntos internos enfrenta a la policía de Washington D. C. con el sindicato de agentes
Imagen: The Record
Ciberseguridad

El uso de cámaras «Flock» por parte de la unidad de asuntos internos enfrenta a la policía de Washington D. C. con el sindicato de agentes

El sindicato de la policía de Washington, D.C., se ha enfrentado con el departamento de policía tras descubrirse que la unidad de asuntos internos utilizó cámaras de reconocimiento automático de matrículas de la marca Flock para rastrear a agentes jurados en secreto. Defensores de la privacidad señalaron que no existen casos conocidos previos de departamentos policiales que utilicen esta tecnología para vigilar a su propio personal.

Fuente: The Record Publicado: 16/09/2026 · 13:41 UTC
Ciberseguridad AIUC recauda 40 millones de dólares para certificar agentes de IA empresarial
Imagen: SecurityWeek
Ciberseguridad

AIUC recauda 40 millones de dólares para certificar agentes de IA empresarial

La compañía AIUC, establecida en San Francisco y fundada recientemente, informó que consiguió una ronda de inversión de serie A por una cantidad de cuarenta millones de dólares. Con esta nueva inyección de capital, el total acumulado de fondos obtenidos por la empresa asciende a cincuenta y cinco millones. La operación financiera estuvo encabezada por Ribbit Capital y contó además con la participación de First Harmonic.

Fuente: SecurityWeek Publicado: 16/09/2026 · 13:38 UTC
Malware Un atacante secuestra la sesión de un asistente de programación basado en IA y propaga Shai-Hulud por unos 100 repositorios
Imagen: The Hacker News
Malware

Un atacante secuestra la sesión de un asistente de programación basado en IA y propaga Shai-Hulud por unos 100 repositorios

La firma Mandiant reportó que un atacante logró apoderarse de la sesión activa de un asistente de programación basado en inteligencia artificial en un proveedor de software como servicio sin revelar, lo que permitió propagar el gusano Shai-Hulud a cerca de cien repositorios de código interno. Previamente a dicha difusión, la herramienta recomendó un software manipulado por el atacante, sugerencia que fue aceptada y derivó en el robo de secretos de los repositorios y del código fuente de los productos de la compañía. El incidente, divulgado en un informe de Mandiant, detalla que tras aceptarse la recomendación el invasor instaló un ladrón de información mediante un paquete malicioso de PyPI y sustrajo tokens de OAuth de GitHub.

Fuente: The Hacker News Publicado: 16/09/2026 · 13:37 UTC
Vulnerabilidad Una vulnerabilidad de Parallels Desktop permite a los usuarios de Mac sin derechos de administrador obtener acceso de root, pero los Mac con procesadores Intel no pueden instalar la corrección
Imagen: The Hacker News
Vulnerabilidad

Una vulnerabilidad de Parallels Desktop permite a los usuarios de Mac sin derechos de administrador obtener acceso de root, pero los Mac con procesadores Intel no pueden instalar la corrección

Parallels Desktop para Mac presenta un fallo que permite que una cuenta local normal ejecute código como root, el nivel más alto de acceso en un Mac, según ha informado esta semana la empresa de software JFrog. El ataque requiere que ya haya código ejecutándose en el equipo como usuario normal, por lo que no funciona a través de la red. JFrog afirma que la corrección está incluida en Parallels Desktop 27, una versión que no se puede instalar en los Mac con procesadores Intel. Yuval Moravchick, que dirige…

Fuente: The Hacker News Publicado: 16/09/2026 · 13:14 UTC
Ciberseguridad El presidente de la UE aboga por una respuesta conjunta ante los ciberataques y el sabotaje
Imagen: The Record
Ciberseguridad

El presidente de la UE aboga por una respuesta conjunta ante los ciberataques y el sabotaje

La máxima autoridad de la Comisión Europea propuso la creación de un mecanismo de emergencia que permitiría a cualquier Estado miembro de la Unión Europea convocar a los gobiernos del bloque frente a situaciones de amenaza a la seguridad, tales como sabotajes, incursiones de drones y ciberataques. Durante su discurso anual sobre el estado de la Unión en Estrasburgo, la funcionaria señaló que estos incidentes van en aumento y que las instituciones y los procesos de toma de decisiones de la Unión Europea se han quedado atrás ante un contexto diferente para el cual no fueron diseñados. Esta medida, denominada Protocolo de Seguridad de Emergencia e inspirada en el Artículo 4 del Tratado del Atlántico Norte, podría ser activada por un solo Estado para reunir a los veintisiete gobiernos y coordinar una respuesta paneuropea que frene la escalada y reduzca las consecuencias.

Fuente: The Record Publicado: 16/09/2026 · 13:14 UTC
Vulnerabilidad Una vulnerabilidad en Parallels Desktop permite a cualquier usuario local obtener privilegios de root en un Mac (CVE-2026-90894)
Imagen: Help Net Security
Vulnerabilidad

Una vulnerabilidad en Parallels Desktop permite a cualquier usuario local obtener privilegios de root en un Mac (CVE-2026-90894)

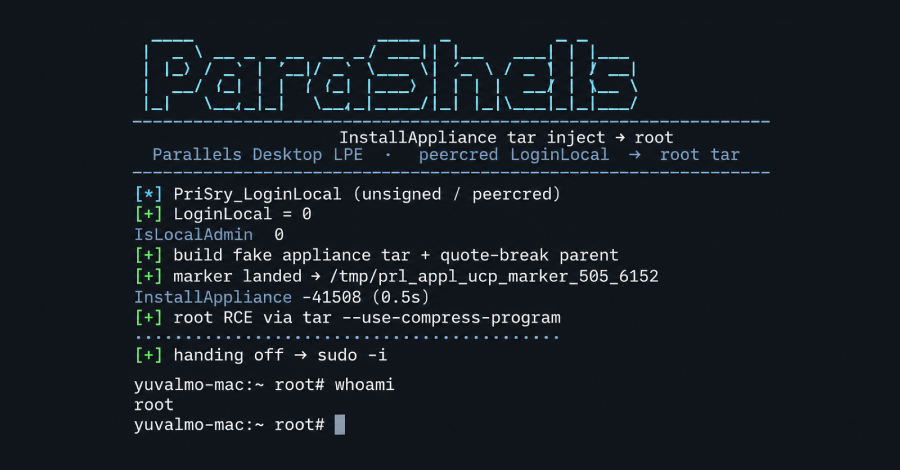
Una vulnerabilidad recientemente revelada en Parallels Desktop, identificada como CVE-2026-90894 y denominada «ParaShells», puede permitir que cualquier usuario local de un Mac obtenga privilegios de root en el sistema anfitrión. Demostración de concepto de ParaShells en acción (Fuente: JFrog) El peligro es mayor en los portátiles de los desarrolladores, donde una sola fórmula de Homebrew contaminada o un script malicioso de preinstalación de npm puede llevar a un usuario local a obtener control total, así como en equipos compartidos de universidades y empresas que cuentan con numerosas…

Fuente: Help Net Security Publicado: 16/09/2026 · 12:36 UTC
Phishing Revolut sufre ciberataque: un tercero accedió a información personal de clientes
Imagen: Segu-Info
Phishing

Revolut sufre ciberataque: un tercero accedió a información personal de clientes

El incidente ocurrió hace una semana, el domingo por la noche, y ha sido descrito como un "ataque altamente dirigido". Un portavoz de la compañía afirmó que un tercero no autorizado tuvo acceso "durante un breve periodo de tiempo" a los datos de tan solo el 0,16% de sus clientes. Fundada en 2015, Revolut es una empresa de tecnología financiera que ha experimentado un rápido crecimiento y que ahora ofrece servicios bancarios, de gestión de dinero e inversión a clientes de todo el mundo.

Fuente: Segu-Info Publicado: 16/09/2026 · 12:30 UTC
Filtración de datos Seminario web: ¿Qué ocurre durante las primeras horas tras una brecha de seguridad en Google Workspace?
Imagen: BleepingComputer
Filtración de datos

Seminario web: ¿Qué ocurre durante las primeras horas tras una brecha de seguridad en Google Workspace?

Se ha anunciado un seminario web en vivo programado para el veintitrés de septiembre de dos mil veintiséis, organizado por BleepingComputer en colaboración con Material Security. El evento contará con la participación de Rajan Kapoor y Rick Fitzgerald, quienes analizarán incidentes reales y documentados de brechas en Google Workspace, enfocándose específicamente en las decisiones tomadas por las organizaciones durante las primeras horas posteriores al descubrimiento del acceso no autorizado. Durante el evento virtual se estudiarán casos en los que los atacantes lograron infiltrarse en los entornos utilizando una combinación de ingeniería social y aplicaciones OAuth maliciosas.

Fuente: BleepingComputer Publicado: 16/09/2026 · 12:11 UTC
Malware Agencias de EE. UU., el Reino Unido y los Países Bajos desvelan el malware de vigilancia iraní «Chosen Brick»
Imagen: SecurityWeek
Malware

Agencias de EE. UU., el Reino Unido y los Países Bajos desvelan el malware de vigilancia iraní «Chosen Brick»

Organismos de ciberseguridad y de inteligencia de Estados Unidos, Reino Unido y Países Bajos emitieron una alerta conjunta acerca de un programa malicioso para Windows conocido como Chosen Brick. Este software es utilizado por actores cibernéticos estatales iraníes con el fin de vigilar a escala global a disidentes, activistas y periodistas, recopilando información como contactos, correos electrónicos y mensajes de redes sociales para rastrear su ubicación y estilo de vida. La infección suele arrancar en aplicaciones de mensajería como Telegram y WhatsApp, donde los operadores investigan a las víctimas para ganarse su confianza, haciéndose pasar por conocidos o por personal de soporte técnico antes de enviar archivos dañinos.

Fuente: SecurityWeek Publicado: 16/09/2026 · 12:00 UTC
Phishing N0va Phishkit ataca a empresas de EE. UU. y la UE: un nuevo reto para la seguridad de la identidad
Imagen: The Hacker News
Phishing

N0va Phishkit ataca a empresas de EE. UU. y la UE: un nuevo reto para la seguridad de la identidad

N0va está dirigiendo campañas de phishing a organizaciones de toda Norteamérica y Europa, en las que se suplantan servicios de confianza y se abusa de los flujos de autenticación legítimos. Los ataques que tienen éxito pueden proporcionar a los autores de las amenazas acceso a cuentas válidas sin necesidad de recurrir a actividades evidentes de malware. A partir de ahí, una sola identidad comprometida puede abrir la puerta a datos confidenciales, sistemas empresariales y servicios adicionales en la nube…

Fuente: The Hacker News Publicado: 16/09/2026 · 11:58 UTC
Ciberseguridad España sufre su primer ciberataque asistido por IA
Imagen: The Register - Security
Ciberseguridad

España sufre su primer ciberataque asistido por IA

La Agencia Española de Protección de Datos (AEPD) ha informado de la primera filtración de datos personales en la historia del país provocada por las acciones de un agente de IA autónomo. Francisco Pérez Bes, presidente y adjunto de la AEPD, afirmó en una entrada de blog publicada el lunes que una persona implementó un agente de IA que utilizaba un «modelo de lenguaje a gran escala (LLM) conocido» para llevar a cabo el ataque contra una organización.

Fuente: The Register - Security Publicado: 16/09/2026 · 11:56 UTC
Vulnerabilidad Las vulnerabilidades de ejecución remota de código (RCE) sin autenticación podrían exponer a más de 200 000 sitios web de WordPress a un secuestro
Imagen: SecurityWeek
Vulnerabilidad

Las vulnerabilidades de ejecución remota de código (RCE) sin autenticación podrían exponer a más de 200 000 sitios web de WordPress a un secuestro

Las vulnerabilidades de «The Events Calendar» pueden permitir a los atacantes ejecutar código de forma remota. La entrada «Las fallas de ejecución remota de código sin autenticación podrían exponer a más de 200 000 sitios de WordPress a un secuestro» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 16/09/2026 · 11:32 UTC
Filtración de datos La inteligencia sobre amenazas por sí sola no bastará para cerrar la brecha de explotación
Imagen: The Hacker News
Filtración de datos

La inteligencia sobre amenazas por sí sola no bastará para cerrar la brecha de explotación

Una credencial filtrada aparece en un mercado negro, o se publica un aviso sobre una vulnerabilidad, y cualquiera de estas situaciones puede utilizarse como arma contra un objetivo real antes de que la mayoría de los equipos de seguridad hayan evaluado la alerta. Los atacantes están combinando ese tipo de información con técnicas de explotación asistidas por IA para acelerar el proceso desde la exposición hasta la violación de la seguridad más rápido de lo que la mayoría de los programas de seguridad están diseñados para reaccionar.

Fuente: The Hacker News Publicado: 16/09/2026 · 11:15 UTC
Vulnerabilidad Una vulnerabilidad crítica de ScreenConnect está siendo aprovechada activamente en ataques
Imagen: BleepingComputer
Vulnerabilidad

Una vulnerabilidad crítica de ScreenConnect está siendo aprovechada activamente en ataques

La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos advirtió sobre la explotación activa en ataques de una falla crítica que afecta al software ConnectWise ScreenConnect. Dicho fallo, originado por problemas de autorización faltante y gestión incorrecta de privilegios, permite a atacantes con privilegios básicos ejecutar o transferir archivos a través de sesiones remotas activas sin requerir la interacción del usuario. Como respuesta a la situación, CISA incorporó esta debilidad a su lista de vulnerabilidades explotadas activamente y estableció un plazo perentorio para que las agencias federales estadounidenses protejan sus sistemas.

Fuente: BleepingComputer Publicado: 16/09/2026 · 11:14 UTC
Vulnerabilidad Hackuity recauda 19 millones de dólares para la gestión de vulnerabilidades basada en la inteligencia artificial
Imagen: SecurityWeek
Vulnerabilidad

Hackuity recauda 19 millones de dólares para la gestión de vulnerabilidades basada en la inteligencia artificial

La empresa destinará el nuevo capital a ampliar su plataforma de gestión de vulnerabilidades y a impulsar su crecimiento internacional. La noticia «Hackuity recauda 19 millones de dólares para la gestión de vulnerabilidades basada en IA» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 16/09/2026 · 11:11 UTC
Vulnerabilidad Se ha aprovechado una vulnerabilidad del complemento de copia de seguridad de Acronis para cPanel en ataques selectivos
Imagen: The Hacker News
Vulnerabilidad

Se ha aprovechado una vulnerabilidad del complemento de copia de seguridad de Acronis para cPanel en ataques selectivos

Acronis ha advertido de que se ha explotado en la red una vulnerabilidad de seguridad de alta gravedad en su complemento de copia de seguridad para instalaciones de cPanel y Web Host Manager (WHM). La vulnerabilidad, identificada como CVE-2026-87886 (puntuación CVSS: 7,8), se describe como un caso de escalada de privilegios locales debido a permisos de archivo inseguros. Afecta a las siguientes versiones: complemento Acronis Backup para cPanel y WHM (Linux…

Fuente: The Hacker News Publicado: 16/09/2026 · 11:08 UTC
Filtración de datos 280 000 personas afectadas por la filtración de datos de Premier Medical Group
Imagen: SecurityWeek
Filtración de datos

280 000 personas afectadas por la filtración de datos de Premier Medical Group

En junio de 2026, unos piratas informáticos accedieron a archivos que contenían los nombres de los pacientes, su información de contacto, los detalles de sus diagnósticos y los datos de sus seguros médicos. El artículo «280 000 personas afectadas por la filtración de datos de Premier Medical Group» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 16/09/2026 · 10:47 UTC
Ciberseguridad El Ministerio de Justicia pide disculpas tras el acceso del personal judicial a los expedientes de las víctimas de Southport
Imagen: The Register - Security
Ciberseguridad

El Ministerio de Justicia pide disculpas tras el acceso del personal judicial a los expedientes de las víctimas de Southport

El Ministerio de Justicia (MoJ) ha pedido disculpas después de que personal judicial accediera sin autorización a documentos relacionados con las víctimas y los supervivientes de los asesinatos de Southport de 2024. En el caso de un número limitado de personas, el material al que se accedió incluía datos personales sensibles que se consideraban susceptibles de suponer un alto riesgo para sus derechos y libertades. No hay pruebas de que la información se haya compartido con terceros.

Fuente: The Register - Security Publicado: 16/09/2026 · 10:42 UTC
Ciberseguridad Rubrik MCP proporciona a los agentes de IA un acceso controlado a la información de seguridad
Imagen: Help Net Security
Ciberseguridad

Rubrik MCP proporciona a los agentes de IA un acceso controlado a la información de seguridad

Rubrik ha anunciado el Rubrik MCP (Model Context Protocol), que ofrece a los agentes de IA de una organización una vía segura y programable para acceder a la inteligencia de datos, identidad y aplicaciones de Rubrik. La compatibilidad con MCP amplía Rubrik AI, en la que ya confía un tercio de sus clientes a nivel mundial, y aúna los modelos de vanguardia de Anthropic con la experiencia en el sector y las medidas de seguridad de Rubrik, con el fin de ofrecer un agente de razonamiento en varios pasos diseñado para la respuesta ante incidentes críticos.

Fuente: Help Net Security Publicado: 16/09/2026 · 10:41 UTC
Filtración de datos CenterPoint Energy confirma una filtración de datos tras las denuncias publicadas en un foro de hackers
Imagen: Help Net Security
Filtración de datos

CenterPoint Energy confirma una filtración de datos tras las denuncias publicadas en un foro de hackers

La empresa de servicios públicos CenterPoint Energy, con sede en Houston y proveedora de electricidad y gas en varios estados, ha reconocido una filtración de seguridad. Esto ocurrió luego de que un pirata informático publicara en un foro de internet que había logrado acceder a información de los usuarios mediante un sistema externo. El ciberdelincuente aseguró haber extraído millones de registros de clientes aprovechando una interfaz de programación de aplicaciones (API) que carecía de medidas de protección básicas, como cortafuegos, limitación de tasa, verificaciones de certificación y tokens de autenticación.

Fuente: Help Net Security Publicado: 16/09/2026 · 10:35 UTC
Vulnerabilidad Las actualizaciones de Chrome y Firefox corrigen 115 vulnerabilidades
Imagen: SecurityWeek
Vulnerabilidad

Las actualizaciones de Chrome y Firefox corrigen 115 vulnerabilidades

Google y Mozilla han lanzado nuevas actualizaciones de seguridad para sus navegadores Chrome y Firefox con el fin de solucionar un total de ciento quince fallos. La versión correspondiente de Chrome soluciona cuarenta y dos problemas de seguridad, entre los que se incluyen varias fallas de gravedad crítica y alta, destacando errores de lectura fuera de límites en WebGL y problemas de tipo *use-after-free* en componentes internos y de trabajadores. La actualización de Chrome incluye la solución a múltiples debilidades de alta gravedad relacionadas con condiciones de carrera, confusión de tipos, desbordamientos de enteros, autorización incorrecta y recursos no inicializados.

Fuente: SecurityWeek Publicado: 16/09/2026 · 10:28 UTC
Vulnerabilidad Nozomi Compass ayuda a los equipos industriales a gestionar los activos de tecnología operativa (OT) y sus vulnerabilidades
Imagen: Help Net Security
Vulnerabilidad

Nozomi Compass ayuda a los equipos industriales a gestionar los activos de tecnología operativa (OT) y sus vulnerabilidades

Nozomi Networks ha anunciado el lanzamiento de Nozomi Compass, una plataforma de gestión de activos y servicios de tecnología operativa (OT) diseñada para ayudar a las organizaciones a gestionar sus activos industriales, vulnerabilidades y riesgos. La plataforma integra datos de activos, flujos de trabajo de corrección y procesos operativos, lo que reduce la dependencia de hojas de cálculo, sistemas de tickets de TI y flujos de trabajo manuales que podrían no tener en cuenta los requisitos de la tecnología operativa.

Fuente: Help Net Security Publicado: 16/09/2026 · 10:27 UTC
Ciberseguridad Citrix incorpora a SecurAccess un análisis de la actividad del navegador basado en inteligencia artificial
Imagen: Help Net Security
Ciberseguridad

Citrix incorpora a SecurAccess un análisis de la actividad del navegador basado en inteligencia artificial

Citrix ha anunciado Citrix Session Insights, una nueva funcionalidad basada en inteligencia artificial para Citrix SecurAccess con Chrome Enterprise que ayuda a las organizaciones a capturar, analizar y comprender la actividad del navegador de los usuarios y los agentes autónomos.

Fuente: Help Net Security Publicado: 16/09/2026 · 10:14 UTC
Vulnerabilidad Boletín de seguridad de Atlassian: septiembre de 2026
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Boletín de seguridad de Atlassian: septiembre de 2026

La compañía Atlassian ha dado a conocer su reporte mensual de seguridad, el cual comprende un total de 161 fallos de seguridad distribuidos entre 17 de nivel crítico y 144 de nivel alto. Estos problemas impactan a múltiples herramientas de la marca y su posible aprovechamiento podría dar lugar a que un atacante ejecute código de forma remota, provoque interrupciones del servicio o ejecute ataques de tipo man-in-the-middle. El boletín enumera detalladamente las versiones afectadas y las actualizaciones recomendadas para los distintos productos, tales como Bamboo, Bitbucket, Confluence, Crowd, Fisheye/Crucible, Jira y Jira Service Management.

Fuente: INCIBE-CERT - Avisos Publicado: 16/09/2026 · 09:56 UTC
Ciberseguridad Un agente de IA fuera de control acumuló una factura de 50.000 dólares por servicios en la nube
Imagen: Help Net Security
Ciberseguridad

Un agente de IA fuera de control acumuló una factura de 50.000 dólares por servicios en la nube

Las empresas están incorporando sistemas de inteligencia artificial autónomos para realizar diversas operaciones en la nube, mientras que las amenazas se diversifican hacia la inyección indirecta de comandos y vulnerabilidades en la cadena de suministro. Según un informe reciente de Mandiant y el Google Threat Intelligence Group (GTIG), los agentes de confianza pueden convertirse en vectores de ataque internos si sus fuentes de datos o dependencias resultan comprometidas.

Fuente: Help Net Security Publicado: 16/09/2026 · 09:45 UTC
Vulnerabilidad Se ha aprovechado una vulnerabilidad del complemento de copia de seguridad de Acronis en ataques selectivos (CVE-2026-87886)
Imagen: Help Net Security
Vulnerabilidad

Se ha aprovechado una vulnerabilidad del complemento de copia de seguridad de Acronis en ataques selectivos (CVE-2026-87886)

La compañía de respaldo y recuperación Acronis ha emitido una advertencia sobre una vulnerabilidad de escalada de privilegios en Linux, identificada como CVE-2026-87886. Este fallo de seguridad afecta directamente a las extensiones de respaldo diseñadas para paneles de control de servidores web como cPanel, WebHost Manager y Plesk, y ya está siendo utilizada por atacantes en campañas selectas. Según la información publicada por la empresa en su aviso de seguridad, se han detectado incidentes de explotación en entornos que utilizan el complemento de respaldos para cPanel y WHM.

Fuente: Help Net Security Publicado: 16/09/2026 · 09:33 UTC
Vulnerabilidad Desbordamiento de búfer basado en pila en D-Link DI-8400
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Desbordamiento de búfer basado en pila en D-Link DI-8400

Se ha detectado una vulnerabilidad clasificada con alta severidad en el modelo D-Link DI-8400, específicamente en su versión 16.07. Este fallo de seguridad consiste en un desbordamiento de búfer basado en pila que se localiza en la función ddns_asp, la cual forma parte del componente de configuración DDNS del aparato. Un posible atacante que se encuentre de forma remota tiene la capacidad de aprovechar este defecto alterando ciertos parámetros dentro de una solicitud.

Fuente: INCIBE-CERT - Avisos Publicado: 16/09/2026 · 09:12 UTC
Ciberseguridad Windows Server 2022 llegará al final de su soporte técnico estándar el próximo mes
Imagen: BleepingComputer
Ciberseguridad

Windows Server 2022 llegará al final de su soporte técnico estándar el próximo mes

Microsoft ha recordado a sus usuarios que el soporte principal para Windows Server 2022 finalizará el próximo mes, momento en el cual pasará a la fase de soporte extendido hasta octubre de este mismo año mencionado para su conclusión general en 2031. Este sistema operativo se lanzó inicialmente como una versión de canal de servicio a largo plazo, contando con un ciclo total de soporte de diez años. Tras la llegada de dicha fecha límite, el sistema continuará recibiendo actualizaciones de seguridad de forma gratuita dentro de la etapa de soporte extendido.

Fuente: BleepingComputer Publicado: 16/09/2026 · 09:10 UTC
Malware Los piratas informáticos iraníes utilizan el malware de robo de datos CHOSEN BRICK para espiar a disidentes y periodistas
Imagen: Help Net Security
Malware

Los piratas informáticos iraníes utilizan el malware de robo de datos CHOSEN BRICK para espiar a disidentes y periodistas

Agencias de inteligencia occidentales han alertado sobre el uso del programa malicioso CHOSEN BRICK por parte de piratas informáticos estatales de Irán. Este software espía se dirige a Windows y busca afectar a activistas, disidentes y periodistas en territorio británico, estadounidense y neerlandés, con el propósito de recopilar datos privados y rastrear a los blancos del régimen. El proceso de infección arranca mediante aplicaciones de mensajería como Telegram y WhatsApp.

Fuente: Help Net Security Publicado: 16/09/2026 · 09:06 UTC
Vulnerabilidad Oracle corrige más de 800 vulnerabilidades en la actualización de seguridad de septiembre de 2026
Imagen: SecurityWeek
Vulnerabilidad

Oracle corrige más de 800 vulnerabilidades en la actualización de seguridad de septiembre de 2026

La compañía Oracle dio a conocer el lanzamiento de sus actualizaciones de seguridad críticas correspondientes a un mes específico, las cuales abarcan cientos de nuevos parches destinados a corregir una gran cantidad de fallas de seguridad identificadas en sus distintos sistemas. Entre las vulnerabilidades atendidas, una cantidad considerable cuenta con un nivel de gravedad crítico y muchas pueden ser explotadas de manera remota sin necesidad de autenticación previa. Los productos que recibieron la mayor cantidad de correcciones fueron E-Business Suite, Fusion Middleware e Hyperion, mientras que otros sistemas como Siebel CRM, Analytics y Communications, entre varios más, también obtuvieron numerosos parches.

Fuente: SecurityWeek Publicado: 16/09/2026 · 08:06 UTC
Ciberseguridad El NIST y la CISA ultiman un manual de estrategias para impedir el robo y la falsificación de tokens
Imagen: Help Net Security
Ciberseguridad

El NIST y la CISA ultiman un manual de estrategias para impedir el robo y la falsificación de tokens

Dos organismos oficiales han concluido la elaboración de una guía orientada a prevenir la falsificación, el robo y el uso indebido de tokens de acceso e identidad, dirigida a proveedores de servicios en la nube y agencias federales. El documento detalla métodos para optimizar la verificación de tokens, la gestión de claves y los controles durante el ciclo de vida de estos elementos, abarcando también la administración y el diseño de servidores de autorización e identidades tanto para el ámbito gubernamental como para el comercial. El material destaca la importancia de proteger estos componentes digitales, los cuales facilitan la autenticación, permiten el inicio de sesión único y respaldan esquemas de seguridad de confianza cero al validar las solicitudes de acceso a recursos.

Fuente: Help Net Security Publicado: 16/09/2026 · 07:40 UTC
Filtración de datos La IA vulnerable, la IA asesina. ¿Qué hacer? ¿Qué puede pasar?
Imagen: El Lado del Mal
Filtración de datos

La IA vulnerable, la IA asesina. ¿Qué hacer? ¿Qué puede pasar?

El debate actual sobre la inteligencia artificial aborda cuestiones relacionadas con su evolución y sus posibles riesgos. A lo largo de la historia, el ser humano ha cometido errores por falta de previsión al experimentar con nuevas tecnologías, como ha ocurrido en áreas como la energía nuclear o el malware, existiendo asimismo antecedentes de un uso malintencionado de la IA para fabricar armas biológicas o militares según informes recientes. En cuanto a los problemas técnicos, la inteligencia artificial presenta vulnerabilidades de diseño conocidas como inyecciones de comandos, fugas o alucinaciones.

Fuente: El Lado del Mal Publicado: 16/09/2026 · 07:00 UTC
Vulnerabilidad Google corrige una vulnerabilidad de «día cero» de Android que se estaba explotando activamente en los dispositivos Pixel
Imagen: BleepingComputer
Vulnerabilidad

Google corrige una vulnerabilidad de «día cero» de Android que se estaba explotando activamente en los dispositivos Pixel

La compañía Google ha lanzado las correcciones de seguridad correspondientes a septiembre de 2026 orientadas a solucionar un total de ciento diez vulnerabilidades en sus dispositivos Pixel. Entre estos fallos se incluye una vulnerabilidad de día cero que ya está siendo aprovechada en ataques dirigidos limitados, por lo que la empresa ha instado a todos sus usuarios a aceptar las actualizaciones para alcanzar el nivel de parche de ese mes. El problema de seguridad de gravedad alta se origina en debilidades de autorización inadecuada y fallos en los mecanismos de protección dentro del subcomponente del módem.

Fuente: BleepingComputer Publicado: 16/09/2026 · 07:00 UTC
Ciberseguridad ¿Qué ocurre cuando no existe una gobernanza de los agentes de IA a gran escala?
Imagen: Help Net Security
Ciberseguridad

¿Qué ocurre cuando no existe una gobernanza de los agentes de IA a gran escala?

En una entrevista sobre sistemas de agentes de inteligencia artificial, Gourab Basu explica que las instrucciones incluidas en un mensaje de texto no bastan para controlar las acciones de un agente, ya que estos pueden modificar su propio recorrido mientras trabajan. Por lo tanto, el verdadero control consiste en verificar las acciones propuestas antes de que lleguen a los sistemas de producción, como por ejemplo detener un reembolso grande para requerir la aprobación de un ser humano. El experto señala que la orquestación y el control no deben ser lo mismo, ya que los agentes de inteligencia artificial introducen una capa de orquestación no determinista donde las reglas basadas únicamente en el prompt no funcionan como un límite de control adecuado.

Fuente: Help Net Security Publicado: 16/09/2026 · 06:00 UTC
Ciberseguridad Mythos ha convertido el año 2026 en un auténtico infierno de parches. Quizá haga que el 2027 sea pan comido.
Imagen: The Register - Security
Ciberseguridad

Mythos ha convertido el año 2026 en un auténtico infierno de parches. Quizá haga que el 2027 sea pan comido.

El texto proporcionado consiste en una lista de titulares y breves sumarios sobre diversos temas tecnológicos, de inteligencia artificial, seguridad y código abierto, sin desarrollar una noticia única ni incluir el contenido completo del artículo mencionado en el título. Se mencionan múltiples temas de ciberseguridad, como ataques de phishing rusos mediante suplantación de soporte de Signal, operaciones de desmantelamiento de sitios de propaganda iraní por parte de Estados Unidos y fallos en parches de Microsoft para SharePoint local que han derivado en ataques de día cero. Asimismo, se recogen breves notas sobre el proyecto DEF CON Franklin para asegurar infraestructuras críticas con ayuda de hackers, la adquisición de una participación mayoritaria en la empresa de ciberseguridad Acronis por parte de EQT, y reflexiones sobre la persistencia del ransomware a diez años de su aparición corporativa.

Fuente: The Register - Security Publicado: 16/09/2026 · 05:54 UTC
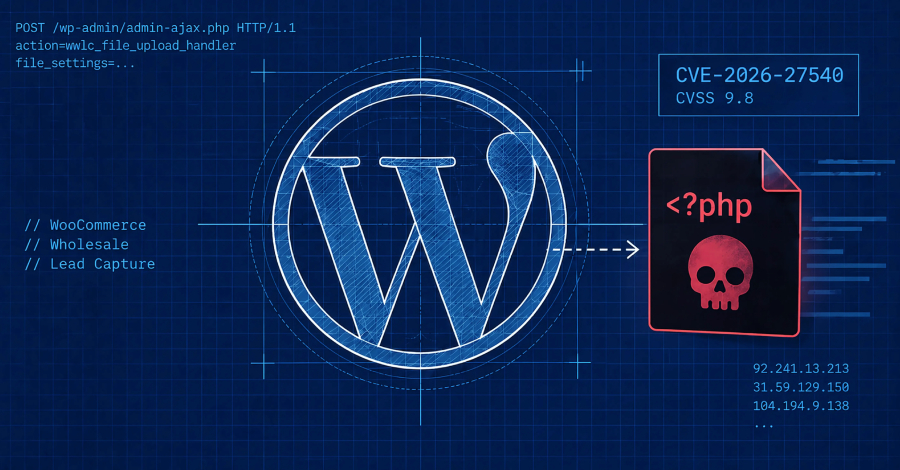
Vulnerabilidad Los atacantes aprovechan una vulnerabilidad en la función de captura de clientes potenciales de WooCommerce Wholesale para instalar shells web PHP
Imagen: The Hacker News
Vulnerabilidad

Los atacantes aprovechan una vulnerabilidad en la función de captura de clientes potenciales de WooCommerce Wholesale para instalar shells web PHP

Piratas informáticos están aprovechando un fallo grave de seguridad en WooCommerce Wholesale Lead Capture, un complemento prémium de WordPress. Esta vulnerabilidad permite a atacantes sin autenticación cargar archivos no autorizados, como puertas traseras en PHP, y lograr la ejecución remota de código en los servidores afectados debido a la falta de validación de tipos de archivos en una acción de AJAX. Los atacantes envían peticiones manipuladas con parámetros falsificados para colocar una interfaz maliciosa en formato PHP que facilita la escritura de nuevos archivos dañinos en el sitio comprometido.

Fuente: The Hacker News Publicado: 16/09/2026 · 05:48 UTC
Vulnerabilidad DeepZero: proyecto de código abierto para la detección de controladores vulnerables de Windows
Imagen: Help Net Security
Vulnerabilidad

DeepZero: proyecto de código abierto para la detección de controladores vulnerables de Windows

DeepZero es un motor de código abierto desarrollado en Python y configurado mediante YAML, diseñado para automatizar la búsqueda de controladores del núcleo de Windows que sean explotables. Su mantenedor indicó que la herramienta ha descubierto múltiples fallas verificadas dentro de una recopilación específica de controladores, algunas de las cuales continúan en el proceso de divulgación. El funcionamiento del sistema se divide en siete etapas secuenciales que incluyen el análisis de encabezados, la selección de controladores de modo núcleo con superficies IOCTL, y la exclusión de elementos que ya figuran en listas públicas de bloqueo.

Fuente: Help Net Security Publicado: 16/09/2026 · 05:30 UTC
Vulnerabilidad Se están produciendo intentos activos de explotación dirigidos a eludir la autenticación JWT de WSO2 API Manager mediante tokens de administrador falsificados
Imagen: The Hacker News
Vulnerabilidad

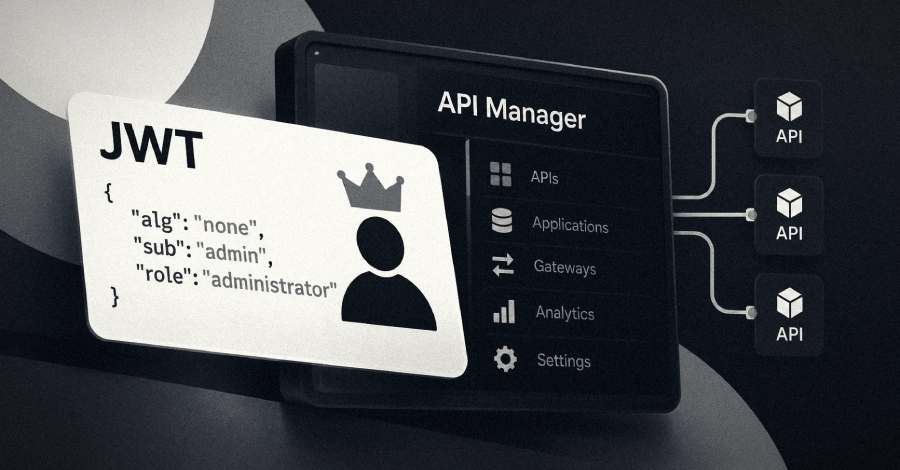
Se están produciendo intentos activos de explotación dirigidos a eludir la autenticación JWT de WSO2 API Manager mediante tokens de administrador falsificados

Una vulnerabilidad crítica de seguridad presente en WSO2 API Manager está siendo objeto de ataques activos en entornos reales, de acuerdo con los hallazgos dados a conocer por watchTowr. Este fallo, al que se le ha asignado un identificador y una puntuación de gravedad muy alta, consiste en una verificación inadecuada de firmas criptográficas que puede derivar en la toma de control de cuentas. El hallazgo y reporte de esta debilidad fue acreditado al equipo Hacktron.

Fuente: The Hacker News Publicado: 16/09/2026 · 05:18 UTC
Filtración de datos La cadena de ataque moderna: un nuevo enfoque de la seguridad de Google Workspace en la era de la IA
Imagen: Help Net Security
Filtración de datos

La cadena de ataque moderna: un nuevo enfoque de la seguridad de Google Workspace en la era de la IA

El artículo analiza cómo ha evolucionado la cadena de ataques en plataformas de trabajo como Google Workspace. Tradicionalmente, se consideraba que el correo electrónico era el canal principal de peligro mediante tácticas de suplantación y robo de credenciales. Sin embargo, incidentes recientes muestran que el patrón ha cambiado y que los tokens OAuth se han convertido en la vía de entrada inicial para acceder a datos sensibles en servicios como Gmail y Drive, facilitando posteriormente la toma de cuentas y el movimiento lateral.

Fuente: Help Net Security Publicado: 16/09/2026 · 05:00 UTC
Ciberseguridad Los MSP afirman que casi la mitad de sus clientes recurren a ellos para obtener servicios de CISO
Imagen: Help Net Security
Ciberseguridad

Los MSP afirman que casi la mitad de sus clientes recurren a ellos para obtener servicios de CISO

De acuerdo con una encuesta de Sophos, los proveedores de servicios administrados calculan que casi la mitad de sus clientes dependen de ellos para desempeñar funciones de director de seguridad de la información (CISO). La mayoría de estos proveedores ejercen dicho rol utilizando múltiples herramientas y sin contar con el conjunto completo de servicios de cumplimiento, aunque la mayoría prevé que esta demanda aumentará en el futuro. Prácticamente todos los proveedores realizan alguna labor de cumplimiento normativo, y la mayoría ofrece entre cuatro y seis de los siete servicios medidos por Sophos.

Fuente: Help Net Security Publicado: 16/09/2026 · 04:30 UTC
Vulnerabilidad Una operación cibernética tiene como objetivo los sectores de los medios de comunicación y la automoción de Corea del Sur
Imagen: Dark Reading
Vulnerabilidad

Una operación cibernética tiene como objetivo los sectores de los medios de comunicación y la automoción de Corea del Sur

Un grupo de ciberataques sigilosos ha estado afectando a empresas de medios de comunicación y del sector automotriz en Corea del Sur, con operaciones que en algunos casos se han mantenido desde principios del año actual. Una empresa de ciberseguridad atribuyó estas acciones, con mediana confianza, a grupos de amenaza persistente avanzada vinculados a Corea del Norte, señalando que los objetivos buscaban obtener control informativo, contrainteligencia e inteligencia sobre tecnología de manufactura. Las operaciones involucraron la infiltración en programas de código abierto utilizados como balanceadores de carga para instalar un conjunto de herramientas espías para Linux llamado "TED", el cual opera de forma difícil de detectar.

Fuente: Dark Reading Publicado: 16/09/2026 · 01:00 UTC