
Unos atacantes elevan la temperatura de los frigoríficos de un supermercado francés hasta los 50 °C tras secuestrar los controladores de Danfoss
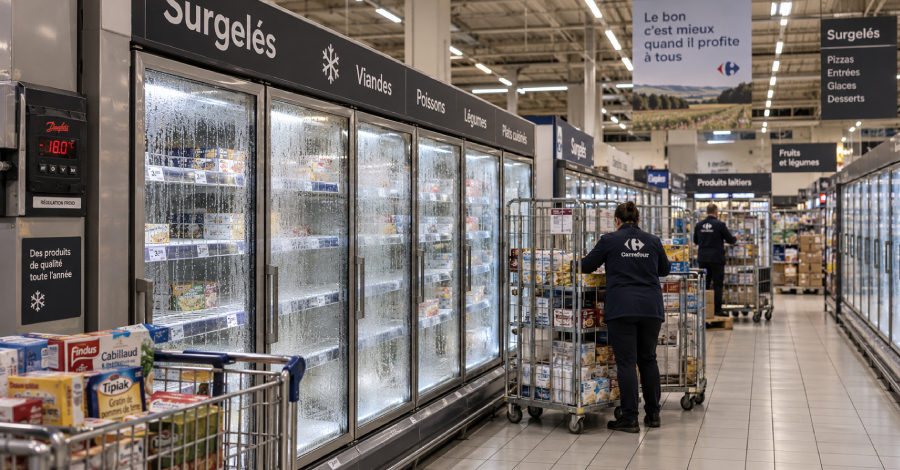
Un ataque cibernético afectó sistemas de refrigeración en supermercados de Francia, donde intrusos tomaron el control remoto de equipos de frío y los calentaron hasta alcanzar temperaturas elevadas, provocando la pérdida de alimentos en varias tiendas. Las acciones maliciosas se llevaron a cabo a través de controladores fabricados por una empresa danesa, los cuales son gestionados de forma remota por firmas de mantenimiento. Cadenas comerciales como Intermarché sufrieron daños graves que obligaron a desechar productos, mientras que otras como Coopérative U lograron evitar mayores pérdidas gracias a la rápida intervención de su personal.
El equipo de respuesta a emergencias informáticas de Francia, CERT-FR, emitió una alerta tras conocerse los incidentes en dos series de controladores de la marca, recomendando a los operadores desconectar los dispositivos o filtrar el acceso a los mismos. La agencia nacional de ciberseguridad señaló la urgencia de retirar dichos equipos de internet debido a la exposición de sus interfaces de gestión. Por su parte, el fabricante indicó que la mayoría de los sistemas afectados correspondían a modelos antiguos que ya no reciben actualizaciones, aunque también se registraron casos en unidades recientes que operaban con versiones de firmware desactualizadas.
Las autoridades y la compañía responsable señalaron que aún no se ha determinado quién perpetró el hackeo ni el método exacto utilizado para vulnerar los controladores. La fiscalía de París inició una investigación de oficio a través de su sección de ciberdelincuencia para esclarecer los hechos, cuantificar las víctimas y evaluar los daños reportados. Asimismo, se reportó que agencias de ciberseguridad en otros países europeos mantienen contacto con los organismos franceses, ya que se habrían registrado afectaciones similares en diferentes naciones del continente.