
Los intentos de explotación de PHP2Shell afectan a millones de usuarios, mientras los atacantes intentan propagar el malware Mirai
También cubierto por: INCIBE-CERT - Avisos, INCIBE-CERT - Avisos, INCIBE-CERT - Avisos, INCIBE-CERT - Avisos, INCIBE-CERT - Avisos, INCIBE-CERT - Avisos, The Hacker News, Segu-Info, Segu-Info
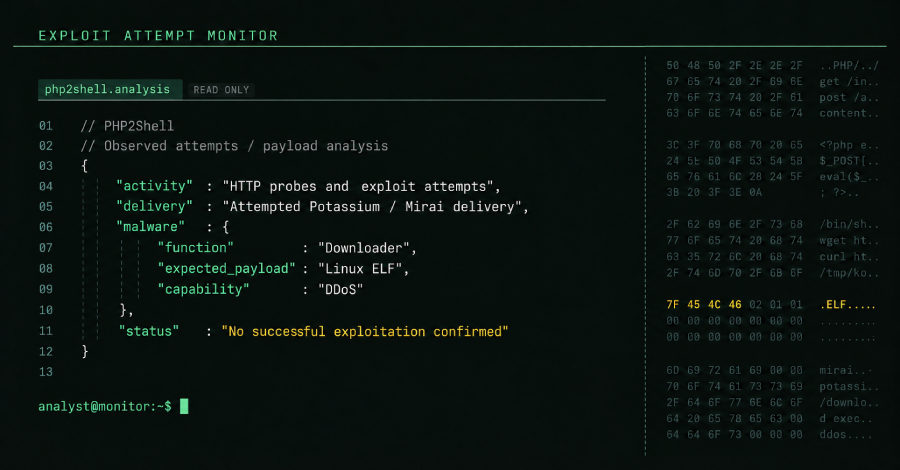
Se han registrado múltiples intentos de ataque para aprovechar vulnerabilidades de ejecución remota de código en PHP, conocidas como PHP2Shell, con el fin de incorporar sistemas afectados a una variante de la botnet Mirai denominada Potassium. Aunque las empresas de ciberseguridad han detectado millones de intentos de sondeo y ataques a escala global, los análisis indican que materializar una explotación exitosa resulta más complejo de lo previsto debido a obstáculos técnicos y de seguridad.
Diferentes firmas de la industria han descubierto conjuntos de herramientas y scripts de reconocimiento en servidores controlados por atacantes, diseñados para evaluar versiones de PHP, configuraciones de servidores y revisar prerrequisitos específicos de los objetivos. No obstante, las investigaciones apuntan a que los atacantes han encontrado barreras importantes como la aleatorización de la distribución del espacio de direcciones (ASLR), aunque ya se han desarrollado nuevas técnicas capaces de sortear esta protección en entornos de producción.
Como medida preventiva ante la gravedad de los fallos, varias instituciones y gobiernos en diferentes regiones han desconectado temporalmente servicios digitales y sitios web mientras aplican actualizaciones. Dado que el problema reside directamente en el motor de PHP y no en las aplicaciones individuales, los expertos advierten que las organizaciones podrían permanecer expuestas durante un largo periodo, especialmente aquellas que operan versiones de PHP que ya no cuentan con soporte oficial.