Ciberseguridad — edición del 2026-09-07

Edición del 7 de septiembre de 2026

Vulnerabilidad PEEP convierte Chrome y Edge en puertas traseras tras un ataque para la ejecución de comandos en el sistema
Imagen: The Hacker News
Lo más reciente Vulnerabilidad

PEEP convierte Chrome y Edge en puertas traseras tras un ataque para la ejecución de comandos en el sistema

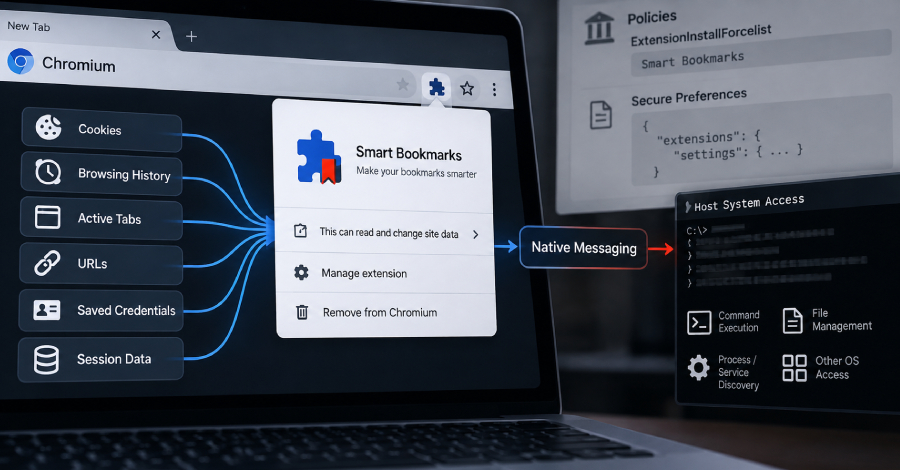
Investigadores de ciberseguridad han revelado detalles sobre un kit de herramientas posterior a la explotación para Chromium llamado PEEP, el cual se disfraza de extensión de marcadores para navegadores web. El instalador de este software malicioso requiere acceso administrativo previo o ejecución de código para inyectar la extensión directamente en los perfiles de Chrome y Edge, logrando así saltarse las revisiones de la tienda web y las alertas del usuario mediante la alteración de los valores de integridad de las preferencias seguras de Chromium. Una vez instalado, este agente se comunica periódicamente con su servidor de comando y control a través de HTTP sin cifrar para buscar nuevas órdenes, mientras extrae historiales de navegación, metadatos de pestañas activas y cookies de sesión.

Fuente: The Hacker News Publicado: 07/09/2026 · 18:12 UTC
Leer la noticia completa →
Últimas noticias

Vulnerabilidad Se ha aprovechado una vulnerabilidad de día cero de StyleSmuggler de Magento para instalar una puerta trasera en Linux
Imagen: BleepingComputer
Vulnerabilidad

Se ha aprovechado una vulnerabilidad de día cero de StyleSmuggler de Magento para instalar una puerta trasera en Linux

Una vulnerabilidad de día cero denominada StyleSmuggler, la cual impacta a todas las versiones de Adobe Commerce y Magento, está siendo utilizada en ataques activos para desplegar una puerta trasera en sistemas Linux. La plataforma de comercio electrónico afectada es desarrollada por Adobe de manera open-source y se encuentra instalada en una gran cantidad de sitios web en todo el mundo. El ataque aprovecha el sistema de plantillas de la plataforma mediante una inyección de código PHP con el fin de producir un correo electrónico simulado de pago fallido, lo cual desencadena la ejecución de código.

Fuente: BleepingComputer Publicado: 07/09/2026 · 16:50 UTC
Ciberseguridad Las llamadas falsas de soporte informático se dirigen a los directivos en los ataques de robo de datos y extorsión en Microsoft 365
Imagen: The Hacker News
Ciberseguridad

Las llamadas falsas de soporte informático se dirigen a los directivos en los ataques de robo de datos y extorsión en Microsoft 365

Los investigadores de amenazas han alertado sobre una campaña de extorsión y robo de datos enfocada en plataformas como Microsoft 365. Este grupo, vigilado bajo el nombre PREY-0058, centra sus ataques principalmente en altos cargos como directores y vicepresidentes mediante llamadas telefónicas engañosas donde se hacen pasar por personal de soporte técnico. La estrategia de los atacantes incluye el uso de técnicas de intermediación para robar credenciales y autorizaciones de autenticación multifactor, además de accesos a través de servidores proxy residenciales.

Fuente: The Hacker News Publicado: 07/09/2026 · 15:51 UTC
Phishing El servicio de phishing «BigBear Microsoft 365» eludió la autenticación de dos factores (MFA) en 258 organizaciones
Imagen: BleepingComputer
Phishing

El servicio de phishing «BigBear Microsoft 365» eludió la autenticación de dos factores (MFA) en 258 organizaciones

Un conjunto de herramientas de phishing como servicio, denominado BigBear 2.0, logró sortear la autenticación multifactor y apropiarse de credenciales de Microsoft 365 pertenecientes a numerosas organizaciones. Especialistas en seguridad digital lograron ingresar al panel de control de esta plataforma y descubrieron que operaba diversos nodos de servidores virtuales enfocados en este servicio de nube. La campaña maliciosa emplea una estructura basada en marcos de intermediación para interceptar tanto las claves de acceso como las cookies de sesión válidas, lo que posibilita el secuestro de las cuentas incluso después de que los usuarios completan la verificación adicional.

Fuente: BleepingComputer Publicado: 07/09/2026 · 15:39 UTC
Vulnerabilidad ⚡ Resumen semanal: vulnerabilidad «0-day» en Chrome, secuestros de routers, ataque a la cadena de suministro de Coder y más
Imagen: The Hacker News
Vulnerabilidad

⚡ Resumen semanal: vulnerabilidad «0-day» en Chrome, secuestros de routers, ataque a la cadena de suministro de Coder y más

Google ha publicado actualizaciones de seguridad para corregir doce vulnerabilidades en su navegador Chrome, incluyendo un fallo de tipo confusión en el motor JavaScript y WebAssembly que ya está siendo explotado activamente por atacantes. Por otro lado, se han detectado ataques contra dispositivos MikroTik RouterOS mediante una cadena de explotación que permite obtener el control total de los equipos afectados sin necesidad de autenticación. Asimismo, las tiendas en línea creadas con Magento y Adobe Commerce están sufriendo ataques orientados a inyectar puertas traseras utilizando una vulnerabilidad sin parchear.

Fuente: The Hacker News Publicado: 07/09/2026 · 14:36 UTC
Filtración de datos Mathspace revela una filtración de datos que afecta a más de un millón de personas
Imagen: BleepingComputer
Filtración de datos

Mathspace revela una filtración de datos que afecta a más de un millón de personas

La plataforma de aprendizaje de matemáticas en línea Mathspace informó que piratas informáticos sustrajeron información personal de más de un millón de personas, incluyendo estudiantes, empleados escolares y padres de familia. El ataque se llevó a cabo tras vulnerar un sistema interno de informes basado en el software Metabase que la empresa aloja por cuenta propia. Los responsables del acceso no autorizado lograron ingresar a las plataformas mediante una falla de seguridad que les otorgó privilegios de administrador sin necesidad de contar con credenciales legítimas.

Fuente: BleepingComputer Publicado: 07/09/2026 · 13:05 UTC
Filtración de datos El número de clientes afectados por la filtración de datos de Trezor asciende ya a 81.000
Imagen: BleepingComputer
Filtración de datos

El número de clientes afectados por la filtración de datos de Trezor asciende ya a 81.000

La empresa Trezor, fabricante de billeteras de hardware para criptomonedas, informó que una violación de datos ocurrida en su proveedor de logística y envíos, ShipMonk, ha afectado a 67.000 clientes adicionales en Estados Unidos. Con esta actualización, el número total de clientes impactados asciende a 81.000, luego de que inicialmente se reportara el acceso no autorizado a la información de cerca de 14.000 usuarios en agosto. Los datos expuestos incluyen nombres completos, direcciones de envío, correos electrónicos, números de teléfono y números de pedido.

Fuente: BleepingComputer Publicado: 07/09/2026 · 12:16 UTC
Ciberseguridad Tu lista de comprobación de seguridad en la nube no funciona como crees
Imagen: The Hacker News
Ciberseguridad

Tu lista de comprobación de seguridad en la nube no funciona como crees

Un análisis reciente sobre la seguridad en la nube que abarca múltiples proveedores revela que los perfiles de riesgo varían considerablemente de una plataforma a otra. Aunque problemas como la gestión débil de identidades y accesos, así como la falta de registros, se presentan de forma casi universal, el resto de las categorías de riesgo divergen según el proveedor analizado. Las diferencias más notables se observan en los servicios expuestos, los cortafuegos permisivos y el cifrado débil, donde las cifras más altas se concentran en un proveedor específico, mientras que otro muestra los índices más bajos.

Fuente: The Hacker News Publicado: 07/09/2026 · 11:45 UTC
Ciberseguridad Los clientes maliciosos de ScreenConnect propagan una cadena de VBScript de cuatro etapas a los hosts recién conectados
Imagen: The Hacker News
Ciberseguridad

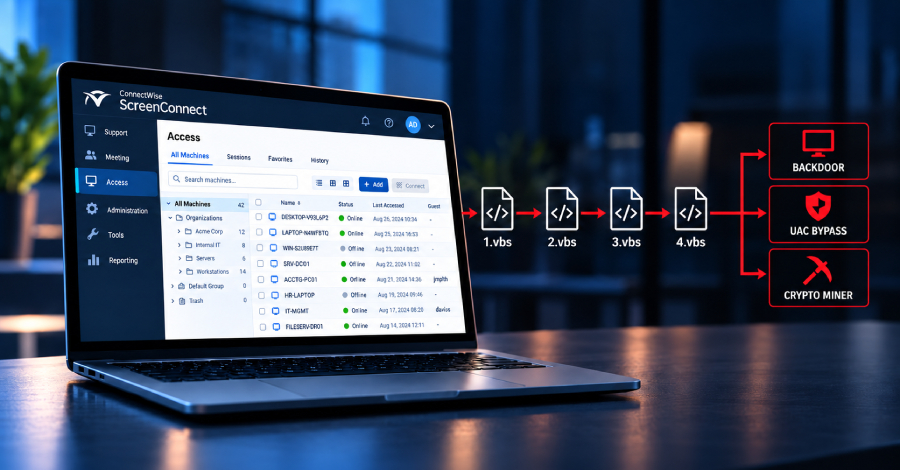
Los clientes maliciosos de ScreenConnect propagan una cadena de VBScript de cuatro etapas a los hosts recién conectados

Investigadores de ciberseguridad revelaron detalles sobre un comportamiento de tipo gusano que utiliza instancias de ConnectWise ScreenConnect para propagar una cadena maliciosa compuesta por cuatro etapas de VBScript a sistemas recién conectados. Se identificaron múltiples incidentes utilizando distintos métodos de acceso inicial, como una estafa de soporte técnico mediante Quick Assist, un instalador MSI distribuido por phishing y un señuelo con un formulario de reembolso falso. Estas acciones despliegan clientes de ScreenConnect no autorizados que ejecutan de forma repetida scripts de Visual Basic denominados de la primera a la cuarta etapa.

Fuente: The Hacker News Publicado: 07/09/2026 · 11:36 UTC
Vulnerabilidad Vulnerabilidad en el relleno de Telerik UI (Oracle) que permite la ejecución remota de código sin autenticación — Se ha publicado un exploit público
Imagen: The Hacker News
Vulnerabilidad

Vulnerabilidad en el relleno de Telerik UI (Oracle) que permite la ejecución remota de código sin autenticación — Se ha publicado un exploit público

Una empresa de seguridad ha publicado una cadena de explotación junto con herramientas y cargas útiles que permiten la ejecución remota de código sin autenticación en aplicaciones que utilizan Telerik UI para ASP.NET AJAX. El ataque requiere que el sistema afectado cuente con una configuración específica y no predeterminada, además de utilizar versiones vulnerables del control de carga de archivos RadAsyncUpload. El fallo principal permite superar la falta de validación de integridad en el cifrado del estado del cliente, utilizando una vulnerabilidad de oráculo de relleno para descifrar y falsificar la configuración sin conocer la clave de cifrado.

Fuente: The Hacker News Publicado: 07/09/2026 · 11:20 UTC
Vulnerabilidad Control de acceso incorrecto en PrestaShop
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Control de acceso incorrecto en PrestaShop

Se ha coordinado la publicación de una vulnerabilidad de severidad media que afecta a PrestaShop, una plataforma de código abierto destinada a la creación de tiendas virtuales de comercio electrónico. El hallazgo de este fallo de seguridad fue realizado por Pedro Gabaldón Juliá y compromete a las versiones del sistema anteriores a la 9.1.5 y a la 8.2.8, dependiendo de la rama correspondiente. El problema identificado ha recibido el código CVE-2026-84186, con una puntuación base CVSS v4.0 de 6.9 y clasificado bajo el tipo de vulnerabilidad CWE-290 debido a un control de acceso incorrecto.

Fuente: INCIBE-CERT - Avisos Publicado: 07/09/2026 · 10:52 UTC
Ciberseguridad Ahora ChatGPT puede conectarse a tus aplicaciones personales para imitar tu estilo de escritura
Imagen: BleepingComputer
Ciberseguridad

Ahora ChatGPT puede conectarse a tus aplicaciones personales para imitar tu estilo de escritura

OpenAI se encuentra evaluando una nueva herramienta denominada "Writing Style" dirigida a ChatGPT, la cual tiene la capacidad de aprender la forma de escribir del usuario mediante el análisis de muestras provenientes de diversas aplicaciones vinculadas. Actualmente, esta funcionalidad se encuentra accesible para un conjunto reducido de usuarios, a quienes se les indica mediante una pantalla de configuración que el sistema redactará imitando su tono personal al consultar ejemplos de dichos servicios. Las categorías en las que se pueden extraer ejemplos abarcan servicios de mensajería, documentos y correos electrónicos.

Fuente: BleepingComputer Publicado: 07/09/2026 · 10:36 UTC
Vulnerabilidad Los hackers aprovechan nuevas vulnerabilidades de MikroTik RouterOS para secuestrar routers
Imagen: BleepingComputer
Vulnerabilidad

Los hackers aprovechan nuevas vulnerabilidades de MikroTik RouterOS para secuestrar routers

Un grupo de ciberdelincuentes está aprovechando una cadena de dos vulnerabilidades en los enrutadores MikroTik para apoderarse de equipos que tienen servicios SSH expuestos a la red pública. El primer fallo consiste en una falla para omitir la autenticación SSH debida a una validación incompleta de claves públicas RSA, lo que permite el acceso sin la clave privada legítima. El segundo problema de seguridad corresponde a una deficiencia de escalada de privilegios que se origina en el manejo inadecuado de nombres de usuario manipulados, facilitando que el agresor consiga privilegios administrativos totales.

Fuente: BleepingComputer Publicado: 07/09/2026 · 10:32 UTC
Vulnerabilidad ConnectWise advierte de una nueva vulnerabilidad en ScreenConnect para la que aún no hay parche
Imagen: BleepingComputer
Vulnerabilidad

ConnectWise advierte de una nueva vulnerabilidad en ScreenConnect para la que aún no hay parche

ConnectWise ha comunicado la existencia de una nueva falla de seguridad relacionada con la gestión de transferencia de archivos en sus herramientas de acceso remoto ScreenConnect. Esta debilidad de seguridad impacta tanto a las versiones alojadas en la nube como a aquellas implementadas de forma local, y todavía no cuenta con un identificador CVE asignado para su seguimiento oficial. Mientras la empresa desarrolla un parche definitivo que será lanzado próximamente, ha publicado instrucciones temporales para mitigar los riesgos.

Fuente: BleepingComputer Publicado: 07/09/2026 · 10:06 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de Cisco
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de Cisco

Se han emitido avisos sobre múltiples fallos de seguridad que afectan a diferentes componentes y versiones del software de Cisco, abarcando una amplia gama de plataformas y recursos tecnológicos. Entre los elementos impactados se encuentran varios modelos de enrutadores y sistemas orientados al enrutamiento, protocolos de red, funciones criptográficas y mecanismos específicos de aprovisionamiento o gestión. En total se han dado a conocer siete fallos de seguridad con distintos grados de gravedad, divididos entre categorías críticas y altas.

Fuente: INCIBE-CERT - Avisos Publicado: 07/09/2026 · 08:37 UTC
Vulnerabilidad N-able lanza la cuarta corrección de emergencia de N-central en cinco semanas para solucionar una vulnerabilidad de ejecución remota de código (RCE) sin autenticación
Imagen: The Hacker News
Vulnerabilidad

N-able lanza la cuarta corrección de emergencia de N-central en cinco semanas para solucionar una vulnerabilidad de ejecución remota de código (RCE) sin autenticación

N-able ha desplegado su cuarto parche de emergencia en un lapso de cinco semanas para solucionar una falla de seguridad de máxima gravedad en la plataforma N-central. Este problema permite la ejecución remota de código en el servidor sin necesidad de autenticación y ha sido clasificado como una debilidad por inyección de código estático. Los mensajes internos de la compañía muestran contradicciones sobre si la vulnerabilidad ya ha sido aprovechada en entornos reales de producción, ya que mientras unos avisos indican que no hay confirmación al respecto, un aviso de incidente señala que se han observado ataques en curso.

Fuente: The Hacker News Publicado: 07/09/2026 · 08:31 UTC
Malware El malware JSCeal puede eludir la autenticación de Google utilizando cookies de sesión robadas
Imagen: The Hacker News
Malware

El malware JSCeal puede eludir la autenticación de Google utilizando cookies de sesión robadas

Investigadores de ciberseguridad han detallado el funcionamiento de JSCeal, un software malicioso avanzado de JavaScript de V8 compilado que cuenta con funciones para extraer credenciales, vigilar y rastrear tráfico. Los operadores emplean anuncios maliciosos en plataformas como Facebook y Google con sitios señuelo de criptomonedas para que las víctimas descarguen instaladores falsos. Asimismo, otra operación publicitaria maliciosa relacionada ensambla el código malicioso directamente en la memoria del navegador usando archivos ZIP descargados mediante PowerShell.

Fuente: The Hacker News Publicado: 07/09/2026 · 07:53 UTC
Vulnerabilidad Los parches N-able corrigen el fallo N-central de máxima gravedad en medio de los ataques en curso
Imagen: BleepingComputer
Vulnerabilidad

Los parches N-able corrigen el fallo N-central de máxima gravedad en medio de los ataques en curso

N-able ha lanzado una solución de emergencia para un fallo de máxima gravedad que afecta a su plataforma de supervisión y gestión remota N-central, utilizada por departamentos de TI y proveedores de servicios gestionados. Esta vulnerabilidad de ejecución remota de código permite a atacantes sin privilegios ejecutar código malicioso en instancias expuestas a internet mediante ataques de baja complejidad, por lo que la compañía ha instado a los clientes a actualizar sus sistemas a la versión correspondiente de inmediato. Por un lado, la empresa creadora indicó que no poseía confirmaciones sobre la explotación de este fallo en entornos de producción, aunque advirtió que los sistemas sin actualizar continúan expuestos.

Fuente: BleepingComputer Publicado: 07/09/2026 · 06:17 UTC
Protección de Datos Ecuador se adhiere a Declaración Internacional sobre riesgos de imágenes generadas con IA sin consentimiento
Imagen: Superintendencia de Protección de Datos Personales (SPDP)
Protección de Datos

Ecuador se adhiere a Declaración Internacional sobre riesgos de imágenes generadas con IA sin consentimiento

La Superintendencia de Protección de Datos Personales (SPDP), en su calidad de miembro de la Global Privacy Assembly (GPA), se ha adherido a la Declaración Conjunta sobre Imágenes Generadas por IA y la Protección de la Privacidad, iniciativa coordinada por el International Enforcement Cooperation Working Group de dicha Asamblea. La Declaración representa la posición unificada de 61 autoridades y ha sido emitida en respuesta a serias preocupaciones sobre sistemas de inteligencia artificial capaces de generar imágenes y videos realistas de personas identificables sin su conocimiento ni consentimiento, con impactos particularmente graves cuando afectan a niñas, niños y adolescentes. El documento establece expectativas claras y principios fundamentales que deben observar todas las organizaciones que desarrollen o utilicen sistemas de generación de contenido mediante inteligencia artificial, entre ellos… • Implementar salvaguardas robustas para prevenir el uso indebido de datos personales y la generación de imágenes íntimas no consentidas u otros materiales dañinos, especialmente cuando involucren a menores de edad.

Fuente: Superintendencia de Protección de Datos Personales (SPDP) Publicado: 23/02/2026 · 17:13 UTC
Protección de Datos La SPDP emite norma general para el tratamiento de datos personales en actividades familiares o domésticas
Imagen: Superintendencia de Protección de Datos Personales (SPDP)
Protección de Datos

La SPDP emite norma general para el tratamiento de datos personales en actividades familiares o domésticas

Quito, 3 de febrero de 2026.– La Superintendencia de Protección de Datos Personales (SPDP) expidió la Norma General para el Tratamiento de Datos Personales en Actividades Familiares o Domésticas, una regulación que responde a una realidad cada vez más frecuente: lo que ocurre en casa o entre personas cercanas deja de ser privado cuando se publica o se comparte en redes sociales o plataformas digitales. La norma establece que el tratamiento de datos personales —como fotografías, videos, audios, mensajes o publicaciones— solo se considera familiar o doméstico mientras permanezca dentro de un círculo reducido de confianza. Cuando ese contenido se difunde, se comparte fuera de ese entorno o queda accesible a un número indeterminado de personas, deja de ser un asunto privado y pasa a estar sujeto a la Ley Orgánica de Protección de Datos Personales (LOPDP).

Fuente: Superintendencia de Protección de Datos Personales (SPDP) Publicado: 03/02/2026 · 12:00 UTC
Protección de Datos La SPDP sanciona a la FEF por no utilizar metodologías de análisis y gestión de riesgos adecuadas
Imagen: Superintendencia de Protección de Datos Personales (SPDP)
Protección de Datos

La SPDP sanciona a la FEF por no utilizar metodologías de análisis y gestión de riesgos adecuadas

Quito, 20 de enero de 2026.– La Superintendencia de Protección de Datos Personales (SPDP) informa a la ciudadanía que, mediante la Resolución Nro. RES-SPDP-ICS-2025-0006, impuso una sanción administrativa a la Federación Ecuatoriana de Fútbol (FEF), tras verificar el cometimiento de una infracción grave relacionada con el tratamiento de datos personales en la aplicación FAN FEF. Luego de sustanciar el procedimiento previsto en la Ley Orgánica de Protección de Datos Personales (LOPDP) y en el Código Orgánico Administrativo (COA), la Autoridad determinó que la FEF incurrió en una infracción tipificada en el numeral 4 del artículo 68 de la LOPDP, al constatar que el responsable del tratamiento de datos carecía de una metodología de análisis y gestión de riesgos en protección de datos personales que no estaba adaptada a la naturaleza de los datos personales, las particularidades del tratamiento y las características de las partes involucradas.

Fuente: Superintendencia de Protección de Datos Personales (SPDP) Publicado: 20/01/2026 · 12:00 UTC
Protección de Datos La SPDP sanciona a LIGAPRO por no haber implementado la protección de datos personales desde el diseño y por defecto en la aplicación FAN ID
Imagen: Superintendencia de Protección de Datos Personales (SPDP)
Protección de Datos

La SPDP sanciona a LIGAPRO por no haber implementado la protección de datos personales desde el diseño y por defecto en la aplicación FAN ID

Quito, 20 de enero de 2026.– La Superintendencia de Protección de Datos Personales (SPDP) informa a la ciudadanía que, mediante la Resolución Nro. RES-SPDP-ICS-2025-0005, impuso una sanción administrativa a la Liga Profesional de Fútbol del Ecuador (LIGAPRO), tras verificar el cometimiento de una infracción leve relacionada con el tratamiento de datos personales en la aplicación FAN ID. Luego de sustanciar el procedimiento previsto en la Ley Orgánica de Protección de Datos Personales (LOPDP) y en el Código Orgánico Administrativo (COA), la Autoridad determinó que LIGAPRO incurrió en la infracción tipificada en el numeral 2 del artículo 67 de la LOPDP, al no implementar la protección de datos personales desde el diseño y por defecto, particularmente en el tratamiento de datos personales biométricos.

Fuente: Superintendencia de Protección de Datos Personales (SPDP) Publicado: 20/01/2026 · 12:00 UTC
Protección de Datos La SPDP Alerta sobre la difusión de un registro viral que vulnera datos personales en Ecuador
Imagen: Superintendencia de Protección de Datos Personales (SPDP)
Protección de Datos

La SPDP Alerta sobre la difusión de un registro viral que vulnera datos personales en Ecuador

Quito, 04 de diciembre de 2025.- La Superintendencia de Protección de Datos Personales (SPDP) ha conocido en las últimas horas la circulación masiva de un archivo viral denominado “Lista de Infieles Ecuador”, que se difunde a través de redes sociales, plataformas de mensajería y enlaces públicos. En este registro cualquier usuario puede añadir información sin verificación y sin cumplir con las condiciones lícitas del tratamiento de datos personales, tal como lo estipula el artículo 7 de la Ley Orgánica de Protección de Datos Personales. La SPDP advierte que esta práctica constituye un riesgo grave para los derechos y libertades de los ciudadanos.

Fuente: Superintendencia de Protección de Datos Personales (SPDP) Publicado: 04/12/2025 · 12:00 UTC
Protección de Datos SPDP emite sus primeras sanciones por infracciones graves a la Ley de Protección de Datos Personales
Imagen: Superintendencia de Protección de Datos Personales (SPDP)
Protección de Datos

SPDP emite sus primeras sanciones por infracciones graves a la Ley de Protección de Datos Personales

Quito, 1 de diciembre de 2025.- La Superintendencia de Protección de Datos Personales (SPDP) informa a la ciudadanía que, tras la ejecución de los procedimientos previstos en la Ley Orgánica de Protección de Datos Personales (LOPDP) y en el Código Orgánico Administrativo (COA), resolvió imponer sanciones administrativas a la Liga Profesional de Fútbol del Ecuador (LIGAPRO) y a la Federación Ecuatoriana de Fútbol (FEF), por infracciones graves vinculadas con el tratamiento de datos personales en las aplicaciones Fan ID y Fan FEF, respectivamente. En ambos casos, la SPDP llevó a cabo requerimientos de información, actuaciones previas (incluidas inspecciones in situ) y procedimientos de medidas correctivas, de acuerdo con los artículos 63, 65 y 66 de la LOPDP. Tras verificarse presuntos incumplimientos y, posteriormente, el incumplimiento total o parcial de las medidas correctivas ordenadas, la institución inició los correspondientes Procedimientos Administrativos Sancionadores (PAS), observando todas sus etapas legales; esto es, acto de inicio, fase instructora y fase resolutoria.

Fuente: Superintendencia de Protección de Datos Personales (SPDP) Publicado: 01/12/2025 · 12:00 UTC