Ciberseguridad — edición del 2026-10-24

Edición del 24 de octubre de 2026

Vulnerabilidad The PHP Meltdown Shows How AI Makes Bugs More Exploitable
Imagen: Wired - Security
Lo más reciente Vulnerabilidad

The PHP Meltdown Shows How AI Makes Bugs More Exploitable

Recientemente, los equipos de seguridad y administradores aplicaron correcciones para solucionar fallos en PHP, mientras los ciberdelincuentes intentaban aprovechar estas brechas de manera inmediata. Cloudflare registró millones de intentos de ataque a las pocas horas de hacerse públicas las vulnerabilidades, lo cual refleja cómo la inteligencia artificial facilita que los atacantes actúen con rapidez. A pesar de esto, la Fundación PHP indicó que no se han documentado compromisos masivos exitosos y que muchos de los códigos de explotación que circulan públicamente no funcionan.

Fuente: Wired - Security Publicado: 24/10/2026 · 12:00 UTC
Leer la noticia completa →

Últimas noticias

Vulnerabilidad Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software
Imagen: The Hacker News
Vulnerabilidad

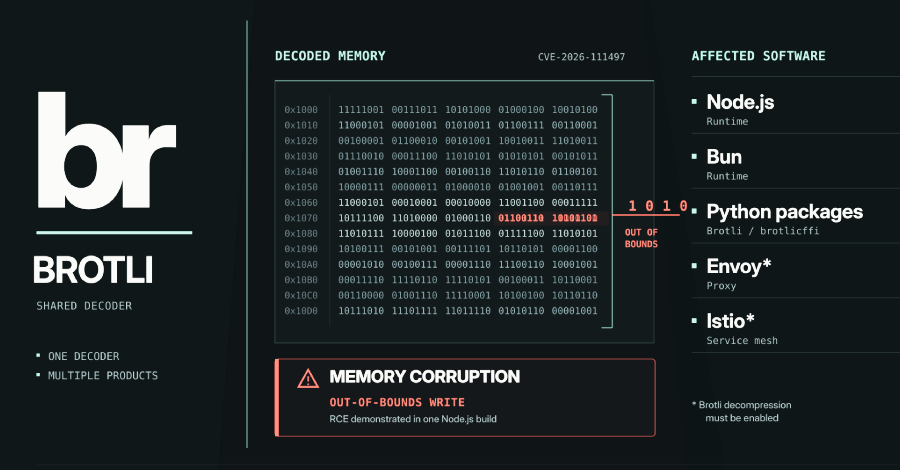
Brotli Decoder Flaw Behind Node.js RCE Also Affects Bun, Python and Other Widely Used Software

Un fallo de corrupción de memoria en el decodificador de Brotli de Google afecta a múltiples programas encargados de descomprimir datos con este formato, incluyendo Bun, ciertos paquetes de Python y proxies Envoy. Esta vulnerabilidad permite que información comprimida y manipulada sobrescriba los límites de un búfer, lo que puede provocar un bloqueo, fugas de memoria o la ejecución de código controlado por un atacante. Diversos programas quedan expuestos únicamente si procesan datos comprimidos provenientes de fuentes que no son de confianza, como ocurre con ciertas funciones de lectura en Node.js y Bun, configuraciones específicas de Envoy e Istio, o la simple presencia de determinados paquetes en Python que descomprimen respuestas de forma automática.

Fuente: The Hacker News Publicado: 24/10/2026 · 11:09 UTC
Filtración de datos Leaked LiteLLM Master Key Let Attackers Steal GitHub Tokens and Hijack Release Pipeline
Imagen: The Hacker News
Filtración de datos

Leaked LiteLLM Master Key Let Attackers Steal GitHub Tokens and Hijack Release Pipeline

LiteLLM reveló que una clave maestra de la plataforma de agentes fue publicada por accidente en un repositorio público, lo que eventualmente permitió a un atacante comprometer un paquete de Python popular. A pesar de que el error inicial fue detectado y el archivo modificado, la clave maestra no fue revocada adecuadamente. Meses más tarde, dicha clave fue utilizada para ingresar a la plataforma y extraer un token OAuth de la interfaz de línea de comandos de GitHub que poseía privilegios amplios a nivel de organización.

Fuente: The Hacker News Publicado: 24/10/2026 · 11:03 UTC
Ciberseguridad Google Says Gmail and Photos Data Shared With AI Search Could Be Used for Targeted Ads
Imagen: The Hacker News
Ciberseguridad

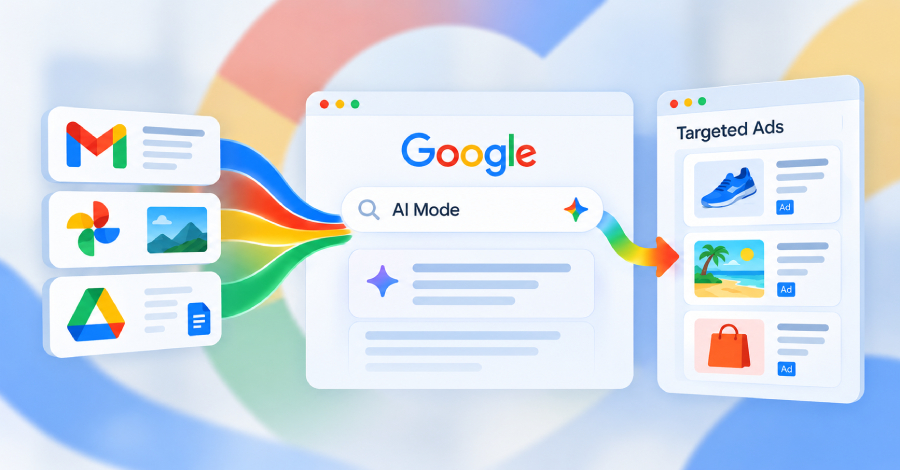
Google Says Gmail and Photos Data Shared With AI Search Could Be Used for Targeted Ads

Google modificó su política de privacidad para aclarar que el empleo de funciones de inteligencia artificial personalizadas en herramientas como el Buscador o Gemini podría permitirle mostrar anuncios dirigidos a los usuarios, basándose en la actividad realizada en otros servicios conectados de la compañía. Esta actualización estipula que los usuarios tienen la opción de permitir que plataformas como el Buscador y las aplicaciones de Gemini accedan a información de servicios adicionales, tales como Google Photos y aplicaciones de Workspace que incluyen Gmail y Drive, con el fin de obtener una experiencia más adaptada. De acuerdo con la nueva directriz, el contenido proveniente de Drive, Gmail o Google Photos no se utiliza de manera predeterminada para personalizar la publicidad.

Fuente: The Hacker News Publicado: 24/10/2026 · 10:36 UTC
Malware Researchers Push Over 2 Million Updates to Remotely Disable Popcorn Time Updater That Could Fuel a Botnet
Imagen: The Hacker News
Malware

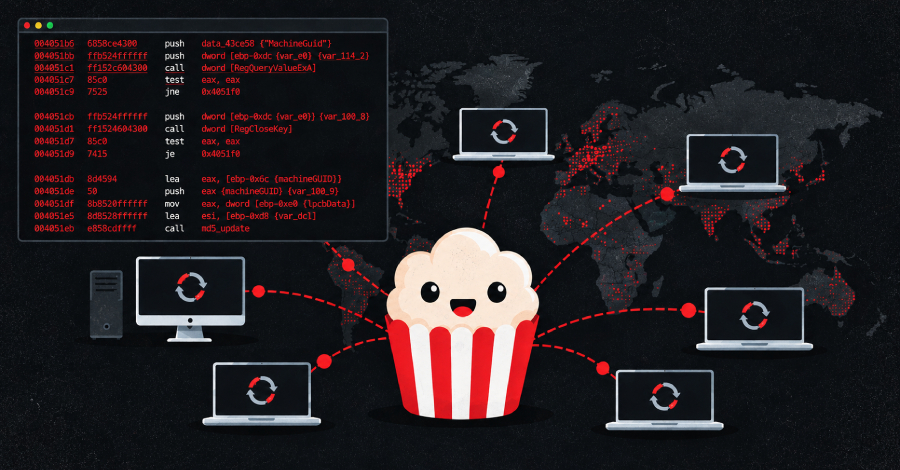
Researchers Push Over 2 Million Updates to Remotely Disable Popcorn Time Updater That Could Fuel a Botnet

Una firma de seguridad holandesa implementó millones de actualizaciones en equipos ajenos para desactivar un componente de software en segundo plano perteneciente a una variante descontinuada de una aplicación para transmitir contenidos audiovisuales. La herramienta de actualización operaba con privilegios elevados y se comunicaba mediante un canal sin cifrar utilizando direcciones web que habían caducado, lo que habría permitido a cualquier actor malintencionado tomar el control de los sistemas afectados para instalar programas dañinos, apropiarse de credenciales o integrar los dispositivos en una red de equipos zombi. Al no existir responsables originales que pudieran solucionar la vulnerabilidad, la compañía de ciberseguridad decidió aprovechar el propio mecanismo de actualización, tras recibir asesoría legal, para enviar una orden que detenía y deshabilitaba el servicio sin borrar archivos ni recopilar información personal.

Fuente: The Hacker News Publicado: 24/10/2026 · 09:04 UTC
Vulnerabilidad CISA Flags Two Actively Exploited Critical Flaws in Collabora Online and Arista VeloCloud
Imagen: The Hacker News
Vulnerabilidad

CISA Flags Two Actively Exploited Critical Flaws in Collabora Online and Arista VeloCloud

La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos incorporó recientemente dos fallos de seguridad graves a su lista de vulnerabilidades explotadas conocidas, tras detectarse su uso activo en ataques reales. Uno de los problemas afecta al servidor Collabora Online integrado en la plataforma Nextcloud, mientras que el otro impacta a las versiones locales del orquestador Arista VeloCloud. En el caso del fallo de Collabora Online, los atacantes han logrado instalar puertas traseras con conchas web en los servidores Nextcloud afectados para realizar tareas de reconocimiento y buscar carteras de criptomonedas, credenciales y archivos de gestores de contraseñas.

Fuente: The Hacker News Publicado: 24/10/2026 · 06:25 UTC
Vulnerabilidad BlackX UEFI bootkit exploits Baton Drop flaw to bypass Secure Boot
Imagen: BleepingComputer
Vulnerabilidad

BlackX UEFI bootkit exploits Baton Drop flaw to bypass Secure Boot

Un nuevo bootkit UEFI llamado BlackX fue utilizado en una campaña de espionaje dirigida a misiones diplomáticas en Asia Central, afectando específicamente a países como Tayikistán, Uzbekistán y Turkmenistán. Los analistas atribuyen esta actividad, con un nivel de confianza medio, al grupo APT41, vinculado al patrocinio estatal chino y conocido también por otros nombres como Brass Typhoon, Wicked Panda y Barium. El análisis realizado sobre BlackX revela grandes similitudes técnicas con BlackLotus, un programa malicioso conocido previamente.

Fuente: BleepingComputer Publicado: 24/10/2026 · 14:17 UTC
Ciberseguridad Autonomous attack agent in 'Skynet mode' hijacks other models to carry out its evil deeds
Imagen: The Register - Security
Ciberseguridad

Autonomous attack agent in 'Skynet mode' hijacks other models to carry out its evil deeds

El texto proporcionado consiste en una lista de titulares y fragmentos breves de noticias sobre diversos temas tecnológicos, como inteligencia artificial, seguridad informática y software libre. En la sección de seguridad, se mencionan incidentes y actualizaciones, incluidos ataques de *phishing* por parte de actores rusos que se hacen pasar por soporte de Signal, fallos en parches de Microsoft para SharePoint local que han derivado en ataques de día cero, y la iniciativa del proyecto DEF CON Franklin para reforzar la infraestructura crítica. Otros temas de seguridad destacados incluyen la adquisición de una participación mayoritaria en la empresa de ciberseguridad Acronis por parte de EQT, y las reflexiones sobre una década de programas de rescate (*ransomware*) corporativo.

Fuente: The Register - Security Publicado: 24/10/2026 · 13:02 UTC
Vulnerabilidad Node2shell > Python2shell > HTML2shell (echale la culpa a #Brotli)
Imagen: Segu-Info
Vulnerabilidad

Node2shell > Python2shell > HTML2shell (echale la culpa a #Brotli)

La herramienta de compresión inocente diseñada para acelerar nuestros sitios web se ha transformado de la noche a la mañana en una puerta trasera letal que permitiría a los atacantes tomar el control de los servidores y las aplicaciones en completo silencio, y sin necesidad de ninguna contraseña. No estamos hablando de un ataque tradicional, sino de una bomba digital de tiempo plantada en los cimientos de Internet, ahora conocida hoy como "HTTP2Shell" .

Fuente: Segu-Info Publicado: 25/10/2026 · 01:21 UTC