Ciberseguridad — edición del 2026-11-02

Edición del 2 de noviembre de 2026

Ciberseguridad DeepSeek open-sources Super-Agent, a coding agent that watches team chats for work
Imagen: Help Net Security
Lo más reciente Ciberseguridad

DeepSeek open-sources Super-Agent, a coding agent that watches team chats for work

DeepSeek ha lanzado como código abierto un prototipo de investigación denominado dsh-superagent, el cual consiste en un agente de programación capaz de realizar tareas directamente en un repositorio de GitHub. Este agente comienza a trabajar bajo dos circunstancias específicas: cuando un usuario autorizado se lo solicita o cuando una regla establecida por el equipo contempla dicha acción. Asimismo, es posible habilitar un chat o un ámbito de GitHub para que cualquier persona dentro de este pueda hacer peticiones con solo mencionarlo, aunque el sistema anfitrión es el encargado de hacer cumplir las listas y reglas correspondientes, impidiendo que mensajes o comentarios amplíen por sí solos los permisos del agente.

Fuente: Help Net Security Publicado: 02/11/2026 · 07:09 UTC
Leer la noticia completa →
Últimas noticias

Ciberseguridad The first ten lines of a command policy for AI coding agents
Imagen: Help Net Security
Ciberseguridad

The first ten lines of a command policy for AI coding agents

En una entrevista, Vinay Thakker, CTO de KloudStax, aborda la gestión de identidades, credenciales y límites de red para agentes de inteligencia artificial. Explica que estos sistemas deben operar con su propia identidad digital cuando realizan tareas para la empresa, o combinar su identidad con la del usuario humano si ejecutan acciones específicas para una sola persona. Asimismo, señala que las credenciales de larga duración deben evitarse y que el uso de servidores proxy ayuda a que los agentes no manejen directamente los secretos, aunque advierte sobre los riesgos de que un proxy actúe de forma confusa o centralice excesivamente la autoridad.

Fuente: Help Net Security Publicado: 02/11/2026 · 06:30 UTC
Ciberseguridad Byoky: Open-source wallet for AI API keys
Imagen: Help Net Security
Ciberseguridad

Byoky: Open-source wallet for AI API keys

Byoky se presenta como una herramienta de código abierto destinada a gestionar y almacenar llaves de API de inteligencia artificial. Está diseñada para funcionar tanto como una extensión en navegadores web (Chrome y Firefox) como en aplicaciones móviles para sistemas iOS y Android. Su objetivo es evitar que los usuarios expongan sus credenciales al pegarlas directamente en la configuración de aplicaciones web de terceros.

Fuente: Help Net Security Publicado: 02/11/2026 · 06:00 UTC
Malware New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
Imagen: The Hacker News
Malware

New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value

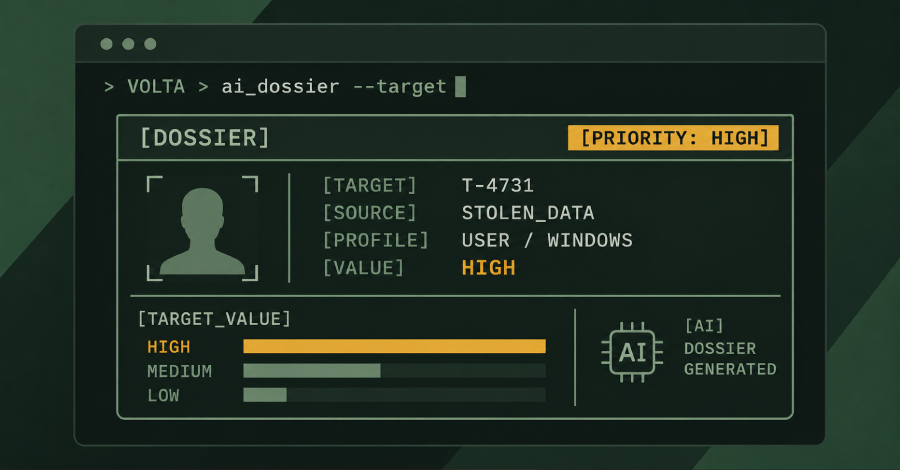
Investigadores de ciberseguridad han identificado un nuevo programa malicioso para Windows diseñado para robar información, conocido como VOLTA o VOLTA-AUTODOXER, el cual emplea inteligencia artificial para ordenar los datos sustraídos según su valor económico. Este malware recopila credenciales, cookies, información de pagos, criptomonedas, sesiones de plataformas de mensajería y videojuegos, claves de acceso y capturas de pantalla, además de revisar cuentas de correo electrónico para confirmar direcciones físicas mediante comprobantes de compras recientes. Una vez recopilada toda esta información, el paquete de datos se procesa a través de una pasarela de servicios de modelos de lenguaje grande para su análisis mediante un sistema de instrucciones predeterminado.

Fuente: The Hacker News Publicado: 02/11/2026 · 05:51 UTC
Ciberseguridad Product showcase: Trust Onion uses rotating codewords to verify callers
Imagen: Help Net Security
Ciberseguridad

Product showcase: Trust Onion uses rotating codewords to verify callers

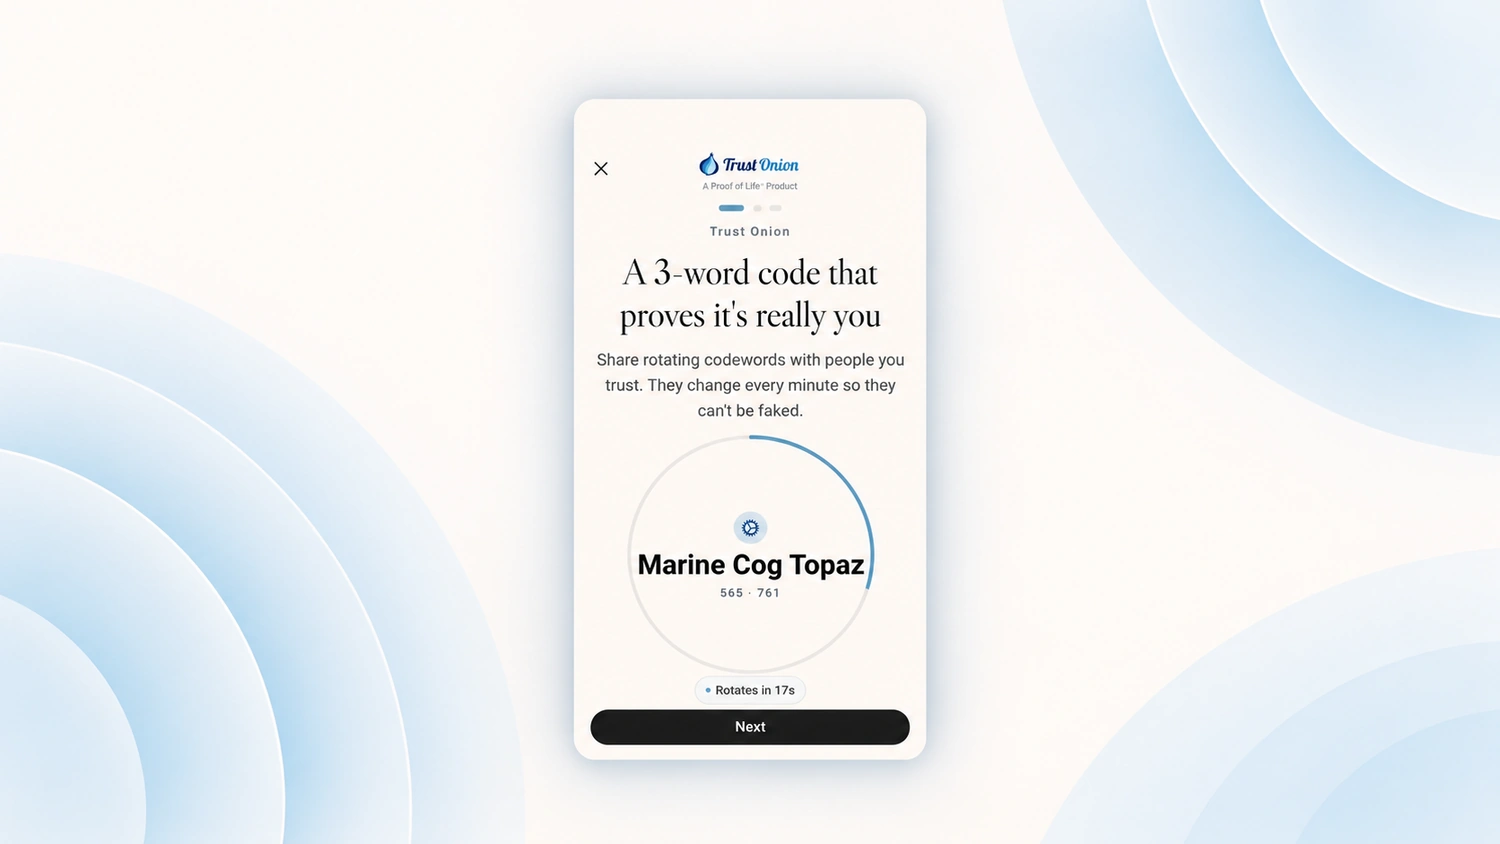
Trust Onion es una aplicación sin costo diseñada para sistemas operativos macOS, iOS y Android que permite a grupos de confianza verificar la identidad de sus comunicantes mediante tres palabras clave que cambian de manera constante. Además de estas palabras rotativas, la herramienta incorpora funciones como autofotos firmadas, revisiones de mensajes y solicitudes para devolver llamadas. El funcionamiento de esta tecnología busca atender los riesgos asociados con las comunicaciones de voz, especialmente cuando se exige información, acceso o dinero, situaciones que han sido documentadas por Cisco Talos e investigadas en modelos de voz con puertas traseras.

Fuente: Help Net Security Publicado: 02/11/2026 · 05:30 UTC
Phishing CP Advantage 2026: En Praga el 5 de Noviembre
Imagen: El Lado del Mal
Phishing

CP Advantage 2026: En Praga el 5 de Noviembre

El autor del artículo menciona que tiene una agenda muy ocupada antes de tomarse un descanso total de conferencias y entrevistas durante el mes de diciembre. Explica que, tras participar en un evento en Lisboa, viajará a Praga para ofrecer una conferencia en la jornada de seguridad CP Advantage 2026. Este evento, organizado por CheckPoint, está diseñado para mejorar las capacidades de los CISOS frente a los ciberdelincuentes.

Fuente: El Lado del Mal Publicado: 02/11/2026 · 05:01 UTC
Ransomware Ransomware gang talked AI agents into doing much of its dirty work
Imagen: Help Net Security
Ransomware

Ransomware gang talked AI agents into doing much of its dirty work

Un grupo de ciberdelincuentes responsable del ransomware Aur0ra, identificado por Sophos como GOLD OGRE, ha utilizado agentes de inteligencia artificial para automatizar gran parte de sus actividades maliciosas dentro de las redes de las víctimas. Estos agentes, que incluyeron herramientas como el asistente de programación Cursor AI y modelos de Anthropic, xAI y Moonshot, se encargaron de mapear redes, buscar credenciales y desplazarse lateralmente con una intervención humana mínima. Para lograr que las herramientas de inteligencia artificial ignoraran sus restricciones de seguridad, los atacantes fingieron que realizaban pruebas diagnósticas o evaluaciones autorizadas de tipo *red team*.

Fuente: Help Net Security Publicado: 02/11/2026 · 05:00 UTC
Malware Cops bust botnet of 1.3M infected Android TV boxes
Imagen: The Register - Security
Malware

Cops bust botnet of 1.3M infected Android TV boxes

El artículo menciona diversos temas del ámbito tecnológico y de seguridad, incluyendo ataques de phishing donde atacantes rusos se hacen pasar por soporte de Signal, y la intervención de sitios de propaganda iraníes por parte de Estados Unidos. Asimismo, se señala que los parches de Microsoft no solucionaron problemas en SharePoint local, el cual actualmente sufre ataques de día cero, además de la actualización de herramientas de vigilancia para teléfonos inteligentes en China y modificaciones en las políticas antirrobo de Ring. En el contexto de adquisiciones y mercado de ciberseguridad, se reporta que la firma EQT adquirió una participación mayoritaria en Acronis, una empresa de origen suizo dedicada a la seguridad informática.

Fuente: The Register - Security Publicado: 02/11/2026 · 19:03 UTC
Ciberseguridad Fintech platform Sageworks taken offline after suspected cyberattack
Imagen: BleepingComputer
Ciberseguridad

Fintech platform Sageworks taken offline after suspected cyberattack

La compañía de tecnología financiera Abrigo volvió a poner en marcha su plataforma de gestión de riesgos Sageworks, aunque todavía faltan por habilitar las funciones dirigidas a los prestatarios. Esta decisión llega después de que la empresa tuviera que suspender el servicio temporalmente y realizar tareas de mantenimiento urgente para examinar una actividad anómala detectada en sus sistemas informáticos. La plataforma afectada asiste a entidades financieras en la evaluación de créditos, el análisis financiero de solicitantes y la supervisión de carteras, lo que implica el manejo de datos bancarios confidenciales.

Fuente: BleepingComputer Publicado: 02/11/2026 · 19:00 UTC
Ciberseguridad Polymarket pledges to give $3.9 million back to victims after site compromise
Imagen: The Record
Ciberseguridad

Polymarket pledges to give $3.9 million back to victims after site compromise

La plataforma de apuestas basada en criptomonedas Polymarket ha anunciado que reembolsará 3,9 millones de dólares a los usuarios afectados por un hackeo sufrido la semana pasada. Del monto total, una parte se destina a cubrir las pérdidas directas por el robo y otra por el cierre temporal de la plataforma que duró varias horas. La compañía indicó que los usuarios no necesitan presentar reclamaciones o tickets, ya que identificaron las billeteras elegibles mediante datos de operaciones y de la cadena de bloques, logrando reembolsar en su totalidad a la gran mayoría de las billeteras afectadas para el sábado.

Fuente: The Record Publicado: 02/11/2026 · 17:05 UTC
Phishing ⚡ Weekly Recap: Critical CVEs, Linux DDoS Botnet, Device-Code Phishing, Android Spyware and More
Imagen: The Hacker News
Phishing

⚡ Weekly Recap: Critical CVEs, Linux DDoS Botnet, Device-Code Phishing, Android Spyware and More

El informe semanal de ciberseguridad destaca diversos incidentes recientes, entre los que resalta la atribución oficial por parte de la Oficina Federal de Investigaciones de Estados Unidos de un ciberataque histórico contra Binance. El asalto, vinculado a un grupo de piratas informáticos norcoreanos y ejecutado a través de múltiples cadenas de bloques, resultó en la sustracción de una cifra multimillonaria en activos virtuales, superando registros anteriores de robos de criptomonedas. Parte de estos fondos fueron congelados en la red por distintas entidades.

Fuente: The Hacker News Publicado: 02/11/2026 · 16:57 UTC
Ciberseguridad Thieves pilfer environment variables from Trigger AI workflow tool
Imagen: The Register - Security
Ciberseguridad

Thieves pilfer environment variables from Trigger AI workflow tool

El texto proporcionado muestra una lista de múltiples titulares y enlaces breves sobre diversos temas tecnológicos, de inteligencia artificial y de seguridad informática, sin ofrecer el cuerpo ni los detalles de una noticia centrada exclusivamente en la herramienta de flujos de trabajo Trigger AI. El artículo original no aporta más detalle sobre el robo de variables de entorno en la herramienta Trigger AI, ya que el contenido suministrado se limita únicamente a una lista de encabezados y resúmenes de diferentes noticias sobre otros temas.

Fuente: The Register - Security Publicado: 02/11/2026 · 16:44 UTC
Ciberseguridad Russia's statistics agency confirms cyberattack claimed by Belarusian and Ukrainian hackers
Imagen: The Record
Ciberseguridad

Russia's statistics agency confirms cyberattack claimed by Belarusian and Ukrainian hackers

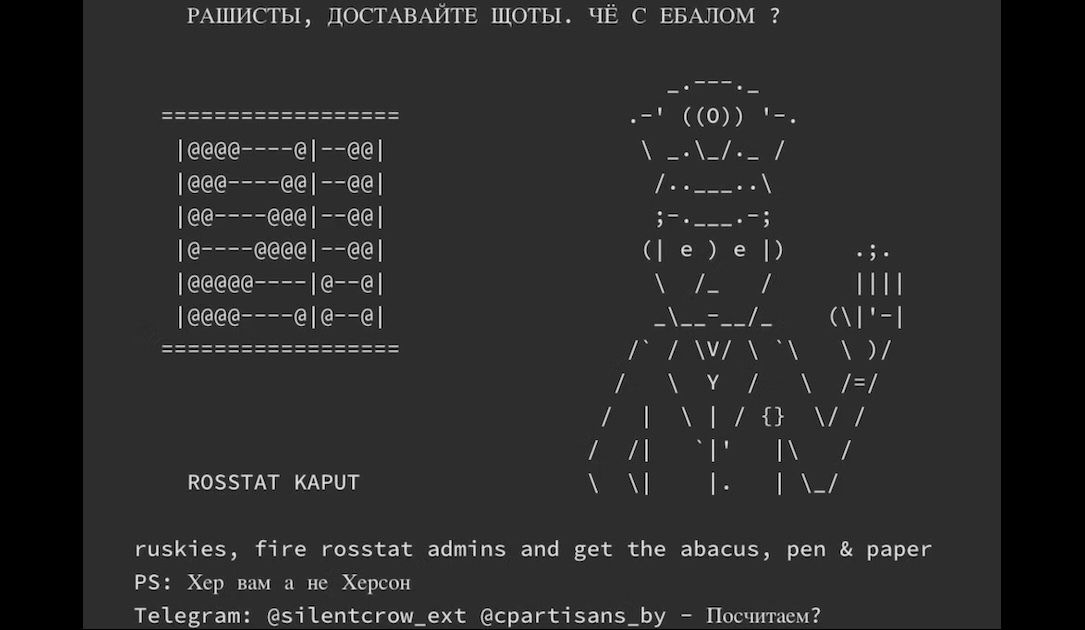
Una coalición integrada por piratas informáticos de Bielorrusia y activistas a favor de Ucrania aseguró haber perpetrado una ofensiva cibernética contra el organismo federal de estadísticas de Rusia, Rosstat. Según la versión de los atacantes, lograron infiltrarse en la red de la institución meses atrás para sustraer información gubernamental confidencial y destruir tanto servidores físicos como virtuales. Por su parte, el organismo ruso reconoció haber sido blanco de un incidente informático, pero rechazó los señalamientos sobre la gravedad de la intrusión.

Fuente: The Record Publicado: 02/11/2026 · 16:30 UTC
Ciberseguridad Token thieves costing companies $100K+ per day in illicit LLM charges
Imagen: The Register - Security
Ciberseguridad

Token thieves costing companies $100K+ per day in illicit LLM charges

El texto proporcionado consiste únicamente en una lista de titulares y resúmenes breves sobre diversos temas de tecnología, inteligencia artificial y ciberseguridad, pero no contiene ningún artículo ni información detallada acerca de "ladrones de tokens" ni sobre costos diarios en cargos ilícitos de modelos de lenguaje grande (LLM). El artículo original no aporta más detalle sobre el tema principal mencionado en el título proporcionado.

Fuente: The Register - Security Publicado: 02/11/2026 · 16:00 UTC
Malware Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access
Imagen: The Hacker News
Malware

Google Disrupts 1.3 Million-Device Android Botnet, Says TV Box Maker Sold Criminal Access

Una red de equipos conformada por más de un millón de aparatos Android, principalmente decodificadores de televisión, perdió la conexión con sus servidores de control a finales de octubre debido a una intervención liderada por Google. Según las conclusiones de Google, el fabricante Videostrong integró deliberadamente una puerta trasera en estos dispositivos con el propósito de comercializar el acceso a terceros dedicados a actividades ilícitas. Esta puerta trasera operaba con privilegios a nivel de sistema dentro del firmware y era capaz de inhabilitar las comprobaciones de seguridad integradas en la plataforma, lo que permitía la instalación silenciosa de programas maliciosos.

Fuente: The Hacker News Publicado: 02/11/2026 · 15:50 UTC
Ciberseguridad BTCPay Server warns of hot wallet crypto thefts on outdated instances
Imagen: BleepingComputer
Ciberseguridad

BTCPay Server warns of hot wallet crypto thefts on outdated instances

El responsable de BTCPay Server, un sistema de procesamiento de pagos en criptomonedas de código abierto, ha pedido a los usuarios que instalen la versión más reciente tras detectarse robos en "monederos calientes" dentro de instalaciones que operan con versiones antiguas. Inicialmente, se aconsejó a los operadores apagar sus servidores mientras se realizaba una investigación completa sobre transacciones no autorizadas de Bitcoin y Litecoin. Esta plataforma permite a los negocios gestionar cobros y verificar pagos directamente en sus propios monederos, prescindiendo de intermediarios y comisiones.

Fuente: BleepingComputer Publicado: 02/11/2026 · 15:03 UTC
Filtración de datos Your Mobile Carrier Stores Your Call Logs for Years
Imagen: BleepingComputer
Filtración de datos

Your Mobile Carrier Stores Your Call Logs for Years

En el año 2024, un importante incidente de seguridad afectó a una gran cantidad de usuarios en Estados Unidos, exponiendo registros de comunicaciones que abarcaban llamadas, mensajes de texto, duración de los eventos y datos de ubicación de años anteriores. Aunque la información sustraída no incluía el contenido de las llamadas, nombres ni números de seguridad social, este tipo de metadatos permite reconstruir rutinas diarias, ubicar domicilios y lugares de trabajo, e identificar relaciones cercanas de las personas afectadas. Las operadoras de telefonía suelen almacenar registros detallados, como mensajes de Protocolo de Iniciación de Sesión y Registros de Detalles de Llamadas, durante períodos prolongados para fines de facturación, resolución de problemas y monetización.

Fuente: BleepingComputer Publicado: 02/11/2026 · 15:01 UTC
Ciberseguridad Cybersecurity M&A Roundup: 37 Deals Announced in October 2026
Imagen: SecurityWeek
Ciberseguridad

Cybersecurity M&A Roundup: 37 Deals Announced in October 2026

Absolute Security compró FirmGuard, la división de seguridad y gestión de firmware UEFI BIOS de Phoenix Technologies, para combinarla con su propia tecnología y sumar capacidades de gestión y supervisión. Por su parte, la empresa de seguridad de aplicaciones Aikido Security adquirió OutKept y Cyberly, dos startups enfocadas en simulaciones de ataques y concienciación que le sirvieron para lanzar una nueva línea de negocio centrada en la seguridad de la fuerza laboral. Asimismo, Anthropic acordó la adquisición de la compañía de inteligencia artificial confidencial Opaque Systems mediante la integración de su tecnología y la contratación de parte de su personal, mientras que Cohere firmó una carta de intención para absorber a la startup AISLE con el propósito de crear una división de ciberseguridad liderada por el ex director ejecutivo de Avast.

Fuente: SecurityWeek Publicado: 02/11/2026 · 15:01 UTC
Malware AI-powered infostealer picks out the most profitable parts of your stolen data
Imagen: Help Net Security
Malware

AI-powered infostealer picks out the most profitable parts of your stolen data

Investigadores de Cisco Talos han descubierto un nuevo programa malicioso para Windows, denominado VOLTA-AUTODOXER, que utiliza inteligencia artificial para clasificar los datos sustraídos de las víctimas según su rentabilidad económica. El software malicioso borra sus propios rastros tras ejecutarse y se comunica con puntos finales pertenecientes a terceros en lugar de usar infraestructura propia de los atacantes. En una primera fase, el programa actúa como un recolector tradicional de información, obteniendo credenciales de navegadores, cookies, tarjetas guardadas, llaves de criptomonedas, tokens de autenticación y sesiones de diversas plataformas de mensajería y videojuegos, además de redes Wi-Fi almacenadas.

Fuente: Help Net Security Publicado: 02/11/2026 · 14:47 UTC
Ciberseguridad DarkBlinders Compromises Israeli Target and Iraqi Kurdish Government Cloud Environment
Imagen: The Hacker News
Ciberseguridad

DarkBlinders Compromises Israeli Target and Iraqi Kurdish Government Cloud Environment

Un grupo de ciberespionaje vinculado a Irán, conocido como DarkBlinders y activo desde hace tiempo, llevó a cabo una campaña ofensiva dirigida contra un individuo destacado en Israel y contra el entorno en la nube de un gobierno en la región de Kurdistán. Las operaciones de este colectivo no muestran conexiones técnicas con otros grupos de piratería informática y emplean el envío de correos electrónicos con señuelos o la invitación a hacer clic en sitios web bajo control de los atacantes para distribuir herramientas troyanizadas. Para lograr sus objetivos, los atacantes han recurrido a elaboradas tácticas de ingeniería social, como suplantar a departamentos de recursos humanos de aeropuertos para ofrecer puestos de trabajo atractivos a objetivos de alto valor.

Fuente: The Hacker News Publicado: 02/11/2026 · 14:46 UTC
Ciberseguridad Nuclear threats and street brawls: Russia, Ukraine report attacks on their emergency alert apps
Imagen: The Register - Security
Ciberseguridad

Nuclear threats and street brawls: Russia, Ukraine report attacks on their emergency alert apps

El artículo menciona varios temas de seguridad informática y tecnología. Entre los puntos destacados, se señala que actores rusos se están haciendo pasar por el soporte de la aplicación Signal para llevar a cabo ataques de phishing. Asimismo, se indica que las correcciones de Microsoft no lograron solucionar un problema en SharePoint local, el cual actualmente sufre ataques de día cero.

Fuente: The Register - Security Publicado: 02/11/2026 · 14:45 UTC
Filtración de datos Florida Student Aid Website Hack Puts Data of 4.9 Million People at Risk
Imagen: SecurityWeek
Filtración de datos

Florida Student Aid Website Hack Puts Data of 4.9 Million People at Risk

El Departamento de Educación de Florida informó sobre una vulneración de seguridad en su plataforma digital de asistencia financiera para estudiantes, la cual podría haber comprometido los datos personales de casi cinco millones de personas. La institución gubernamental identificó el acceso no autorizado y activó sus protocolos de respuesta ante incidentes, logrando contener el problema tras su detección. La investigación preliminar señala que el incidente afectó exclusivamente al sitio web de ayudas y becas estatales, pudiendo haber alcanzado a cualquier persona que hubiera solicitado asistencia financiera en el estado con anterioridad.

Fuente: SecurityWeek Publicado: 02/11/2026 · 14:44 UTC
Malware Apple warns users in 99 countries of mercenary spyware
Imagen: The Record
Malware

Apple warns users in 99 countries of mercenary spyware

Apple does not attribute attacks or the notices to specific malicious actors or geographical regions, the notification said, due to the “extreme cost, sophistication, and worldwide nature of mercenary spyware attacks [which] make them some of the most advanced digital threats in existence today.”

Fuente: The Record Publicado: 02/11/2026 · 14:42 UTC
Filtración de datos Russian and Ukrainian hackers hijack emergency apps to spread fake nuclear attack warnings
Imagen: The Record
Filtración de datos

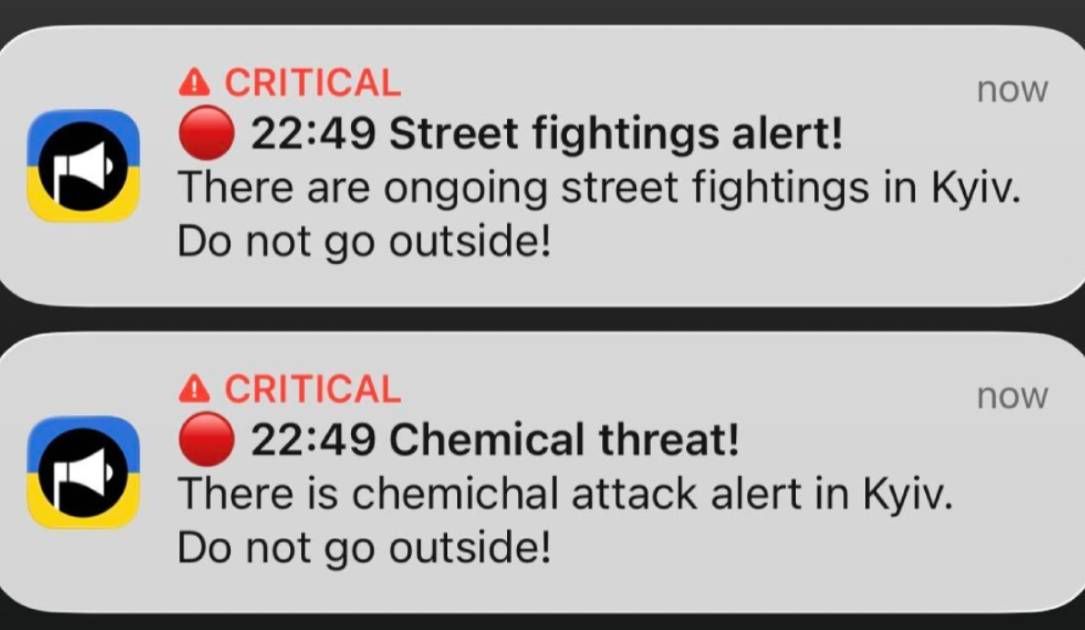
Russian and Ukrainian hackers hijack emergency apps to spread fake nuclear attack warnings

Habitantes de la capital ucraniana recibieron alertas falsas en sus teléfonos móviles a través de una aplicación oficial que suele utilizarse para avisar sobre ataques con misiles y drones. Las notificaciones falsas advertían sobre peligros de radiación, amenazas químicas y combates en las calles, e incluían enlaces a un canal de mensajería perteneciente a un colectivo de piratas informáticos que se atribuyó la intrusión. Ante esto, los creadores de la plataforma desactivaron temporalmente el servicio y las notificaciones automáticas para implementar mayores medidas de seguridad, mientras las autoridades aclararon que el sistema general de emergencias y otras aplicaciones locales continuaron funcionando con normalidad.

Fuente: The Record Publicado: 02/11/2026 · 14:30 UTC
Ciberseguridad Microsoft fixes Smart App Control broken by October Windows update
Imagen: BleepingComputer
Ciberseguridad

Microsoft fixes Smart App Control broken by October Windows update

Microsoft ha solucionado un fallo que impedía activar la herramienta de seguridad Smart App Control en ciertos equipos al instalar una actualización previa de Windows. Esta función de seguridad colabora con otras herramientas para impedir la ejecución de programas potencialmente peligrosos. En los equipos afectados, el interruptor para habilitar esta protección aparecía deshabilitado, aunque aquellos dispositivos que ya la tenían activada previamente continuaban protegidos sin inconvenientes.

Fuente: BleepingComputer Publicado: 02/11/2026 · 13:57 UTC
Ciberseguridad Trezor warns some of its wallets may hide a seed-stealing implant
Imagen: Help Net Security
Ciberseguridad

Trezor warns some of its wallets may hide a seed-stealing implant

A Trezor Safe 5 sold by CryptoBilis, the reseller linked to the recent Ledger wallet drains, may contain a hidden implant that steals the owner’s recovery phrase, Trezor has warned. Trezor is a Czech company and part of SatoshiLabs Group. It has made hardware wallets since 2014, and its current models are the Safe 3, Safe 5 and Safe 7. “If you bought a Trezor from CryptoBilis from March 2026 onwards and are using it … More → The post Trezor warns some of its wallets may hide a seed-stealing implant appeared first on Help Net Security .
Fuente: Help Net Security Publicado: 02/11/2026 · 12:48 UTC
Filtración de datos PHP2Shell, por qué un exploit no funciona en todas partes
Imagen: Segu-Info
Filtración de datos

PHP2Shell, por qué un exploit no funciona en todas partes

Tras una semana de pruebas, el equipo de investigación de Tenable determinó que, para lograr una explotación efectiva de PHP2Shell , es necesario adaptar el exploit a la configuración específica de PHP de cada objetivo. La excepción la constituyen los sistemas que comparten una misma arquitectura —como los dispositivos de red—, donde un único exploit ajustado puede comprometer todos los dispositivos que utilizan dicha configuración.

Fuente: Segu-Info Publicado: 02/11/2026 · 12:03 UTC
Vulnerabilidad Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on Servers
Imagen: The Hacker News
Vulnerabilidad

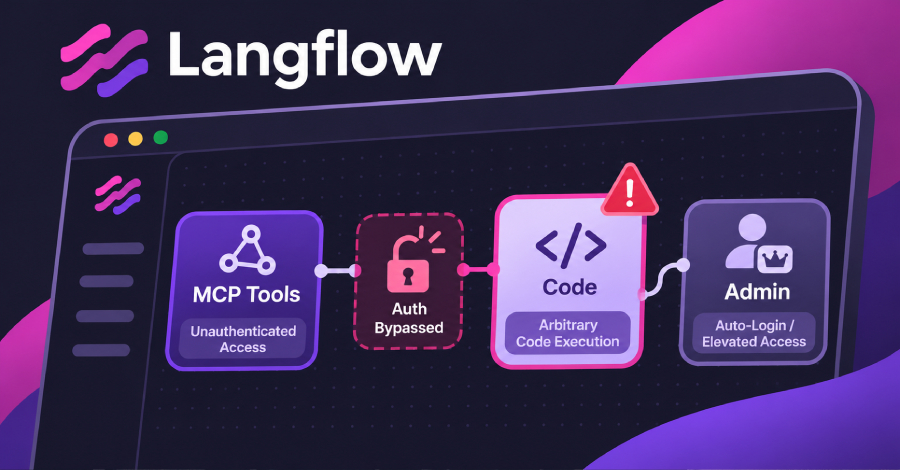
Critical Langflow Flaws Could Let Unauthenticated Attackers Run Code on Servers

Two critical flaws in Langflow could let a remote attacker with no account bypass authentication or run arbitrary code, IBM said last week. Langflow is an open-source tool for building AI agents and workflows, and its vulnerability reports go to IBM. Every release from 1.0.0 through 1.12.8 has the flaws, and the only fix is version 1.13.0. Neither flaw is in CISA's Known…

Fuente: The Hacker News Publicado: 02/11/2026 · 11:50 UTC
Filtración de datos Chainalysis breached using “offensive agentic techniques”
Imagen: Help Net Security
Filtración de datos

Chainalysis breached using “offensive agentic techniques”

Blockchain analytics firm Chainalysis has suffered a cybersecurity incident that led to a data breach. According to the company’s Friday announcement, the incident is unrelated to the recent Binance hack. What was accessed? In October, the company detected external attackers using “offensive agentic techniques” to gain access to Chainalysis systems and internal tools.

Fuente: Help Net Security Publicado: 02/11/2026 · 11:40 UTC
Ciberseguridad Is Your SOC Ready for AI Agents? A Maturity Check Before You Deploy
Imagen: The Hacker News
Ciberseguridad

Is Your SOC Ready for AI Agents? A Maturity Check Before You Deploy

Forty percent of security teams now use AI every day, and another 56% are testing it. Only 4% have no plans to adopt it, according to Prophet Security's State of AI in Security Operations 2026 survey of more than 250 CISOs, SOC leaders and practitioners. For the teams still testing, the next decision is whether their own SOC is ready. AI SOC readiness has two parts: whether a SOC has…

Fuente: The Hacker News Publicado: 02/11/2026 · 11:30 UTC
Ciberseguridad Attackers Pose as IT Support on Microsoft Teams, Abuse AD CS to Steal Company Data
Imagen: The Hacker News
Ciberseguridad

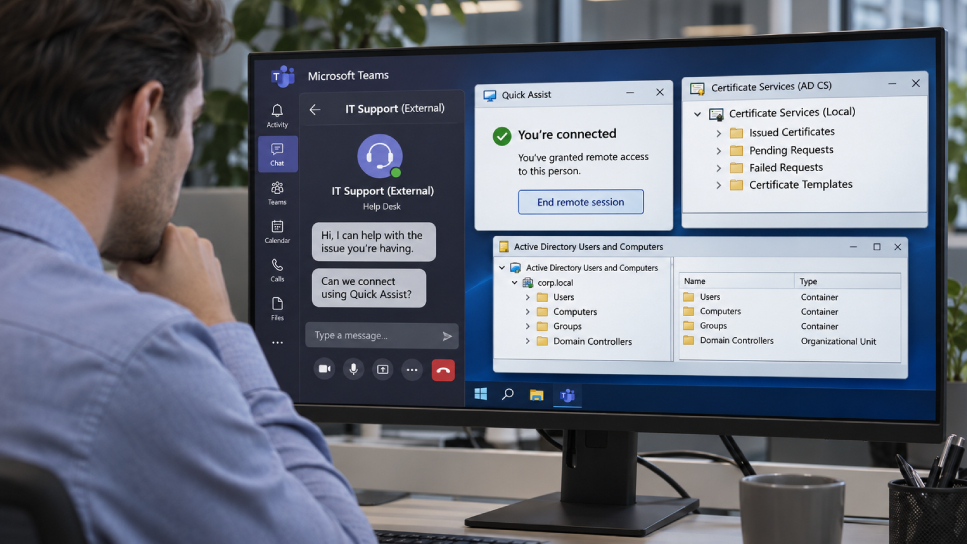
Attackers Pose as IT Support on Microsoft Teams, Abuse AD CS to Steal Company Data

Attackers posing as IT support on Microsoft Teams talked employees into giving them remote control of their PCs. They then used insecure Active Directory Certificate Services (AD CS) settings to obtain login certificates for privileged accounts, including one for a domain controller. Microsoft said in a report that it investigated two such intrusions, one of which resulted in company…

Fuente: The Hacker News Publicado: 02/11/2026 · 11:08 UTC
Ciberseguridad Could Nick Andersen’s leadership outlast the clock on his acting role?
Imagen: CyberScoop
Ciberseguridad

Could Nick Andersen’s leadership outlast the clock on his acting role?

He has won praise for his leadership of CISA as acting director, and there’s talk of keeping him in the role beyond his current deadline. With no nominee yet in sight, he might be the White House’s best option. The post Could Nick Andersen’s leadership outlast the clock on his acting role? appeared first on CyberScoop .

Fuente: CyberScoop Publicado: 02/11/2026 · 11:00 UTC
Ciberseguridad My Journey to the Center of America’s Political Spam Text Hell
Imagen: Wired - Security
Ciberseguridad

My Journey to the Center of America’s Political Spam Text Hell

Un autor ha recibido miles de mensajes de texto políticos y de recaudación de fondos dirigidos a otra persona, un familiar que ha realizado donaciones económicas modestas. A pesar de residir en un estado diferente, tener nombres distintos y no haber aportado dinero jamás, el teléfono del autor ha sido inundado de comunicaciones insistentes y alarmistas provenientes de diversos candidatos, comités y figuras públicas. Al investigar el origen de este acoso digital, el autor descubrió que muchos de los mensajes incluían códigos de seguimiento vinculados a Sterling Data Company, una empresa que utiliza inteligencia artificial para elaborar perfiles de posibles donantes combinando información de diversos intermediarios de datos.

Fuente: Wired - Security Publicado: 02/11/2026 · 11:00 UTC
Ciberseguridad Government Linux Servers Targeted With SysGoRAT and Suspected AI-Generated Scripts
Imagen: The Hacker News
Ciberseguridad

Government Linux Servers Targeted With SysGoRAT and Suspected AI-Generated Scripts

Cybersecurity researchers have disclosed details of a cyber espionage campaign specifically targeting Linux infrastructure associated with government entities and state-affiliated infrastructure. The activity, observed by Palo Alto Networks Unit 42 between October 2025 and April 2026, has been tracked under the moniker CL-UNK-1211, where "CL" refers to cluster and "UNK" stands for unknown…

Fuente: The Hacker News Publicado: 02/11/2026 · 10:49 UTC
Ciberseguridad FBI pins $6.3 billion Binance crypto heist on North Korea while scammers circle anxious users
Imagen: Help Net Security
Ciberseguridad

FBI pins $6.3 billion Binance crypto heist on North Korea while scammers circle anxious users

North Korea was behind the theft of more than $6 billion in cryptocurrency from Binance, the FBI has confirmed. “The Federal Bureau of Investigation (FBI) is releasing information advising the Democratic People’s Republic of Korea (North Korea) was responsible for the theft of more than $6 billion USD in virtual assets from cryptocurrency exchange Binance, on or about October 29, 2026,” the bureau said in an alert published on October 31.

Fuente: Help Net Security Publicado: 02/11/2026 · 10:12 UTC
Vulnerabilidad Ivanti Patches Two More Zero-Days Exploited in Connect Secure Attack Chain
Imagen: SecurityWeek
Vulnerabilidad

Ivanti Patches Two More Zero-Days Exploited in Connect Secure Attack Chain

La compañía Ivanti ha lanzado actualizaciones para solucionar un par de vulnerabilidades de tipo día cero adicionales que los atacantes combinaron con otro fallo previamente revelado el mes pasado en su producto Connect Secure. Estas debilidades recientemente corregidas se sumaron al aviso de seguridad publicado anteriormente sobre una falla de omisión de autenticación en la misma herramienta de red privada virtual. La primera de estas vulnerabilidades identificadas permite que un usuario con acceso local y autenticado aumente sus privilegios debido a la ausencia de autenticación en una función importante.

Fuente: SecurityWeek Publicado: 02/11/2026 · 07:57 UTC
Malware Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies
Imagen: Krebs on Security
Malware

Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies

Google, en colaboración con diversos socios de la industria, llevó a cabo una acción para desarticular una red de equipos comprometidos ("botnet") compuesta por más de un millón y medio de dispositivos Android TV y otros aparatos basados en Android, tales como equipos de salud y máquinas de karaoke. La investigación del Grupo de Inteligencia de Amenazas de Google señaló como responsable a un fabricante de origen chino llamado Videostrong Technology Co., el cual integraba software malicioso de manera predeterminada en sus productos para alquilar ilegalmente las conexiones a internet de los usuarios a servicios de intermediación de red ("proxies residenciales") y perpetrar fraudes publicitarios. El reporte detalla que la red maliciosa, identificada bajo el nombre de "XCPE", operaba incorporando módulos que convertían las direcciones IP de los usuarios en puntos de reventa anónimos para terceros, sirviendo además como mecanismo de distribución para otros actores malintencionados.

Fuente: Krebs on Security Publicado: 03/11/2026 · 02:24 UTC
Vulnerabilidad UK faces ‘unprecedented rise’ in cyberattacks in coming months, warns cyber chief
Imagen: The Record
Vulnerabilidad

UK faces ‘unprecedented rise’ in cyberattacks in coming months, warns cyber chief

El máximo responsable del Centro Nacional de Ciberseguridad del Reino Unido (NCSC) alertará sobre un incremento significativo de incidentes informáticos en el país en los próximos meses. Según se desprende del informe anual de la agencia, este peligro no surge porque la inteligencia artificial haya creado métodos inéditos de ataque, sino porque debilidades existentes desde hace mucho tiempo ahora pueden ser encontradas y explotadas a una escala sin precedentes. Esta advertencia coincide con pronunciamientos previos de la alianza de inteligencia Five Eyes sobre la transformación que la inteligencia artificial genera en las capacidades ofensivas y defensivas.

Fuente: The Record Publicado: 03/11/2026 · 00:01 UTC
Vulnerabilidad Max-severity bug in widely used OT programming tool exploited to deliver Linux malware
Imagen: The Register - Security
Vulnerabilidad

Max-severity bug in widely used OT programming tool exploited to deliver Linux malware

El texto proporcionado corresponde a una lista de titulares y fragmentos de diversas noticias sobre tecnología, inteligencia artificial y ciberseguridad, pero no contiene el artículo detallado al que hace referencia el título sobre la vulnerabilidad de máxima gravedad en la herramienta de programación TO ni sobre la entrega de software malicioso para Linux. El artículo original no aporta más detalle sobre el fallo de seguridad, la herramienta de tecnología operativa afectada ni la campaña de distribución de programas maliciosos para sistemas Linux.

Fuente: The Register - Security Publicado: 02/11/2026 · 22:55 UTC
Malware Google shuts down global botnet running on certified Android devices
Imagen: CyberScoop
Malware

Google shuts down global botnet running on certified Android devices

Google, junto con diversos colaboradores, logró desarticular una red de equipos conectados operada por un fabricante autorizado de equipos originales de Android en China, la cual operaba a través de decodificadores de televisión y otros aparatos. La empresa responsable instaló accesos ocultos en diversos equipos para formar una red masiva denominada XCPE, utilizada por ciberdelincuentes para realizar fraudes publicitarios, robar información y desviar tráfico malicioso mediante redes de proxy residenciales. Para lograr su objetivo, el fabricante comercializó dispositivos con software malicioso preinstalado que se activaba posterior al primer encendido, logrando así sortear los controles de seguridad de Google.

Fuente: CyberScoop Publicado: 02/11/2026 · 21:58 UTC
Ciberseguridad Largest crypto exchange in Brazil confirms cyberattack as millions flow out of platform
Imagen: The Record
Ciberseguridad

Largest crypto exchange in Brazil confirms cyberattack as millions flow out of platform

Una plataforma brasileña de criptomonedas detuvo los ingresos y retiros de fondos luego de sufrir un ciberataque durante la mañana del lunes. Empresas de seguridad en cadena de bloques señalaron que una gran cantidad de dinero salió de la plataforma a altas horas de la noche del domingo, aunque la empresa afectada no confirmó dicha cifra monetaria ni respondió a las solicitudes de comentarios. A través de comunicados en redes sociales, la compañía aseguró que el incidente informático no afectó los datos ni causó daños a los usuarios.

Fuente: The Record Publicado: 02/11/2026 · 21:42 UTC
Ciberseguridad Chinese hackers use ARTEX AI in automated attacks against 200 orgs
Imagen: BleepingComputer
Ciberseguridad

Chinese hackers use ARTEX AI in automated attacks against 200 orgs

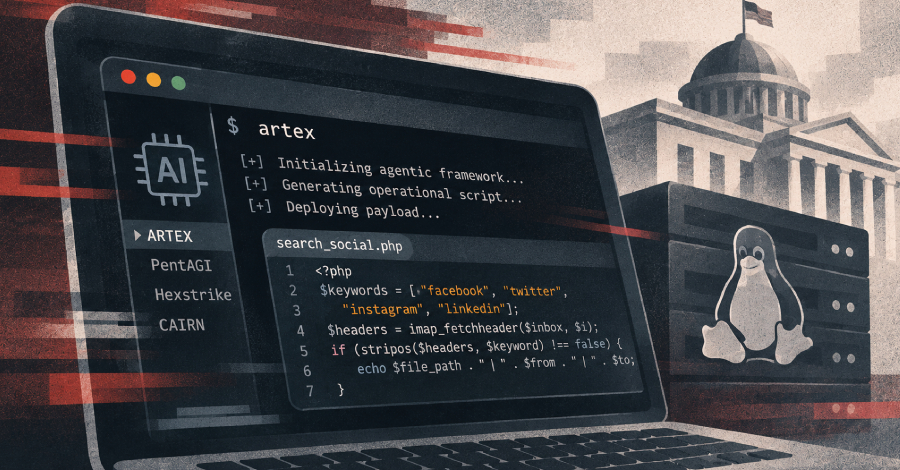
Un grupo de hackers vinculados a China, rastreado bajo el nombre de Vapor Panda, utilizó el marco de pruebas de penetración de inteligencia artificial de código abierto y multi-agente llamado ARTEX para llevar a cabo ataques automatizados contra más de doscientas entidades en catorce países. La campaña afectó a sectores clave como telecomunicaciones, farmacéutico, financiero, defensa, nuclear y gubernamental, logrando comprometer a un grupo de organizaciones y realizando operaciones de escaneo de credenciales y ataques de fuerza contra otros objetivos prioritarios. De acuerdo con la investigación de CrowdStrike, esta ofensiva representa un incremento en el empleo de agentes de inteligencia artificial por parte de actores de origen chino, pasando de intrusiones individuales a múltiples operaciones simultáneas coordinadas por operadores humanos.

Fuente: BleepingComputer Publicado: 02/11/2026 · 21:40 UTC
Ciberseguridad Business groups mount fresh campaign for long-term renewal of information sharing law
Imagen: CyberScoop
Ciberseguridad

Business groups mount fresh campaign for long-term renewal of information sharing law

Diversas agrupaciones empresariales e industriales están solicitando al Congreso que incorpore una prórroga de diez años para una ley considerada clave en el intercambio de información sobre amenazas cibernéticas, solicitando que esto sea incluido en la legislación anual sobre política de defensa. Esta normativa, que otorga protecciones jurídicas para el intercambio de datos sobre amenazas entre el sector privado, el gobierno y entre las propias empresas, se ha enfrentado a diversos periodos de vencimientos y renovaciones breves, acercándose una vez más su fecha de caducidad. Mediante una carta enviada a los dirigentes de los comités de servicios armados de ambas cámaras legislativas, un grupo de organizaciones comerciales urgió a lograr una reautorización a largo plazo.

Fuente: CyberScoop Publicado: 02/11/2026 · 21:04 UTC
Ransomware Michigan State cyber incident claimed by ransomware gang behind recent hospital attack
Imagen: The Record
Ransomware

Michigan State cyber incident claimed by ransomware gang behind recent hospital attack

Las autoridades de la Universidad Estatal de Michigan informaron que las recientes declaraciones de un grupo de ciberdelincuentes están relacionadas con un acontecimiento ocurrido el mes pasado, el cual obligó a modificar las contraseñas de todas las cuentas de los alumnos y del personal. Un colectivo conocido como BYOD incluyó a la institución educativa en su sitio de filtraciones, asegurando que sustrajeron datos personales de más de un millón de estudiantes actuales y anteriores. Un representante de la universidad declaró que detectaron actividad informática sospechosa y comenzaron a indagar de inmediato.

Fuente: The Record Publicado: 02/11/2026 · 19:54 UTC
Vulnerabilidad Exploit "SMS de la muerte" en Android puede bloquear teléfonos de forma remota
Imagen: Segu-Info
Vulnerabilidad

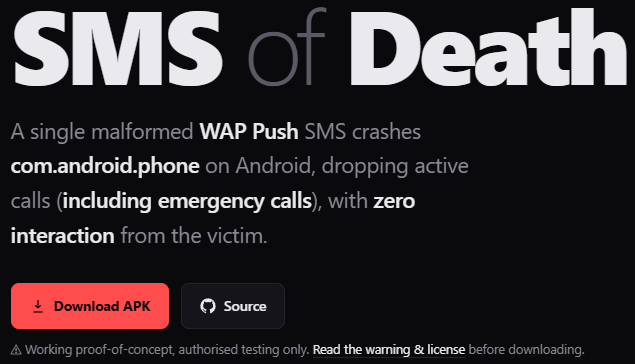
Exploit "SMS de la muerte" en Android puede bloquear teléfonos de forma remota

Un investigador de seguridad dio a conocer una prueba de concepto y un exploit orientados a una vulnerabilidad en Android, conocida como "SMS de la muerte". El fallo permite a atacantes causar una denegación de servicio de forma remota, bloqueando teléfonos o interrumpiendo el servicio celular y llamadas activas sin que el usuario tenga que interactuar con el dispositivo, ya que el procesamiento del mensaje malicioso ocurre antes de que aparezca en la bandeja de entrada. El problema técnico nace de una validación errónea en la longitud de un encabezado dentro del sistema, lo que genera un valor numérico negativo al ser procesado.

Fuente: Segu-Info Publicado: 02/11/2026 · 19:46 UTC