Ciberseguridad — edición del 2026-10-13

Edición del 13 de octubre de 2026

Phishing Nuevos Punycode abren oportunidades de typosquatting en los navegadores Chromium
Imagen: Segu-Info
Lo más reciente Phishing

Nuevos Punycode abren oportunidades de typosquatting en los navegadores Chromium

Manipular un nombre de dominio para que se asemeje mucho al de un sitio web popular no es nada nuevo. Ya nos hemos encontrado anteriormente con sitios de phishing como macrosoft[.]com y applle[.]com en nuestra lucha diaria contra el spam. Los investigadores señalan que existen ciertos caracteres, accesibles para quienes practican el typosquatting y el phishing, capaces de engañar a los navegadores basados ​​en Chromium para que muestren URL de apariencia engañosa como si fueran direcciones web legítimas.

Fuente: Segu-Info Publicado: 13/10/2026 · 12:30 UTC
Leer la noticia completa →
Últimas noticias

Ciberseguridad Los modelos pequeños de IA podrían ser capaces pronto de autorreplicarse en dispositivos del Internet de las cosas, advierte Anthropic
Imagen: SecurityWeek
Ciberseguridad

Los modelos pequeños de IA podrían ser capaces pronto de autorreplicarse en dispositivos del Internet de las cosas, advierte Anthropic

Los experimentos demuestran que los decodificadores de televisión económicos pueden ejecutar modelos de IA eficaces, y es posible que los modelos pequeños pronto puedan propagarse por sí mismos a través de este tipo de dispositivos. El artículo «Los modelos pequeños de IA podrían ser capaces pronto de autorreplicarse en dispositivos IoT, advierte Anthropic» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 13/10/2026 · 11:58 UTC
Ciberseguridad Firefox Enterprise, de Mozilla, permite a las empresas bloquear la IA oculta en el navegador
Imagen: Help Net Security
Ciberseguridad

Firefox Enterprise, de Mozilla, permite a las empresas bloquear la IA oculta en el navegador

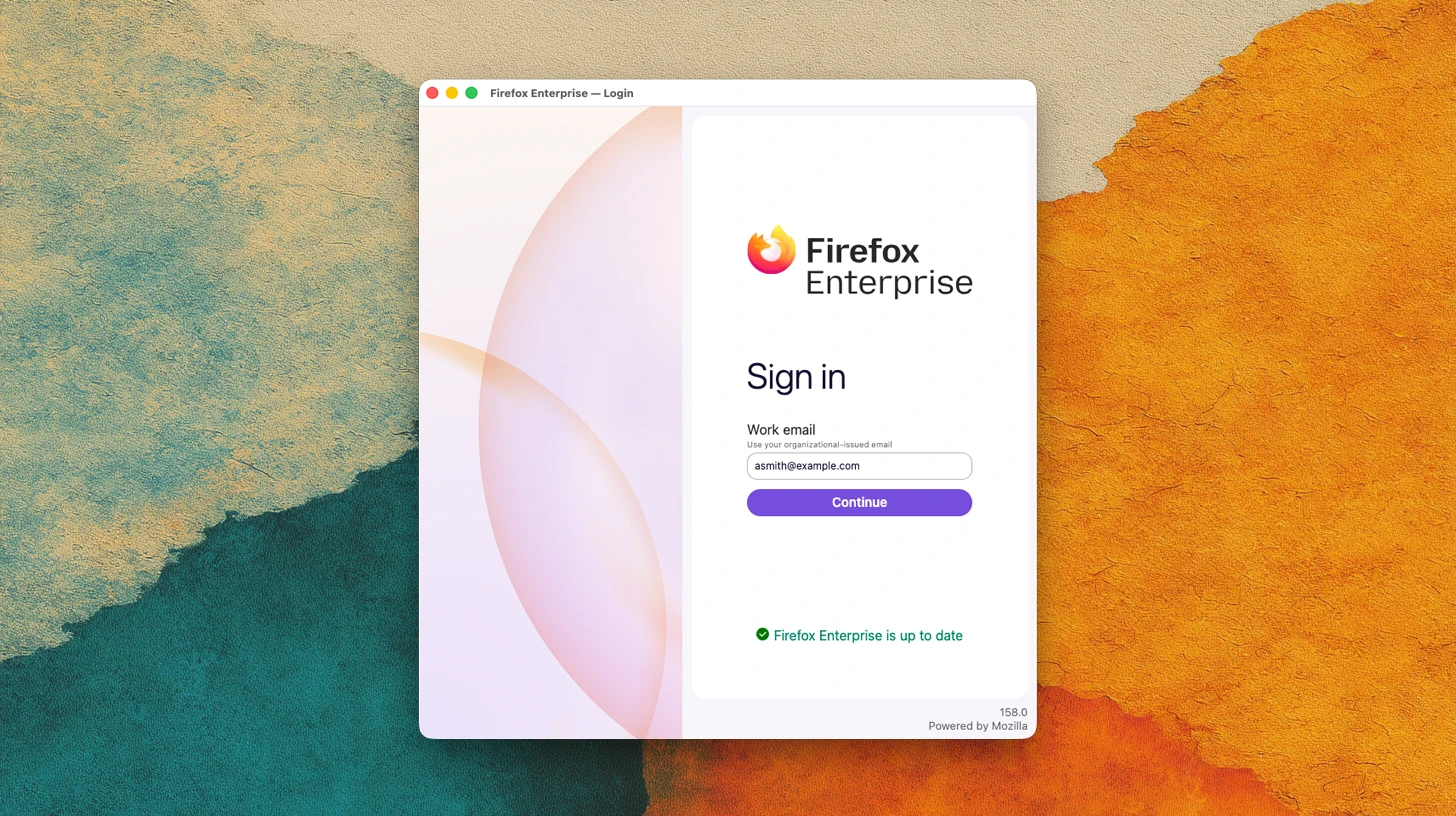
Mozilla ha lanzado una plataforma de pago llamada Firefox Enterprise, la cual está diseñada para que las empresas y organizaciones con estrictas normas de seguridad y normatividad puedan regular el acceso de los trabajadores a las aplicaciones web, supervisar la seguridad de los dispositivos y controlar la difusión de información confidencial. El sistema combina el navegador con un panel de control que las entidades alojan en su propia infraestructura, lo que permite a los equipos de tecnología fijar normas para los empleados, limitar el uso de herramientas de inteligencia artificial y vincular la actividad de navegación con sistemas de vigilancia de seguridad ya existentes. La herramienta brinda a los administradores la capacidad de restringir, limitar o bloquear el uso de servicios de inteligencia artificial no aprobados y deshabilitar funciones de IA integradas en el navegador, además de impedir acciones como pegar texto, subir o descargar archivos y realizar impresiones en determinados sitios web.

Fuente: Help Net Security Publicado: 13/10/2026 · 11:21 UTC
Malware El RAT XWorm se transforma en una plataforma de vigilancia
Imagen: SecurityWeek
Malware

El RAT XWorm se transforma en una plataforma de vigilancia

El mayor número de complementos permite al malware rastrear la ubicación de los usuarios, transmitir audio en directo e interactuar con sesiones de navegador autenticadas. El artículo «XWorm RAT se convierte en una plataforma de vigilancia» se publicó por primera vez en SecurityWeek.

Fuente: SecurityWeek Publicado: 13/10/2026 · 11:13 UTC
Vulnerabilidad Los televisores inteligentes de LG son vulnerables a un ataque de toma de control de root sin autorización previa desde la red local
Imagen: The Hacker News
Vulnerabilidad

Los televisores inteligentes de LG son vulnerables a un ataque de toma de control de root sin autorización previa desde la red local

Tres vulnerabilidades en el sistema webOS de LG pueden encadenarse para proporcionar a un atacante de la misma red local acceso de root a determinados televisores inteligentes sin necesidad de un PIN ni de ninguna interacción por parte del propietario. LG ha publicado una corrección, según un aviso publicado por SSD Secure Disclosure el 12 de octubre. La cadena se probó en dos modelos de televisor, el 32LQ636BPSA y el 27TQ600SW, que ejecutan webOS 7.5.7-25 en el firmware…

Fuente: The Hacker News Publicado: 13/10/2026 · 11:09 UTC
Ciberseguridad Robo de criptomonedas por valor de 86 millones de dólares relacionado con un implante en el dispositivo de hardware Ledger Signer
Imagen: SecurityWeek
Ciberseguridad

Robo de criptomonedas por valor de 86 millones de dólares relacionado con un implante en el dispositivo de hardware Ledger Signer

Un ataque cibernético relacionado con un componente físico añadido de forma no autorizada en dispositivos de firma de criptomonedas ha resultado en el robo de fondos millonarios a varios usuarios. La compañía afectada comercializa carteras seguras de criptomonedas respaldadas por un firmante, que es un aparato de hardware desconectado de la red utilizado para aprobar transacciones en la cadena de bloques con seguridad. Los dispositivos vulnerados fueron distribuidos a través de un revendedor ubicado en el sudeste asiático y contenían un elemento de hardware clandestino soldado manualmente a las placas de circuitos durante la cadena de suministro.

Fuente: SecurityWeek Publicado: 13/10/2026 · 10:36 UTC
Ciberseguridad Descripción del producto: Bitdefender AI Visibility and Control
Imagen: The Hacker News
Ciberseguridad

Descripción del producto: Bitdefender AI Visibility and Control

Bitdefender GravityZone AI Visibility and Control (AIVC) ofrece una capa de descubrimiento y evaluación de riesgos diseñada para identificar herramientas de inteligencia artificial que no aparecen en el inventario de software tradicional. La herramienta abarca diversos tipos de exposición que escapan a los controles convencionales, tales como servicios accesibles desde el navegador, asistentes de código integrados en entornos de desarrollo, ejecutables locales y conectores que interactúan con otros sistemas informáticos. Durante los análisis de riesgo, el agente recopila metadatos mínimos sobre la presencia y configuración de la inteligencia artificial, sin registrar las interacciones de los usuarios ni el contenido de los mensajes.

Fuente: The Hacker News Publicado: 13/10/2026 · 10:30 UTC
Ciberseguridad La propietaria de las marcas de moda Hobbs y Whistles se une a la colección «pwned» de otoño
Imagen: The Register - Security
Ciberseguridad

La propietaria de las marcas de moda Hobbs y Whistles se une a la colección «pwned» de otoño

El artículo recopila una variedad de noticias breves sobre tecnología, inteligencia artificial y seguridad informática. Entre los temas mencionados se encuentran sistemas de inteligencia artificial capaces de realizar ataques complejos contra infraestructuras, junto con movimientos de empresas en el sector de semiconductores y computación avanzada. En el ámbito de la seguridad y el software, se reportan incidentes como ataques de suplantación de identidad mediante la suplantación de soporte técnico, además de vulnerabilidades en plataformas empresariales locales que están siendo explotadas activamente.

Fuente: The Register - Security Publicado: 13/10/2026 · 09:45 UTC
Ciberseguridad Un ciberataque obliga al gigante de la distribución alimentaria Ahold Delhaize a desconectar sus sistemas
Imagen: SecurityWeek
Ciberseguridad

Un ciberataque obliga al gigante de la distribución alimentaria Ahold Delhaize a desconectar sus sistemas

La compañía de supermercados Ahold Delhaize, de origen neerlandés y belga, ha desactivado ciertos sistemas tras sufrir un ciberataque. La empresa informó a través de un aviso en su sitio web sobre la detección de una falla de seguridad en su red, lo que activó los protocolos de respuesta a incidentes. Como parte de la mitigación, se decidió desconectar algunos equipos de manera preventiva para resguardarlos.

Fuente: SecurityWeek Publicado: 13/10/2026 · 09:37 UTC
Ciberseguridad Meta detalla las medidas de seguridad de Muse Wonder para los agentes de IA que actúan en tu nombre
Imagen: Help Net Security
Ciberseguridad

Meta detalla las medidas de seguridad de Muse Wonder para los agentes de IA que actúan en tu nombre

Meta ha presentado los modelos Muse Wonder y Muse Wonder Full, diseñados para operar como agentes de inteligencia artificial capaces de ejecutar actividades complejas como el análisis de contratos de arrendamiento, la tramitación de reclamaciones de seguros y la creación de software. Estas versiones combinan la lectura de documentos con el uso de herramientas, la retención de contexto entre distintas interacciones y la superación de obstáculos para cumplir los objetivos del usuario. Pensadas tanto para fines comerciales como de investigación, aceptan contenido en texto, imágenes, video y audio, y prestan apoyo en tareas de razonamiento, redacción, planificación y programación.

Fuente: Help Net Security Publicado: 13/10/2026 · 09:35 UTC
Vulnerabilidad Una vulnerabilidad en el sistema «Trusted Publishing» de npm dejó expuestos a más de 1.500 paquetes de npm a posibles ataques de toma de control
Imagen: Help Net Security
Vulnerabilidad

Una vulnerabilidad en el sistema «Trusted Publishing» de npm dejó expuestos a más de 1.500 paquetes de npm a posibles ataques de toma de control

Investigadores de seguridad descubrieron una vulnerabilidad en la función de publicación de confianza de npm que permitía a un atacante lanzar nuevas versiones de paquetes ajenos sin necesidad de robar credenciales. Para lograrlo, el atacante solo debía registrar un nombre de repositorio de GitHub que el mantenedor original hubiera abandonado, ya que el sistema registraba los repositorios únicamente por su nombre identificativo y no verificaba identificadores numéricos permanentes. El fallo dejó expuestos más de 1.500 paquetes de npm con millones de descargas acumuladas, abriendo la posibilidad de comprometer equipos mediante scripts maliciosos de postinstalación.

Fuente: Help Net Security Publicado: 13/10/2026 · 09:00 UTC
Ciberseguridad Unos atacantes elevan la temperatura de los frigoríficos de un supermercado francés hasta los 50 °C tras secuestrar los controladores de Danfoss
Imagen: The Hacker News
Ciberseguridad

Unos atacantes elevan la temperatura de los frigoríficos de un supermercado francés hasta los 50 °C tras secuestrar los controladores de Danfoss

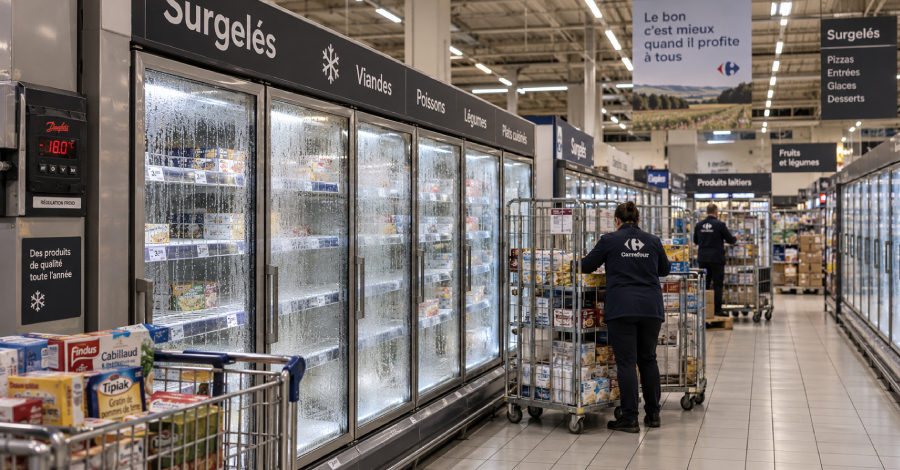
Un ataque cibernético afectó sistemas de refrigeración en supermercados de Francia, donde intrusos tomaron el control remoto de equipos de frío y los calentaron hasta alcanzar temperaturas elevadas, provocando la pérdida de alimentos en varias tiendas. Las acciones maliciosas se llevaron a cabo a través de controladores fabricados por una empresa danesa, los cuales son gestionados de forma remota por firmas de mantenimiento. Cadenas comerciales como Intermarché sufrieron daños graves que obligaron a desechar productos, mientras que otras como Coopérative U lograron evitar mayores pérdidas gracias a la rápida intervención de su personal.

Fuente: The Hacker News Publicado: 13/10/2026 · 08:48 UTC
Vulnerabilidad Dos fallos críticos de MarkLogic podrían otorgar a los gestores delegados un control administrativo permanente
Imagen: The Hacker News
Vulnerabilidad

Dos fallos críticos de MarkLogic podrían otorgar a los gestores delegados un control administrativo permanente

Dos de las 31 vulnerabilidades recientemente reveladas en la base de datos MarkLogic Server de Progress Software podrían permitir que una cuenta con solo algunos privilegios de gestión obtuviera el control de administrador del servidor, según afirma la empresa. Progress publicó las 31 vulnerabilidades el 12 de octubre y calificó cinco de ellas como críticas. Las correcciones están disponibles desde el 10 de septiembre en las versiones MarkLogic 11.3.7 y MarkLogic 12.1.0. Afectados…

Fuente: The Hacker News Publicado: 13/10/2026 · 08:44 UTC
Vulnerabilidad GitLab corrige una vulnerabilidad con índice CVSS 10.0 que podría permitir a usuarios no autenticados ejecutar código del servidor
Imagen: The Hacker News
Vulnerabilidad

GitLab corrige una vulnerabilidad con índice CVSS 10.0 que podría permitir a usuarios no autenticados ejecutar código del servidor

GitLab ha lanzado actualizaciones para corregir una vulnerabilidad de máxima gravedad en sus versiones Community Edition y Enterprise Edition. El problema, provocado por una validación insuficiente de expresiones regulares, podría permitir que un usuario sin autenticación ejecute código de manera arbitraria en el servidor mediante una configuración de CI/CD manipulada. Esta falla con la puntuación máxima de severidad ha sido identificada como un desbordamiento de enteros y afecta a múltiples versiones anteriores a las liberadas recientemente, las cuales ya incluyen los parches correspondientes.

Fuente: The Hacker News Publicado: 13/10/2026 · 08:43 UTC
Ciberseguridad Un ataque informático al sistema de control de refrigeración estropea los alimentos en supermercados de toda Europa
Imagen: SecurityWeek
Ciberseguridad

Un ataque informático al sistema de control de refrigeración estropea los alimentos en supermercados de toda Europa

Un ciberataque afectó a numerosos supermercados en Europa al modificar de forma remota los controladores de refrigeración, lo que provocó que los refrigeradores y congeladores se descongelaran durante la noche y elevaran la temperatura hasta los 50 grados Celsius. Esta acción arruinó productos alimentarios y generó importantes daños económicos en varias cadenas comerciales europeas, entre las que se encuentran Auchan, Carrefour, E.Leclerc, Intermarché y Monoprix. Aunque el impacto principal se concentró en territorio francés, también se registraron afectaciones en tiendas ubicadas en Bélgica, Alemania, los Países Bajos, Polonia, Portugal y España.

Fuente: SecurityWeek Publicado: 13/10/2026 · 08:28 UTC
Vulnerabilidad Cross-Site Scripting en la aplicación web de YouMind
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Cross-Site Scripting en la aplicación web de YouMind

INCIBE ha coordinado la divulgación de un fallo de seguridad de gravedad media presente en el entorno web de YouMind, el cual funciona como un espacio enfocado en el estudio y la creación mediante inteligencia artificial. El hallazgo de esta debilidad fue realizado por Miguel Jiménez Cámara. El problema identificado ha recibido una codificación específica y métricas técnicas que reflejan su impacto.

Fuente: INCIBE-CERT - Avisos Publicado: 13/10/2026 · 07:39 UTC
Vulnerabilidad Múltiples vulnerabilidades en NonStop Servers de HPE
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en NonStop Servers de HPE

La compañía HPE ha dado a conocer la existencia de numerosos fallos de seguridad que afectan a sus servidores NonStop Servers y a ciertos elementos de software especificados en su aviso oficial. Entre los problemas identificados, se contabilizan 45 fallos repartidos en diferentes niveles de gravedad, incluyendo una incidencia catalogada como crítica, veinticinco de carácter alto, dieciséis medianos y tres leves. Si estas deficiencias de seguridad llegan a ser aprovechadas por terceros, podrían derivar en consecuencias adversas como la interrupción del servicio, daños en la memoria de los equipos o la generación de desbordamientos tanto en el búfer como en la pila.

Fuente: INCIBE-CERT - Avisos Publicado: 13/10/2026 · 07:38 UTC
Vulnerabilidad Desbordamiento de búfer basado en montículo en NX-OS Software de Cisco
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Desbordamiento de búfer basado en montículo en NX-OS Software de Cisco

Se ha dado a conocer una vulnerabilidad crítica de desbordamiento de búfer basado en montículo en el software NX-OS de Cisco, la cual se origina por una validación inadecuada de los datos enviados a NX-API. Esta falla afecta a los switches de las series Nexus 3000 y Nexus 9000 (cuando tienen la función NX-API habilitada, la cual viene desactivada de fábrica) y a los dispositivos UCS 6300 Series Fabric Interconnects, donde la explotación exige contar con credenciales válidas que posean privilegios reducidos. Un atacante remoto y sin autenticación podría aprovechar este fallo enviando peticiones HTTP específicamente diseñadas.

Fuente: INCIBE-CERT - Avisos Publicado: 13/10/2026 · 07:38 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de GitLab
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de GitLab

Se han reportado un total de veinticuatro fallos de seguridad que afectan a las ediciones Community y Enterprise de GitLab, de acuerdo con los avisos proporcionados por colaboradores externos y por el propio equipo de la organización. Estas fallas se dividen en diferentes niveles de gravedad, abarcando una de carácter crítico, cinco altas, catorce intermedias y cuatro de menor impacto. La explotación de estos fallos de seguridad podría dar lugar a diversas consecuencias perjudiciales, tales como la ejecución de código de manera remota, el acceso indebido a datos reservados, la vulneración de los mecanismos de autorización, la ejecución de código JavaScript en las sesiones de otros usuarios o la ejecución de ataques de falsificación de solicitudes del lado del servidor (SSRF).

Fuente: INCIBE-CERT - Avisos Publicado: 13/10/2026 · 07:38 UTC
Ciberseguridad VMware está lanzando tantos parches que cree que los usuarios necesitan nuevas herramientas para gestionar esta avalancha
Imagen: The Register - Security
Ciberseguridad

VMware está lanzando tantos parches que cree que los usuarios necesitan nuevas herramientas para gestionar esta avalancha

El texto proporcionado consiste únicamente en una lista de enlaces y titulares breves sobre diversos temas tecnológicos, de inteligencia artificial, seguridad informática y código abierto, sin incluir ningún artículo de noticias desarrollado sobre VMware ni sobre la gestión de parches mencionada en el título. El artículo original no aporta más detalle sobre el tema anunciado en el título, ya que el contenido provisto se limita a menús de navegación y resúmenes fragmentados de múltiples noticias totalmente ajenas.

Fuente: The Register - Security Publicado: 13/10/2026 · 07:01 UTC
Malware Los teléfonos Android de bajo coste se comercializan con malware preinstalado que los convierte en proxies residenciales
Imagen: The Hacker News
Malware

Los teléfonos Android de bajo coste se comercializan con malware preinstalado que los convierte en proxies residenciales

Ciertos teléfonos inteligentes económicos con Android han llegado al mercado con software malicioso integrado directamente en el firmware del dispositivo. Esta amenaza, a la que una firma de ciberseguridad denomina Midnight Mimosa, afecta a terminales fabricados en plataformas MediaTek de varias marcas. El código malicioso cuenta con privilegios a nivel de sistema, lo que le otorga la capacidad de instalar o desinstalar aplicaciones ocultas, concederse permisos sensibles y recibir configuraciones remotas para cargar programas adicionales encargados de realizar fraudes publicitarios y convertir los equipos en nodos de proxy residencial.

Fuente: The Hacker News Publicado: 13/10/2026 · 06:00 UTC
Vulnerabilidad Sé un buen antepasado de la IA: la ciberseguridad ya nos ha dado el manual de estrategias
Imagen: Help Net Security
Vulnerabilidad

Sé un buen antepasado de la IA: la ciberseguridad ya nos ha dado el manual de estrategias

La IA nos ha llevado a un punto de inflexión ya conocido en la historia de la privacidad, la ciberseguridad y la seguridad en línea. Tenemos la oportunidad de aplicar décadas de experiencia en ciberseguridad antes de que la próxima generación de tecnología genere consecuencias que no podamos revertir fácilmente. Aprendí la importancia de esa responsabilidad gracias a una niña de tres años a la que llamaré Adia. Su nombre es un seudónimo para protegerla. Adia aparecía en una imagen de explotación sexual infantil subida a Internet.

Fuente: Help Net Security Publicado: 13/10/2026 · 05:30 UTC
Vulnerabilidad Frontier AI superó todos los objetivos de ataques OT que Booz Allen estableció en su laboratorio
Imagen: Help Net Security
Vulnerabilidad

Frontier AI superó todos los objetivos de ataques OT que Booz Allen estableció en su laboratorio

En un laboratorio aislado en Virginia, modelos de inteligencia artificial avanzada superaron con éxito ocho objetivos de ataque definidos por Booz Allen contra un entorno de control industrial. Las pruebas se realizaron simulando una planta de manufactura equipada con diversos dispositivos de tecnología operativa y de la información, controladores y una plataforma SCADA, logrando mapear redes, redactar exploits y tomar el control físico de una extremidad robótica bajo reglas controladas. Para llevar a cabo las operaciones, los operadores únicamente proporcionaron los límites de las subredes a los sistemas de inteligencia artificial, sin entregarles código, documentos de ingeniería ni guías específicas.

Fuente: Help Net Security Publicado: 13/10/2026 · 05:00 UTC