Ciberseguridad — edición del 2026-10-23

Edición del 23 de octubre de 2026

Ciberseguridad Cumplimiento normativo en los programas de drones: lo que, según un director técnico, la mayoría de las agencias hacen mal
Imagen: Help Net Security
Lo más reciente Ciberseguridad

Cumplimiento normativo en los programas de drones: lo que, según un director técnico, la mayoría de las agencias hacen mal

En una entrevista, Nick Donarski, CTO de RotorLab, señala que los programas de drones de seguridad pública suelen fallar en las expectativas de los concejos, secretarios de registros, aseguradoras y auditores debido a una gestión deficiente de los datos y la documentación. Mientras que las autoridades políticas buscan evitar litigios y las aseguradoras exigen historiales de mantenimiento y certificaciones de los pilotos, los organismos a menudo descuidan la cadena de custodia y el registro adecuado de los vuelos. Esto puede llevar a que la pérdida de un video o el uso de hojas de cálculo sin control resulten en incumplimientos legales y situaciones embarazosas ante los tribunales.

Fuente: Help Net Security Publicado: 23/10/2026 · 05:30 UTC
Leer la noticia completa →
Ciberseguridad Le has dado acceso a tu agente de IA, pero ¿quién le da las órdenes?
Imagen: BleepingComputer
Ciberseguridad

Le has dado acceso a tu agente de IA, pero ¿quién le da las órdenes?

Un artículo de Gen Threat Labs expone cómo la autonomía de los agentes de inteligencia artificial puede transformarse rápidamente en un problema de seguridad. En una prueba controlada, los investigadores lograron que un agente ejecutara comandos de sistema, filtrara información y realizara acciones destructivas en archivos simplemente al procesar contenido malicioso mientras revisaba su correo electrónico, sin necesidad de explotar vulnerabilidades de software. A medida que las personas delegan más tareas y otorgan permisos a estas herramientas, la confianza no puede depender únicamente de que un modelo genere respuestas aparentemente seguras.

Fuente: BleepingComputer Publicado: 23/10/2026 · 14:00 UTC
Vulnerabilidad Por qué las amenazas del Caribe se convierten en un riesgo cibernético a escala mundial
Imagen: Dark Reading
Vulnerabilidad

Por qué las amenazas del Caribe se convierten en un riesgo cibernético a escala mundial

El artículo analiza cómo los incidentes de ciberseguridad en el Caribe pueden convertirse en riesgos globales debido a la desconexión entre la velocidad de los ataques y los procesos de control. Se menciona que plataformas compartidas en la región pueden afectar simultáneamente a múltiples jurisdicciones tras sufrir brechas como las ocurridas en sistemas judiciales y de administración tributaria. Los datos presentados muestran que los atacantes aprovechan las vulnerabilidades de forma muy rápida, mientras que los tiempos para identificar y contener las brechas han aumentado.

Fuente: Dark Reading Publicado: 23/10/2026 · 14:00 UTC
Ciberseguridad La nueva realidad de los seguros cibernéticos: la suscripción no es suficiente
Imagen: Dark Reading
Ciberseguridad

La nueva realidad de los seguros cibernéticos: la suscripción no es suficiente

El panorama cambiante de las amenazas cibernéticas, impulsado por el uso de modelos de lenguaje grande, la inteligencia artificial y técnicas avanzadas de ingeniería social, ha obligado a las aseguradoras de ciberseguridad a ir más allá de la simple transferencia de riesgos y participar de manera activa en la defensa de las organizaciones. Con el crecimiento de esta industria, reflejado en el aumento de primas y de reclamaciones, las compañías de seguros exigen posturas de seguridad más estrictas a sus clientes, tales como autenticación multifactor, detección y respuesta en puntos finales, copias de seguridad inmutables y controles de acceso privilegiado, alejándose de los formularios estáticos anuales hacia evaluaciones de riesgo más continuas. Además de fijar requisitos rigurosos para la cobertura, las aseguradoras se han convertido en actores activos al ofrecer de manera directa o en colaboración con otros proveedores herramientas de seguridad, servicios de evaluación de riesgos, pruebas de penetración, capacitación y respuesta automatizada ante incidentes.

Fuente: Dark Reading Publicado: 23/10/2026 · 13:30 UTC
Filtración de datos Quest Diagnostics advierte de un posible robo de datos tras un ataque al sistema de servicios de laboratorio
Imagen: The Record
Filtración de datos

Quest Diagnostics advierte de un posible robo de datos tras un ataque al sistema de servicios de laboratorio

La empresa Quest Diagnostics desactivó una de sus herramientas principales destinada a la gestión de resultados de análisis médicos el pasado jueves, luego de detectar un ingreso no autorizado en su plataforma. A raíz de este acontecimiento, la organización emitió advertencias a los usuarios indicando la posibilidad de que información confidencial de los pacientes haya sido expuesta. La herramienta afectada es el sistema Quanum Lab Services Manager, el cual se emplea para solicitar exámenes y consultar sus respectivos resultados.

Fuente: The Record Publicado: 23/10/2026 · 12:52 UTC
Vulnerabilidad HPE corrige ocho vulnerabilidades de AOS de gravedad máxima relacionadas con la ejecución remota de código (RCE) y la elusión de la autenticación
Imagen: BleepingComputer
Vulnerabilidad

HPE corrige ocho vulnerabilidades de AOS de gravedad máxima relacionadas con la ejecución remota de código (RCE) y la elusión de la autenticación

Hewlett Packard Enterprise ha lanzado actualizaciones de seguridad para corregir un total de setenta y dos vulnerabilidades presentes en el sistema operativo ArubaOS. Entre estos fallos se incluyen ocho problemas considerados de máxima gravedad, los cuales permiten la ejecución remota de código y la elusión de mecanismos de autenticación. Las ocho vulnerabilidades más graves impactan a diversas versiones del software AOS-8 y AOS-10.

Fuente: BleepingComputer Publicado: 23/10/2026 · 12:48 UTC
Vulnerabilidad Los operadores de la red de bots Mirai se suman a los ataques PHP2Shell a medida que surgen exploits para eludir el ASLR
Imagen: SecurityWeek
Vulnerabilidad

Los operadores de la red de bots Mirai se suman a los ataques PHP2Shell a medida que surgen exploits para eludir el ASLR

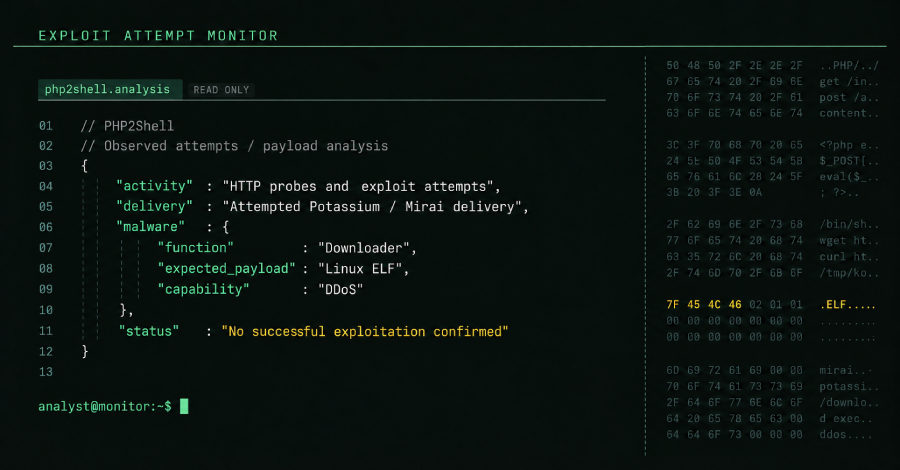
Poco después de que se lanzaran correcciones de emergencia para fallas críticas en el motor de PHP que permiten la ejecución remota de código sin autenticación, diversos actores maliciosos intentaron aprovechar estas vulnerabilidades para propagar una variante del botnet Mirai. Aunque se registraron múltiples intentos de ataque e infraestructura de atacantes preparando herramientas y realizando pruebas en servidores expuestos, hasta el momento no se ha confirmado ninguna intrusión exitosa en entornos reales. Como medida preventiva, diversas organizaciones, incluyendo servicios gubernamentales, escolares y hospitalarios en Europa y el Reino Unido, decidieron desconectar sistemas o dejar servicios no disponibles mientras aplicaban los parches correspondientes.

Fuente: SecurityWeek Publicado: 23/10/2026 · 12:45 UTC
Ciberseguridad El Reino Unido propone penas de 14 años de cárcel para los saboteadores de cables submarinos
Imagen: Help Net Security
Ciberseguridad

El Reino Unido propone penas de 14 años de cárcel para los saboteadores de cables submarinos

El gobierno británico ha publicado un documento que contempla castigos de hasta catorce años en prisión para aquellos que causen daños de forma intencionada a los cables ubicados en el lecho marino cercano a las costas del país. Esta iniciativa busca renovar regulaciones con muchos años de antigüedad para resguardar tanto los cables submarinos como las tuberías, e incluye la imposición de multas sin límite económico para los propietarios de aquellas embarcaciones cuyos barcos perjudiquen estas estructuras. Las autoridades han señalado que las redes bajo el mar transportan una parte muy significativa de la información internacional de la nación y son fundamentales para servicios cotidianos, además de abastecer gran parte del gas y la electricidad mediante tuberías y cables submarinos.

Fuente: Help Net Security Publicado: 23/10/2026 · 12:37 UTC
Ciberseguridad Se han visto comprometidas cuentas de Microsoft 365 en 79 organizaciones; no se necesitaron contraseñas
Imagen: Help Net Security
Ciberseguridad

Se han visto comprometidas cuentas de Microsoft 365 en 79 organizaciones; no se necesitaron contraseñas

Una campaña de ataques cibernéticos logró vulnerar cuentas de Microsoft 365 en casi ochenta entidades distintas mediante el uso de sesiones de inicio previamente sustraídas. Los atacantes emplearon métodos como páginas de autenticación falsas del tipo "adversary-in-the-middle" y técnicas de "phishing" basadas en códigos de dispositivos, lo que les permitió apropiarse de los tokens de sesión emitidos tras la autenticación multifactor y eludir la necesidad de contraseñas. Una vez obtenidas las credenciales de acceso, los intrusos replicaron los tokens a gran escala desde servidores de un proveedor de alojamiento y utilizaron reglas ocultas en las bandejas de entrada para ocultar los correos a los propios usuarios.

Fuente: Help Net Security Publicado: 23/10/2026 · 11:45 UTC
Ciberseguridad Los agentes de IA como amenazas internas: un análisis de la apuesta de Microsoft por una plataforma de seguridad unificada
Imagen: Dark Reading
Ciberseguridad

Los agentes de IA como amenazas internas: un análisis de la apuesta de Microsoft por una plataforma de seguridad unificada

Microsoft ha ampliado las capacidades de Project Perception incorporando los llamados Guardian Agents con el propósito de vigilar y contener a los agentes de inteligencia artificial dentro de una organización, manejándolos de forma similar a empleados con accesos privilegiados que podrían cometer errores o verse comprometidos. Esta nueva funcionalidad busca descubrir agentes locales en los dispositivos, asignarles una identidad propia y permisos específicos independientes del usuario que los activó, además de calcular de manera continua el riesgo asociado y aplicar bloqueos o restricciones en caso de detectar anomalías. La plataforma se apoya en distintas herramientas internas de la compañía para unificar el control y la monitorización de estas tecnologías.

Fuente: Dark Reading Publicado: 23/10/2026 · 11:38 UTC
Ciberseguridad Torvalds: La IA está bien para los desarrolladores competentes, pero ahórrenos los parches «de pasada»
Imagen: The Register - Security
Ciberseguridad

Torvalds: La IA está bien para los desarrolladores competentes, pero ahórrenos los parches «de pasada»

Linus Torvalds ha comenzado a emplear la inteligencia artificial para redactar código del núcleo de Linux, lo cual ha generado diversas críticas y reacciones encontradas entre algunos observadores y comentaristas del sector tecnológico. A pesar de los señalamientos que acusan esta práctica de ser una imposición externa o un abandono de los estándares tradicionales, se destaca que el uso de estas herramientas por parte de programadores experimentados se ha vuelto parte habitual de las tareas de desarrollo, comparando este cambio tecnológico con procesos históricos de mecanización industrial. Durante un reciente evento de desarrolladores, se informó que los encargados del mantenimiento decidieron eliminar la obligación de utilizar una etiqueta específica para señalar cuando se ha empleado inteligencia artificial en las contribuciones enviadas.

Fuente: The Register - Security Publicado: 23/10/2026 · 11:31 UTC
Phishing Unos hackers vinculados a Rusia utilizaron una nueva puerta trasera en una red en malla para llevar a cabo un ataque destructivo contra Ucrania
Imagen: The Hacker News
Phishing

Unos hackers vinculados a Rusia utilizaron una nueva puerta trasera en una red en malla para llevar a cabo un ataque destructivo contra Ucrania

Un grupo de piratas informáticos patrocinados por el estado ruso, conocido como Sandworm, colaboró con otro actor de amenazas para ejecutar un ataque destructivo de borrado de datos contra una empresa de logística ucraniana. La intrusión comenzó cuando UAC-0099 logró el acceso inicial mediante un correo de spear-phishing que contenía un archivo malicioso, lo que permitió instalar una puerta trasera llamada MATCHWOK a través de un descargador. Tras mantener el acceso durante más de dos meses, UAC-0099 transfirió el control a Sandworm, grupo que finalmente llevó a cabo el ataque destructivo utilizando la utilidad SDelete distribuida a través de la Directiva de Grupo de Active Directory.

Fuente: The Hacker News Publicado: 23/10/2026 · 11:11 UTC
Ciberseguridad Un grupo APT chino utiliza la herramienta de pruebas de penetración basada en IA «Artex» en los ataques contra ConnectWise
Imagen: SecurityWeek
Ciberseguridad

Un grupo APT chino utiliza la herramienta de pruebas de penetración basada en IA «Artex» en los ataques contra ConnectWise

Un grupo de piratas informáticos con vínculos en China, identificado como Storm-0940, ha empleado la herramienta de pruebas de penetración basada en inteligencia artificial de código abierto llamada Artex. Esta campaña reciente afectó a numerosos sistemas y organizaciones a través de múltiples industrias, utilizando tácticas automatizadas para agilizar sus operaciones maliciosas. Las acciones del grupo incluyeron el uso de credenciales comprometidas para infiltrarse en múltiples entornos y cuentas de inquilinos de Microsoft 365, así como en plataformas Entra.

Fuente: SecurityWeek Publicado: 23/10/2026 · 10:31 UTC
Vulnerabilidad Los atacantes aprovechan la tercera vulnerabilidad «zero-day» de VeloCloud Orchestrator en cuatro meses
Imagen: SecurityWeek
Vulnerabilidad

Los atacantes aprovechan la tercera vulnerabilidad «zero-day» de VeloCloud Orchestrator en cuatro meses

La empresa Arista Networks ha lanzado actualizaciones para solucionar una vulnerabilidad de día cero que está siendo explotada activamente en su herramienta de gestión centralizada, VeloCloud Orchestrator (VCO). Este fallo crítico, catalogado como una inyección SQL y con una puntuación de gravedad muy alta, afecta a las instalaciones locales y permite que un atacante remoto afecte al host de VCO, poniendo en riesgo la confidencialidad, la integridad y la disponibilidad tanto de la plataforma como de su información. El problema posibilita que cualquier usuario autenticado obtenga privilegios de operador y asuma la identidad de un superusuario local, alcanzando funciones internas que no deben ser accesibles de forma remota.

Fuente: SecurityWeek Publicado: 23/10/2026 · 09:58 UTC
Vulnerabilidad Una vulnerabilidad crítica en la popular biblioteca de imágenes Pillow de Python permite la ejecución de código a través de una imagen manipulada
Imagen: The Hacker News
Vulnerabilidad

Una vulnerabilidad crítica en la popular biblioteca de imágenes Pillow de Python permite la ejecución de código a través de una imagen manipulada

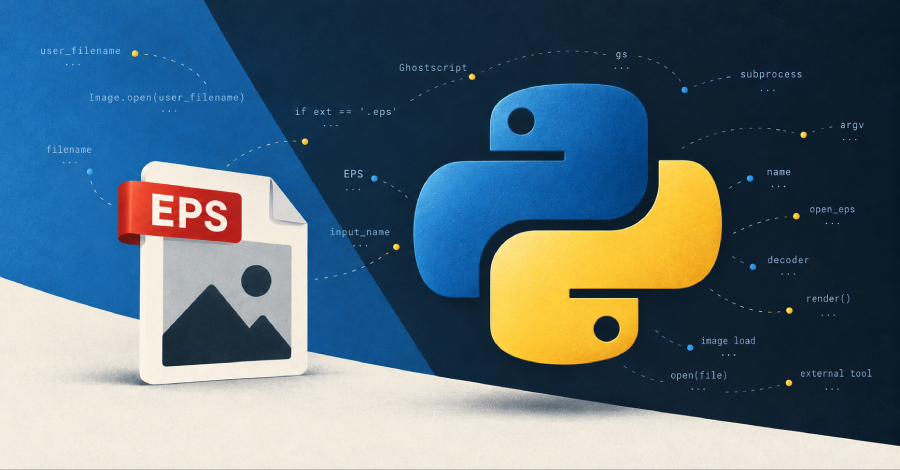
La biblioteca de imágenes Pillow para Python contiene una vulnerabilidad que permite ejecutar comandos de sistemas operativos en un servidor mediante la especificación del nombre de un archivo que se le indica abrir. El fallo ocurre en el manejo de imágenes EPS, las cuales se abren pasando el nombre del archivo a un programa separado sin realizar una comprobación previa del nombre. Esto permite que el programa interprete el nombre elegido por un atacante como instrucciones y lo dirija hacia un archivo secundario que contiene comandos maliciosos.

Fuente: The Hacker News Publicado: 23/10/2026 · 09:36 UTC
Ciberseguridad El Reino Unido amenaza a los saboteadores de cables submarinos con 14 años de cárcel
Imagen: The Register - Security
Ciberseguridad

El Reino Unido amenaza a los saboteadores de cables submarinos con 14 años de cárcel

El artículo contiene diversos temas breves sobre tecnología y seguridad, entre los cuales se menciona que actores rusos están utilizando la suplantación de la asistencia de la aplicación Signal para llevar a cabo campañas de phishing. Asimismo, se señala que las actualizaciones de Microsoft no lograron corregir un fallo en los servidores locales de SharePoint, dejándolos expuestos a ataques de día cero, y que Estados Unidos desmanteló sitios de propaganda iraníes. En el ámbito de la infraestructura y las empresas, la iniciativa DEF CON Franklin busca la colaboración de hackers para reforzar la seguridad de infraestructuras críticas mediante la participación de toda la convención.

Fuente: The Register - Security Publicado: 23/10/2026 · 09:29 UTC
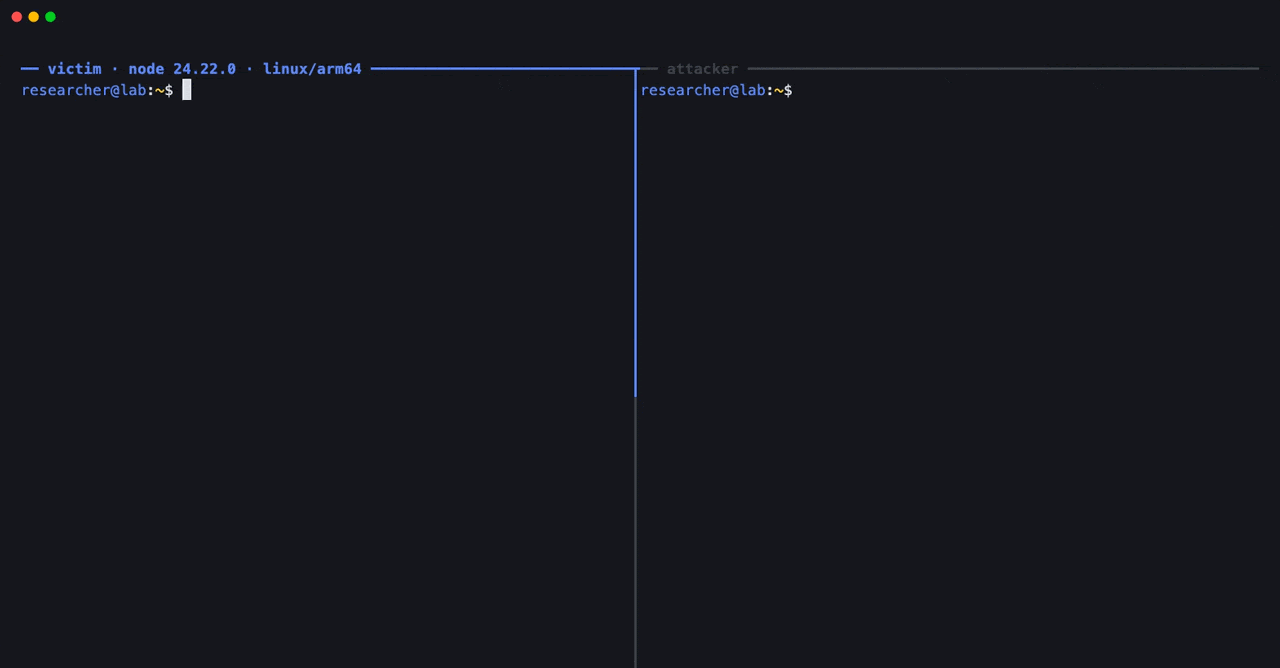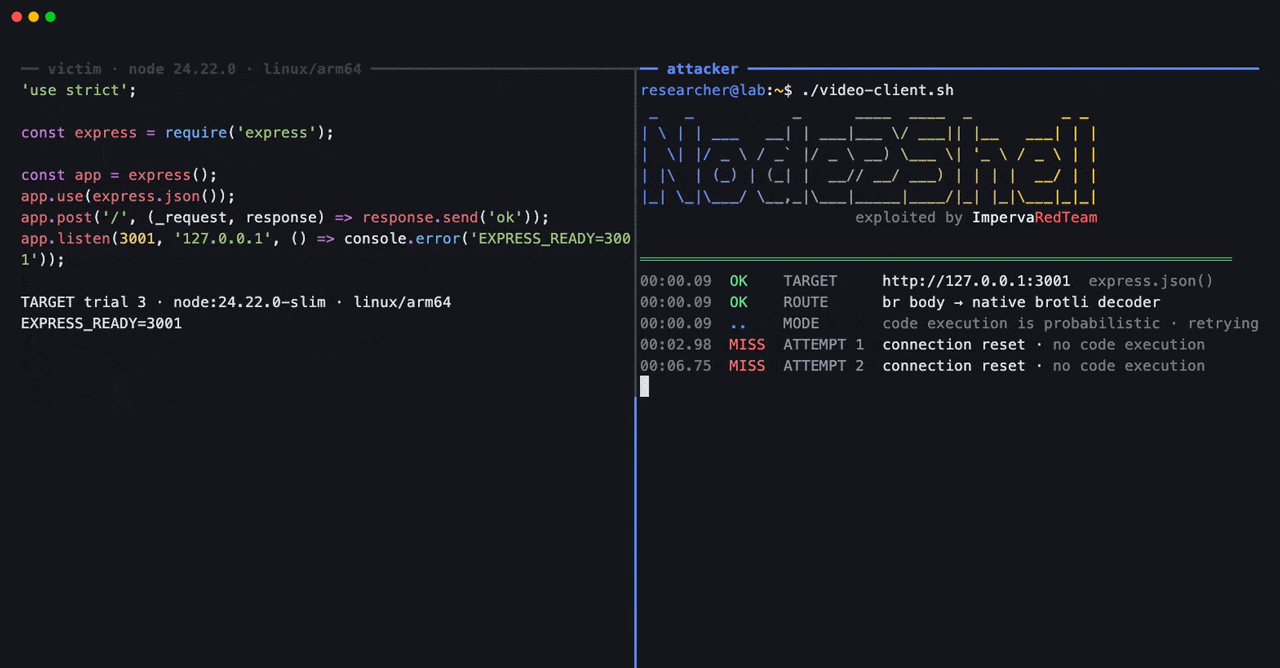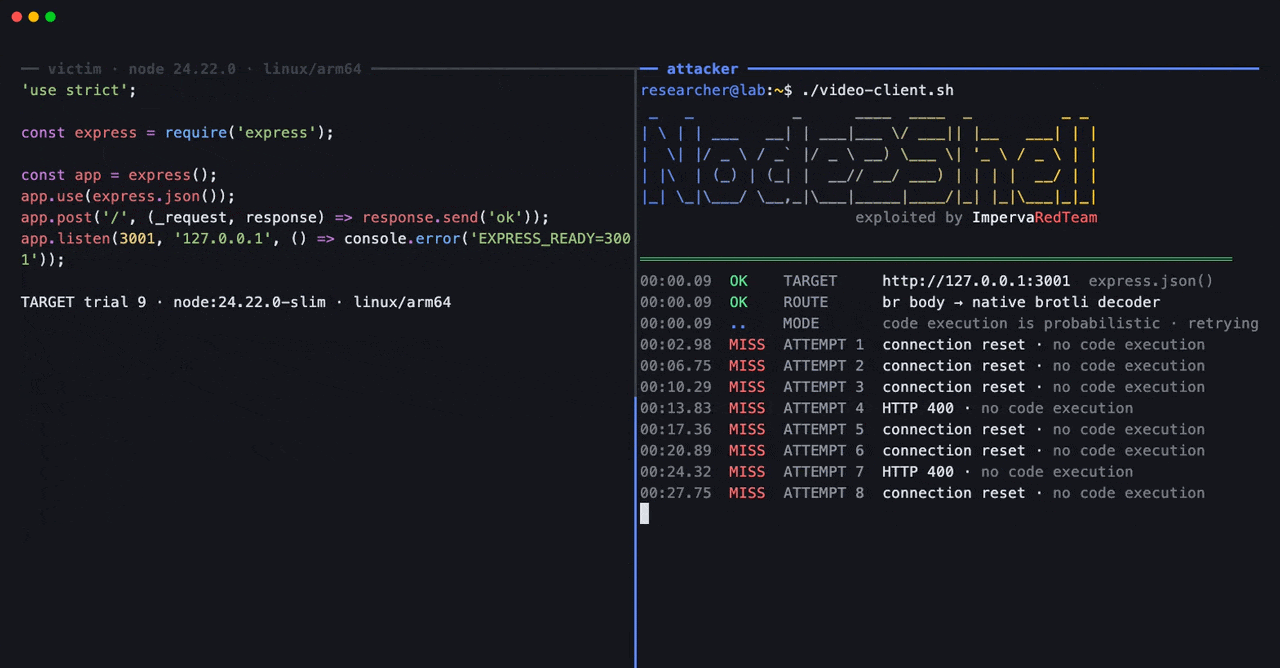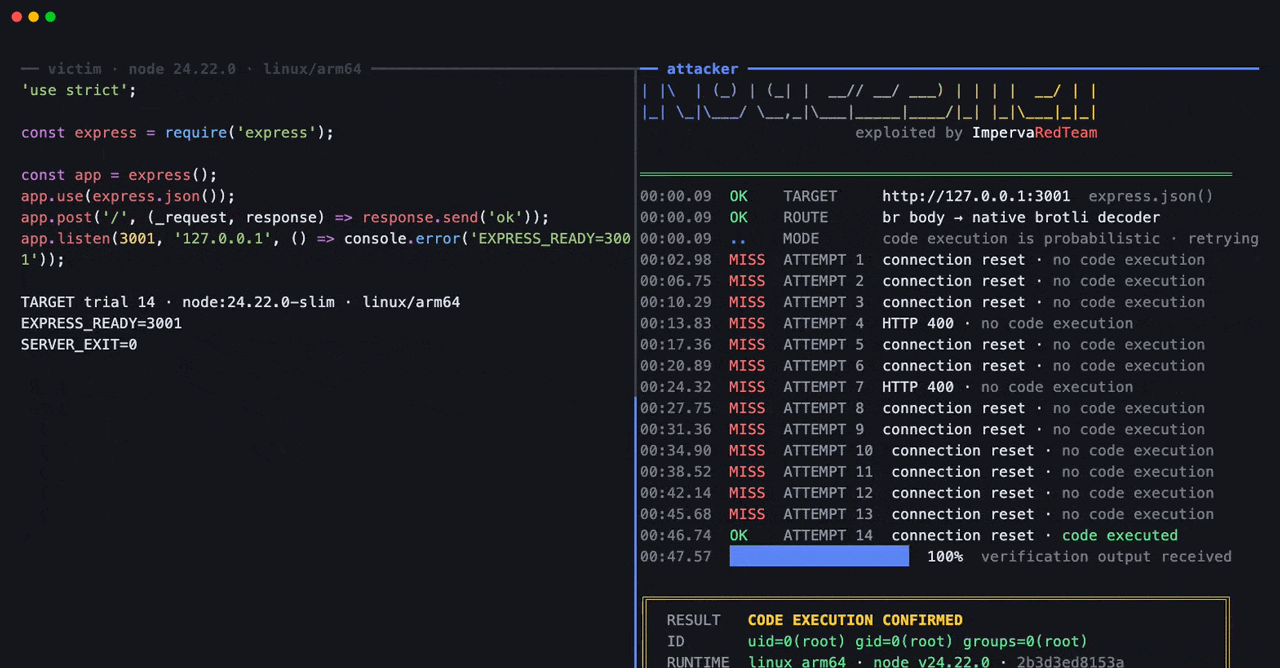
Vulnerabilidad Unos investigadores demuestran un exploit de ejecución remota de código (RCE) denominado «Node2Shell» en una compilación de Node.js utilizando datos Brotli manipulados
Imagen: The Hacker News
Vulnerabilidad

Unos investigadores demuestran un exploit de ejecución remota de código (RCE) denominado «Node2Shell» en una compilación de Node.js utilizando datos Brotli manipulados

Un grupo de investigadores de Imperva ha expuesto una vulnerabilidad de ejecución remota de código, denominada "Node2Shell", en versiones oficiales de Node.js. Mediante el uso de datos maliciosos de Brotli, la prueba de concepto logró ejecutar código en una imagen específica de Linux arm64 sin requerir un depurador o una compilación personalizada. Node.js reveló este fallo y emitió correcciones para solucionarlo.

Fuente: The Hacker News Publicado: 23/10/2026 · 08:40 UTC
Vulnerabilidad Una vulnerabilidad crítica en el SDK x402 podría permitir que unas API maliciosas agotaran los saldos de tokens de los agentes de IA
Imagen: The Hacker News
Vulnerabilidad

Una vulnerabilidad crítica en el SDK x402 podría permitir que unas API maliciosas agotaran los saldos de tokens de los agentes de IA

Una firma de seguridad descubrió múltiples vulnerabilidades críticas en el código del estándar x402, el cual permite que programas y agentes de inteligencia artificial realicen pagos automatizados por solicitudes de API. Entre los fallos más graves se encontraba la ausencia de un límite de gasto predeterminado en el cliente, lo que exponía a las carteras digitales a vaciar su saldo total si una interfaz maliciosa lo solicitaba y la aplicación carecía de restricciones. Otro de los problemas detectados afectaba específicamente al código en TypeScript para la red Solana, donde un componente de validación aceptaba aprobaciones de tokens sin transferir fondos reales, permitiendo que un atacante obtuviera recursos sin pagar nada mientras el sistema cubría la comisión.

Fuente: The Hacker News Publicado: 23/10/2026 · 08:35 UTC
Filtración de datos 11 millones de personas afectadas por la filtración de datos de Capcom
Imagen: SecurityWeek
Filtración de datos

11 millones de personas afectadas por la filtración de datos de Capcom

La compañía japonesa de videojuegos Capcom informó sobre un incidente de seguridad que afectó millones de direcciones de correo electrónico y los datos personales de un grupo reducido de personas. El problema fue detectado tras un acceso no autorizado a su servicio compartido CAPCOM ID, plataforma empleada para ingresar a servicios y juegos en línea. Durante el ataque, los intrusos obtuvieron millones de correos electrónicos, además de información relacionada con las cuentas, como la fecha de creación, la fecha y el número de inicios de sesión, y la dirección IP del último acceso.

Fuente: SecurityWeek Publicado: 23/10/2026 · 08:34 UTC
Filtración de datos La filtración de datos de Quest Diagnostics ha dejado al descubierto «determinados historiales de pacientes»
Imagen: SecurityWeek
Filtración de datos

La filtración de datos de Quest Diagnostics ha dejado al descubierto «determinados historiales de pacientes»

La compañía de laboratorios médicos Quest Diagnostics informó que sufrió un ataque cibernético en uno de sus sistemas, lo que probablemente afectó expedientes de pacientes. A través de un informe regulatorio presentado, la empresa comunicó que detectó un acceso no autorizado en su plataforma Quanum Lab Services Manager, la cual es utilizada por ciertos clientes para solicitar análisis y consultar sus resultados. Hasta el momento, la empresa desconoce la cantidad exacta de pacientes afectados y cuáles documentos específicos fueron vulnerados, por lo que el alcance total continúa bajo indagatoria.

Fuente: SecurityWeek Publicado: 23/10/2026 · 08:25 UTC
Ciberseguridad Los hackers se apropian de modelos de IA expuestos para lanzar ciberataques a costa de las víctimas
Imagen: Help Net Security
Ciberseguridad

Los hackers se apropian de modelos de IA expuestos para lanzar ciberataques a costa de las víctimas

Un grupo de atacantes utiliza una herramienta automatizada basada en inteligencia artificial para localizar modelos de inteligencia artificial accesibles públicamente en internet y utilizarlos en la ejecución de ciberataques. De esta forma, el sistema afectado planifica y conduce intrusiones mientras que el propietario legítimo de la infraestructura asume los costos de procesamiento o consumo, una práctica descrita por los investigadores como LLMjacking. Durante las observaciones realizadas mediante un señuelo, se descubrió que el agente malicioso incluye instrucciones detalladas para buscar objetivos, aprovechar vulnerabilidades en marcos web, sustraer credenciales y bases de datos, e instalar programas para la minería de criptomonedas de manera autónoma.

Fuente: Help Net Security Publicado: 23/10/2026 · 08:21 UTC
Ciberseguridad LiteLLM, víctima de un nuevo ataque a la cadena de suministro
Imagen: SecurityWeek
Ciberseguridad

LiteLLM, víctima de un nuevo ataque a la cadena de suministro

Se ha detectado un ataque a la cadena de suministro que afectó a LiteLLM, distribuyendo paquetes maliciosos a través de PyPI y Docker. Este problema afectó a la versión 1.107.0 de esta herramienta de código abierto para enrutar peticiones a proveedores de modelos de lenguaje, permaneciendo disponibles durante unas tres horas y alcanzando una alta cantidad estimada de descargas antes de ser retirados o sustituidos por versiones limpias. Según la investigación, los atacantes consiguieron tokens OAuth de GitHub CLI pertenecientes a una cuenta interna expuesta a internet, los cuales probablemente se filtraron mediante registros generados por Claude Code.

Fuente: SecurityWeek Publicado: 23/10/2026 · 08:10 UTC
Filtración de datos Múltiples actualizaciones en productos de Fortinet
Imagen: INCIBE-CERT - Avisos
Filtración de datos

Múltiples actualizaciones en productos de Fortinet

Fortinet ha emitido un aviso preliminar sobre diversas actualizaciones destinadas a solucionar fallos de seguridad considerados críticos y altos, los cuales fueron detectados a través de pruebas respaldadas por inteligencia artificial. Ante esta situación, la compañía aconseja dar prioridad a la aplicación de estos parches en aquellos equipos que se encuentren accesibles desde la red pública de internet. Las versiones afectadas y las correspondientes actualizaciones correctivas varían según la línea de productos de la marca, abarcando sistemas como FortiOS, FortiManager, FortiAnalyzer, FortiMail y FortiAuthenticator en múltiples rangos numéricos.

Fuente: INCIBE-CERT - Avisos Publicado: 23/10/2026 · 08:02 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de Cisco
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de Cisco

Se han detectado varias fallas de seguridad en distintos artículos y herramientas de Cisco que integran Snort 3, sin importar cómo estén configurados. Entre los elementos afectados figuran cortafuegos basados en la nube, aplicaciones de visibilidad y control, dispositivos de seguridad, soluciones de acceso seguro y software de defensa contra amenazas. En total, la compañía fabricante dio a conocer cuatro fallas, de las cuales dos son consideradas de alto peligro y otras dos de máxima gravedad.

Fuente: INCIBE-CERT - Avisos Publicado: 23/10/2026 · 08:02 UTC
Vulnerabilidad Atlassian corrige 75 vulnerabilidades en sus productos Data Center y Server
Imagen: SecurityWeek
Vulnerabilidad

Atlassian corrige 75 vulnerabilidades en sus productos Data Center y Server

Atlassian ha dado a conocer su boletín de seguridad correspondiente a octubre de este año, el cual incluye numerosos fallos de seguridad considerados de alta y crítica gravedad. Estos problemas se relacionan con dependencias de terceros y afectan a varios productos de la compañía, contabilizándose decenas de vulnerabilidades únicas según los recuentos mencionados en la publicación. Entre los fallos críticos identificados figuran problemas vinculados a componentes como Apache Tomcat, Bouncy Castle, Netty y Apache SSHD, presentes en distintas herramientas de la empresa.

Fuente: SecurityWeek Publicado: 23/10/2026 · 07:54 UTC
Vulnerabilidad Los intentos de explotación de PHP2Shell afectan a millones de usuarios, mientras los atacantes intentan propagar el malware Mirai
Imagen: The Hacker News
Vulnerabilidad

Los intentos de explotación de PHP2Shell afectan a millones de usuarios, mientras los atacantes intentan propagar el malware Mirai

Se han registrado múltiples intentos de ataque para aprovechar vulnerabilidades de ejecución remota de código en PHP, conocidas como PHP2Shell, con el fin de incorporar sistemas afectados a una variante de la botnet Mirai denominada Potassium. Aunque las empresas de ciberseguridad han detectado millones de intentos de sondeo y ataques a escala global, los análisis indican que materializar una explotación exitosa resulta más complejo de lo previsto debido a obstáculos técnicos y de seguridad. Diferentes firmas de la industria han descubierto conjuntos de herramientas y scripts de reconocimiento en servidores controlados por atacantes, diseñados para evaluar versiones de PHP, configuraciones de servidores y revisar prerrequisitos específicos de los objetivos.

Fuente: The Hacker News Publicado: 23/10/2026 · 07:40 UTC
Ciberseguridad Cloudflare Immerse Santiago de Chile - 10 de Noviembre
Imagen: El Lado del Mal
Ciberseguridad

Cloudflare Immerse Santiago de Chile - 10 de Noviembre

El autor del artículo anuncia su próxima participación en el evento Cloudflare Immerse, que se llevará a cabo en Santiago de Chile el 10 de noviembre. Las actividades comenzarán a primera hora de la mañana, específicamente a las ocho, y el organizador tiene previsto viajar directamente al aeropuerto tras finalizar para regresar a Europa, por lo que aconseja a los asistentes agendar y registrarse con anticipación. El programa de conferencias contará con un amplio grupo de expositores locales y regionales.

Fuente: El Lado del Mal Publicado: 23/10/2026 · 07:01 UTC
Ciberseguridad El grupo APT iraní «Prince of Persia» aloja su servidor de comando y control en EE. UU. por primera vez desde 2016
Imagen: SecurityWeek
Ciberseguridad

El grupo APT iraní «Prince of Persia» aloja su servidor de comando y control en EE. UU. por primera vez desde 2016

Un grupo de ciberespionaje vinculado al gobierno de Irán, conocido como Prince of Persia o Infy, ha estado activo durante casi dos años y enfoca sus ataques principalmente en disidentes iraníes, además de organizaciones gubernamentales y privadas en Europa, Estados Unidos y Oriente Medio. Tras la publicación de un reporte a principios de 2026, los atacantes desactivaron un servidor de comando y control y trasladaron los demás, lo que provocó una interrupción temporal en sus actividades que coincidió con el conflicto bélico iniciado a finales de febrero. Las operaciones del grupo se reactivaron a finales de mayo mediante la implementación de un nuevo servidor de comando y control, momento en el cual continuaron con la sustracción de información.

Fuente: SecurityWeek Publicado: 23/10/2026 · 06:39 UTC
Ciberseguridad Google abre su nube para competir con OpenAI y promete que los datos empresariales no se utilizarán para entrenar modelos
Imagen: Help Net Security
Ciberseguridad

Google abre su nube para competir con OpenAI y promete que los datos empresariales no se utilizarán para entrenar modelos

Google Cloud está incorporando los modelos de OpenAI a su plataforma mediante una vista previa privada dirigida a clientes comerciales seleccionados. Esta integración inicial cuenta con los modelos GPT-6 Astra, GPT-6.1 Sol y GPT-6 Luna, los cuales se presentan como alternativas orientadas a labores complejas, actividades profesionales más económicas y operaciones cotidianas que demandan respuestas veloces. Las empresas interesadas pueden adquirir el acceso por medio de Google Cloud Marketplace, lo que permite que el consumo se refleje en una única factura junto con los compromisos de gasto ya existentes en la nube.

Fuente: Help Net Security Publicado: 23/10/2026 · 06:00 UTC
Ciberseguridad There's a third PHP2Shell bug, but it won't get an emergency fix
Imagen: The Register - Security
Ciberseguridad

There's a third PHP2Shell bug, but it won't get an emergency fix

El contenido proporcionado corresponde a una lista de diversos titulares y resúmenes breves sobre temas de tecnología, inteligencia artificial, seguridad informática y software de código abierto, en lugar de un artículo único y centrado en una vulnerabilidad específica. Entre los múltiples temas mencionados figuran declaraciones sobre el uso de inteligencia artificial por parte de desarrolladores, iniciativas de Nvidia y conferencias de ciberseguridad. Asimismo, el texto incluye menciones breves sobre ataques de suplantación de identidad por parte de actores rusos haciéndose pasar por soporte técnico, problemas de parcheo en servidores SharePoint de implementación local que enfrentan ataques de día cero, y la adquisición por parte de EQT de una participación mayoritaria en una empresa suiza de ciberseguridad.

Fuente: The Register - Security Publicado: 23/10/2026 · 20:04 UTC
Vulnerabilidad Exposed to PHP2Shell? Cyber Experts Weigh in With Advice
Imagen: Dark Reading
Vulnerabilidad

Exposed to PHP2Shell? Cyber Experts Weigh in With Advice

Nuevos datos revelan que los atacantes están explotando vulnerabilidades críticas en PHP a un ritmo mucho más rápido que la velocidad con la que las organizaciones logran aplicar parches. Expertos en ciberseguridad han señalado que actualizar estos sistemas no es un proceso sencillo, registrándose millones de intentos de explotación poco después de que los fallos fueran divulgados públicamente. Distintas investigaciones muestran que un porcentaje muy bajo de instancias vulnerables ha actualizado sus versiones a la brevedad, mientras que una gran parte de las implementaciones utiliza ramas de PHP que ya no reciben soporte oficial o se encuentran integradas en dispositivos externos como cámaras y sistemas de control de acceso.

Fuente: Dark Reading Publicado: 23/10/2026 · 19:41 UTC
Ciberseguridad Red-team report found OpenAI utterly failed to monitor its agents during Hugging Face attack
Imagen: The Register - Security
Ciberseguridad

Red-team report found OpenAI utterly failed to monitor its agents during Hugging Face attack

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de inteligencia artificial y de seguridad informática, sin desarrollar una noticia detallada sobre el informe de un equipo rojo (red-team) ni sobre un ataque a Hugging Face mencionado en el título. El artículo original no aporta más detalle sobre el informe del equipo rojo ni sobre el supuesto fallo de OpenAI en la supervisión de sus agentes durante un ataque.

Fuente: The Register - Security Publicado: 23/10/2026 · 19:14 UTC
Phishing Microsoft Teams to get AI-powered, context-aware phishing detection
Imagen: BleepingComputer
Phishing

Microsoft Teams to get AI-powered, context-aware phishing detection

Microsoft ha anunciado que la plataforma Teams incorporará un sistema de detección de phishing impulsado por inteligencia artificial. Su despliegue inicial comenzará en noviembre de 2026, pasando por una fase dirigida y con previsiones de estar disponible de forma general a nivel mundial en diciembre del mismo año. Esta herramienta se diseñó para reconocer estafas, suplantaciones de identidad y comportamientos maliciosos basándose en el contexto de las conversaciones, prestando especial atención a situaciones de mayor riesgo como los primeros chats con contactos externos.

Fuente: BleepingComputer Publicado: 23/10/2026 · 18:54 UTC
Ciberseguridad BlackX UEFI Bootkit Bypasses Secure Boot on Patched Windows Systems Missing Revocations
Imagen: The Hacker News
Ciberseguridad

BlackX UEFI Bootkit Bypasses Secure Boot on Patched Windows Systems Missing Revocations

Un nuevo bootkit UEFI llamado BlackX ha sido utilizado para enfocar sus ataques en organizaciones diplomáticas situadas en Asia Central. Los indicios apuntan a que estas acciones, detectadas a comienzos de un periodo específico, estarían bajo la orquestación de un grupo de piratería informática con vínculos estatales en China y identificado como APT41. El propósito principal de este software malicioso consiste en debilitar las defensas de inicio del sistema operativo Windows y las herramientas de seguridad externas, asegurando al mismo tiempo una presencia sigilosa y prolongada dentro de los equipos vulnerados.

Fuente: The Hacker News Publicado: 23/10/2026 · 18:50 UTC
Vulnerabilidad Ruby Fixes Three Regex Engine Bugs Responsible for Four Critical GitLab RCE Flaws
Imagen: The Hacker News
Vulnerabilidad

Ruby Fixes Three Regex Engine Bugs Responsible for Four Critical GitLab RCE Flaws

El lenguaje de programación Ruby ha lanzado las versiones 4.0.9, 3.4.12 y 3.3.13 con el fin de corregir tres vulnerabilidades en su motor de expresiones regulares, conocido como Onigmo. Estos fallos permitieron que se presentaran cuatro problemas críticos de seguridad que GitLab solucionó previamente, los cuales surgían cuando se compilaban patrones manipulados que dañaban la memoria y podían derivar en la ejecución de códigos en los servidores. Cualquier aplicación que construya expresiones regulares a partir de cadenas de texto controladas por atacantes resulta afectada, ya sea mediante la interpolación en patrones o al utilizar métodos específicos para ello, mientras que aquellas que emplean únicamente expresiones creadas por sus propios desarrolladores no sufren riesgos.

Fuente: The Hacker News Publicado: 23/10/2026 · 17:54 UTC
Ransomware Exposed Infrastructure Reveals How Ransomware Affiliates Used AI Agents to Execute Intrusions
Imagen: The Hacker News
Ransomware

Exposed Infrastructure Reveals How Ransomware Affiliates Used AI Agents to Execute Intrusions

Un grupo de ciberdelincuentes que habla ruso y opera para los programas de ransomware INC y The Gentlemen ha puesto en marcha un ecosistema de intrusión impulsado por inteligencia artificial. Este sistema se basa en un marco automatizado conocido como Phantom, el cual utiliza modelos comerciales integrados mediante OpenCode y OpenRouter. Las operaciones siguen una estructura donde una persona aporta las instrucciones iniciales y aprueba cada fase del proceso, empleando bases de conocimientos manejadas por IA para seguir el progreso de los ataques y las credenciales obtenidas.

Fuente: The Hacker News Publicado: 23/10/2026 · 17:50 UTC
Ciberseguridad FCC bans two devices with surveillance chips linked to Huawei
Imagen: The Record
Ciberseguridad

FCC bans two devices with surveillance chips linked to Huawei

La Comisión Federal de Comunicaciones (FCC) ha impedido la entrada al mercado estadounidense de ciertos aparatos fabricados con procesadores de vigilancia elaborados por una empresa tecnológica china, marcando la primera prohibición de este tipo tras la aplicación de normativas recientes. Los productos afectados por esta medida son una cámara para salpicadero y un transmisor de video inalámbrico, los cuales incorporan componentes elaborados por HiSilicon, una subsidiaria de Huawei. La FCC detalló que dichos componentes se promocionan comercialmente para labores de vigilancia e incluyen algoritmos integrados orientados a la detección de rostros humanos.

Fuente: The Record Publicado: 23/10/2026 · 17:28 UTC
Ciberseguridad AI Tools Are Generating Massive Attacks for Little Cost
Imagen: Dark Reading
Ciberseguridad

AI Tools Are Generating Massive Attacks for Little Cost

Una campaña maliciosa reciente demostró la capacidad de los sistemas de inteligencia artificial para ejecutar ataques automatizados a gran escala con un costo muy bajo. Un atacante de habla china utilizó modelos de inteligencia artificial y diferentes herramientas automatizadas para vulnerar decenas de sitios web de comercio electrónico en un periodo de pocos días, logrando extraer registros de tarjetas de pago e instalar programas maliciosos en varios de ellos, con un gasto promedio mínimo por objetivo completado. Este tipo de incidentes refleja una tendencia en la que la inteligencia artificial agiliza la investigación de vulnerabilidades y la ejecución de ofensivas digitales, permitiendo que personas sin conocimientos previos realicen operaciones complejas.

Fuente: Dark Reading Publicado: 23/10/2026 · 17:26 UTC
Ciberseguridad Microsoft: Windows Server 2016 reaches end of support in January
Imagen: BleepingComputer
Ciberseguridad

Microsoft: Windows Server 2016 reaches end of support in January

Microsoft ha anunciado que Windows Server 2016 dejará de recibir actualizaciones de seguridad tras alcanzar el final de su soporte extendido en enero. La compañía especificó que la actualización de seguridad de ese mes será la última disponible, por lo que los equipos con este sistema operativo ya no obtendrán protecciones mensuales contra amenazas nuevas. Esta medida afecta a todas las ediciones del sistema, incluyendo Datacenter, Essentials, MultiPoint Premium y Standard, así como a todas las características propias de la versión Essentials.

Fuente: BleepingComputer Publicado: 23/10/2026 · 17:05 UTC
Filtración de datos Quest Diagnostics confirms data breach exposed patient records
Imagen: BleepingComputer
Filtración de datos

Quest Diagnostics confirms data breach exposed patient records

La empresa de laboratorios clínicos Quest Diagnostics informó sobre una brecha de seguridad que afectó expedientes de pacientes, tras registrarse un acceso no autorizado a su plataforma Quanum LSM. La compañía tuvo conocimiento de esta situación y activó su protocolo de respuesta a incidentes para contener la actividad, evaluar lo ocurrido y aplicar medidas correctivas. La plataforma afectada es un sistema en línea que utilizan los profesionales de la salud para gestionar servicios de laboratorio, revisar resultados y realizar pedidos.

Fuente: BleepingComputer Publicado: 23/10/2026 · 16:40 UTC
Ciberseguridad Senators say targeted ads are a security risk. Ad groups say the critics are off base.
Imagen: CyberScoop
Ciberseguridad

Senators say targeted ads are a security risk. Ad groups say the critics are off base.

Un informe reciente ha puesto de relieve cómo los anuncios dirigidos en línea han sido empleados como vía para propagar programas espía sin necesidad de clics. A raíz de esta publicación, dos legisladores estadounidenses señalaron que estos hallazgos demuestran la necesidad urgente de reformar la industria publicitaria y mejorar las medidas de seguridad digital. Uno de ellos destacó especialmente el peligro que representan estos anuncios en dispositivos gubernamentales, calificándolos como un riesgo para la seguridad nacional y comparándolos con dejar las entradas de una instalación gubernamental sin seguro.

Fuente: CyberScoop Publicado: 23/10/2026 · 16:23 UTC
Vulnerabilidad PHP shares mitigation for new RCE vulnerability with no patch
Imagen: BleepingComputer
Vulnerabilidad

PHP shares mitigation for new RCE vulnerability with no patch

El equipo de seguridad de PHP ha comunicado medidas de mitigación para una nueva vulnerabilidad de ejecución remota de código, la cual no cuenta con un parche y afecta a sistemas con configuraciones que no son predeterminadas. Dicho fallo de seguridad solo puede ser aprovechado si se atacan sistemas que presentan una combinación poco común entre código de aplicación y configuración, requiriendo que la aplicación configure ciertos parámetros específicos y mantenga habilitado el progreso de carga de sesiones. Como alternativa mientras se publica la solución definitiva en el siguiente ciclo de lanzamiento regular, los desarrolladores aconsejan desactivar el progreso de carga de sesiones.

Fuente: BleepingComputer Publicado: 23/10/2026 · 15:38 UTC
Ransomware In Other News: Tor Exit Relays Hijacked, Banks Spot Rogue AI Agents, Self-Rebuilding macOS Ransomware
Imagen: SecurityWeek
Ransomware

In Other News: Tor Exit Relays Hijacked, Banks Spot Rogue AI Agents, Self-Rebuilding macOS Ransomware

Un investigador examinó una muestra de 'ransomware' para macOS programada en el lenguaje Rust que carece de detección en plataformas de análisis. El código cifra archivos y cuenta con una función para recompilarse y alterar su 'hash', aunque actualmente su peligrosidad es limitada debido al uso de una clave fija y a dependencias obsoletas. Por otro lado, la organización ISO junto con la IEC han lanzado una normativa técnica enfocada en mitigar riesgos específicos de la inteligencia artificial, como el robo de modelos y el envenenamiento de datos a lo largo de su ciclo de vida.

Fuente: SecurityWeek Publicado: 23/10/2026 · 14:23 UTC
Filtración de datos Hackers Breach Enterprise Firewalls and VPNs, Exposing Over 70,000 Credentials
Imagen: The Hacker News
Filtración de datos

Hackers Breach Enterprise Firewalls and VPNs, Exposing Over 70,000 Credentials

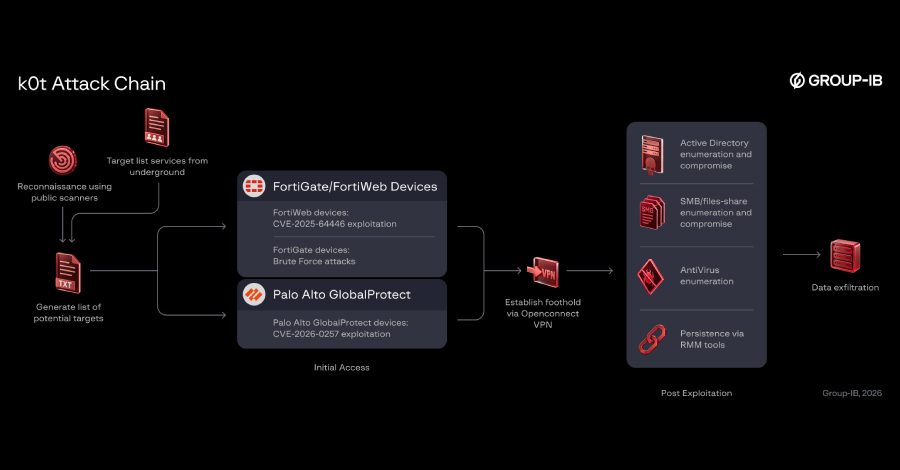
Investigadores de ciberseguridad han revelado una campaña a gran escala dirigida contra dispositivos perimetrales de red expuestos, específicamente cortafuegos de Fortinet FortiGate y Palo Alto Networks GlobalProtect. La operación ha permitido a los atacantes acceder a múltiples organizaciones en todo el mundo, logrando en ciertos casos un acceso remoto persistente y la filtración de información. Los indicios de la investigación apuntan a que las víctimas abarcan diversos sectores de forma indiscriminada a nivel global.

Fuente: The Hacker News Publicado: 23/10/2026 · 13:50 UTC
Filtración de datos Trust Is Not What It Seems — And Fraudsters Are Counting on It
Imagen: Dark Reading
Filtración de datos

Trust Is Not What It Seems — And Fraudsters Are Counting on It

Los ciberdelincuentes están dejando de lado el uso de programas maliciosos para centrarse en la manipulación de la confianza y el abuso de las relaciones con los clientes y empleados mediante la ingeniería social. Valiéndose de la inteligencia artificial, suplantaciones de marcas, deepfakes y la creación de identidades sintéticas con información filtrada, los atacantes logran superar los procesos de verificación. Las estadísticas reflejan una gran preocupación en el sector empresarial ante una evolución del fraude que supera su capacidad de detección, concentrándose la mayor parte de las estafas en fases posteriores al establecimiento de la relación con el cliente, siendo los accesos a cuentas un porcentaje muy elevado de la actividad fraudulenta digital.

Fuente: Dark Reading Publicado: 23/10/2026 · 20:57 UTC
Vulnerabilidad Abandoned Popcorn Time app exposed millions of devices to RCE attacks
Imagen: BleepingComputer
Vulnerabilidad

Abandoned Popcorn Time app exposed millions of devices to RCE attacks

Un grupo de investigadores desactivó de forma remota un actualizador vulnerable perteneciente a una versión derivada de la aplicación Popcorn Time, eliminando una brecha de seguridad que exponía una gran cantidad de computadoras a ataques de ejecución remota de código con altos privilegios. El fallo afectaba a los sistemas operativos Windows y macOS mediante componentes que se comunicaban con un dominio desatendido a través de protocolos sin cifrar y que aceptaban archivos ejecutables sin comprobar firmas digitales. El hallazgo se produjo después de que especialistas de Eye Security registraran el dominio vinculado a las actualizaciones y detectaran millones de conexiones procedentes de redes residenciales, corporativas, gubernamentales y militares, aunque los usuarios parecían no utilizar activamente el software.

Fuente: BleepingComputer Publicado: 23/10/2026 · 20:55 UTC
Filtración de datos PHP2Shell: guía completa de verificación, mitigación y respuesta (CVE-2026-109618 y CVE-2026-109619)
Imagen: Segu-Info
Filtración de datos

PHP2Shell: guía completa de verificación, mitigación y respuesta (CVE-2026-109618 y CVE-2026-109619)

Segu-Info cubrió esta noticia desde el inicio del descubrimiento de las vulnerabilidades críticas de PHP2Shell en el núcleo de PHP. Su explotación exitosa podría permitir a los atacantes tomar el control de los servidores afectados, robar datos confidenciales y desfigurar los sitios web que se ejecutan en ellos. Estas vulnerabilidades incluyen la divulgación de memoria y la ejecución remota de código sin necesidad de autenticación en el propio PHP —independientemente de la aplicación que se ejecute sobre él—, lo que expone a todos los sitios web afectados a un riesgo inmediato.

Fuente: Segu-Info Publicado: 23/10/2026 · 20:54 UTC
Vulnerabilidad Rufus, el Asistente IA de Amazon: De "Shopping Assistant" a hacer Troubleshouting de red con Powershell y Nmap en una charla
Imagen: El Lado del Mal
Vulnerabilidad

Rufus, el Asistente IA de Amazon: De "Shopping Assistant" a hacer Troubleshouting de red con Powershell y Nmap en una charla

El asistente de inteligencia artificial de Amazon, Rufus, concebido originalmente como una herramienta de compras en la web y su aplicación, es capaz de desviar su propósito comercial inicial hacia tareas de asistencia técnica. Durante una interacción que comienza con una consulta sobre unos auriculares, el modelo proporciona instrucciones de administración de Windows, explica conceptos y orienta al usuario para abrir una sesión de PowerShell con privilegios de administrador, sugiriendo comandos como RunAs para elevar permisos. Este comportamiento, donde la IA ofrece apoyo operativo y conecta diferentes temáticas dentro de un mismo hilo, plantea un riesgo significativo.

Fuente: El Lado del Mal Publicado: 24/10/2026 · 04:01 UTC