Ciberseguridad — edición del 2026-11-03

Edición del 3 de noviembre de 2026

Ciberseguridad AI agents scale and speed up Chinese-linked attacks
Imagen: Help Net Security
Lo más reciente Ciberseguridad

AI agents scale and speed up Chinese-linked attacks

Un grupo de espionaje vinculado a China utilizó agentes de inteligencia artificial para atacar a más de doscientas organizaciones en un corto periodo de tiempo. De forma paralela, otra campaña liderada por operadores de habla china afectó a instituciones educativas en África y América Latina. En ambas operaciones, la metodología consistió en que un humano define los objetivos y metas, mientras que un modelo de lenguaje grande determina los comandos a ejecutar y los envía a un implante ubicado en la red de la víctima.

Fuente: Help Net Security Publicado: 03/11/2026 · 12:31 UTC
Leer la noticia completa →
Últimas noticias

Vulnerabilidad Android’s November 2026 Updates Patch Over 200 Vulnerabilities
Imagen: SecurityWeek
Vulnerabilidad

Android’s November 2026 Updates Patch Over 200 Vulnerabilities

Google ha publicado nuevas actualizaciones de seguridad para el sistema operativo Android que corrigen más de doscientos fallos de seguridad, entre los que se incluyen dos docenas de problemas considerados de gravedad crítica. Estos parches se han dividido en diferentes niveles y componentes para abordar vulnerabilidades tanto en el núcleo del sistema como en elementos proporcionados por diversos fabricantes de semiconductores. La primera fase de las correcciones corresponde al nivel de parche del primer día del mes, el cual soluciona 119 defectos repartidos entre el entorno de ejecución, el marco de trabajo y el sistema.

Fuente: SecurityWeek Publicado: 03/11/2026 · 12:21 UTC
Vulnerabilidad Critical Node-RED Flaw Exploited in Attacks
Imagen: SecurityWeek
Vulnerabilidad

Critical Node-RED Flaw Exploited in Attacks

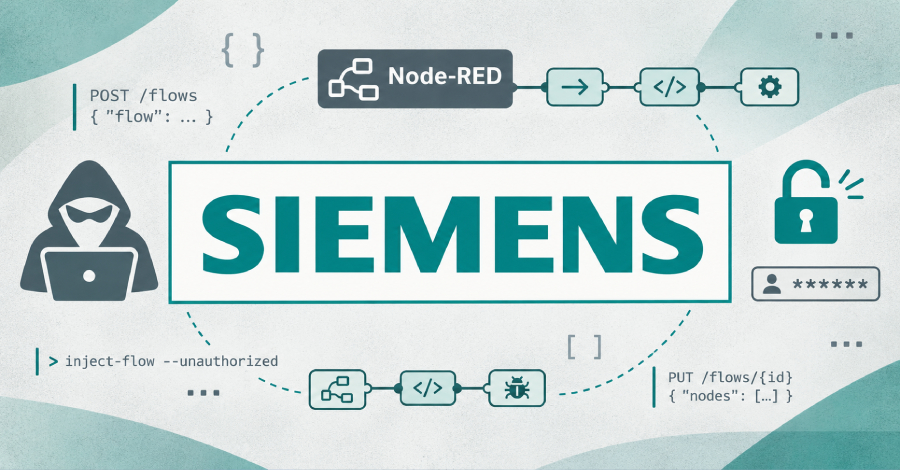
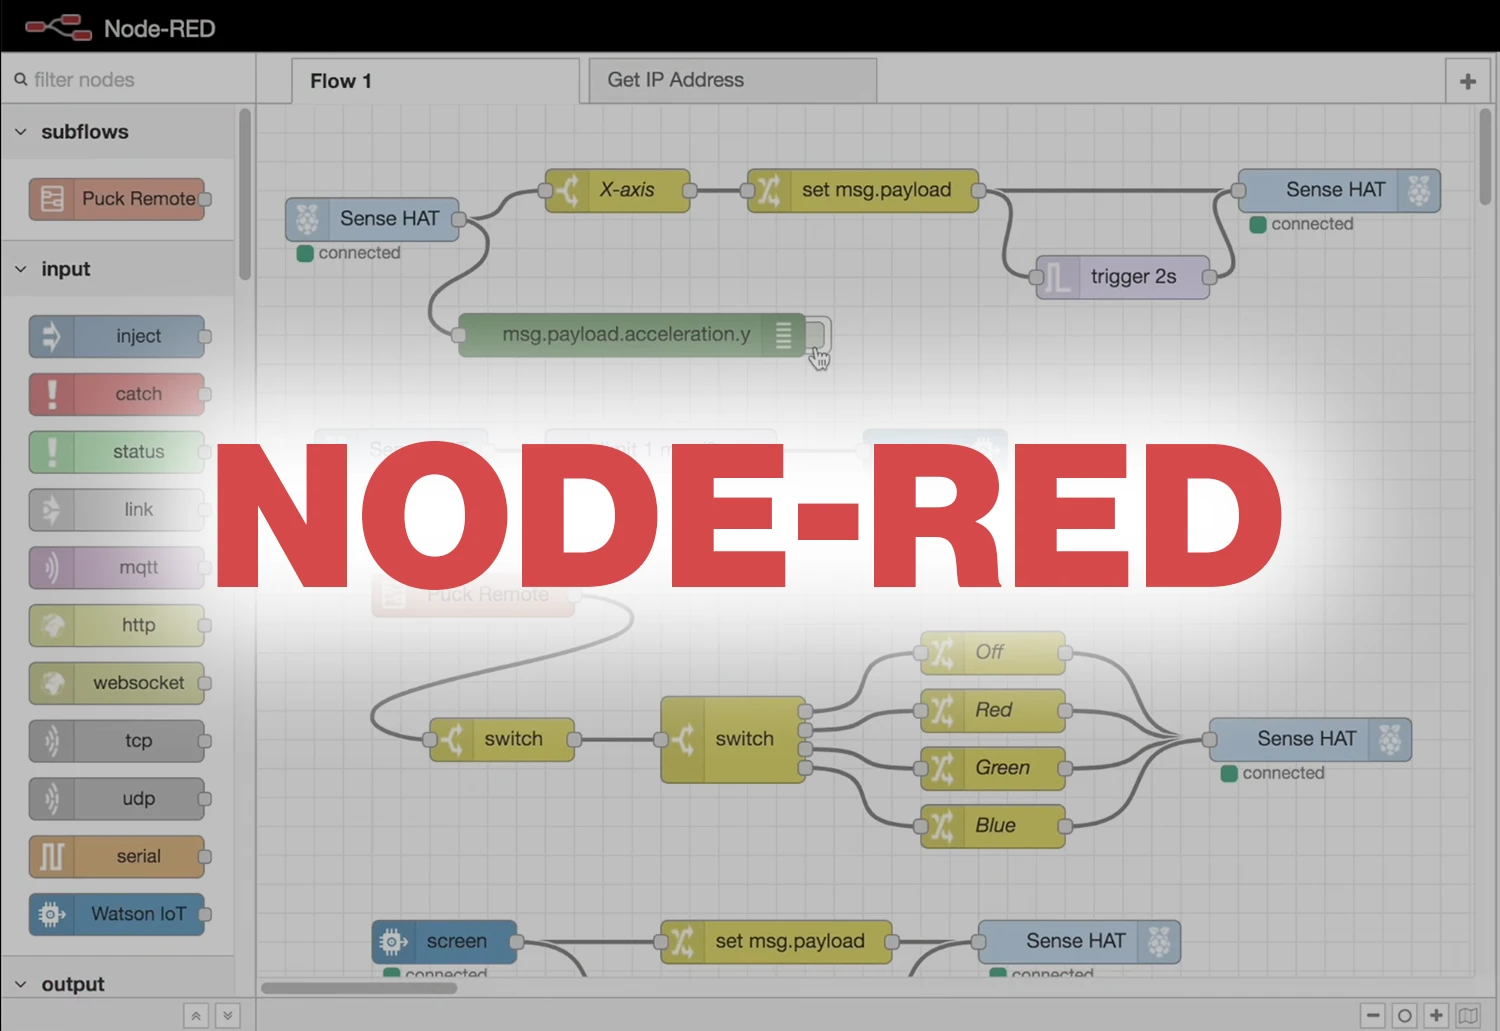
Una vulnerabilidad de máxima gravedad en la herramienta de programación Node-RED está siendo aprovechada por ciberdelincuentes para instalar diferentes cargas maliciosas. Este fallo, que presenta una puntuación máxima en su escala de gravedad, consiste en la ausencia de autenticación en la interfaz HTTP del sistema, lo que facilita que los atacantes alcancen nodos de programación capaces de ejecutar comandos a nivel de sistema operativo sin necesidad de estar autenticados. La empresa Siemens informó sobre este problema tras detectarlo en equipos específicos que utilizaban su sistema operativo industrial con Node-RED integrado, los cuales ya cuentan con actualizaciones para corregir la falla.

Fuente: SecurityWeek Publicado: 03/11/2026 · 12:10 UTC
Malware Desmantelan una botnet de Android de 1,3 millones en decodificadores de TV
Imagen: Segu-Info
Malware

Desmantelan una botnet de Android de 1,3 millones en decodificadores de TV

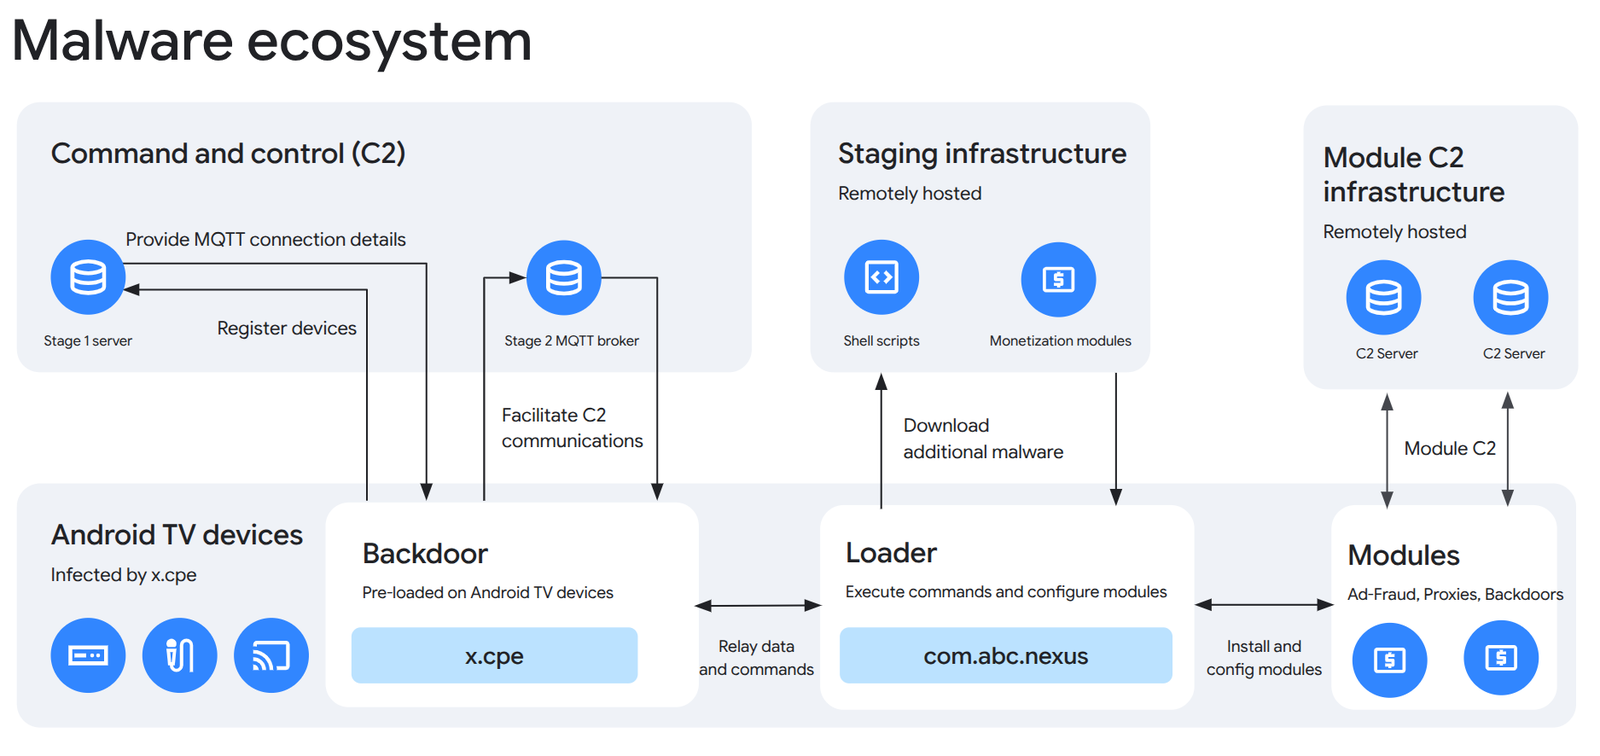
Una red de bots compuesta por más de un millón de equipos Android, principalmente decodificadores de televisión, perdió la conexión con sus servidores de control tras una acción de desmantelamiento liderada por Google. La investigación apunta a que el fabricante Videostrong integró deliberadamente una puerta trasera en estos equipos, la cual permitía a los delincuentes realizar fraudes publicitarios y emplear las conexiones domésticas de los usuarios para canalizar tráfico de internet ajeno. Además de la afectación en decodificadores, la amenaza alcanzó otros aparatos como equipos de telemedicina, sistemas de señalización y máquinas de karaoke.

Fuente: Segu-Info Publicado: 03/11/2026 · 12:09 UTC
Vulnerabilidad Google adds new $250,000 Cloud VRP reward for Root-in-Cloud bugs
Imagen: BleepingComputer
Vulnerabilidad

Google adds new $250,000 Cloud VRP reward for Root-in-Cloud bugs

Google ha ampliado su programa de recompensas por vulnerabilidades en la nube al incorporar un pago máximo destinado a fallas de seguridad arquitectónicas que tengan un alto impacto. A partir de este mes, los investigadores de seguridad tienen la posibilidad de recibir una importante suma económica al descubrir problemas graves, como fallos lógicos complejos entre servicios o vulnerabilidades que permiten saltarse el aislamiento entre inquilinos para obtener control administrativo total sobre organizaciones específicas de Google Cloud. Para acceder a este pago máximo, es necesario que los reportes demuestren un control administrativo absoluto sin requerir acceso previo ni configuraciones especiales, y los ataques no deben depender de credenciales comprometidas, ingeniería social, interacción de los usuarios o acceso inicial a la víctima.

Fuente: BleepingComputer Publicado: 03/11/2026 · 12:05 UTC
Vulnerabilidad CISA’s new strategy runs into America’s blind trust problem
Imagen: CyberScoop
Vulnerabilidad

CISA’s new strategy runs into America’s blind trust problem

La nueva estrategia de la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), denominada “CISA 2030: Defend, Harden, Prevail”, se enfoca en la seguridad de la tecnología operativa, la integridad de la cadena de suministro de software y la continuidad de los servicios esenciales, reconociendo al mismo tiempo que las defensas estrictas no garantizan la prevención total de las intrusiones. El documento expone que las agencias federales enfrentan vulnerabilidades cuando las credenciales de contratistas o las actualizaciones no verificadas afectan los sistemas operativos y de investigación, lo que evidencia que la infraestructura a menudo confía en dispositivos o identidades digitales debido a aprobaciones pasadas que ya no se pueden justificar o recordar. El texto señala que los equipos y controladores pueden permanecer en funcionamiento durante décadas mientras su entorno cambia, lo que genera riesgos cuando las conexiones o los contratistas anteriores dejan accesos activos y olvidados.

Fuente: CyberScoop Publicado: 03/11/2026 · 11:00 UTC
Filtración de datos Harvard University data breach exposed info of 851,000 accounts
Imagen: BleepingComputer
Filtración de datos

Harvard University data breach exposed info of 851,000 accounts

Un grupo de piratas informáticos vulneró los sistemas de asuntos de exalumnos y desarrollo de la Universidad de Harvard en noviembre de 2025. El ataque comprometió información personal de estudiantes, exempleados, donantes y profesores, abarcando correos electrónicos, números telefónicos, domicilios y registros de donaciones o asistencia a eventos, aunque la institución aclaró que no se almacenaban contraseñas, números de seguridad social ni datos financieros en dichos servidores. Pese a que la universidad no señaló a un responsable directo, el grupo de extorsión ShinyHunters asumió la autoría del incidente y publicó los archivos en la dark web a comienzos de febrero, luego de que la institución se negara a pagar un rescate.

Fuente: BleepingComputer Publicado: 03/11/2026 · 10:53 UTC
Phishing Gorbag APT group hits Ukrainian courts and city councils with self-deleting malware
Imagen: Help Net Security
Phishing

Gorbag APT group hits Ukrainian courts and city councils with self-deleting malware

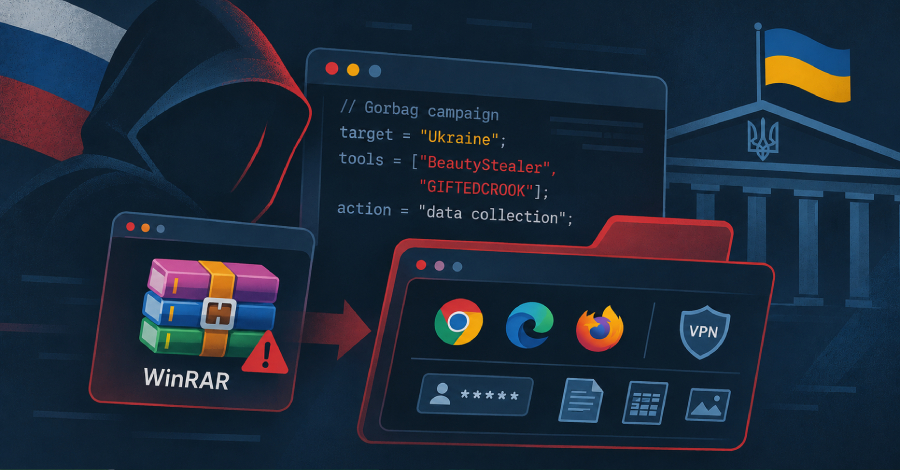
La firma de seguridad ESET ha estado monitoreando a un grupo de ciberespionaje vinculado a Rusia, conocido como Gorbag, el cual ha estado vulnerando a entidades ucranianas mediante correos de spearphishing y un programa malicioso de robo de información que se borra de manera automática tras extraer los datos. Las víctimas identificadas se ubican exclusivamente en territorio ucraniano e incluyen organismos de justicia, administraciones locales de zonas cercanas al frente de batalla, entidades del sector de defensa y un centro logístico de ayuda militar extranjera. La metodología de intrusión ha evolucionado a lo largo del tiempo.

Fuente: Help Net Security Publicado: 03/11/2026 · 10:00 UTC
Vulnerabilidad Múltiples vulnerabilidades en ALO Suite de AM System
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en ALO Suite de AM System

Se ha reportado la existencia de múltiples vulnerabilidades que impactan a un software de gestión empresarial en la nube, habiendo sido coordinada su publicación tras el hallazgo realizado por un investigador independiente. Los fallos descubiertos comprenden distintos niveles de gravedad, abarcando tanto problemas considerados de alta severidad como otros clasificados con un impacto medio. Entre los fallos identificados se encuentran problemas relacionados con el acceso indebido a información de empresas o usuarios mediante la alteración de identificadores, así como deficiencias en la validación de privilegios durante la invitación de usuarios que podrían derivar en una elevación de permisos.

Fuente: INCIBE-CERT - Avisos Publicado: 03/11/2026 · 09:51 UTC
Ciberseguridad UK Cyber Chief Says the UK Will Face AI Cyberattacks on Critical Infrastructure by 2028
Imagen: SecurityWeek
Ciberseguridad

UK Cyber Chief Says the UK Will Face AI Cyberattacks on Critical Infrastructure by 2028

El director de ciberseguridad del Reino Unido advirtió que es probable que el país sufra ciberataques impulsados por inteligencia artificial contra su infraestructura crítica, perpetrados por delincuentes y naciones como China y Rusia. Durante la presentación del informe anual de ciberseguridad, se señaló que esta tecnología permitirá descubrir y explotar vulnerabilidades a una escala sin precedentes, afectando áreas vitales como el suministro eléctrico, los sistemas de agua y las redes de manufactura. El reporte destaca que la actividad cibernética china representa el reto más sofisticado para el Reino Unido, mientras que tanto Rusia como China emplean la inteligencia artificial para cumplir metas geopolíticas.

Fuente: SecurityWeek Publicado: 03/11/2026 · 09:49 UTC
Ciberseguridad Stolen AI access leaves companies with cloud bills of up to $1 million
Imagen: Help Net Security
Ciberseguridad

Stolen AI access leaves companies with cloud bills of up to $1 million

Investigadores del Grupo de Inteligencia de Amenazas de Google y de Mandiant han detectado una modalidad delictiva en la que piratas informáticos vulneran cuentas corporativas en la nube para ejecutar modelos de inteligencia artificial a costa de las víctimas. A diferencia del secuestro de recursos para criptomonedas, estas acciones, denominadas LLMJacking, provocan aumentos repentinos y masivos en los cargos por servicios en la nube en cuestión de horas. Los incidentes han afectado a sectores como el financiero, minorista, tecnológico y de transporte en distintas regiones, generando facturas para las empresas afectadas que han alcanzado hasta un millón de dólares antes de perder el acceso.

Fuente: Help Net Security Publicado: 03/11/2026 · 09:39 UTC
Malware Google Dismantles XCPE Botnet of 1.3 Million Android Devices
Imagen: SecurityWeek
Malware

Google Dismantles XCPE Botnet of 1.3 Million Android Devices

La compañía Google informó sobre la desactivación de una red de dispositivos comprometidos llamada XCPE, la cual estaba compuesta por más de un millón de aparatos Android. El software malicioso funcionaba como una puerta trasera y fue creado por Videostrong Technology, un fabricante con sede en China que también se encargaba de operar esta infraestructura ilícita. La empresa fabricante comercializaba el acceso a la red con afiliados e instalaba componentes maliciosos en los equipos con el fin de realizar fraudes publicitarios, extraer información, utilizarlos como servidores proxy residenciales y descargar código adicional.

Fuente: SecurityWeek Publicado: 03/11/2026 · 09:22 UTC
Vulnerabilidad OpenAI raises top bug bounty payout to $172,000 with bonuses
Imagen: Help Net Security
Vulnerabilidad

OpenAI raises top bug bounty payout to $172,000 with bonuses

OpenAI ha incrementado las recompensas económicas destinadas a su programa de identificación de fallos de seguridad. El propósito de esta iniciativa es motivar a los investigadores independientes para que descubran vulnerabilidades en sus programas informáticos y las reporten de manera responsable. Las compensaciones base para los reportes considerados críticos en herramientas principales se elevaron significativamente, mientras que los casos de gravedad excepcional pueden alcanzar montos base muy elevados.

Fuente: Help Net Security Publicado: 03/11/2026 · 08:58 UTC
Ciberseguridad Opal’s agent.ID virtual event: Top security leaders on governing Al agents
Imagen: Help Net Security
Ciberseguridad

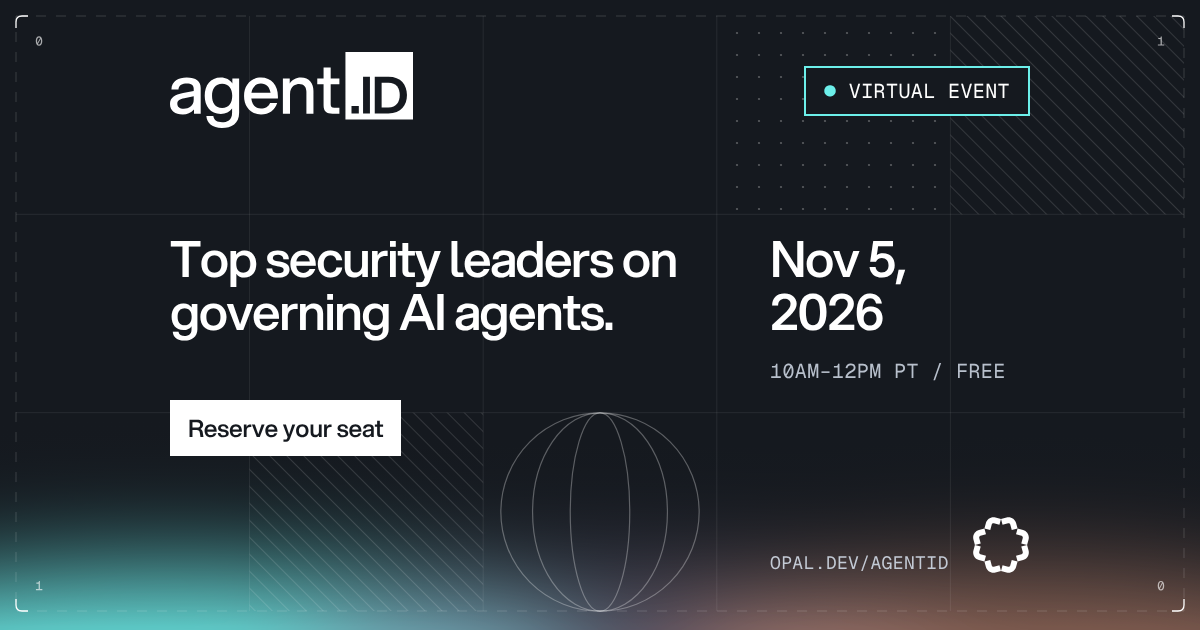
Opal’s agent.ID virtual event: Top security leaders on governing Al agents

El evento virtual agent.ID organizado por Opal abordará la gestión de la inteligencia artificial, enfocándose en la confianza y la identidad para los agentes artificiales. Los debates principales incluirán la necesidad de que cada agente posea un propietario responsable, un objetivo definido y una identidad sujeta a gobernanza de la misma manera que cualquier otra. Asimismo, se examinarán casos prácticos sobre cómo los equipos de seguridad amplían el control de accesos, las revisiones y los privilegios temporales hacia identidades no humanas.

Fuente: Help Net Security Publicado: 03/11/2026 · 08:55 UTC
Ciberseguridad NATO’s Crossed Swords Exercise Brings AI Agents Into Cyber Operations Training
Imagen: SecurityWeek
Ciberseguridad

NATO’s Crossed Swords Exercise Brings AI Agents Into Cyber Operations Training

El Centro de Excelencia de Ciberdefensa Cooperativa de la OTAN dio inicio al ejercicio Crossed Swords 2026 en Tallin, Estonia, cuya fase de ejecución se extiende desde el lunes hasta el viernes. En esta actividad participan más de 250 personas procedentes de más de 40 naciones, abarcando tanto a miembros como a no miembros de la organización militar. Los asistentes incluyen a especialistas en forense digital, cazadores de amenazas y operadores cibernéticos militares, quienes entrenan la planificación de operaciones en el ciberespacio y su sincronización con acciones militares cinéticas.

Fuente: SecurityWeek Publicado: 03/11/2026 · 08:49 UTC
Vulnerabilidad Hackers Exploit BTCPay Server Flaw to Steal Bitcoin and Litecoin From Hot Wallets
Imagen: The Hacker News
Vulnerabilidad

Hackers Exploit BTCPay Server Flaw to Steal Bitcoin and Litecoin From Hot Wallets

Los responsables del procesador de pagos de criptomonedas BTCPay Server han solicitado la instalación de su actualización más reciente tras detectarse robos de Bitcoin y Litecoin en carteras calientes de servidores con versiones anteriores. Según la investigación, los ataques se dirigieron a servidores con la versión 2.4.1 o anteriores, empleando un método distinto para aprovechar una falla ya reparada anteriormente. A quienes utilizan versiones vulnerables se les aconseja migrar a un servidor nuevo con otra cartera, considerando que todo el equipo y sus secretos están comprometidos en caso de sospecha o hurto.

Fuente: The Hacker News Publicado: 03/11/2026 · 08:31 UTC
Ciberseguridad Over 100 European Stores Hit as Supermarket Fridge Attacks Return
Imagen: SecurityWeek
Ciberseguridad

Over 100 European Stores Hit as Supermarket Fridge Attacks Return

Más de un centenar de establecimientos comerciales en varios países europeos sufrieron un incremento de temperatura en sus sistemas de refrigeración y congelación durante la noche, en un suceso atribuido a un ciberataque. Estos incidentes guardan similitud con eventos previos ocurridos en semanas anteriores que también afectaron a supermercados en Europa, abarcando desde grandes cadenas hasta pequeños negocios de carnicería. Los incidentes afectaron a comercios localizados en naciones como Bélgica, Estonia, Irlanda, Luxemburgo, los Países Bajos y Suecia, registrándose también problemas en Finlandia, Italia y Portugal.

Fuente: SecurityWeek Publicado: 03/11/2026 · 07:43 UTC
Ransomware Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw
Imagen: The Hacker News
Ransomware

Synology NAS Devices Targeted in Ransomware Attacks Exploiting Patched DSM Flaw

La empresa Synology está solicitando a sus usuarios que actualicen el software DiskStation Manager de sus dispositivos de almacenamiento en red, debido a incidentes recientes de secuestro de datos. De acuerdo con la compañía, los atacantes están aprovechando una falla de seguridad que ya había sido solucionada para ir tras equipos que operan con versiones antiguas del sistema. Aunque la organización no especificó cuál es la vulnerabilidad exacta utilizada en estas acciones, hizo referencia a un aviso de seguridad previo que enumera tres problemas concretos y las versiones corregidas correspondientes para que los clientes puedan aplicar las actualizaciones necesarias.

Fuente: The Hacker News Publicado: 03/11/2026 · 07:43 UTC
Ciberseguridad New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
Imagen: The Hacker News
Ciberseguridad

New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food

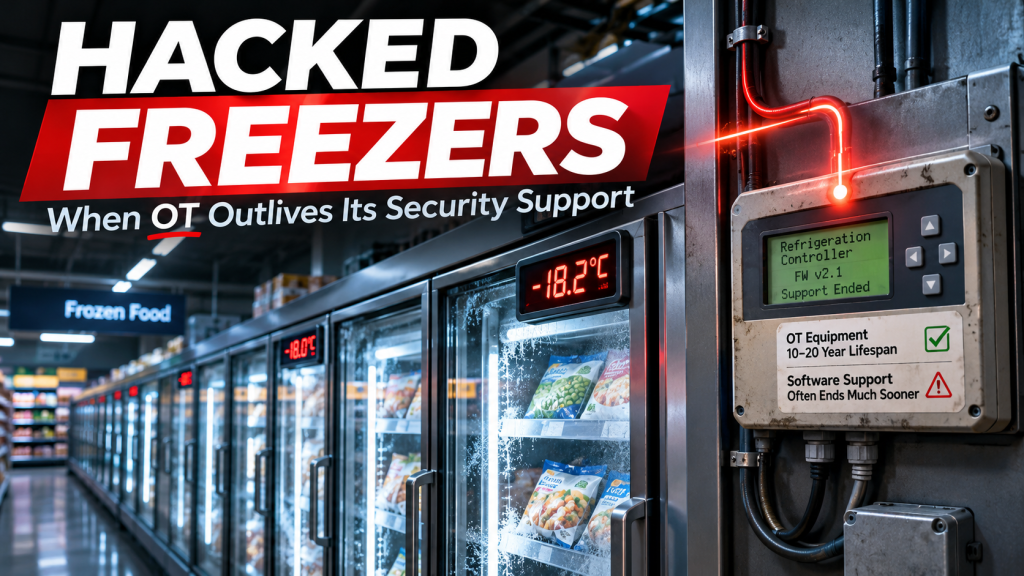
Durante la madrugada del lunes, piratas informáticos modificaron de forma remota los ajustes de los controles de refrigeración en supermercados y otros establecimientos de diversos países europeos, tales como Bélgica, Suecia y Estonia. Estos aparatos, que regulan la temperatura de neveras y congeladores, fueron manipulados para elevar el calor en lugar de mantener la cadena de frío, lo que obligó a los comercios afectados a desechar alimentos congelados y refrigerados o a retirarlos de la venta como medida preventiva. Varios de los dispositivos comprometidos son de la marca Danfoss, aunque también se vio afectado al menos un equipo de otro fabricante, y se reportaron aparatos configurados con contraseñas predeterminadas o conectados a redes no seguras.

Fuente: The Hacker News Publicado: 03/11/2026 · 07:27 UTC
Vulnerabilidad What human hackers still do better than AI, according to HackerOne’s CEO
Imagen: Help Net Security
Vulnerabilidad

What human hackers still do better than AI, according to HackerOne’s CEO

En una entrevista reciente, la directora ejecutiva de HackerOne, Kara Sprague, abordó el papel de la inteligencia artificial en la ciberseguridad y señaló que, aunque la tecnología puede detectar fallos velozmente, las personas conservan una ventaja superior para evaluar qué significa realmente un problema para una empresa. Esto resulta evidente en las fallas de lógica empresarial, las cuales dependen de comprender el funcionamiento previsto de un sistema y la manera en que un atacante podría alterar dichos procesos, convirtiéndose en la categoría de vulnerabilidad con mayor crecimiento para los investigadores. La incorporación de modelos automatizados fortalece el modelo de trabajo colectivo, aunque simultáneamente disminuye el valor económico de los descubrimientos rutinarios.

Fuente: Help Net Security Publicado: 03/11/2026 · 06:30 UTC
Vulnerabilidad Product showcase: Sweet Virtual Patching stops HTTP2Shell while fixes catch up
Imagen: Help Net Security
Vulnerabilidad

Product showcase: Sweet Virtual Patching stops HTTP2Shell while fixes catch up

El artículo describe una vulnerabilidad crítica de ejecución remota de código denominada HTTP2Shell, descubierta inicialmente mediante agentes de inteligencia artificial. Esta falla afecta a una biblioteca de compresión presente en diversos entornos y lenguajes, permitiendo que un flujo de datos malformado sobrescriba la memoria interna del decodificador, lo que puede causar desde fallos en el sistema hasta la ejecución no autenticada de código. La reparación de este problema resulta compleja porque la biblioteca afectada se encuentra integrada en numerosos componentes que requieren actualizaciones individuales, reconstrucción de imágenes y recompilación.

Fuente: Help Net Security Publicado: 03/11/2026 · 06:00 UTC
Ciberseguridad Mountain Quest
Imagen: El Lado del Mal
Ciberseguridad

Mountain Quest

Me gusta mucho el concepto de la “ Segunda Montaña ”. Esa que la gente que pone fin a su carrera profesional se marca como objetivo. Encontrar una segunda montaña requiere correr en tu vida laboral con la cabeza alta. No como los jugadores chupones que sólo se miran los pies y la pelota que llevan entre ellos, corriendo, corriendo, corriendo, regateando, para darse cuenta de que no han avanzado después de diez regates. No. A mí me gustan los otros.

Fuente: El Lado del Mal Publicado: 03/11/2026 · 05:55 UTC
Ciberseguridad AI coding agents are installing MCP servers that will never be patched
Imagen: Help Net Security
Ciberseguridad

AI coding agents are installing MCP servers that will never be patched

Investigaciones recientes de Glow Labs muestran que los agentes de programación basados en inteligencia artificial están instalando servidores MCP (Model Context Protocol) obsoletos procedentes de repositorios archivados que no volverán a recibir parches de seguridad. Esta conducta, denominada MCPhantom, ocurre principalmente cuando el agente selecciona un nombre antiguo directamente desde los datos de entrenamiento de su modelo en lugar de elegir las opciones actuales y mantenidas. Como resultado de este comportamiento, se han identificado cuatro vulnerabilidades de alta gravedad en dichos servidores de referencia, incluyendo un fallo crítico de ejecución remota de código en el servidor Puppeteer que puede ser explotado mediante inyección de prompts.

Fuente: Help Net Security Publicado: 03/11/2026 · 05:45 UTC
Vulnerabilidad Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command Backdoors
Imagen: The Hacker News
Vulnerabilidad

Attackers Exploit Critical Siemens IoT2050 Flaw to Plant Remote Command Backdoors

La empresa VulnCheck ha descubierto que una falla de seguridad de gravedad máxima en los dispositivos Siemens SIMATIC IoT2050 Advanced está siendo explotada de forma activa. Este fallo, registrado bajo el identificador correspondiente y con la puntuación máxima de vulnerabilidad, consiste en una falta de autenticación en una función crítica que permite a atacantes remotos sin autenticar ejecutar código arbitrario. De acuerdo con la advertencia emitida por el fabricante, el problema afecta a los equipos que operan con Industrial OS y que tienen Node-RED instalado, permitiendo la creación de flujos maliciosos en la interfaz HTTP.

Fuente: The Hacker News Publicado: 03/11/2026 · 05:34 UTC
Vulnerabilidad Attackers Target Unpatched CryptoPayment Gateway Flaw That Can Expose Wallet Credentials
Imagen: The Hacker News
Vulnerabilidad

Attackers Target Unpatched CryptoPayment Gateway Flaw That Can Expose Wallet Credentials

Ciberdelincuentes están intentando aprovechar una vulnerabilidad de máxima gravedad que actualmente carece de parche en el complemento de WordPress CryptoPayment Gateway, según los descubrimientos de Defused Cyber. Este fallo, identificado como CVE-2026-81648 y con una puntuación máxima en la escala de gravedad, permitiría que usuarios sin autenticación eliminen archivos arbitrarios en el servidor y obtengan información confidencial, como las credenciales de carteras almacenadas. La deficiencia radica en la falta de verificación de autorización en uno de los puntos finales AJAX del complemento, lo que habilita a usuarios no autenticados para realizar funciones administrativas.

Fuente: The Hacker News Publicado: 03/11/2026 · 05:34 UTC
Ciberseguridad Fireperf: Open-source network testing tool for firewalls and routers
Imagen: Help Net Security
Ciberseguridad

Fireperf: Open-source network testing tool for firewalls and routers

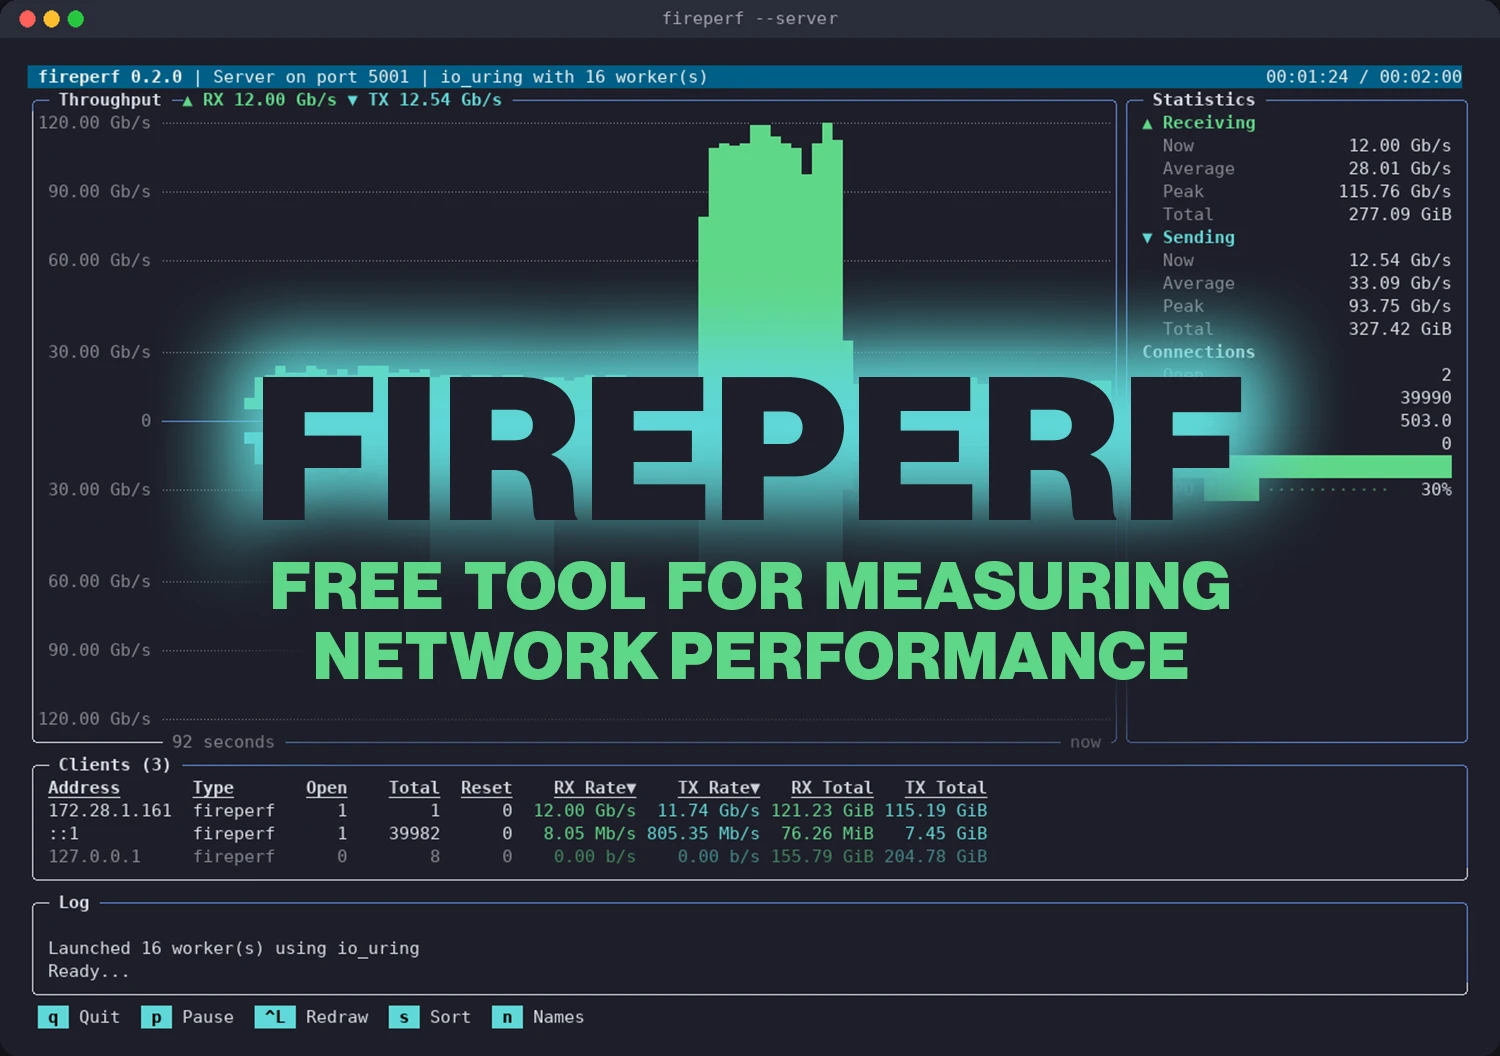
El proyecto IPFire ha lanzado una herramienta de medición de código abierto llamada fireperf, diseñada para administradores, desarrolladores y evaluadores que necesitan analizar enrutadores, cortafuegos y sistemas similares que mantienen un estado por cada conexión. A diferencia de otras herramientas orientadas a medir el volumen de datos que dos equipos pueden transferir, este programa se enfoca en evaluar la cantidad de conexiones nuevas que un cortafuegos puede manejar por segundo y cómo las gestiona a lo largo del tiempo. El funcionamiento de la herramienta incluye el registro de la duración de cada apretón de manos (handshake) y la causa específica cuando una conexión no se establece, ya sea por tiempo de espera agotado, rechazo o por falta de recursos en la propia máquina de prueba.

Fuente: Help Net Security Publicado: 03/11/2026 · 05:30 UTC
Ciberseguridad Cybersecurity jobs available right now: November 3, 2026
Imagen: Help Net Security
Ciberseguridad

Cybersecurity jobs available right now: November 3, 2026

Planck Technologies busca un arquitecto de seguridad cibernética en Portugal para diseñar arquitecturas de seguridad en redes de telecomunicaciones, la nube y plataformas, mientras que Booz Allen Hamilton requiere un ingeniero de seguridad en la nube en Estados Unidos para respaldar la documentación y el cumplimiento normativo. Por su parte, Wester Consulting Group contrata a un socio sénior para liderar la ciberinteligencia y estrategias ofensivas y defensivas en Estados Unidos, y Silentium Defence busca un especialista en DevSecOps en Australia para construir canales seguros. Hewlett Packard Enterprise busca un experto en seguridad de puntos finales y nubes en Estados Unidos para administrar estrategias de seguridad, e Impulse Space necesita un ingeniero de gobernanza de identidades para gestionar el ciclo de vida de identidades y accesos.

Fuente: Help Net Security Publicado: 03/11/2026 · 05:00 UTC
Malware Google dismantles massive botnet hidden in Android TV boxes
Imagen: The Record
Malware

Google dismantles massive botnet hidden in Android TV boxes

Google, en colaboración con fuerzas del orden de Japón y varias empresas de ciberseguridad, desmanteló una red de dispositivos comprometidos a gran escala llamada X.CPE, la cual afectaba principalmente a cajas de televisión con Android y a otros aparatos basados en este sistema operativo, como equipos de telemedicina, máquinas de karaoke y pantallas digitales. Las investigaciones apuntan a que la compañía china Videostrong Technology estuvo involucrada en el esquema, incorporando el software malicioso directamente en el firmware de los dispositivos antes de que llegaran a los hogares y utilizando técnicas para evadir los controles de seguridad. La operación de la red maliciosa permitía monetizar el acceso a los aparatos mediante la reventa de ancho de banda para crear una red de proxy residencial, robo de datos, fraude publicitario, entrega de contenidos de vídeo y la instalación de aplicaciones y módulos adicionales de ciberdelincuentes.

Fuente: The Record Publicado: 03/11/2026 · 19:48 UTC
Ciberseguridad AI policy wonks declare 'sovereign agents' a threat to civilization
Imagen: The Register - Security
Ciberseguridad

AI policy wonks declare 'sovereign agents' a threat to civilization

El texto proporcionado consiste en una lista dispersa de titulares y fragmentos breves sobre diversos temas tecnológicos, abarcando desde la inteligencia artificial y la seguridad informática hasta el software libre y de código abierto. Entre los múltiples asuntos mencionados se incluyen proyectos de centros de datos, finanzas corporativas de empresas tecnológicas, tácticas de suplantación de identidad por parte de actores rusos y fallos de seguridad en sistemas locales que enfrentan ataques de día cero. Adicionalmente, se señalan iniciativas de ciberseguridad asociadas a eventos de hackers para proteger infraestructuras críticas, transacciones de adquisición en el sector de la seguridad digital y reflexiones sobre la evolución del ransomware a lo largo de una década.

Fuente: The Register - Security Publicado: 03/11/2026 · 19:33 UTC
Ciberseguridad Binance Says Hackers Used Well-Known Tricks to Carry Out a $6.34 Billion Heist
Imagen: Wired - Security
Ciberseguridad

Binance Says Hackers Used Well-Known Tricks to Carry Out a $6.34 Billion Heist

Ciberdelincuentes norcoreanos sustrajeron miles de millones de dólares de la plataforma de intercambio de criptomonedas Binance. Según un comunicado de la propia empresa, el incidente ocurrió en un lapso muy corto y afectó las carteras digitales de la organización. A pesar de la magnitud del robo, parte de los fondos fueron congelados por actores de la industria criptográfica, aunque los atacantes conservan una gran suma y buscan lavar el dinero en un proceso que podría tardar meses.

Fuente: Wired - Security Publicado: 03/11/2026 · 19:04 UTC
Ciberseguridad Oklahoma man charged with mailing threats, substances to election officials nationwide
Imagen: CyberScoop
Ciberseguridad

Oklahoma man charged with mailing threats, substances to election officials nationwide

Un residente de Oklahoma enfrenta cargos formales por enviar sobres con amenazas y materiales sospechosos a autoridades electorales en todo el país. Las acusaciones señalan que estas acciones buscaban intimidar a los funcionarios encargados de los procesos electorales y respaldar a Donald Trump. A partir de septiembre de un año específico, diversas entidades estatales comenzaron a reportar la recepción de correspondencia con una sustancia blanca en polvo y una carta titulada como declaración de guerra.

Fuente: CyberScoop Publicado: 03/11/2026 · 18:51 UTC
Malware Several German lawmakers and foreign policy staff received Apple warnings on spyware
Imagen: The Record
Malware

Several German lawmakers and foreign policy staff received Apple warnings on spyware

La agencia de seguridad de la información de Alemania indicó que varios legisladores y figuras públicas del país figuran entre los afectados por las alertas enviadas recientemente por Apple sobre ataques de programas espía. Estos avisos de amenaza llegaron a miembros de una delegación alemana integrada por personal de ministerios federales, legisladores y periodistas durante un viaje oficial por Asia, y posteriormente una política y co-líder de un partido confirmó públicamente haber sido una de las víctimas. Tras las notificaciones de Apple, la mencionada agencia de seguridad envió una carta de advertencia a los afectados sugiriendo que den por hecho la infección de sus terminales y procedan a cambiarlos de inmediato.

Fuente: The Record Publicado: 03/11/2026 · 18:44 UTC
Filtración de datos Chainstack Reports Production Systems Breach Exposing Customer Data and Password Hashes
Imagen: The Hacker News
Filtración de datos

Chainstack Reports Production Systems Breach Exposing Customer Data and Password Hashes

La empresa de infraestructura de cadena de bloques Chainstack informó que sufrió un ciberataque que afectó parte de su entorno digital a través de un elemento externo. La compañía detectó la intrusión y bloqueó las vías de acceso de manera inmediata tras determinar que el incidente forma parte de una campaña ofensiva a gran escala apoyada por inteligencia artificial. Durante la intrusión, los atacantes lograron ingresar a una base de datos con información de las cuentas de los usuarios, la cual incluía nombres de las organizaciones, nombres de los titulares, correos electrónicos de los miembros y hashes de contraseñas.

Fuente: The Hacker News Publicado: 03/11/2026 · 18:16 UTC
Ciberseguridad British businesses caught in Europe-wide supermarket fridge attacks
Imagen: The Record
Ciberseguridad

British businesses caught in Europe-wide supermarket fridge attacks

Varias empresas británicas del sector cárnico, junto con un mayorista de frutas y verduras, han resultado perjudicadas en una serie de ciberataques dirigidos a sistemas de refrigeración en toda Europa. Los atacantes accedieron a controladores de supervisión de una marca específica para alterar las funciones de los equipos y activar el modo de descongelación, provocando la pérdida potencial de mercancía, aunque los afectados lograron evitar daños en sus productos mediante intervenciones físicas y la desconexión de los aparatos. Los equipos utilizados por los negocios británicos operaban con versiones de firmware que contenían fallos graves de autenticación conocidos, los cuales permitían el acceso sin contraseña y para los cuales existía una actualización disponible desde un mes anterior.

Fuente: The Record Publicado: 03/11/2026 · 17:43 UTC
Filtración de datos #Fromagegate: Cómo proteger tus heladeras y la cadena de frío en tu negocio
Imagen: Segu-Info
Filtración de datos

#Fromagegate: Cómo proteger tus heladeras y la cadena de frío en tu negocio

Un incidente ocurrido en octubre de este periodo afectó a diversos controladores de refrigeración que se encontraban con exposición directa a internet tanto en territorio francés como en el resto del continente europeo, abarcando marcas como Danfoss, Copeland y Dixell. En particular, para el modelo AK-SM 800A se identificaron vulnerabilidades específicas que ya cuentan con correcciones en versiones recientes de firmware. La principal amenaza no radica en poseer estos dispositivos, sino en mantenerlos accesibles desde la red pública con contraseñas predeterminadas, interfaces de administración descubiertas, software desactualizado o conexiones de proveedores sin supervisión.

Fuente: Segu-Info Publicado: 03/11/2026 · 17:21 UTC
Ciberseguridad Europol dismantles investment scheme that impacted potential victims in 50 countries
Imagen: CyberScoop
Ciberseguridad

Europol dismantles investment scheme that impacted potential victims in 50 countries

Las autoridades arrestaron a siete personas presuntamente implicadas en una red de fraude de inversiones que afectó a personas en más de cincuenta naciones, generando pérdidas estimadas de al menos cuatro millones y medio de dólares. El operativo policial incluyó registros en diecisiete países y la incautación de más de un centenar de servidores. La empresa responsable operaba desde Chipre e Israel, suministrando sitios web de comercio falso y centros de llamadas ubicados en Albania, Kosovo y Macedonia del Norte para estafar a los afectados.

Fuente: CyberScoop Publicado: 03/11/2026 · 17:02 UTC
Phishing Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft
Imagen: The Hacker News
Phishing

Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft

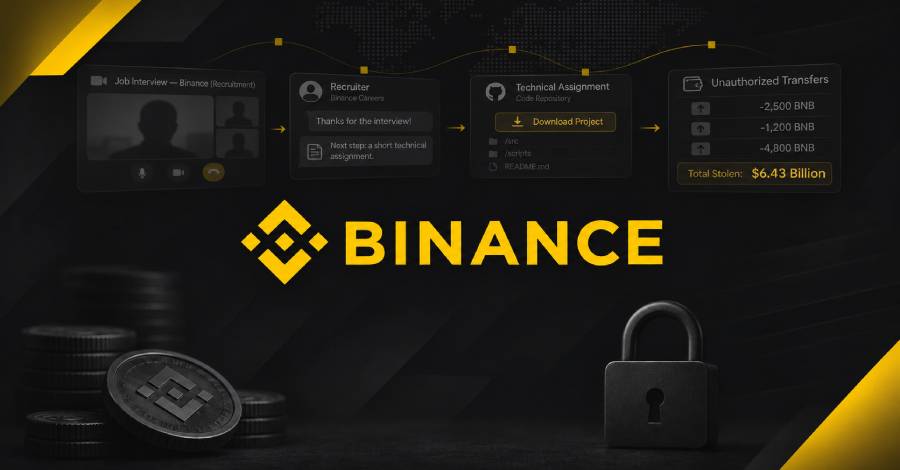
Binance informó que el hurto masivo de activos digitales fue el resultado de una compleja campaña en varias fases que combinó ingeniería social mediante procesos de contratación falsos y la manipulación de herramientas de inteligencia artificial. La empresa aclaró que no se trató de un simple ataque de suplantación de identidad o de una brecha aislada, sino de una serie de tácticas coordinadas que incluyeron la descarga de software malicioso y métodos avanzados de autorización de transacciones. El inicio del incidente se remonta a la descarga de un instalador modificado de una herramienta popular tras una búsqueda en línea por parte de un integrante del equipo de infraestructura de la plataforma, lo que expuso información interna.

Fuente: The Hacker News Publicado: 03/11/2026 · 16:55 UTC
Ciberseguridad Binance CEO says ‘months-long campaign’ led to $6.3 billion theft as N. Korea denies responsibility
Imagen: The Record
Ciberseguridad

Binance CEO says ‘months-long campaign’ led to $6.3 billion theft as N. Korea denies responsibility

La plataforma de criptomonedas Binance informó que una campaña prolongada y sofisticada, llevada a cabo por piratas informáticos norcoreanos y dirigida contra múltiples empleados, resultó en el robo masivo de miles de millones de dólares la semana anterior. El director ejecutivo de la compañía, Richard Teng, señaló que este incidente no fue un error aislado ni un simple caso de suplantación de identidad, sino una operación de múltiples etapas que combinó ingeniería social, entrevistas de trabajo falsas y software malicioso, entre otras técnicas. De acuerdo con la investigación, el acceso inicial comenzó cuando un ingeniero descargó una herramienta de codificación con código malicioso.

Fuente: The Record Publicado: 03/11/2026 · 16:42 UTC
Ciberseguridad Ballot scanner malfunctions, flurry of federal legal actions test election officials on final day of voting
Imagen: CyberScoop
Ciberseguridad

Ballot scanner malfunctions, flurry of federal legal actions test election officials on final day of voting

Durante la última jornada de votación, se registraron problemas con los escáneres de boletas en una localidad, los cuales ocurrieron debido a que algunas papeletas presentaban un grosor excesivo que impedía su lectura por las máquinas. Aunque este tipo de fallas técnicas ocurren de manera habitual en cada ciclo electoral sin que exista indicios de manipulación maliciosa, la situación provocó que grupos en línea de tendencia conservadora difundieran rápidamente rumores y teorías conspirativas, amplificados por conocidos negacionistas electorales en plataformas digitales. Ante esta situación, las autoridades electorales locales indicaron que los votantes afectados debían depositar sus papeletas en bolsas de emergencia especiales para asegurar su resguardo y conteo conforme a la normativa vigente, manteniendo comunicación constante con los niveles estatal y gubernamental para minimizar las interrupciones.

Fuente: CyberScoop Publicado: 03/11/2026 · 16:13 UTC
Ciberseguridad Password manager mSecure tells users to change passwords, won't say why
Imagen: The Register - Security
Ciberseguridad

Password manager mSecure tells users to change passwords, won't say why

El artículo proporcionado no contiene ninguna noticia, información ni mención sobre el administrador de contraseñas mSecure ni sobre la recomendación a sus usuarios de cambiar sus claves. El texto suministrado consiste únicamente en una lista de titulares y enlaces breves sobre diversos temas tecnológicos, de inteligencia artificial y ciberseguridad, tales como centros de datos, ataques de phishing mediante suplantación de soporte, fallos en parches de Microsoft SharePoint y proyectos en conferencias de seguridad. El artículo original no aporta más detalle sobre el tema de mSecure ni sobre las razones detrás de un cambio de contraseñas.

Fuente: The Register - Security Publicado: 03/11/2026 · 16:10 UTC
Vulnerabilidad Barracuda Flaws Could Be Chained to Bypass Authorization and Gain Root Access
Imagen: The Hacker News
Vulnerabilidad

Barracuda Flaws Could Be Chained to Bypass Authorization and Gain Root Access

Barracuda ha informado sobre dos fallos de seguridad en sus sistemas que, al ser combinados, brindan la posibilidad de eludir los controles de autorización y conseguir acceso con privilegios de root en un equipo vulnerable. Estos problemas corresponden a una vulnerabilidad de omisión de autorización previa a la autenticación y a una vulnerabilidad de inyección de comandos. La primera de ellas impacta únicamente al producto Email Security Gateway, mientras que la segunda afecta a una lista más amplia de soluciones de la misma marca.

Fuente: The Hacker News Publicado: 03/11/2026 · 15:59 UTC
Filtración de datos Interrumpen los sistemas de refrigeración en supermercados europeos (DE NUEVO!)
Imagen: Segu-Info
Filtración de datos

Interrumpen los sistemas de refrigeración en supermercados europeos (DE NUEVO!)

Un nuevo ciberataque ha impactado los sistemas de refrigeración de múltiples cadenas de supermercados en diversas naciones de Europa. Personas desconocidas alteraron de forma remota los parámetros de temperatura de congeladores y unidades de frío, apagando equipos o activando los procesos de descongelación. Esto trajo como consecuencia una elevación térmica que dañó una cantidad considerable de mercancía, obligando a los responsables de los locales a actuar temprano en la mañana.

Fuente: Segu-Info Publicado: 03/11/2026 · 15:30 UTC
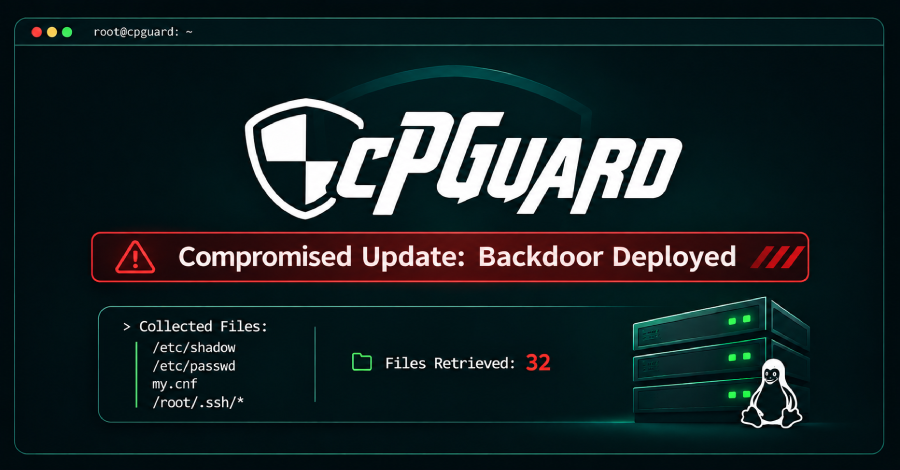
Malware cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes
Imagen: The Hacker News
Malware

cPGuard Update Channel Hijacked to Backdoor Linux Servers and Collect Password Hashes

Un atacante logró vulnerar el sistema de actualizaciones de la herramienta de seguridad cPGuard para distribuir un script malicioso dirigido a servidores Linux de los clientes. Dicho script instaló una puerta trasera y recopiló archivos delicados junto con hashes de contraseñas, información que posteriormente fue sustraída por el agresor tras utilizar las credenciales comprometidas para acceder al sistema. Las versiones posteriores de cPGuard eliminan tanto la puerta trasera como los archivos remanentes dejados por el script; sin embargo, se advierte que las credenciales copiadas podrían seguir vigentes, por lo que es necesario realizar cambios de claves y contraseñas.

Fuente: The Hacker News Publicado: 03/11/2026 · 15:16 UTC
Vulnerabilidad Barracuda warns of critical flaws allowing root access to devices
Imagen: BleepingComputer
Vulnerabilidad

Barracuda warns of critical flaws allowing root access to devices

La empresa de ciberseguridad Barracuda Networks ha emitido una advertencia a sus usuarios para que instalen actualizaciones que solucionen dos fallos de seguridad. Estas vulnerabilidades permiten que los atacantes ejecuten comandos con privilegios de root. La primera de ellas es una falla crítica relacionada con una debilidad de autenticación en la pasarela de seguridad de correo electrónico, la cual puede ser aprovechada para alterar la configuración global de un dispositivo.

Fuente: BleepingComputer Publicado: 03/11/2026 · 15:06 UTC
Vulnerabilidad Novee puts forgotten internet-facing assets through penetration testing
Imagen: Help Net Security
Vulnerabilidad

Novee puts forgotten internet-facing assets through penetration testing

Novee’s External Surface Testing is a new capability in its AI penetration testing platform that helps security teams discover internet-facing assets and validate exploitable vulnerabilities. It tests newly disclosed CVEs and findings imported from third-party external attack surface management (EASM) tools. “Attackers don’t limit themselves to the applications you’re already testing. They look for anything exposed to the internet – forgotten subdomains, staging servers left online, and infrastructure your team may not even know exists.

Fuente: Help Net Security Publicado: 03/11/2026 · 14:00 UTC
Ransomware Assured helps recovery teams find clean backups after ransomware attacks
Imagen: Help Net Security
Ransomware

Assured helps recovery teams find clean backups after ransomware attacks

Assured Data Protection has announced CleanRoom SCAN, a new managed service designed to strengthen cyber recovery by independently scanning isolated backup data using multiple leading security engines to identify hidden threats before restoration. The service helps organizations identify malware and other indicators of compromise earlier, reducing the risk of reinfecting production environments during recovery.

Fuente: Help Net Security Publicado: 03/11/2026 · 13:59 UTC
Vulnerabilidad Attackers exploit critical Node-RED flaw to deploy Linux bot and backdoors (CVE-2026-58115)
Imagen: Help Net Security
Vulnerabilidad

Attackers exploit critical Node-RED flaw to deploy Linux bot and backdoors (CVE-2026-58115)

Attackers are exploiting an authentication flaw (CVE-2026-58115) in Node-RED, a programming tool built into some industrial control products, to install a Linux bot and backdoors on unprotected servers, VulnCheck has found. Node-RED is a flow-based programming tool built on Node.js that lets users wire together event-driven applications in a browser-based editor.

Fuente: Help Net Security Publicado: 03/11/2026 · 12:59 UTC
Filtración de datos The 4 Elements of Exposure Prioritization and How to Operationalize Them
Imagen: The Hacker News
Filtración de datos

The 4 Elements of Exposure Prioritization and How to Operationalize Them

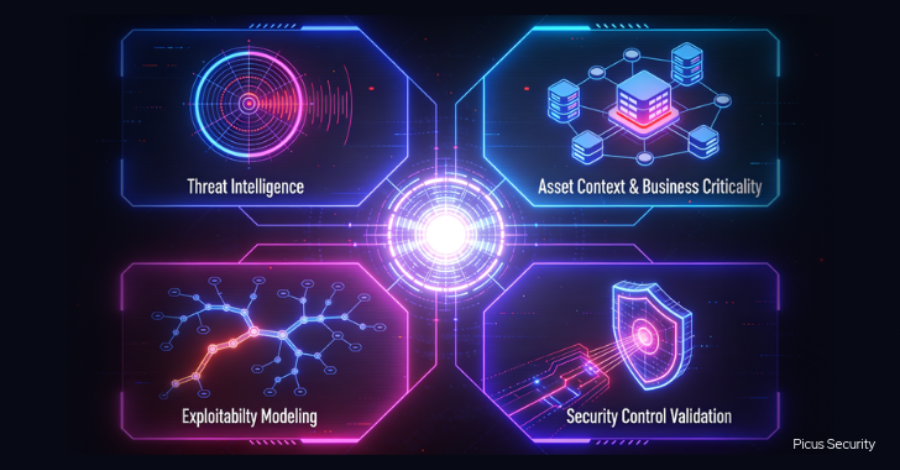
Your team is remediating more vulnerabilities than ever, yet your breach risk has barely changed. You’re spending too much time and effort on exposures attackers may never exploit, while higher-risk exposures sit, waiting in the queue. Gartner®’s report on exposure prioritization states that fewer than 10% of vulnerabilities are exploited, yet most are treated as urgent. The report also argues…

Fuente: The Hacker News Publicado: 03/11/2026 · 11:18 UTC
Vulnerabilidad Russia-Aligned Gorbag Hackers Exploit WinRAR Flaw to Deploy Data-Stealing Malware
Imagen: The Hacker News
Vulnerabilidad

Russia-Aligned Gorbag Hackers Exploit WinRAR Flaw to Deploy Data-Stealing Malware

A Russia-aligned threat actor known as Gorbag has been observed using simple information stealer malware in attacks targeting Ukrainian organizations. "Active since at least February 2025, the group has focused exclusively on Ukrainian targets, with a clear preference for law enforcement and justice entities, local administrations near the front line, and the defense sector," ESET researcher…

Fuente: The Hacker News Publicado: 03/11/2026 · 11:00 UTC
Vulnerabilidad Uso de memoria después de liberarla en productos de Red Hat
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Uso de memoria después de liberarla en productos de Red Hat

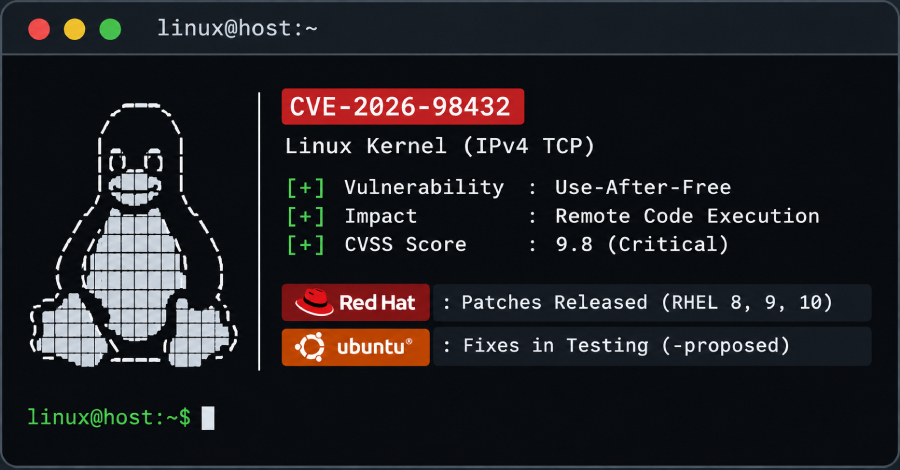
Uso de memoria después de liberarla en productos de Red Hat Mar, 03/11/2026 - 11:48 Aviso Recursos Afectados Red Hat Enterprise Linux 8, 9 y 10 con un núcleo vulnerable y comunicaciones TCP/IPv4 habilitadas. Red Hat OpenShift Container Platform 4. Productos que dependan de ese núcleo de RHEL, como Red Hat OpenStack Platform y Red Hat Virtualization. Descripción Red Hat ha publicado un aviso sobre una vulnerabilidad de severidad crítica en el subsistema IPv4 del núcleo Linux. Un atacante remoto sin autenticación podría aprovecharla para ejecutar código, sin interacción del usuario.

Fuente: INCIBE-CERT - Avisos Publicado: 03/11/2026 · 10:48 UTC
Vulnerabilidad Múltiples vulnerabilidades en Tenable Identity Exposure
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en Tenable Identity Exposure

Múltiples vulnerabilidades en Tenable Identity Exposure Mar, 03/11/2026 - 11:48 Aviso Recursos Afectados Tenable Identity Exposure 3.93.5 y versiones anteriores de esa rama. Tenable Identity Exposure 3.77.17 y versiones anteriores de esa rama. Descripción Takumi Ito ha informado sobre una vulnerabilidad de severidad crítica de inyección de comandos en Tenable Identity Exposure. El fabricante también corrige 2 vulnerabilidades medias, relacionadas con denegación de servicio y exposición de información sensible.

Fuente: INCIBE-CERT - Avisos Publicado: 03/11/2026 · 10:48 UTC
Vulnerabilidad Boletín de seguridad de Android: noviembre 2026
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Boletín de seguridad de Android: noviembre 2026

Boletín de seguridad de Android: noviembre 2026 Mar, 03/11/2026 - 11:48 Aviso Recursos Afectados El boletín identifica Android 14, 15, 16, 16-qpr2 y 17 para los componentes AOSP, según el CVE, además del núcleo Linux y componentes de MediaTek, Qualcomm y otros proveedores. Descripción Google ha publicado el boletín de seguridad de Android de noviembre de 2026, que recoge 216 CVE distintos: 23 críticos y 193 altos según la clasificación específica de Android. El fallo más grave de Framework podría permitir ejecución remota de código sin privilegios adicionales ni interacción del usuario.

Fuente: INCIBE-CERT - Avisos Publicado: 03/11/2026 · 10:48 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de MediaTek
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de MediaTek

Múltiples vulnerabilidades en productos de MediaTek Mar, 03/11/2026 - 11:48 Aviso Recursos Afectados Dispositivos que incorporen los chipsets y componentes MediaTek enumerados por CVE en el boletín del fabricante , y que no hayan recibido los parches correspondientes. Las 6 vulnerabilidades clasificadas como críticas por MediaTek afectan al módem. La lista de chipsets varía entre identificadores; debe comprobarse la referencia concreta del dispositivo.

Fuente: INCIBE-CERT - Avisos Publicado: 03/11/2026 · 10:48 UTC
Malware Hackers hijack cPGuard autoupdate to deploy backdoor, steal data
Imagen: BleepingComputer
Malware

Hackers hijack cPGuard autoupdate to deploy backdoor, steal data

Piratas informáticos lograron vulnerar los sistemas de actualización de la herramienta de seguridad web cPGuard con el propósito de propagar un código malicioso de tipo puerta trasera y un script diseñado para la exfiltración de información. La empresa responsable del software indicó que la intrusión se originó mediante el uso de credenciales legítimas pero no autorizadas para acceder a la infraestructura de distribución, aunque todavía no se ha esclarecido la forma en que los atacantes obtuvieron dicho acceso. Los usuarios que actualizaron el programa de seguridad durante el periodo afectado obtuvieron un script enfocado en sustraer información crítica de sus equipos, como historiales de comandos, hashes de contraseñas de Linux, configuraciones de bases de datos y archivos de autorización de SSH.

Fuente: BleepingComputer Publicado: 03/11/2026 · 22:18 UTC
Phishing North Korean fake job interview led to $6.3B Binance heist
Imagen: The Register - Security
Phishing

North Korean fake job interview led to $6.3B Binance heist

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de ciberseguridad e inteligencia artificial, sin incluir ninguna noticia o información relacionada con Corea del Norte, entrevistas de trabajo falsas ni el robo a Binance mencionado en el título. Entre los múltiples asuntos mencionados en los extractos se encuentran proyectos de centros de datos de energía de biomasa, ingresos y gastos de computación de empresas, adquisiciones corporativas en el sector de seguridad y desarrollos en sistemas operativos y software libre. El artículo original no aporta más detalle sobre el supuesto robo a Binance ni sobre la entrevista de trabajo falsa atribuida a actores norcoreanos.

Fuente: The Register - Security Publicado: 03/11/2026 · 22:04 UTC
Ciberseguridad Defense and aerospace firm settles with government over allegedly failing to meet cybersecurity contract requirements
Imagen: CyberScoop
Ciberseguridad

Defense and aerospace firm settles with government over allegedly failing to meet cybersecurity contract requirements

Una empresa de defensa y aeroespacial con sede en Delaware ha alcanzado un acuerdo con agencias de Estados Unidos para resolver acusaciones gubernamentales sobre el incumplimiento de obligaciones de ciberseguridad en sus contratos. La entidad conocida colectivamente por el gobierno como ILC aceptó el pago de una cantidad millonaria para solucionar las alegaciones de la Ley de Reclamaciones Falsas relacionadas con acuerdos mantenidos con la NASA, la Agencia de Defensa de Misiles y el Departamento del Ejército. El gobierno sostuvo que la compañía presentó solicitudes de pago fraudulentas o falsas al estar al tanto de que no cumplía con los estándares de ciberseguridad contractuales durante un periodo determinado.

Fuente: CyberScoop Publicado: 03/11/2026 · 21:49 UTC
Filtración de datos WorkOS says attacker used ARTEX AI to breach internal sales app
Imagen: BleepingComputer
Filtración de datos

WorkOS says attacker used ARTEX AI to breach internal sales app

La plataforma de desarrollo WorkOS sufrió un incidente de seguridad que afectó una aplicación interna utilizada por su equipo de ventas. Los registros de la investigación indican que los servicios de producción y los datos de las aplicaciones de la compañía no resultaron comprometidos. El acceso no autorizado permitió la visualización de información de contacto comercial, historiales de cuentas de clientes, comunicaciones con usuarios y datos sobre relaciones comerciales.

Fuente: BleepingComputer Publicado: 03/11/2026 · 21:28 UTC
Ciberseguridad Anthropic open-sources FlashProve, its provable inference prototype for MoE models
Imagen: Help Net Security
Ciberseguridad

Anthropic open-sources FlashProve, its provable inference prototype for MoE models

Anthropic’s Frontier Red Team, with collaborators at EPFL, MIT and StarkWare, built FlashProve, a prototype that produces a cryptographic proof that one specific language model generated one specific reply. The prover, two verifiers, the formal proofs behind them and a protocol specification are on GitHub under the Apache 2.0 license. Source: Anthropic When you send a prompt to a hosted API, you can’t confirm which model answered it.

Fuente: Help Net Security Publicado: 04/11/2026 · 04:36 UTC
Malware Gorbag: el nuevo grupo alineado con Rusia que recopila inteligencia de organizaciones ucranianas
Imagen: WeLiveSecurity (ESET) en español
Malware

Gorbag: el nuevo grupo alineado con Rusia que recopila inteligencia de organizaciones ucranianas

Gorbag es un actor de amenazas vinculado a Rusia que ha estado activo al menos desde febrero de 2025, enfocando sus ataques de manera exclusiva en organizaciones ucranianas. Los objetivos preferidos del grupo incluyen organismos de seguridad y justicia, administraciones locales ubicadas cerca de la línea del frente, y entidades del sector de defensa junto a un centro logístico clave para ayuda militar. Esta selección de blancos se alinea estrechamente con los intereses estratégicos de inteligencia de Rusia en el marco de la guerra.

Fuente: WeLiveSecurity (ESET) en español Publicado: 03/11/2026 · 17:33 UTC