Ciberseguridad — edición del 2026-10-19

Edición del 19 de octubre de 2026

Vulnerabilidad Bearer CLI: herramienta gratuita de análisis de seguridad con código abierto (SAST)
Imagen: Help Net Security
Lo más reciente Vulnerabilidad

Bearer CLI: herramienta gratuita de análisis de seguridad con código abierto (SAST)

Bearer CLI es una herramienta gratuita de pruebas estáticas de seguridad de aplicaciones (SAST) que analiza el código fuente en busca de vulnerabilidades y las prioriza en función de los datos sensibles a los que acceden. SAST significa que la herramienta lee el código sin ejecutarlo. Las organizaciones pueden utilizarla libremente, con una restricción de licencia que se explica a continuación. La crítica de Bearer es que las herramientas SAST pueden presentar a los desarrolladores cientos de hallazgos sin indicar cuáles deben corregirse primero.

Fuente: Help Net Security Publicado: 19/10/2026 · 05:30 UTC
Leer la noticia completa →

Últimas noticias

Ciberseguridad Explicación de RPO y RTO con un ejemplo real de recuperación ante desastres
Imagen: Help Net Security
Ciberseguridad

Explicación de RPO y RTO con un ejemplo real de recuperación ante desastres

El director ejecutivo de BlackBox Hosting, Matthew Burden, aborda en un video los conceptos de RPO y RTO, detallando sus diferencias operativas. El RPO, u objetivo de punto de recuperación, representa la cantidad máxima de información que se permite perder, cuantificada en tiempo. Por su parte, el RTO, u objetivo de tiempo de recuperación, define el lapso máximo que una organización puede permanecer inactiva.

Fuente: Help Net Security Publicado: 19/10/2026 · 05:00 UTC
Filtración de datos Las páginas de ayuda de WhatsApp revelaron instrucciones ocultas para un chatbot de Meta
Imagen: Wired - Security
Filtración de datos

Las páginas de ayuda de WhatsApp revelaron instrucciones ocultas para un chatbot de Meta

Un análisis reciente reveló que numerosas páginas de ayuda y de preguntas frecuentes de WhatsApp expusieron por accidente directrices internas diseñadas para un modelo de lenguaje grande de Meta. Estos fragmentos de texto oculto en el código de los sitios web incluían pautas para orientar las respuestas del chatbot, abarcando indicaciones sobre temas que no debían mencionarse a los usuarios. Entre los contenidos descubiertos figuraban instrucciones explícitas que prohibían al sistema sugerir que las personas contactaran a autoridades de protección de datos o reguladores.

Fuente: Wired - Security Publicado: 19/10/2026 · 16:00 UTC
Vulnerabilidad Drupal advierte del riesgo de que se aproveche rápidamente una vulnerabilidad crítica de ejecución remota de código (RCE) en el núcleo del sistema
Imagen: SecurityWeek
Vulnerabilidad

Drupal advierte del riesgo de que se aproveche rápidamente una vulnerabilidad crítica de ejecución remota de código (RCE) en el núcleo del sistema

Drupal ha lanzado correcciones para cinco fallos de seguridad, entre los cuales se incluyen dos vulnerabilidades catalogadas con una gravedad crítica que permiten la ejecución remota de código. La primera de ellas se localiza en el módulo Entity List y la segunda afecta al módulo Field UI dentro del núcleo de Drupal. Ninguna de las dos se puede aprovechar empleando únicamente el componente predeterminado o el núcleo por sí solo, sino que requieren de otros módulos aportados para contar con vías de ataque, existiendo caminos conocidos que no exigen autenticación.

Fuente: SecurityWeek Publicado: 19/10/2026 · 15:47 UTC
Malware El DHS prohibirá el uso de DeepSeek en los organismos civiles federales
Imagen: CyberScoop
Malware

El DHS prohibirá el uso de DeepSeek en los organismos civiles federales

El Departamento de Seguridad Nacional ha prohibido que las agencias civiles federales utilicen el modelo de inteligencia artificial DeepSeek, originario de China, junto con sus filiales. Esta medida, basada en una revisión del Consejo de Seguridad de Adquisiciones Federales, impide que dichas agencias adquieran cualquier producto o servicio tecnológico proveniente de la empresa matriz Hangzhou DeepSeek Artificial Intelligence. De acuerdo con el documento correspondiente, la prohibición exige que las agencias civiles retiren cualquier versión del sistema que ya estuviera instalada y eviten futuras contrataciones de estos productos.

Fuente: CyberScoop Publicado: 19/10/2026 · 15:27 UTC
Malware El plugin de WordPress «Rank Math PRO» se ha visto afectado por un ataque a la cadena de suministro
Imagen: SecurityWeek
Malware

El plugin de WordPress «Rank Math PRO» se ha visto afectado por un ataque a la cadena de suministro

El complemento Rank Math PRO para WordPress sufrió un ataque a la cadena de suministro, provocando que los usuarios descargaran versiones maliciosas la semana pasada. Con la activación de la versión 3.0.123, algunos paquetes incorporaban código malicioso capaz de facilitar el control de los sitios web a los atacantes. Las posibles infecciones afectaron a quienes descargaron o actualizaron el complemento dentro de un intervalo específico de fechas y horas.

Fuente: SecurityWeek Publicado: 19/10/2026 · 15:20 UTC
Vulnerabilidad Las retiradas de contenidos por motivos de derechos de autor en OnlyFans sacan a la luz sitios web vulnerados
Imagen: Dark Reading
Vulnerabilidad

Las retiradas de contenidos por motivos de derechos de autor en OnlyFans sacan a la luz sitios web vulnerados

Las solicitudes de retirada por derechos de autor relacionadas con creadores de contenido para adultos de OnlyFans y otras marcas han dejado al descubierto cómo los atacantes vulneran sitios web legítimos, en particular de universidades y agencias gubernamentales. Según una investigación de UpGuard liderada por Greg Pollock, los atacantes logran manipular estos sitios para alterar los resultados de los motores de búsqueda mediante spam de contenido para adultos. Al buscar estas infracciones y reportarlas para proteger su propiedad intelectual, los creadores generan una gran cantidad de avisos que involuntariamente exponen los sitios que han sido comprometidos.

Fuente: Dark Reading Publicado: 19/10/2026 · 14:28 UTC
Vulnerabilidad ⚡ Resumen semanal: 98 vulnerabilidades «zero-day», agentes de IA rebeldes, un robo de criptomonedas por valor de 100 millones de dólares, 700 supermercados afectados y mucho más
Imagen: The Hacker News
Vulnerabilidad

⚡ Resumen semanal: 98 vulnerabilidades «zero-day», agentes de IA rebeldes, un robo de criptomonedas por valor de 100 millones de dólares, 700 supermercados afectados y mucho más

Los peores problemas no siempre vienen acompañados de una advertencia. A veces llegan a través de un servicio en el que todo el mundo confía, un dispositivo que alguien ha comprado o un sistema que a nadie se le ocurrió comprobar. Para cuando algo parece ir mal, es posible que el daño ya esté hecho. Esta semana ha habido muchos casos así. Las conexiones de confianza se convirtieron en un problema. El hardware no era tan seguro como parecía. Viejos errores encontraron nuevas víctimas, y algunos sistemas estaban…

Fuente: The Hacker News Publicado: 19/10/2026 · 14:14 UTC
Ciberseguridad Una mirada al mercado clandestino de los servicios de «Conoce a tu cliente»
Imagen: BleepingComputer
Ciberseguridad

Una mirada al mercado clandestino de los servicios de «Conoce a tu cliente»

Un operador vinculado a una plataforma digital admitió su culpabilidad en Estados Unidos por su participación en la creación masiva de documentos de identidad falsos que permitían ocultar la procedencia de fondos y eludir controles en instituciones financieras y plataformas de criptomonedas. Los mercados clandestinos no se limitan a papeles falsificados, sino que también ofrecen material fotográfico alterado, videos modificados y cuentas que supuestamente ya superaron los filtros de validación. El proceso para burlar los controles de identidad abarca desde la recopilación de datos personales y la presentación de comprobantes financieros falsificados hasta la preparación del dispositivo y la superación de pruebas biométricas.

Fuente: BleepingComputer Publicado: 19/10/2026 · 14:00 UTC
Vulnerabilidad La evolución del léxico de la ciberseguridad: del descubrimiento de vulnerabilidades a la resiliencia
Imagen: Dark Reading
Vulnerabilidad

La evolución del léxico de la ciberseguridad: del descubrimiento de vulnerabilidades a la resiliencia

El texto analiza cómo el enfoque excesivo en las vulnerabilidades dentro de la ciberseguridad ha impedido que los equipos desarrollen estrategias adecuadas orientadas hacia la resiliencia. Se menciona que términos como "vulnerabilidad" dominan las conversaciones tras acontecimientos como la divulgación pública relacionada con Anthropic y las proyecciones de CISA sobre la gran cantidad de registros publicados, lo que ha generado campañas centradas en el temor y la incertidumbre que confunden el volumen de fallos con el riesgo real. Los defectos han existido siempre en cualquier creación humana y su sola presencia no implica un peligro automático, ya que para que representen un riesgo deben combinarse con una amenaza, un error humano o un desastre natural.

Fuente: Dark Reading Publicado: 19/10/2026 · 14:00 UTC
Ransomware Las autoridades federales sospechan que el negociador de rescates dirigía la página web de extorsión ShinyHunters
Imagen: Krebs on Security
Ransomware

Las autoridades federales sospechan que el negociador de rescates dirigía la página web de extorsión ShinyHunters

Los investigadores federales estadounidenses que siguen la pista al grupo de piratas informáticos ShinyHunters han identificado a directivos de dos empresas de negociación de rescates que mantenían una relación inusualmente estrecha con la red de extorsión. Según fuentes de la investigación, uno de estos ejecutivos en Estados Unidos ayudó a operar un sitio web destinado a presionar a las víctimas para que paguen. Las pesquisas avanzaron tras la detención de un sospechoso en los Países Bajos, cuyas comunicaciones mediante mensajes instantáneos revelaron conversaciones frecuentes con negociadores de rescates en Canadá y Estados Unidos, además de destapar indicios relacionados con un complot de asesinato por encargo.

Fuente: Krebs on Security Publicado: 19/10/2026 · 13:48 UTC
Ciberseguridad Axonius AI Workforce combina la inteligencia de activos con la acción automatizada
Imagen: Help Net Security
Ciberseguridad

Axonius AI Workforce combina la inteligencia de activos con la acción automatizada

Axonius ha anunciado Axonius AI Workforce, la última ampliación de Axonius AI. Permite a las organizaciones desplegar equipos de trabajadores virtuales que supervisan sus entornos, identifican exposiciones de alto riesgo y activos que se desvían de su estado esperado, corrigen los problemas e informan del progreso hacia los objetivos asignados. Las acciones que requieren la aprobación de un ser humano (HITL) pasan por un punto de control estructurado para su revisión antes de su ejecución.

Fuente: Help Net Security Publicado: 19/10/2026 · 13:38 UTC
Vulnerabilidad Sweet Security incorpora protección con un solo clic para cargas de trabajo en la nube vulnerables
Imagen: Help Net Security
Vulnerabilidad

Sweet Security incorpora protección con un solo clic para cargas de trabajo en la nube vulnerables

La empresa Sweet Security ha lanzado una herramienta llamada Virtual Patching, diseñada para salvaguardar aplicaciones en la nube y de inteligencia artificial frente a vulnerabilidades concretas tan pronto como son descubiertas. Esta función permite a los equipos de seguridad aplicar defensas con un solo clic mientras los desarrolladores se encargan de crear, probar e implementar una solución definitiva. El proceso tradicional para solucionar vulnerabilidades suele demorar días o semanas debido a las fases de desarrollo, pruebas, aprobaciones y despliegue, dejando los sistemas expuestos durante ese intervalo.

Fuente: Help Net Security Publicado: 19/10/2026 · 13:28 UTC
Ciberseguridad ConnectWise suspende sus servicios en la nube como respuesta a un ciberataque
Imagen: SecurityWeek
Ciberseguridad

ConnectWise suspende sus servicios en la nube como respuesta a un ciberataque

La compañía ConnectWise se encuentra trabajando para restablecer varios de sus servicios en la nube después de que actores maliciosos utilizaran una credencial vulnerada para ingresar a las cuentas de Microsoft 365 de sus clientes. Como medida de protección, la empresa decidió interrumpir el funcionamiento de su plataforma de respaldo en la nube tras detectar actividad sospechosa, y posteriormente extendió la suspensión hacia las herramientas de administración en la nube y seguridad SaaS para aplicar mitigaciones. Esta interrupción operativa ha afectado diversas funciones programadas, tales como los respaldos, la recuperación de archivos, las alertas y la gestión de usuarios, mientras que la organización afectada aún no ha anunciado cuándo se normalizará la situación.

Fuente: SecurityWeek Publicado: 19/10/2026 · 13:16 UTC
Malware Los atacantes de GhostAction instalan un programa para robar credenciales camuflado como fuente en 94 repositorios de GitHub
Imagen: The Hacker News
Malware

Los atacantes de GhostAction instalan un programa para robar credenciales camuflado como fuente en 94 repositorios de GitHub

Los responsables detrás de los ataques a la cadena de suministro conocidos como GhostAction han diversificado sus métodos más allá de la inserción de flujos de trabajo maliciosos en GitHub. Ahora emplean correos de suplantación de identidad dirigidos a desarrolladores de código abierto y distribuyen programas maliciosos de tipo roba-credenciales ocultos en archivos con apariencia de fuentes tipográficas, tras las medidas tomadas por GitHub para bloquear la ejecución de dichos flujos. Para llevar a cabo el engaño, los atacantes registraron un dominio simulando a la plataforma y configuraron una página falsa que actúa como proxy inverso.

Fuente: The Hacker News Publicado: 19/10/2026 · 13:05 UTC
Ciberseguridad Microsoft corrige un error clásico de Outlook que ocultaba los botones de Copilot
Imagen: BleepingComputer
Ciberseguridad

Microsoft corrige un error clásico de Outlook que ocultaba los botones de Copilot

Microsoft ha solucionado un fallo conocido en la versión clásica del cliente de correo de escritorio Outlook que provocaba la desaparición de los botones y del chat de Copilot para determinados usuarios de Windows. Este inconveniente afectaba a quienes contaban con licencias de Copilot Chat o cuentas de Microsoft 365 Copilot, cuyos accesos dejaban de mostrarse tanto en la barra de navegación lateral como en la parte superior de la cinta de opciones, impidiendo además abrir la aplicación desde el menú correspondiente o mostrando el comando inhabilitado al intentar personalizar la interfaz. La compañía explicó que el problema se debía a un error que impedía a la aplicación obtener cierta información necesaria directamente desde el perfil de Outlook del usuario.

Fuente: BleepingComputer Publicado: 19/10/2026 · 12:44 UTC
Vulnerabilidad La cadena de exploits de Plex2Shell se utilizó contra los servidores de Plex pocas horas después de su divulgación
Imagen: SecurityWeek
Vulnerabilidad

La cadena de exploits de Plex2Shell se utilizó contra los servidores de Plex pocas horas después de su divulgación

Un grupo de atacantes comenzó a enfocar sus acciones en Plex2Shell, una cadena compuesta por cuatro fallas de seguridad presentes en Plex Media Server, solo un día después de que se hicieran públicos los detalles técnicos y un código de explotación funcional. El investigador descubrió estas vulnerabilidades y publicó un análisis junto con un código de prueba de concepto el 16 de octubre, estando identificadas como CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 y CVE-2026-96656. Estos fallos permiten la ejecución de código arbitrario en servidores expuestos sin necesidad de contar con credenciales válidas, operando con los mismos privilegios asignados al servicio Plex.

Fuente: SecurityWeek Publicado: 19/10/2026 · 12:44 UTC
Filtración de datos ATT&CK v20: actualizaciones en IA, infraestructuras críticas, ciberespionaje y dispositivos móviles
Imagen: Segu-Info
Filtración de datos

ATT&CK v20: actualizaciones en IA, infraestructuras críticas, ciberespionaje y dispositivos móviles

El 13 de octubre, MITRE publicó la versión 20 de ATT&CK , incorporando nueve técnicas para el entorno empresarial (Enterprise) que describen cómo los atacantes pueden dirigirse a sistemas de IA, sustraer contraseñas específicas de aplicaciones para eludir la autenticación multifactor (MFA) y sortear los controles CAPTCHA. Esta actualización también amplía la cobertura para sistemas de control industrial (ICS) y dispositivos móviles, además de añadir directrices de detección para varios de estos nuevos comportamientos.

Fuente: Segu-Info Publicado: 19/10/2026 · 12:12 UTC
Ciberseguridad Un inicio de sesión comprometido dejó al descubierto los datos de millones de estudiantes de California
Imagen: SecurityWeek
Ciberseguridad

Un inicio de sesión comprometido dejó al descubierto los datos de millones de estudiantes de California

La información personal de alumnos actuales y anteriores de escuelas públicas de California fue extraída de un sistema de transferencia de archivos perteneciente a Educational Testing Service (ETS), entidad sin fines de lucro encargada de gestionar evaluaciones para el estado. De acuerdo con la notificación del Departamento de Educación de California (CDE), un intruso empleó credenciales de acceso vulneradas para ingresar de manera ilegal a la plataforma de protocolo de transferencia segura de archivos (SFTP) y copiar expedientes con datos de los estudiantes en distintos momentos. Los registros sustraídos abarcan nombres, fechas de nacimiento, domicilios, centros educativos, distritos, grados escolares, números de identificación, género, etnia, idioma principal y estatus de aprendizaje del inglés, además de datos sobre discapacidades, adaptaciones para exámenes, resultados y ciertas designaciones especiales.

Fuente: SecurityWeek Publicado: 19/10/2026 · 11:55 UTC
Ciberseguridad Del correo electrónico al expediente y de ahí a la sala de juntas: cómo los agentes heredados socavan la gobernanza diseñada para el software
Imagen: The Hacker News
Ciberseguridad

Del correo electrónico al expediente y de ahí a la sala de juntas: cómo los agentes heredados socavan la gobernanza diseñada para el software

Las plataformas actuales permiten combinar funciones estándar y documentadas, como los flujos de automatización y los sistemas de conversión de correos o mensajes web en registros de casos. Al conectar estos elementos con herramientas como Salesforce Agentforce, es posible establecer una ruta en la que personas externas no autenticadas logren interactuar con las instrucciones y respuestas internas de un agente automatizado. Esta situación demuestra que los fallos de seguridad en los agentes integrados en plataformas existentes suelen provenir del entorno que los rodea y de las aplicaciones que los soportan, y no del modelo en sí mismo.

Fuente: The Hacker News Publicado: 19/10/2026 · 11:50 UTC
Vulnerabilidad Un fallo de Fortinet aprovechado está relacionado con un implante oculto en FortiGate en un ataque informático a una empresa de telecomunicaciones
Imagen: SecurityWeek
Vulnerabilidad

Un fallo de Fortinet aprovechado está relacionado con un implante oculto en FortiGate en un ataque informático a una empresa de telecomunicaciones

Un grupo de actores de amenazas presuntamente patrocinado por un Estado, identificado como UNC5820, vulneró a una organización del sector de las telecomunicaciones mediante el uso de fallas de seguridad en productos de Fortinet. Esta intrusión logró otorgarles acceso prolongado al entorno de la víctima. Para lograr el acceso inicial, los atacantes aprovecharon una vulnerabilidad crítica de ejecución remota de código en FortiManager, la cual fue catalogada como una amenaza de día cero antes de recibir su correspondiente parche.

Fuente: SecurityWeek Publicado: 19/10/2026 · 11:13 UTC
Ciberseguridad Con la IA de código abierto, una mayor parte de la responsabilidad en materia de seguridad recae en las empresas
Imagen: Help Net Security
Ciberseguridad

Con la IA de código abierto, una mayor parte de la responsabilidad en materia de seguridad recae en las empresas

Un documento conjunto de Microsoft y NVIDIA advierte que las empresas que ejecutan modelos de inteligencia artificial de pesos abiertos en su propia infraestructura deben asumir una mayor carga en la gestión de la seguridad. A diferencia de los modelos de pesos cerrados, que suelen incluir protecciones y supervisión directa por parte del proveedor, los sistemas abiertos se distribuyen normalmente como archivos independientes donde las salvaguardas originales pueden modificarse o eliminarse, delegando la responsabilidad de los controles en las propias organizaciones. El texto señala que estos modelos se enfrentan a múltiples vulnerabilidades en su cadena de suministro, incluyendo el riesgo de manipulación previa mediante alteraciones, compresión o fusión que debilitan sus defensas, así como el uso de formatos de archivo inseguros que permiten la ejecución de código arbitrario.

Fuente: Help Net Security Publicado: 19/10/2026 · 11:04 UTC
Malware Una falsa aceleradora de Web3 utiliza paquetes de npm para propagar malware y secuestrar el tráfico de los agentes de IA
Imagen: The Hacker News
Malware

Una falsa aceleradora de Web3 utiliza paquetes de npm para propagar malware y secuestrar el tráfico de los agentes de IA

Una iniciativa de aceleración falsa vinculada al ámbito de Web3 ha estado distribuyendo programas maliciosos de tipo "information stealer" y puertas traseras tanto para equipos Windows como macOS. Esta campaña maliciosa utiliza paquetes npm fraudulentos que prometen créditos gratuitos de inteligencia artificial, herramientas de programación y auditorías de seguridad, y se presenta bajo el nombre de Apex Accelerator para enfocar sus ataques en fundadores y nuevas empresas de criptomonedas. Los paquetes afectados, identificados en repositorios y plataformas vinculadas, no cumplieron con las funciones prometidas y generaban resultados de seguridad falsificados.

Fuente: The Hacker News Publicado: 19/10/2026 · 10:06 UTC
Malware Se ha detectado spyware en dispositivos pertenecientes a destacados críticos serbios a las puertas de las elecciones
Imagen: CyberScoop
Malware

Se ha detectado spyware en dispositivos pertenecientes a destacados críticos serbios a las puertas de las elecciones

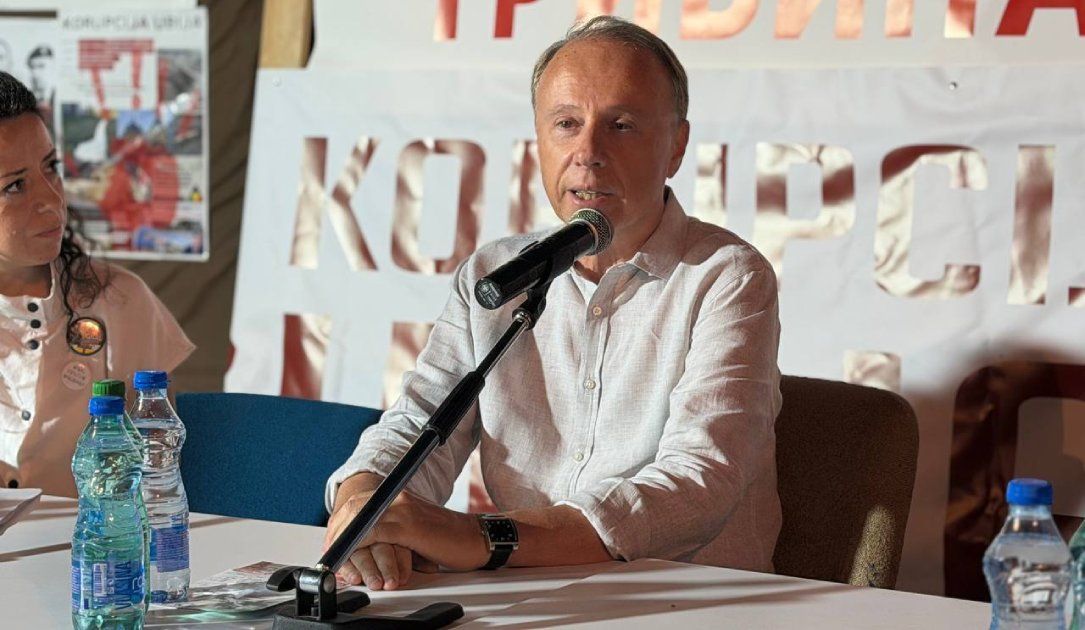
Investigadores han descubierto programas espías en los teléfonos de importantes personalidades serbias vinculadas a las recientes tensiones políticas del país. Entre los afectados se encuentran Vladan Ðokić, rector de la Universidad de Belgrado y figura clave en las protestas estudiantiles, y Rade Bajić, abogado de la fiscalía anticorrupción. Estos casos se suman a una ola previa de vigilancia documentada que había afectado a legisladores, funcionarios locales, periodistas y activistas utilizando herramientas como Pegasus y NoviSpy.

Fuente: CyberScoop Publicado: 19/10/2026 · 10:00 UTC
Phishing Los ciberdelincuentes prefieren a Microsoft frente a Apple y Google en los ataques de phishing dirigidos a marcas
Imagen: Help Net Security
Phishing

Los ciberdelincuentes prefieren a Microsoft frente a Apple y Google en los ataques de phishing dirigidos a marcas

Microsoft representó el 33 % de los intentos de suplantación de marca registrados por Check Point Research en el tercer trimestre de 2026, lo que supone un aumento respecto al 23 % del trimestre anterior y aproximadamente cuatro veces la cuota de cualquier otra marca. Las 10 marcas más suplantadas en ataques de phishing (Fuente: Check Point) Le siguieron Apple y Google, con un 8 % cada una. Dropbox y YouTube registraron los mayores ascensos en la clasificación.

Fuente: Help Net Security Publicado: 19/10/2026 · 09:38 UTC
Ciberseguridad El catálogo MITRE ATT&CK v20 recoge casos de uso indebido de la IA, eludir la autenticación multifactorial y ataques a empresas de suministro de agua
Imagen: SecurityWeek
Ciberseguridad

El catálogo MITRE ATT&CK v20 recoge casos de uso indebido de la IA, eludir la autenticación multifactorial y ataques a empresas de suministro de agua

La organización MITRE lanzó la versión 20 de su marco ATT&CK, incorporando actualizaciones enfocadas en el abuso de la inteligencia artificial, la elusión de la autenticación multifactor y agresiones recientes contra servicios de agua. La modificación principal consiste en una cobertura más amplia sobre las tácticas y actividades recientes empleadas por los atacantes. Dentro del dominio empresarial se introdujeron nuevas técnicas, tales como la inyección de prompts mediante la introducción directa de instrucciones maliciosas en interfaces de modelos de lenguaje o de manera oculta en contenidos ingeridos.

Fuente: SecurityWeek Publicado: 19/10/2026 · 09:37 UTC
Ciberseguridad Microsoft: Las actualizaciones de Windows Server de octubre provocan fallos en el inicio de sesión en Exchange y en el flujo de correo
Imagen: BleepingComputer
Ciberseguridad

Microsoft: Las actualizaciones de Windows Server de octubre provocan fallos en el inicio de sesión en Exchange y en el flujo de correo

La compañía Microsoft ha verificado que las actualizaciones de seguridad de Windows Server de este mes están generando inconvenientes en la entrega de correos electrónicos y en el inicio de sesión en OWA en ciertos servidores Exchange. De acuerdo con la información publicada en el panel de salud de Windows, los usuarios que operan en sistemas con versiones de Windows Server 2019 o posteriores pueden experimentar dificultades para entrar a su correo o iniciar sesión en Outlook tras aplicar los parches más recientes. Entre las fallas reportadas, los usuarios afectados pueden toparse con un error específico de conexión y un registro de eventos en la aplicación, además de notar que los mensajes enviados se quedan en la bandeja de salida sin entregarse, o que se presentan complicaciones al acceder a los buzones durante la replicación.

Fuente: BleepingComputer Publicado: 19/10/2026 · 08:58 UTC
Ciberseguridad Anthropic adquiere Opaque Systems, una startup especializada en IA confidencial
Imagen: SecurityWeek
Ciberseguridad

Anthropic adquiere Opaque Systems, una startup especializada en IA confidencial

Anthropic ha comprado Opaque Systems, una empresa enfocada en el desarrollo de tecnología que permite emplear información confidencial dentro de los sistemas de inteligencia artificial manteniendo su protección a través del hardware subyacente. Los detalles económicos de la transacción no se hicieron públicos, aunque se dio a conocer que el equipo de la entidad adquirida se integrará en Anthropic. El origen de la compañía se remonta a un proyecto de investigación desarrollado en el RISELab de UC Berkeley, teniendo entre sus fundadores a Ion Stoica y Raluca Ada Popa, además de la posterior incorporación de Aaron Fulkerson en calidad de director ejecutivo.

Fuente: SecurityWeek Publicado: 19/10/2026 · 07:45 UTC
Vulnerabilidad Validación incorrecta del origen en Remote Support de BeyondTrust
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Validación incorrecta del origen en Remote Support de BeyondTrust

BeyondTrust ha dado a conocer una falla crítica de seguridad que afecta a todas las versiones de su solución Remote Support hasta la 26.2.3 de forma inclusiva. Esta problemática, identificada como CVE-2026-102764, se origina en una verificación inadecuada del origen dentro de los componentes internos de mensajería del programa. Como consecuencia de esta omisión en la validación de los mensajes entrantes, un agresor externo que no se encuentre autenticado tiene la capacidad de manipular archivos en el equipo vulnerable.

Fuente: INCIBE-CERT - Avisos Publicado: 19/10/2026 · 07:27 UTC
Vulnerabilidad Una vulnerabilidad sin parchear en el Wi-Fi de Broadcom permite a los atacantes que se encuentren dentro del alcance ejecutar código con privilegios de root en los routers
Imagen: The Hacker News
Vulnerabilidad

Una vulnerabilidad sin parchear en el Wi-Fi de Broadcom permite a los atacantes que se encuentren dentro del alcance ejecutar código con privilegios de root en los routers

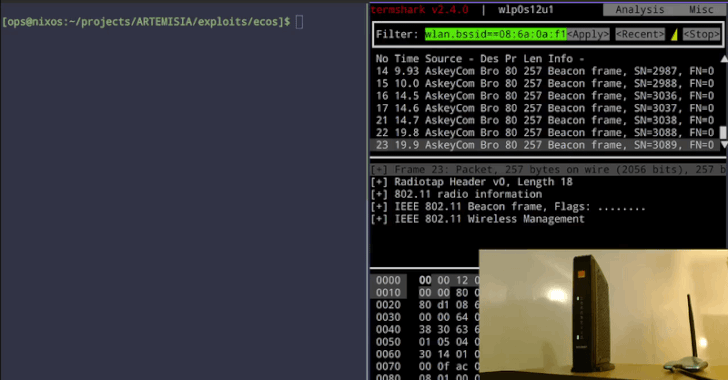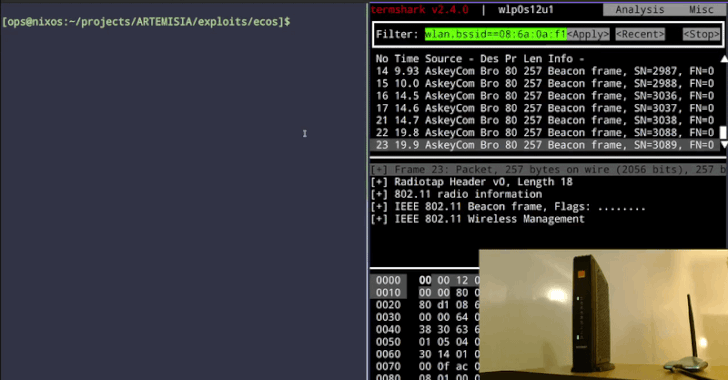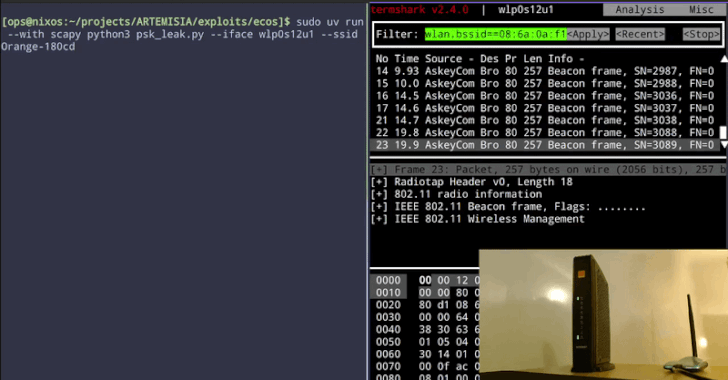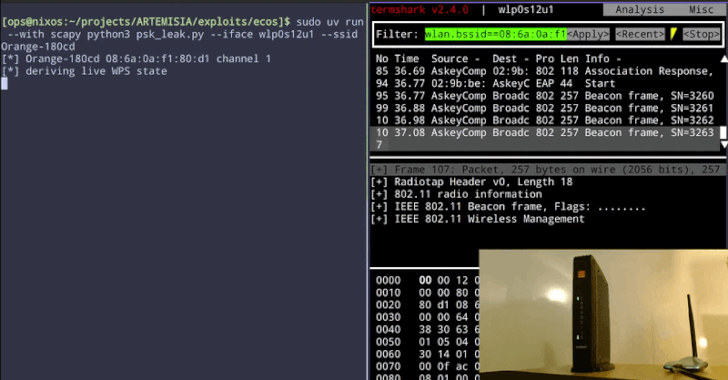
Un investigador de seguridad reveló una vulnerabilidad en el software de configuración Wi-Fi de Broadcom que permite a un atacante dentro del alcance de radio ejecutar código como root en enrutadores basados en dicho fabricante, sin requerir contraseña ni proceso de emparejamiento. El fallo reside en el manejo que hace Broadcom de los mensajes fragmentados de Wi-Fi Protected Setup (WPS), lo que posibilita corromper la memoria del dispositivo mediante mensajes manipulados y extraer datos o ejecutar código propio a distancia. El problema afecta a millones de equipos en todo el mundo de diversas marcas debido a que el código vulnerable se encuentra integrado en enrutadores y puntos de acceso de numerosos proveedores.

Fuente: The Hacker News Publicado: 19/10/2026 · 06:29 UTC
Filtración de datos Una brecha de seguridad en OpenCode Console podría haber dejado al descubierto claves API de OpenAI, Anthropic y Google
Imagen: The Hacker News
Filtración de datos

Una brecha de seguridad en OpenCode Console podría haber dejado al descubierto claves API de OpenAI, Anthropic y Google

Una intrusión en un sistema antiguo de OpenCode afectó a su plataforma alojada Console, lo que pudo haber comprometido las claves de proveedores externos de inteligencia artificial que los usuarios tenían almacenadas. El grupo afectado representa un porcentaje minoritario de los usuarios de dicha herramienta, específicamente aquellos que utilizaban un proveedor externo vinculado. La compañía notificó por correo electrónico a los usuarios posiblemente perjudicados para que procedieran a revocar y reemplazar sus credenciales.

Fuente: The Hacker News Publicado: 19/10/2026 · 06:07 UTC
Vulnerabilidad Vulnerabilidad crítica de ejecución remota de código (RCE) en Drupal 8.x a 12.x
Imagen: Segu-Info
Vulnerabilidad

Vulnerabilidad crítica de ejecución remota de código (RCE) en Drupal 8.x a 12.x

Drupal ha publicado actualizaciones de seguridad para una vulnerabilidad crítica de ejecución remota de código que podría permitir a los atacantes tomar el control de los sitios web afectados sin necesidad de iniciar sesión. Identificada como CVE-2026-108097, la vulnerabilidad afecta al módulo "Field UI" (interfaz de campos) en el núcleo de Drupal. El equipo de seguridad de Drupal publicó su advertencia el 14 de octubre de 2026. El boletín de seguridad oficial, SA-CORE-2026-014 , asigna al problema una puntuación de riesgo de 19 sobre 25 según el sistema de calificación de Drupal.

Fuente: Segu-Info Publicado: 19/10/2026 · 20:34 UTC
Ciberseguridad El gigante de la distribución alimentaria Ahold Delhaize confirma que un ciberataque ha dejado fuera de servicio sus sistemas en EE. UU. y Europa
Imagen: The Register - Security
Ciberseguridad

El gigante de la distribución alimentaria Ahold Delhaize confirma que un ciberataque ha dejado fuera de servicio sus sistemas en EE. UU. y Europa

El texto proporcionado consiste únicamente en una lista de enlaces y titulares breves sobre diversos temas tecnológicos, de inteligencia artificial y de seguridad informática, sin que se mencione en ninguna parte al gigante de la alimentación Ahold Delhaize ni ningún ciberataque que haya afectado sistemas en Estados Unidos o Europa. El artículo original no aporta más detalle sobre el título mencionado, ya que el contenido facilitado se limita a un índice de noticias inconexas sobre hardware, parches de seguridad, conferencias y proyectos de código abierto.

Fuente: The Register - Security Publicado: 19/10/2026 · 20:26 UTC
Vulnerabilidad «AdFection» convierte las impresiones publicitarias en una forma de distribuir spyware sin necesidad de hacer clic
Imagen: Dark Reading
Vulnerabilidad

«AdFection» convierte las impresiones publicitarias en una forma de distribuir spyware sin necesidad de hacer clic

Una firma israelí presentada como una empresa de publicidad digital legítima ha estado ayudando a proveedores de programas espía a utilizar anuncios en línea dirigidos para infectar dispositivos en todo el mundo sin requerir que las víctimas hagan clic en enlaces u realicen ninguna otra acción. Investigadores de Citizen Lab, perteneciente a la Universidad de Toronto, denominaron a esta técnica "AdFection", la cual convierte las impresiones publicitarias comunes en vectores para ciberataques encubiertos aprovechando el sistema de ofertas en tiempo real que determina qué anuncios ven los usuarios. Mediante el uso de una plataforma llamada Controlium, la empresa publicitaria Discover-Tech supuestamente facilitó que un vendedor de programas espía conocido como Candiru infectara decenas de dispositivos pertenecientes a personal de una organización internacional de noticias.

Fuente: Dark Reading Publicado: 19/10/2026 · 19:55 UTC
Ciberseguridad Un ingeniero de OpenAI acusado de espiar a altos directivos deberá permanecer bajo custodia
Imagen: Wired - Security
Ciberseguridad

Un ingeniero de OpenAI acusado de espiar a altos directivos deberá permanecer bajo custodia

Un juez federal determinó que un extrabajador de OpenAI, acusado de colocar un dispositivo de escucha oculto en una sala de conferencias de la compañía, permanezca detenido mientras espera su juicio. La fiscalía argumentó que el acusado representa un riesgo de fuga, señalando el respaldo financiero ofrecido por el gobierno de Arabia Saudita para su liberación bajo fianza. Aunque la defensa rechazó estas preocupaciones y afirmó que no existían pruebas de espionaje o actividades encubiertas, el tribunal cuestionó la validez de una garantía respaldada por un Estado extranjero.

Fuente: Wired - Security Publicado: 19/10/2026 · 19:49 UTC
Malware Un juez desestima la solicitud de WhatsApp de declarar al fabricante de software espía en desacato por supuestamente haber espiado a los usuarios
Imagen: The Record
Malware

Un juez desestima la solicitud de WhatsApp de declarar al fabricante de software espía en desacato por supuestamente haber espiado a los usuarios

Una jueza federal en el norte de California rechazó la solicitud de WhatsApp para declarar en desacato a una conocida empresa fabricante de programas espía. La decisión se produjo tras una apelación presentada por el servicio de mensajería, propiedad de Meta, en la cual se argumentaba que dicha compañía había incumplido una orden judicial al supuestamente continuar utilizando la infraestructura de la aplicación para realizar ataques de vigilancia dirigidos contra usuarios. La magistrada determinó que WhatsApp no logró demostrar de manera suficiente que la empresa desarrolladora del programa espía hubiera quebrantado la orden judicial, al considerar que las pruebas presentadas carecían del nivel necesario de evidencia clara y convincente.

Fuente: The Record Publicado: 19/10/2026 · 19:49 UTC
Malware Unos hackers secuestran los servidores de actualizaciones de AOMEI para propagar malware de forma encubierta
Imagen: BleepingComputer
Malware

Unos hackers secuestran los servidores de actualizaciones de AOMEI para propagar malware de forma encubierta

Un grupo de piratas informáticos vulneró los servidores de AOMEI para difundir código malicioso mediante la herramienta de respaldos y clonación para Windows, AOMEI Backupper. Los atacantes modificaron brevemente archivos de configuración y notificaciones legítimos para redirigir las descargas del programa hacia un archivo ZIP malicioso, alterando además la suma de verificación para superar los controles de seguridad. Para dificultar su detección, los archivos legítimos eran restaurados a su estado original alos pocos minutos de cada ataque.

Fuente: BleepingComputer Publicado: 19/10/2026 · 19:40 UTC
Ciberseguridad ConnectWise desactiva las copias de seguridad en la nube ante la preocupación de los MSP de nivel inferior
Imagen: Dark Reading
Ciberseguridad

ConnectWise desactiva las copias de seguridad en la nube ante la preocupación de los MSP de nivel inferior

Varios firmas de seguridad informaron que un atacante utilizó credenciales vinculadas al producto Cloud Backup de ConnectWise para autenticarse en entornos de Microsoft 365, lo que llevó a la compañía a desactivar este servicio, así como las funciones de seguridad y gestión en la nube para socios y clientes mientras continúa la investigación con una firma especializada. Existe una discrepancia entre ConnectWise y empresas de ciberseguridad terceras respecto al alcance del impacto. Mientras que ConnectWise señala que no ha confirmado incidentes de compromiso en los entornos de los clientes debido a la falta de visibilidad directa, firmas como Huntress y Todyl afirman que el acceso exitoso mediante dichas credenciales ya representa un impacto descendente.

Fuente: Dark Reading Publicado: 19/10/2026 · 19:19 UTC
Ciberseguridad Bullhorn desconecta su plataforma de selección de personal para contener un ciberataque
Imagen: BleepingComputer
Ciberseguridad

Bullhorn desconecta su plataforma de selección de personal para contener un ciberataque

La empresa de software Bullhorn suspendió el acceso a su plataforma con el fin de contener un ciberataque que provocó una interrupción generalizada en sus sistemas. Tras aislar el problema y eliminar la amenaza inicial, la compañía se encuentra trabajando en la recuperación de los servicios, apoyándose en revisiones de seguridad realizadas con la colaboración de especialistas de CrowdStrike. Los inconvenientes comenzaron cuando los usuarios experimentaron dificultades para publicar ofertas de empleo, lo que llevó a la compañía a confirmar la incidencia tras detectar un ciberincidente.

Fuente: BleepingComputer Publicado: 19/10/2026 · 18:51 UTC
Malware Según los investigadores, otras dos figuras de la oposición serbia han sido víctimas de software espía
Imagen: The Record
Malware

Según los investigadores, otras dos figuras de la oposición serbia han sido víctimas de software espía

Investigadores han encontrado evidencia de que el teléfono móvil de otra figura de la oposición en Serbia resultó infectado con programa espía. El instituto de investigación Citizen Lab confirmó que el dispositivo del rector de la Universidad de Belgrado, Vladan Đokić, contenía el programa Pegasus durante este año. Đokić ha manifestado apoyo a un movimiento de protesta estudiantil que exige la salida permanente del gobierno del exmandatario serbio Aleksandar Vučić.

Fuente: The Record Publicado: 19/10/2026 · 18:45 UTC
Ciberseguridad Wyden aboga por la implantación de tecnología de cifrado en cientos de organismos federales para proteger el tráfico confidencial de los visitantes
Imagen: CyberScoop
Ciberseguridad

Wyden aboga por la implantación de tecnología de cifrado en cientos de organismos federales para proteger el tráfico confidencial de los visitantes

Un senador estadounidense ha solicitado que numerosos organismos federales implementen una herramienta de cifrado con el fin de resguardar a personas vulnerables, tales como informantes y veteranos con crisis de salud mental, frente a posibles ciberdelincuentes que vigilen los sitios web gubernamentales. Mediante una misiva dirigida a la Agencia de Ciberseguridad y Seguridad de Infraestructura junto con la Oficina de Administración y Presupuesto, el legislador solicitó la adopción de la tecnología conocida como "Encrypted Client Hello", la cual resguarda el nombre de la página de internet que consulta un usuario, tras detectar cientos de sitios que carecen de dicha protección. El remitente de la carta señaló que, aunque los portales del gobierno cuentan con cifrado habitual, los nombres de ciertas páginas web continúan expuestos al transitar la información por la red, lo que permite a atacantes informáticos y agentes extranjeros observar qué sitios se visitan.

Fuente: CyberScoop Publicado: 19/10/2026 · 18:27 UTC
Ciberseguridad Los parches de seguridad necesitan parches ahora que los atacantes cuentan con IA
Imagen: The Register - Security
Ciberseguridad

Los parches de seguridad necesitan parches ahora que los atacantes cuentan con IA

El texto proporcionado consiste en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de seguridad y de software libre. En el ámbito de la ciberseguridad, se menciona que actores rusos están haciéndose pasar por el soporte de la aplicación Signal para llevar a cabo operaciones de suplantación de identidad o phishing. Asimismo, se reporta que las correcciones de seguridad enviadas por Microsoft no lograron solucionar un problema en SharePoint local, el cual actualmente enfrenta ataques de día cero.

Fuente: The Register - Security Publicado: 19/10/2026 · 18:23 UTC
Vulnerabilidad Se ha aprovechado una vulnerabilidad del Siemens Software Center en los ataques del malware ClickFix
Imagen: SecurityWeek
Vulnerabilidad

Se ha aprovechado una vulnerabilidad del Siemens Software Center en los ataques del malware ClickFix

La compañía Siemens informó sobre el uso malicioso de una falla de seguridad presente en su Software Center en el contexto de una campaña de software malicioso. Esta herramienta se encarga de gestionar la descarga, instalación, activación y actualización de productos adquiridos por los clientes, además de permitir pruebas gratuitas. El problema radica en que el programa gestiona de manera inadecuada la búsqueda de archivos DLL, permitiendo que un atacante local autenticado coloque un archivo falso para que se ejecute con los mismos privilegios de la aplicación.

Fuente: SecurityWeek Publicado: 19/10/2026 · 18:15 UTC
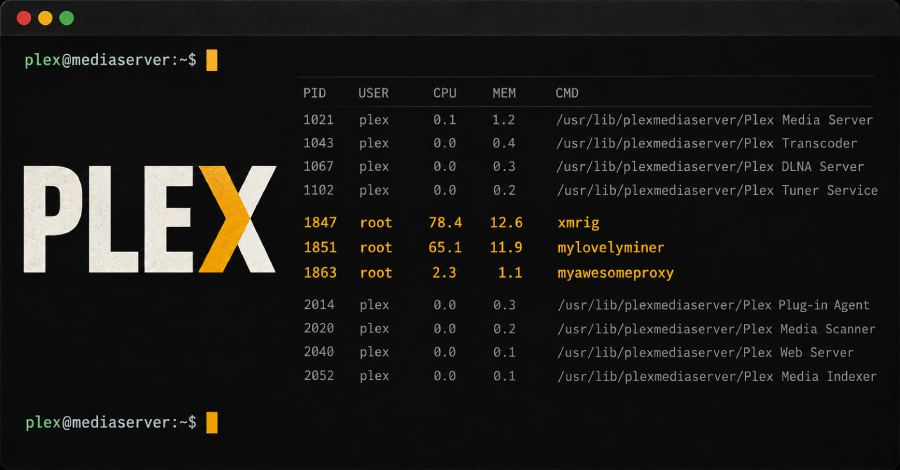
Vulnerabilidad Los hackers aprovechan las vulnerabilidades de Plex2Shell para instalar mineros de criptomonedas y una puerta trasera de proxy en Linux
Imagen: The Hacker News
Vulnerabilidad

Los hackers aprovechan las vulnerabilidades de Plex2Shell para instalar mineros de criptomonedas y una puerta trasera de proxy en Linux

Ciertos grupos de ciberdelincuentes han comenzado a aprovechar una cadena de fallas de seguridad en el software Plex Media Server. Estas acciones maliciosas iniciaron un día después de que se hiciera pública una prueba de concepto, con el objetivo de instalar programas para minar criptomonedas y herramientas de proxy inverso. El método utilizado por los atacantes consiste en combinar cuatro fallos distintos, conocidos en conjunto como Plex2Shell.

Fuente: The Hacker News Publicado: 19/10/2026 · 17:32 UTC
Filtración de datos Un ataque a OpenCode deja al descubierto claves de API en medio de ataques de «destilación» de IA
Imagen: BleepingComputer
Filtración de datos

Un ataque a OpenCode deja al descubierto claves de API en medio de ataques de «destilación» de IA

El proyecto de programación en inteligencia artificial OpenCode alertó a un sector de sus usuarios sobre una vulneración de seguridad que dejó al descubierto claves de API almacenadas y utilizadas con proveedores externos. Como consecuencia de este incidente, varios usuarios experimentaron cobros no autorizados y suspensiones en sus proyectos dentro de Google Cloud. De acuerdo con el responsable del proyecto, el ataque afectó a un porcentaje específico de los usuarios de OpenCode Console, registrándose en algunos casos cobros elevados en un solo día.

Fuente: BleepingComputer Publicado: 19/10/2026 · 17:27 UTC
Ciberseguridad Ahold Delhaize confirma que detrás de las interrupciones cibernéticas que han afectado a varias marcas de alimentación hay «actos maliciosos»
Imagen: The Record
Ciberseguridad

Ahold Delhaize confirma que detrás de las interrupciones cibernéticas que han afectado a varias marcas de alimentación hay «actos maliciosos»

La multinacional neerlandesa de supermercados Ahold Delhaize informó que un ciberataque provocó la desconexión de sus sistemas en gran parte de sus marcas de Estados Unidos y Europa, afectando a los compradores en ambas regiones. La empresa confirmó que las actividades sospechosas detectadas la semana pasada en su infraestructura tecnológica fueron producto de acciones maliciosas y anunció que presentó una denuncia policial en los Países Bajos. El incidente causó interrupciones en los servicios digitales de Estados Unidos, los Países Bajos y Bélgica, a pesar de que los establecimientos físicos continuaron operando.

Fuente: The Record Publicado: 19/10/2026 · 16:45 UTC
Malware El popular plugin de SEO para WordPress «Rank Math PRO» ha sido pirateado para instalar una puerta trasera que se restaura automáticamente
Imagen: The Hacker News
Malware

El popular plugin de SEO para WordPress «Rank Math PRO» ha sido pirateado para instalar una puerta trasera que se restaura automáticamente

Se han detectado archivos maliciosos en versiones de pago del complemento Rank Math PRO para WordPress obtenidas mediante descargas directas o actualizaciones. Las páginas que instalaron y activaron las copias afectadas deben considerarse comprometidas, ya que el programa malicioso tiene la capacidad de regenerar un acceso oculto cada vez que se visita el sitio web. El problema afecta únicamente a la variante de pago que se adquiere a través del sitio web oficial del proveedor, mientras que la versión gratuita alojada en el repositorio oficial de WordPress no se menciona en las alertas.

Fuente: The Hacker News Publicado: 19/10/2026 · 16:28 UTC
Ciberseguridad Tus trabajadores de primera línea tienen una solución alternativa para esa solicitud de autenticación multifactorial
Imagen: Help Net Security
Ciberseguridad

Tus trabajadores de primera línea tienen una solución alternativa para esa solicitud de autenticación multifactorial

Los trabajadores de primera línea en sectores como la salud y la manufactura recurren a prácticas para saltarse las solicitudes de autenticación multifactor y agilizar el acceso, tales como mantener las sesiones abiertas, compartir credenciales y buscar métodos para eludir dichos controles. Una encuesta reciente revela que la gran mayoría de los responsables de seguridad y tecnología ha presenciado estas conductas durante el último año, lo cual rompe la vinculación directa entre una cuenta y su usuario real, mientras que los atacantes aprovechan esta misma vulnerabilidad mediante intentos de abuso en la recuperación o el restablecimiento de cuentas. El proceso de inicio de sesión genera pérdidas de tiempo mensuales para un porcentaje considerable de estos trabajadores debido a múltiples factores, entre los que destacan el uso de equipos de protección, los retrasos al cambiar de dispositivo o de usuario en equipos compartidos, los problemas de conectividad y las solicitudes constantes de autenticación.

Fuente: Help Net Security Publicado: 20/10/2026 · 04:30 UTC
Malware Los hackers utilizan la nueva plataforma ClickFix de ROMULUS para distribuir LegionLoader y otro malware
Imagen: The Hacker News
Malware

Los hackers utilizan la nueva plataforma ClickFix de ROMULUS para distribuir LegionLoader y otro malware

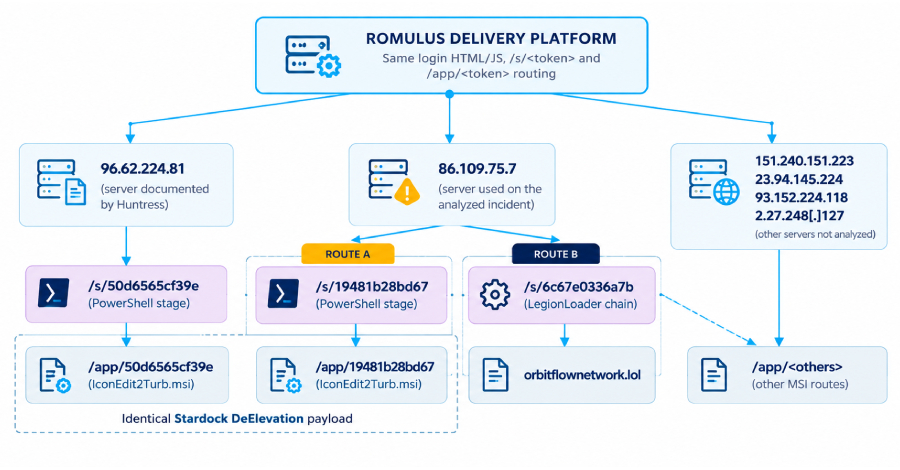
Un grupo de investigadores en seguridad informática ha revelado información sobre una plataforma de distribución de software malicioso conocida como ROMULUS, la cual utiliza señuelos en páginas web falsas mediante la técnica ClickFix. Este mecanismo engaña a las personas para que ejecuten comandos dañinos por cuenta propia en sus equipos, funcionando de forma similar a un servicio de distribución de códigos maliciosos. Los expertos de la industria detectaron varias direcciones IP asociadas con la operación de esta infraestructura, encontrando vínculos con otras campañas que emplean versiones maliciosas de ChatGPT para redirigir a los usuarios hacia sitios falsos con estos mismos señuelos.

Fuente: The Hacker News Publicado: 20/10/2026 · 04:05 UTC
Ciberseguridad El dominio .IA se juega su futuro el 6 de abril en Europa
Imagen: El Lado del Mal
Ciberseguridad

El dominio .IA se juega su futuro el 6 de abril en Europa

Cada vez que una startup , un laboratorio universitario o un equipo de ingenieros en España, Portugal o Latinoamérica lanza un proyecto puntero de Inteligencia Artificial y registra un dominio .ai , está pagando un peaje geopolítico y económico a Anguila , un pequeño Territorio Británico de Ultramar en el Caribe cuyo código geográfico ISO 3166-1 coincide, por puro azar del idioma inglés, con las siglas de Artificial Intelligence .

Fuente: El Lado del Mal Publicado: 20/10/2026 · 04:01 UTC
Vulnerabilidad Ofertas de empleo en ciberseguridad disponibles en este momento: 20 de octubre de 2026
Imagen: Help Net Security
Vulnerabilidad

Ofertas de empleo en ciberseguridad disponibles en este momento: 20 de octubre de 2026

El texto recopila una serie de vacantes laborales en el ámbito de la ciberseguridad ubicadas en distintas regiones del mundo, especificando las modalidades de trabajo y las responsabilidades principales de cada puesto. Entre las oportunidades mencionadas se encuentran roles de arquitectura y ingeniería en la nube, gestión de riesgos, cumplimiento normativo y análisis de amenazas, orientados a proteger infraestructuras tecnológicas corporativas. Varias de las posiciones listadas corresponden a funciones de liderazgo y dirección estratégica, como directores de ciberseguridad, directores de información de seguridad y gerentes sénior, encargados de guiar la postura de seguridad de las organizaciones y asesorar a directivos.

Fuente: Help Net Security Publicado: 20/10/2026 · 04:00 UTC
Ciberseguridad Cloudflare apuesta a que estás pagando de más a un modelo de lenguaje grande (LLM) para que lea tus facturas
Imagen: Help Net Security
Ciberseguridad

Cloudflare apuesta a que estás pagando de más a un modelo de lenguaje grande (LLM) para que lea tus facturas

Cloudflare ha presentado una versión preliminar de Clairic, un modelo de extracción diseñado para capturar valores de texto desordenado e imágenes en una sola pasada sin generar tokens. Esta herramienta busca reemplazar el uso constante de grandes modelos de lenguaje (LLM) en tareas rutinarias de desarrollo, como la lectura de facturas para extraer información específica en formato JSON, evitando así los fallos frecuentes y los costos por tokens de salida de los sistemas tradicionales. El modelo opera en Workers AI y la empresa tiene la intención de publicar sus pesos, cobrando únicamente por el uso de entrada.

Fuente: Help Net Security Publicado: 20/10/2026 · 03:45 UTC
Ciberseguridad La ICANN está probando una tecnología que permita a las fuerzas del orden acceder a información no pública del WHOIS
Imagen: The Register - Security
Ciberseguridad

La ICANN está probando una tecnología que permita a las fuerzas del orden acceder a información no pública del WHOIS

El texto proporcionado consiste únicamente en una recopilación de múltiples titulares y viñetas de noticias breves sobre diversos temas tecnológicos, de seguridad informática y software de código abierto, sin incluir el cuerpo de un artículo específico sobre la tecnología de ICANN mencionada en el título. Debido a que el contenido suministrado son solo fragmentos y listas de enlaces sin desarrollar, no es posible redactar un resumen completo de tres a cuatro párrafos basado exclusivamente en dicha información. El artículo original no aporta más detalle sobre las pruebas que realiza la ICANN para permitir a las autoridades acceder a la información no pública de WHOIS.

Fuente: The Register - Security Publicado: 20/10/2026 · 02:11 UTC
Ciberseguridad DeepSeek queda descartado en todas las agencias civiles federales de EE. UU.
Imagen: The Register - Security
Ciberseguridad

DeepSeek queda descartado en todas las agencias civiles federales de EE. UU.

El artículo original contiene únicamente listas de enlaces y titulares breves sobre diversos temas tecnológicos, de seguridad informática y de código abierto, sin desarrollar una noticia o artículo propiamente dicho sobre el bloqueo de DeepSeek en las agencias federales civiles de Estados Unidos. El texto menciona de manera muy superficial temas como pruebas de hardware de Nvidia, proyectos de Brave con cifrado, expansiones de TSMC, ataques de phishing por parte de actores rusos haciéndose pasar por soporte de Signal, fallos de seguridad en SharePoint y adquisiciones en el sector de la ciberseguridad, entre otros puntos. El artículo original no aporta más detalle sobre DeepSeek ni sobre su supuesta prohibición en las agencias federales civiles de Estados Unidos, ya que el título del documento no se corresponde con el contenido informativo del texto proporcionado.

Fuente: The Register - Security Publicado: 20/10/2026 · 00:11 UTC
Filtración de datos Nikkei revela su tercera filtración de datos en un mes: 1,8 millones de registros expuestos
Imagen: BleepingComputer
Filtración de datos

Nikkei revela su tercera filtración de datos en un mes: 1,8 millones de registros expuestos

La corporación japonesa Nikkei Inc. ha hecho pública una nueva filtración de datos que dejó al descubierto un total de 1,83 millones de registros con información personal. La mayor parte de estos archivos no contenía datos identificativos ni información sobre tarjetas de crédito, aunque un subgrupo más pequeño incluía detalles delicados como nombres completos, direcciones de correo electrónico, domicilios físicos, números telefónicos y fechas de nacimiento.

Fuente: BleepingComputer Publicado: 19/10/2026 · 21:49 UTC
Ciberseguridad Unos investigadores se infiltran en una red dedicada a estafas a través del servicio de asistencia técnica de Microsoft
Imagen: Dark Reading
Ciberseguridad

Unos investigadores se infiltran en una red dedicada a estafas a través del servicio de asistencia técnica de Microsoft

Investigadores lograron infiltrarse en una red de estafas que suplanta la identidad de personal técnico de Microsoft mediante el uso de un sistema de distribución de tráfico malicioso y miles de enlaces de una plataforma específica. Este esquema fraudulento, activo desde hace años, redirige a los usuarios a través de múltiples afiliados hacia páginas que despliegan alertas de seguridad falsas. Estas advertencias buscan asustar a las personas para que se comuniquen a un número telefónico donde operadores malintencionados intentan convencerlas de instalar herramientas de acceso remoto en sus equipos.

Fuente: Dark Reading Publicado: 19/10/2026 · 21:13 UTC
Filtración de datos Qué hacer cuando una empresa informa una brecha de datos, pero aporta poca información
Imagen: WeLiveSecurity (ESET) en español
Filtración de datos

Qué hacer cuando una empresa informa una brecha de datos, pero aporta poca información

Las brechas de datos notificadas públicamente han alcanzado cifras muy elevadas, y con este incremento también ha crecido la probabilidad de que las personas se vean afectadas. A pesar del gran volumen de avisos enviados a las víctimas, una proporción muy baja de ellos incluye información detallada sobre el vector de ataque. Esta escasez de datos dificulta que tanto los consumidores como las empresas puedan dimensionar el riesgo real o tomar medidas eficaces para mitigar las consecuencias.

Fuente: WeLiveSecurity (ESET) en español Publicado: 19/10/2026 · 17:50 UTC