Ciberseguridad — edición del 2026-10-29

Edición del 29 de octubre de 2026

Vulnerabilidad Qualys CISO on what security teams can do as exploit campaigns grow
Imagen: Help Net Security
Lo más reciente Vulnerabilidad

Qualys CISO on what security teams can do as exploit campaigns grow

El volumen de fallas de seguridad está aumentando debido a herramientas de inteligencia artificial que descubren una gran cantidad de problemas con un alto nivel de gravedad, permitiendo incluso conectar múltiples vulnerabilidades de bajo riesgo para lograr la ejecución remota de código. Ante esta situación, los equipos de seguridad deben dejar de lado métricas tradicionales y centrarse en medir el tiempo promedio de exposición dentro de su propio entorno. Para gestionar esta enorme cantidad de alertas, las organizaciones pueden implementar filtros basados en datos de explotación real y en la importancia de los activos para el negocio, logrando reducir considerablemente el volumen de datos que requiere atención.

Fuente: Help Net Security Publicado: 29/10/2026 · 06:30 UTC
Leer la noticia completa →
Últimas noticias

Ciberseguridad IT bosses are confident they’ve found the certificates they don’t know about
Imagen: Help Net Security
Ciberseguridad

IT bosses are confident they’ve found the certificates they don’t know about

Un estudio realizado para la autoridad de certificados Sectigo reveló que un porcentaje considerable de los líderes de tecnología y seguridad encuestados afirma estar muy preparado para renovar certificados TLS mensuales gracias a sistemas automatizados. Sin embargo, al analizar las respuestas específicas, el nivel real de automatización reportado es mucho menor y una mayoría de las organizaciones sufrió un incidente o interrupción relacionada con certificados durante el año previo. Los datos indican una discrepancia entre la alta confianza manifestada por los directivos y las prácticas reales de gestión.

Fuente: Help Net Security Publicado: 29/10/2026 · 06:00 UTC
Vulnerabilidad Attackers Exploit PHP2Shell Flaws in Internet-Exposed Palo Alto Networks Management Interfaces
Imagen: The Hacker News
Vulnerabilidad

Attackers Exploit PHP2Shell Flaws in Internet-Exposed Palo Alto Networks Management Interfaces

Palo Alto Networks emitió una advertencia sobre la explotación activa de vulnerabilidades conocidas como PHP2Shell en interfaces de administración que se encuentran accesibles a través de internet. Estos fallos permiten la ejecución remota de código sin necesidad de autenticación en sistemas que utilizan versiones afectadas de PHP, las cuales ya habían recibido correcciones previas por parte de la Fundación PHP. Una compañía israelí de ciberseguridad detectó previamente que un actor de amenazas vinculado a China utilizaba estas fallas junto con un problema de escalada de privilegios en el núcleo de Linux para comprometer servidores en múltiples países, incluyendo entornos relacionados con el gobierno estadounidense.

Fuente: The Hacker News Publicado: 29/10/2026 · 05:50 UTC
Ciberseguridad Shame and sleepless nights haunt scam victims long after the money is gone
Imagen: Help Net Security
Ciberseguridad

Shame and sleepless nights haunt scam victims long after the money is gone

El reporte de impacto al consumidor señala que las estafas y el robo de identidad afectan a las personas de diversas maneras, siendo la recuperación un proceso que va más allá de la simple restitución del dinero. Las víctimas de fraudes suelen enfrentar sentimientos de culpa y vergüenza, mientras que quienes sufren robo de identidad invierten numerosas horas intentando solucionar los daños causados. Los efectos emocionales de estos delitos incluyen problemas para conciliar o mantener el sueño, además del impacto psicológico que generan las estafas al manipular a las personas para que entreguen fondos o datos.

Fuente: Help Net Security Publicado: 29/10/2026 · 05:30 UTC
Ciberseguridad Stolen staff logins are spreading attacks between K-12 school districts
Imagen: Help Net Security
Ciberseguridad

Stolen staff logins are spreading attacks between K-12 school districts

Durante el ciclo escolar pasado, una gran cantidad de instituciones educativas de nivel básico recibieron advertencias por parte de un centro de ciberseguridad sobre la filtración de credenciales de su personal en mercados clandestinos. Los maleantes aprovechan estos accesos para infiltrarse y expandir sus ofensivas hacia otros distritos escolares mediante el uso de correos electrónicos legítimos que logran evadir los filtros de seguridad habituales, un fenómeno de propagación entre cuentas que se espera que continúe. Además, los piratas informáticos han llegado a suplantar la identidad de autoridades escolares para cometer fraudes.

Fuente: Help Net Security Publicado: 29/10/2026 · 05:00 UTC
Vulnerabilidad Múltiples vulnerabilidades en la aplicación de SABBATIC
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en la aplicación de SABBATIC

Se ha coordinado la divulgación de cinco fallos de seguridad de gravedad media que impactan al programa SABBATIC, el cual se utiliza para digitalizar facturas y tickets de gasto. Los hallazgos de estas vulnerabilidades corresponden a David Padilla Alvarado y a Víctor Manuel Pérez Cámara, bajo la coordinación de INCIBE. Los problemas detectados incluyen fallos del tipo Cross-Site Scripting almacenado, asociados a diversos parámetros y puntos finales de la plataforma, los cuales posibilitan que se guarde código JavaScript capaz de ejecutarse en el navegador de una víctima al visualizar el sitio.

Fuente: INCIBE-CERT - Avisos Publicado: 29/10/2026 · 16:47 UTC
Filtración de datos Detección de PHP2Shell con Wazuh (Open Source)
Imagen: Segu-Info
Filtración de datos

Detección de PHP2Shell con Wazuh (Open Source)

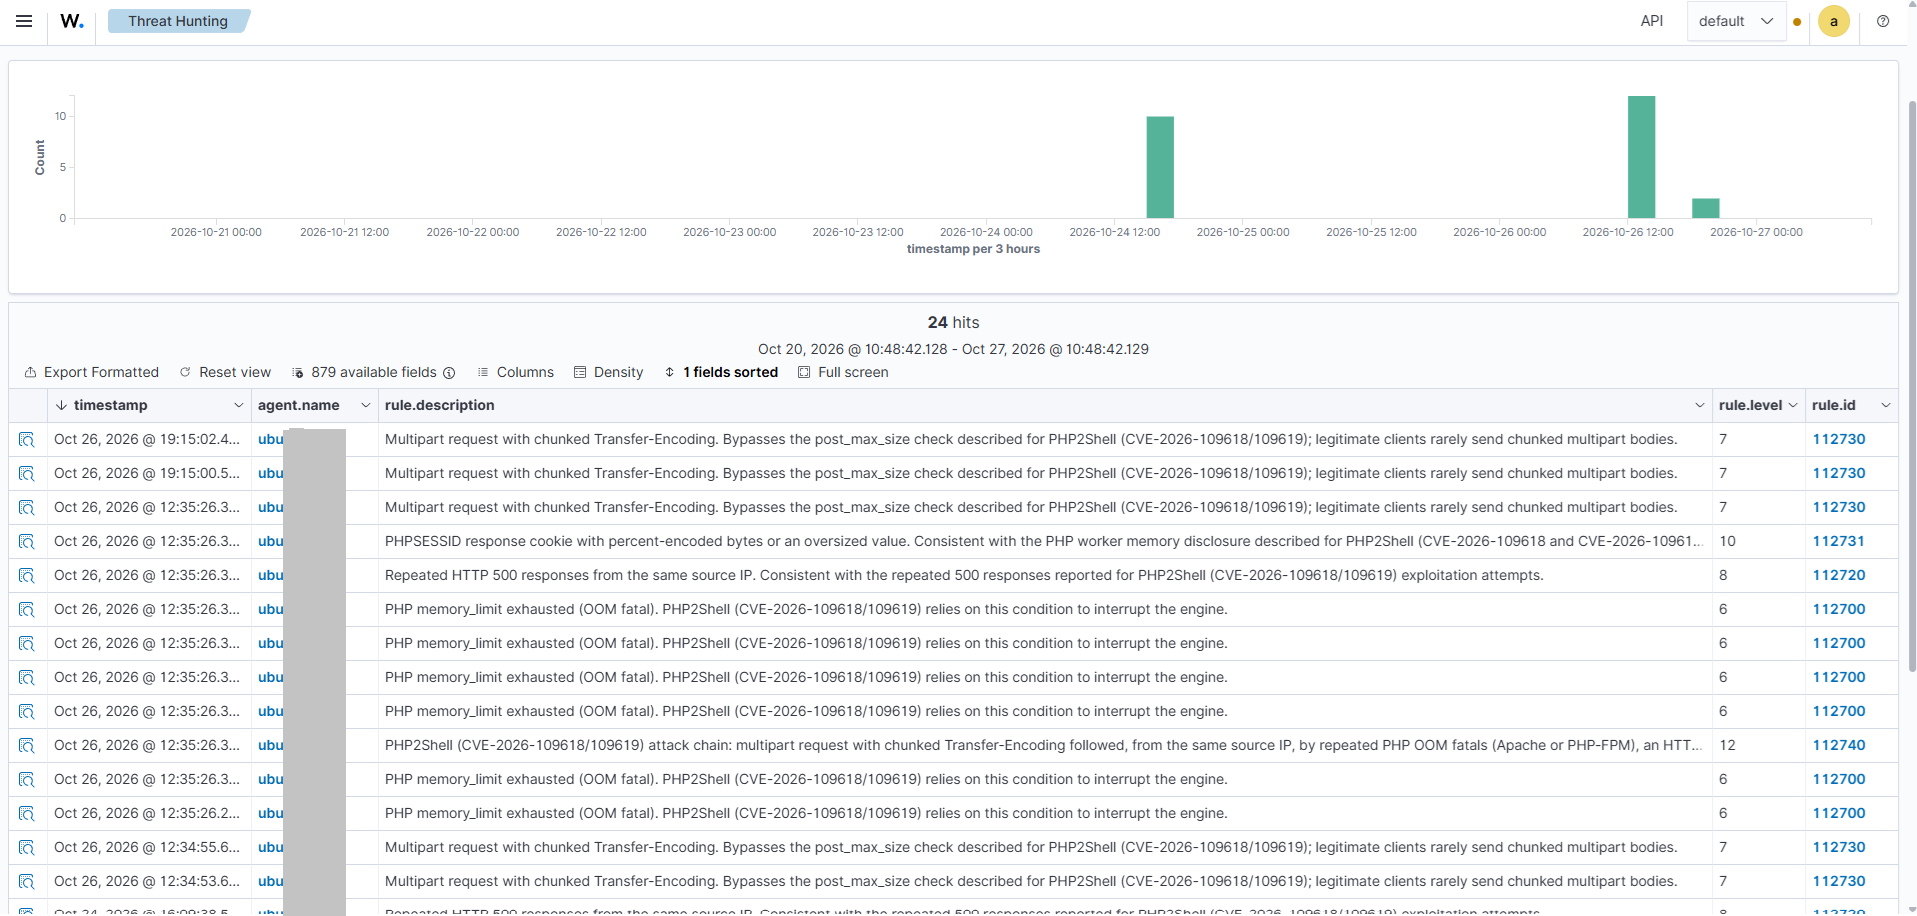
El artículo aborda la detección de PHP2Shell mediante la herramienta de código abierto Wazuh, relacionándolo con vulnerabilidades del motor PHP. Este problema permite a un atacante tomar el control de un servidor web sin necesidad de usuario ni clave, afectando a cualquier sitio con una versión de PHP sin parches, sin importar si la aplicación se encuentra actualizada. Entre sus consecuencias destacan la ejecución de código o la lectura de memoria del servidor, lo que puede exponer información sensible como tokens, claves de bases de datos y datos de sesión.

Fuente: Segu-Info Publicado: 29/10/2026 · 15:30 UTC
Malware Fake ChatGPT and Claude Apps Abuse Signed Executables to Deploy Crypto Miners
Imagen: The Hacker News
Malware

Fake ChatGPT and Claude Apps Abuse Signed Executables to Deploy Crypto Miners

Threat actors are delivering malicious loaders and cryptocurrency miners under the guise of artificial intelligence (AI) desktop applications for Anthropic Claude and OpenAI ChatGPT as part of a campaign dubbed Yoba. The activity involves creating fake GitHub projects that claim to be desktop applications like GPT-5.6 Sol, GPT-6 Astra, and Claude Opus, only to deliver a malware family called…

Fuente: The Hacker News Publicado: 29/10/2026 · 15:20 UTC
Ciberseguridad Google Touts Powerful Cybersecurity Capabilities in Gemini 4 Carbon Model
Imagen: SecurityWeek
Ciberseguridad

Google Touts Powerful Cybersecurity Capabilities in Gemini 4 Carbon Model

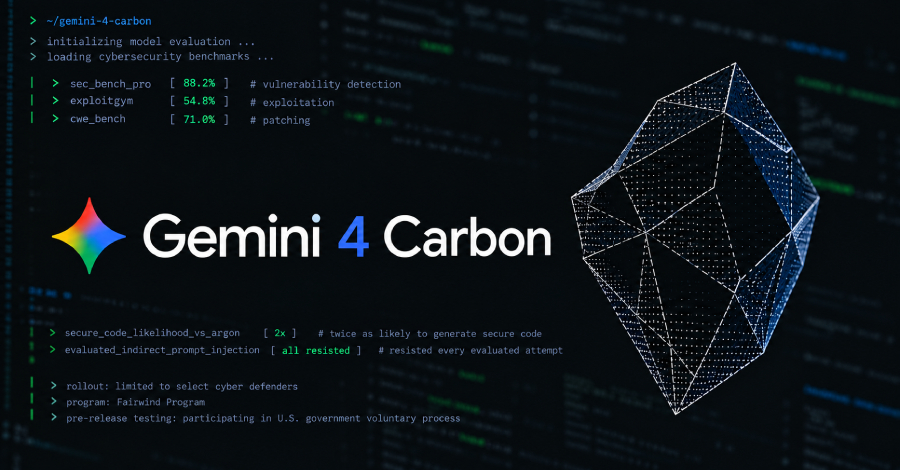
Google anunció un nuevo modelo avanzado de inteligencia artificial enfocado en la seguridad informática, el cual supera a los sistemas competidores en pruebas relacionadas con la identificación, explotación y corrección de fallas de seguridad. El sistema todavía no se encuentra disponible para el público general, sino que su acceso se está otorgando de forma gradual y exclusiva a un grupo seleccionado de defensores cibernéticos y a través de un programa dirigido a entidades gubernamentales, operadores de infraestructura crítica y plataformas tecnológicas principales. De acuerdo con la información compartida, este desarrollo muestra un rendimiento superior en distintas evaluaciones comparativas frente a opciones de otros laboratorios tecnológicos, logrando además duplicar la efectividad en la escritura de código seguro en comparación con un modelo previo de la misma empresa.

Fuente: SecurityWeek Publicado: 29/10/2026 · 15:01 UTC
Ciberseguridad How Secure Are US Elections? Voting Machine Risks and the Growing Threat of AI
Imagen: SecurityWeek
Ciberseguridad

How Secure Are US Elections? Voting Machine Risks and the Growing Threat of AI

El artículo examina la seguridad del sistema electoral de Estados Unidos, destacando que el proceso de votación y conteo por medio de máquinas presenta desafíos de ciberseguridad. Aunque los dispositivos están certificados previamente y se mantienen aislados de internet, expertos como Shai Bargil señalan que los prolongados plazos de certificación impiden que el software reciba parches de seguridad continuos. Además, se menciona que las máquinas utilizadas en votaciones presenciales han llegado a ser vulneradas al tener acceso físico a ellas, lo que genera desconfianza tanto en el funcionamiento de los equipos como en los códigos de barras o QR impresos que leen los sistemas de conteo.

Fuente: SecurityWeek Publicado: 29/10/2026 · 15:00 UTC
Malware Yoba malware hides in fake desktop versions of ChatGPT and Claude
Imagen: Help Net Security
Malware

Yoba malware hides in fake desktop versions of ChatGPT and Claude

Investigadores de seguridad han descubierto una campaña maliciosa que utiliza falsos proyectos de GitHub que simulan ser versiones de escritorio de aplicaciones de inteligencia artificial conocidas. Los atacantes crearon repositorios y páginas para herramientas ficticias, logrando posicionarlas en los primeros puestos de los motores de búsqueda externos mediante técnicas de optimización maliciosa, a pesar de no contar con interacciones artificiales dentro de la propia plataforma de alojamiento. Los archivos comprimidos distribuidos contienen programas legítimos firmados por las empresas creadoras de las herramientas originales, acompañados de una biblioteca maliciosa que se ejecuta de manera simultánea para evadir defensas.

Fuente: Help Net Security Publicado: 29/10/2026 · 14:49 UTC
Ciberseguridad Belgium's tax agency confirms cyberattack, pulls services offline
Imagen: The Register - Security
Ciberseguridad

Belgium's tax agency confirms cyberattack, pulls services offline

El texto proporcionado consiste en una lista fragmentada de titulares y breves menciones sobre diversos temas tecnológicos, de inteligencia artificial y de seguridad informática, sin que se mencione en ninguna parte a la agencia tributaria de Bélgica ni ningún ataque cibernético a la misma. El artículo original no aporta más detalle sobre el título provisto ni contiene una noticia desarrollada sobre el supuesto ciberataque en Bélgica.

Fuente: The Register - Security Publicado: 29/10/2026 · 14:47 UTC
Ciberseguridad Microsoft fixes Remote Desktop failures caused by recent Windows updates
Imagen: BleepingComputer
Ciberseguridad

Microsoft fixes Remote Desktop failures caused by recent Windows updates

Microsoft ha solucionado un problema conocido que impedía a los usuarios sin privilegios de administrador conectarse a dispositivos mediante Escritorio Remoto cuando la característica de seguridad de protección de administrador se encontraba activada. Esta función solicita autenticación mediante Windows Hello a los usuarios estándar cuando intentan modificar el registro de Windows o instalar aplicaciones, y comenzó a implementarse en un periodo reciente, quedando activada por defecto en organizaciones que utilizan líneas base de seguridad de Windows tras instalar una actualización específica. El fallo provocaba que las conexiones de Escritorio Remoto fallaran arrojando un código de error específico tras la instalación de una actualización previa sin contenido de seguridad en ciertos sistemas operativos.

Fuente: BleepingComputer Publicado: 29/10/2026 · 14:35 UTC
Ciberseguridad Cisco Open Sources Quarry to Catch AI Agent Attacks Hidden in Harmless Steps
Imagen: SecurityWeek
Ciberseguridad

Cisco Open Sources Quarry to Catch AI Agent Attacks Hidden in Harmless Steps

Las defensas de seguridad tradicionales suelen evaluar acciones de manera aislada para determinar intenciones maliciosas o inofensivas, un método que resulta insuficiente frente a la actividad de los agentes de inteligencia artificial. En estos casos, las malas intenciones pueden ocultarse dividiéndose en una serie de pasos que individualmente parecen inofensivos y cuyo propósito real solo se revela al analizar la secuencia completa de los eventos en conjunto. Para abordar este problema, Cisco ha lanzado como código abierto el proyecto Quarry, definido como un lenguaje de reglas neurosimbólico que une el juicio del aprendizaje automático con verificaciones basadas en reglas.

Fuente: SecurityWeek Publicado: 29/10/2026 · 14:18 UTC
Ciberseguridad Researchers broke the browsers built into VS Code, Cursor, Copilot, Codex and Claude Desktop
Imagen: Help Net Security
Ciberseguridad

Researchers broke the browsers built into VS Code, Cursor, Copilot, Codex and Claude Desktop

Forever Security found ways out of the built-in browsers in five AI coding assistants: Cursor, GitHub Copilot, OpenAI’s Codex, Microsoft’s VS Code and Anthropic’s Claude Desktop. In all five, a web page or a local file reached the computer behind the browser. Cursor ran attacker code, Copilot showed a fake address, and Codex, VS Code and Claude Desktop let a single local file read the rest of the disk. Two of those holes are still … More → The post Researchers broke the browsers built into VS Code, Cursor, Copilot, Codex and Claude Desktop appeared first on Help Net Security .
Fuente: Help Net Security Publicado: 29/10/2026 · 14:10 UTC
Ciberseguridad 3 Ways AI Agents Already Operate in Your Browser
Imagen: BleepingComputer
Ciberseguridad

3 Ways AI Agents Already Operate in Your Browser

Los equipos de seguridad a menudo desconocen si los agentes de inteligencia artificial navegan por las aplicaciones corporativas en lugar de los empleados, reflejando la rápida transición de la tecnología hacia la acción. Estos sistemas operan dentro de sesiones autenticadas mediante distintas vías, tales como interfaces de depuración, complementos, navegadores especializados y nuevos estándares de la industria, modificando los accesos y la visibilidad de los controles actuales. La primera modalidad emplea protocolos de depuración remota de navegadores basados en Chromium, permitiendo que aplicaciones externas controlen pestañas y aprovechen sesiones ya iniciadas de forma similar a herramientas de desarrollo y automatización.

Fuente: BleepingComputer Publicado: 29/10/2026 · 14:00 UTC
Ciberseguridad FTC to probe major companies over personalized pricing and pay
Imagen: The Record
Ciberseguridad

FTC to probe major companies over personalized pricing and pay

La Comisión Federal de Comercio (FTC) de Estados Unidos ha emitido órdenes dirigidas a nueve empresas de diferentes sectores, abarcando aerolíneas, minoristas, aplicaciones de transporte compartido y de entrega de comida a domicilio. El propósito de estas medidas es exigir a dichas organizaciones la entrega de datos detallados sobre el uso que hacen de la información personal para determinar los precios individuales aplicados a los consumidores y la remuneración que otorgan a sus trabajadores. Las compañías notificadas disponen de un plazo de cuarenta y cinco días para responder a la solicitud de la agencia.

Fuente: The Record Publicado: 29/10/2026 · 13:45 UTC
Vulnerabilidad Google's Gemini 4 Carbon Leads Benchmarks for Finding, Exploiting, and Patching Vulnerabilities
Imagen: The Hacker News
Vulnerabilidad

Google's Gemini 4 Carbon Leads Benchmarks for Finding, Exploiting, and Patching Vulnerabilities

Google on Wednesday took the wraps off Gemini 4 Carbon, its latest frontier model with state-of-the-art cybersecurity and long-horizon capabilities. "It shows significant gains across coding and agentic tasks as well as across key capabilities critical for cybersecurity defense, landing a firm lead in SEC-bench Pro (88.2%) for finding vulnerabilities, ExploitGym (54.8%) for exploitation…

Fuente: The Hacker News Publicado: 29/10/2026 · 13:42 UTC
Ciberseguridad Volt Typhoon targeted enterprise control planes via ever-changing “Silent Train” relay network
Imagen: Help Net Security
Ciberseguridad

Volt Typhoon targeted enterprise control planes via ever-changing “Silent Train” relay network

El grupo de ciberespionaje patrocinado por el estado chino conocido como Volt Typhoon ha estado empleando una red de retransmisión secreta y de rotación constante llamada "Silent Train". Esta infraestructura oculta está compuesta por cadenas de dispositivos de hogar y pequeñas empresas, sistemas del Internet de las Cosas y equipos empresariales comprometidos. A través de este sistema, los atacantes han explotado vulnerabilidades de día cero en distintas plataformas de gestión y redes para acceder directamente a las infraestructuras de control de las organizaciones sin necesidad de realizar movimientos laterales tradicionales ni dejar demasiados rastros forenses.

Fuente: Help Net Security Publicado: 29/10/2026 · 13:42 UTC
Ciberseguridad Cyberattack disrupts Belgian tax services before filing deadline
Imagen: The Record
Ciberseguridad

Cyberattack disrupts Belgian tax services before filing deadline

El ministerio de finanzas de Bélgica desactivó su principal portal fiscal digital debido a un ciberataque, a pocos días de que venza el plazo para que ciertos contribuyentes presenten sus declaraciones. La entidad encargada de la administración financiera y fiscal interrumpió de forma temporal el acceso a su plataforma digital para gestionar asuntos fiscales, mientras examina el alcance del incidente. Debido a esta interrupción ocurrida antes de la fecha límite fijada para finales de mes, la agencia gubernamental anunció que concederá más tiempo a las personas afectadas y comunicará una nueva fecha más adelante.

Fuente: The Record Publicado: 29/10/2026 · 13:31 UTC
Ciberseguridad University of New Mexico restores hospital systems, urges no contact with hackers
Imagen: The Record
Ciberseguridad

University of New Mexico restores hospital systems, urges no contact with hackers

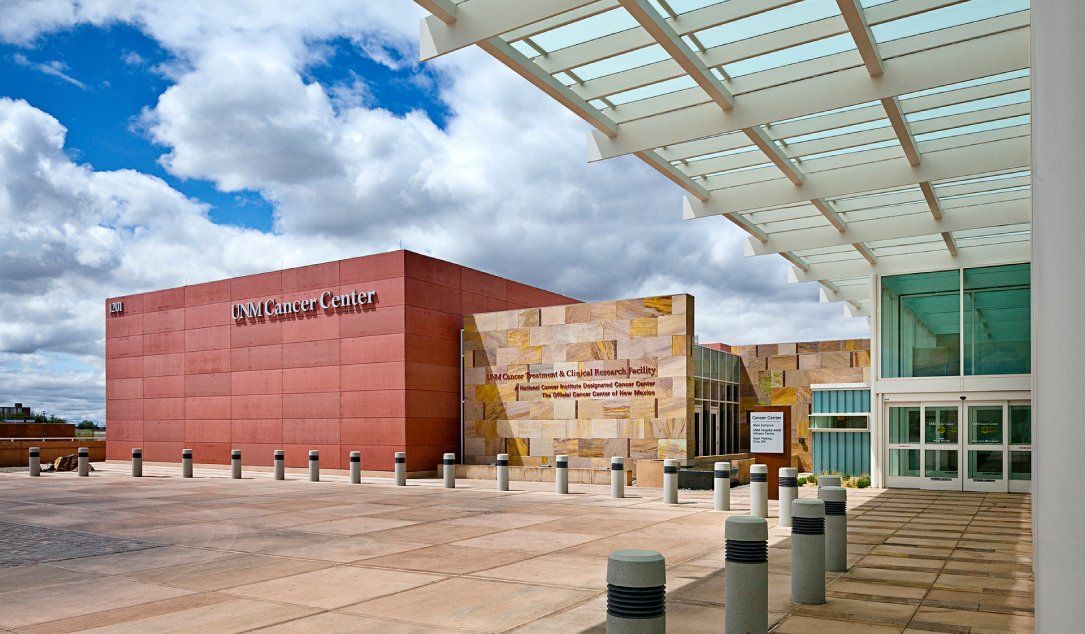
La Universidad de Nuevo México logró restablecer los sistemas de sus centros de salud luego de sufrir un ciberataque que obligó a desviar ambulancias y a suspender actividades académicas en su escuela de medicina. El Centro de Ciencias de la Salud de la institución confirmó que sus instalaciones ya operan con normalidad y aclaró que no se efectuó ningún pago de extorsión a los atacantes, un grupo de ciberdelincuentes dedicado al secuestro de datos que se atribuyó la responsabilidad del hecho. Las autoridades del centro médico alertaron a la comunidad universitaria, al personal y a los pacientes para que extremen precauciones ante posibles comunicaciones fraudulentas por parte de los responsables del ataque.

Fuente: The Record Publicado: 29/10/2026 · 13:30 UTC
Filtración de datos BAE Says No Data Extracted in Incident Hitting Bankruptcy Courts
Imagen: SecurityWeek
Filtración de datos

BAE Says No Data Extracted in Incident Hitting Bankruptcy Courts

La empresa BAE Systems logró restablecer el funcionamiento del Centro de Notificación de Bancarrotas del poder judicial federal y aseguró que no se extrajo información durante el incidente de ciberseguridad que dejó fuera de servicio la plataforma. Un portavoz de la compañía indicó que ninguna otra plataforma resultó dañada, que no se sustrajeron datos y que no hubo vulneraciones de información de identificación personal. El Centro de Notificación de Bancarrotas funciona mediante un contrato con el poder judicial y sirve como el medio por el cual todos los tribunales federales de bancarrotas en los Estados Unidos envían sus notificaciones.

Fuente: SecurityWeek Publicado: 29/10/2026 · 13:26 UTC
Vulnerabilidad Ejecución remota de código descubiertos por Anthropic en Chrome, Safari, Android, Windows y Linux (CVE-2026-98432)
Imagen: Segu-Info
Vulnerabilidad

Ejecución remota de código descubiertos por Anthropic en Chrome, Safari, Android, Windows y Linux (CVE-2026-98432)

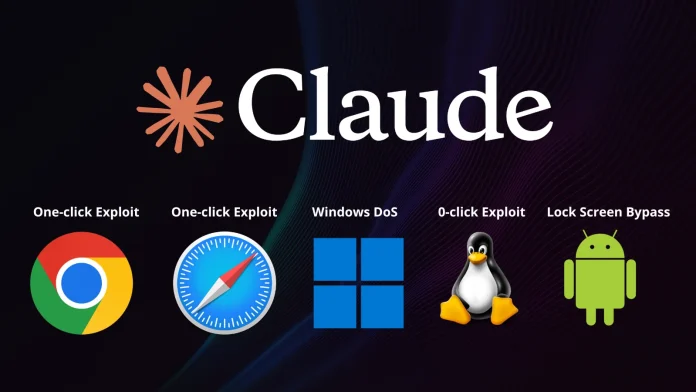
Anthropic dio a conocer un modelo interno de investigación enfocado en hallar fallos críticos en sistemas operativos y navegadores de gran uso mundial, compartiendo información sobre cinco cadenas de ataque capaces de lograr ejecución remota de código y otros efectos graves con mínima intervención del usuario. Estas cadenas muestran la habilidad del sistema para crear exploits complejos en software tanto abierto como propietario, abarcando productos clave a nivel global que involucran a miles de millones de personas. Asimismo, siguiendo los protocolos establecidos, cada fallo fue notificado a los creadores de los programas para darles tiempo de lanzar correcciones antes de hacer públicos los avisos correspondientes.

Fuente: Segu-Info Publicado: 29/10/2026 · 13:14 UTC
Vulnerabilidad Google says Gemini 4 Carbon beats its predecessors at finding and fixing security flaws
Imagen: Help Net Security
Vulnerabilidad

Google says Gemini 4 Carbon beats its predecessors at finding and fixing security flaws

Google ha presentado Gemini 4 Carbon, un modelo de inteligencia artificial avanzado enfocado en ingeniería de software y ciberseguridad, cuyos mecanismos de protección se apoyan en los de su versión anterior, Argon. De acuerdo con la compañía, este sistema es capaz de pasar días analizando y resolviendo errores en sistemas de bajo nivel y bases de código extensas, habiendo sido entrenado además para situaciones de alta exigencia. En relación con la seguridad, Carbon destaca por su capacidad para identificar fallos, evaluar su posible explotación por parte de atacantes y redactar soluciones.

Fuente: Help Net Security Publicado: 29/10/2026 · 12:44 UTC
Ciberseguridad Shortlist of age checks for the UK's under-16 social media ban is out, 'some' adults will need verifying
Imagen: The Register - Security
Ciberseguridad

Shortlist of age checks for the UK's under-16 social media ban is out, 'some' adults will need verifying

El texto proporcionado incluye diversas notas breves sobre inteligencia artificial, seguridad informática y software de código abierto. En la sección de seguridad, se menciona que atacantes rusos se hacen pasar por el soporte técnico de la aplicación Signal para llevar a cabo ataques de phishing, mientras que Estados Unidos ha clausurado sitios de propaganda iraní. Asimismo, se reporta que las actualizaciones de Microsoft no lograron solucionar un problema en SharePoint local, el cual actualmente sufre ataques de día cero, y que la firma EQT ha adquirido una participación mayoritaria en la empresa suiza de ciberseguridad Acronis.

Fuente: The Register - Security Publicado: 29/10/2026 · 12:33 UTC
Ciberseguridad Ubuntu Core Desktop returns as Canonical’s plan for an immutable default desktop
Imagen: Help Net Security
Ciberseguridad

Ubuntu Core Desktop returns as Canonical’s plan for an immutable default desktop

Canonical ha retomado el desarrollo de Ubuntu Core Desktop, una variante inmutable y verificable que, según la compañía, se convertirá eventualmente en el escritorio predeterminado de Ubuntu. Un representante de la empresa reconoció que una versión previa dirigida a desarrolladores no cumplió con las expectativas iniciales, lo que ha motivado la creación de un equipo especializado y la reactivación de la infraestructura para generar imágenes y realizar pruebas continuas. En este sistema, todos los componentes se distribuyen exclusivamente mediante el formato de paquetes aislados de la compañía, abarcando desde el cargador de arranque y el núcleo hasta el entorno gráfico y las aplicaciones.

Fuente: Help Net Security Publicado: 29/10/2026 · 12:24 UTC
Vulnerabilidad Attackers turn GitHub issues into supply chain campaign against 61 public repos in less than an hour
Imagen: The Register - Security
Vulnerabilidad

Attackers turn GitHub issues into supply chain campaign against 61 public repos in less than an hour

El texto proporcionado es una recopilación de múltiples titulares y notas breves sobre diferentes temas tecnológicos, empresariales y de seguridad informática, sin desarrollar una noticia central sobre un ataque a repositorios de GitHub. Entre los fragmentos se mencionan asuntos como planes de facturación de Oracle, la infraestructura de GitHub y políticas de emisiones de Microsoft. En el ámbito de la seguridad y el software, se citan incidentes como actores rusos haciéndose pasar por soporte de Signal para campañas de phishing, fallches en actualizaciones de SharePoint de Microsoft que sufren ataques de día cero, y la integración de Rust en systemd.

Fuente: The Register - Security Publicado: 29/10/2026 · 12:00 UTC
Vulnerabilidad Webinar: How to Build AI Threat Readiness Into Your Security Operations
Imagen: The Hacker News
Vulnerabilidad

Webinar: How to Build AI Threat Readiness Into Your Security Operations

Los equipos de seguridad se enfrentan a un cambio complejo impulsado por la inteligencia artificial, tecnología que los atacantes utilizan para hallar fallos, redactar código de explotación y avanzar con mayor rapidez. La dificultad actual no radica en recolectar más datos ni generar alertas adicionales, sino en comprender qué exposiciones representan un peligro real, qué rutas puede alcanzar un intruso y cuáles problemas requieren atención prioritaria antes de que los procesos tradicionales puedan responder. Para abordar esta problemática, se anuncia un próximo seminario web titulado sobre preparación ante amenazas de inteligencia artificial en las operaciones de seguridad, el cual contará con la participación de un especialista de Wiz.

Fuente: The Hacker News Publicado: 29/10/2026 · 11:39 UTC
Vulnerabilidad Telegram Android Flaw Lets Attackers Run Code When Users Answer Voice Calls
Imagen: The Hacker News
Vulnerabilidad

Telegram Android Flaw Lets Attackers Run Code When Users Answer Voice Calls

Una vulnerabilidad presente en la aplicación de Telegram para Android permitía a un agresor ejecutar código en el dispositivo de la víctima al contestar una llamada de voz. Para llevar a cabo esta acción, el atacante únicamente requería contar con una cuenta común en la plataforma. Este fallo afectaba a las versiones comprendidas entre la 8.6.2 y la 12.10.3, las cuales salieron al mercado en un periodo que abarca desde marzo de 2022 hasta septiembre de 2026.

Fuente: The Hacker News Publicado: 29/10/2026 · 11:39 UTC
Ciberseguridad The Rise of the Threat Operator: How AI Will Redefine Security Operations and Careers
Imagen: The Hacker News
Ciberseguridad

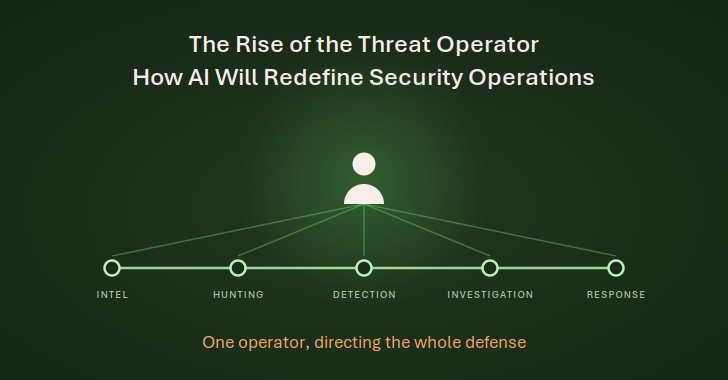
The Rise of the Threat Operator: How AI Will Redefine Security Operations and Careers

La inteligencia artificial está asumiendo gran parte del trabajo tradicional de los analistas de seguridad, como investigar alertas, recopilar pruebas y ejecutar respuestas, lo que transformará la organización y las decisiones en los centros de operaciones de seguridad (SOC). Ante este cambio, surge una nueva función denominada "Threat Operator" (Operador de Amenazas), un profesional nativo de la inteligencia artificial encargado de traducir el riesgo empresarial en prioridades defensivas, dirigir las operaciones automatizadas y ejercer juicio sobre las decisiones de los sistemas. Este cambio operativo afectará la forma en que los profesionales adquieren experiencia, especialmente los analistas junior, ya que las tareas repetitivas de triaje y manejo de alertas que antes servían de aprendizaje ahora serán absorbidas por la tecnología.

Fuente: The Hacker News Publicado: 29/10/2026 · 11:33 UTC
Ciberseguridad 26,400 Valid Cloud and AI Credentials Found Exposed in Public Gitee Repositories
Imagen: The Hacker News
Ciberseguridad

26,400 Valid Cloud and AI Credentials Found Exposed in Public Gitee Repositories

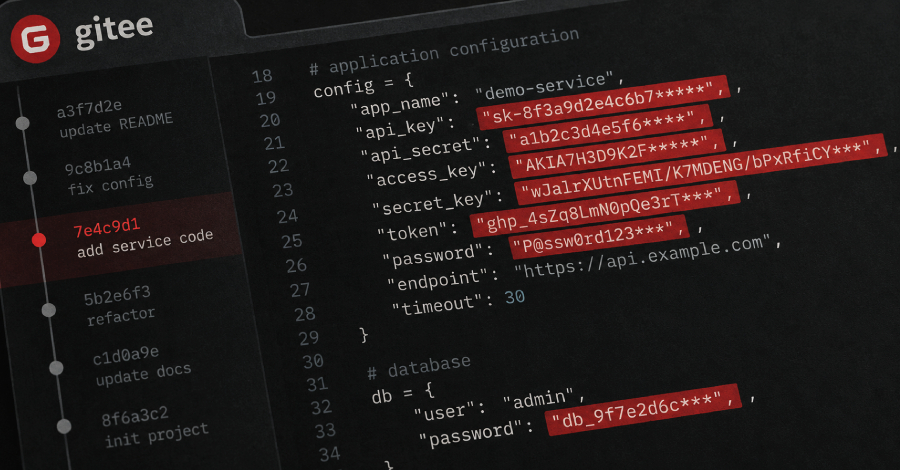
Un investigador independiente descubrió miles de credenciales funcionales que los desarrolladores habían dejado en el código público de una plataforma china de alojamiento de código. Tras analizar millones de repositorios públicos, se hallaron miles de claves activas, principalmente para servicios de inteligencia artificial y computación en la nube, destacando las correspondientes a una plataforma específica y a varias empresas tecnológicas. Para llevar a cabo el análisis, el investigador utilizó dos herramientas diferentes de escaneo de secretos que revisaron el historial completo de confirmaciones de los repositorios y probaron la validez de las credenciales encontradas.

Fuente: The Hacker News Publicado: 29/10/2026 · 11:33 UTC
Vulnerabilidad New Cisco firewall zero-day exploited to crash SSL VPN devices
Imagen: BleepingComputer
Vulnerabilidad

New Cisco firewall zero-day exploited to crash SSL VPN devices

Cisco ha lanzado actualizaciones de seguridad para corregir una vulnerabilidad de día cero de denegación de servicio en el software Adaptive Security Appliance y Threat Defense, la cual está siendo aprovechada por actores maliciosos para apagar de forma remota y no intencionada los equipos cortafuegos afectados. Este fallo de seguridad de alta gravedad, identificado con un código específico, impacta a aquellos dispositivos que operan con dichas plataformas y poseen configuraciones con la palabra clave webvpn junto al protocolo SSL VPN activado en por lo menos una interfaz de red. El problema surge a raíz de errores lógicos cuando se configura una autenticación secundaria en un grupo de túneles, permitiendo que atacantes remotos sin autenticación provoquen que el equipo se reinicie inesperadamente mediante el envío de solicitudes manipuladas al establecer una conexión con la VPN de acceso remoto SSL.

Fuente: BleepingComputer Publicado: 29/10/2026 · 11:10 UTC
Ciberseguridad Hackers Steal 2.6 Million Records From Sony’s Japanese ISP So-net
Imagen: SecurityWeek
Ciberseguridad

Hackers Steal 2.6 Million Records From Sony’s Japanese ISP So-net

Sony Network Communications informó que piratas informáticos sustrajeron información personal de abonados actuales y anteriores de los proveedores de internet So-net y Plala en Japón. El ataque afectó a casi dos millones y medio de registros tras una intrusión en la base de datos de So-net. La compañía detectó el acceso no autorizado, desconectó el servidor afectado y bloqueó el tráfico de los atacantes, confirmando la extracción de datos y el alcance de la filtración poco después.

Fuente: SecurityWeek Publicado: 29/10/2026 · 11:00 UTC
Malware A Hacker Targeted High-Stakes Poker Players With Malware That Exposed Their Cards
Imagen: Wired - Security
Malware

A Hacker Targeted High-Stakes Poker Players With Malware That Exposed Their Cards

El jugador profesional de póker en línea Alex descubrió que un programa malicioso llamado MeshAgent operaba en su equipo sin su consentimiento, tras revisar estadísticas con su agente Claude de inteligencia artificial. El software malicioso era capaz de capturar pantallas y controlar el dispositivo, y había registrado múltiples eventos de captura durante sesiones de juego en la plataforma Americas Cardroom, coincidiendo frecuentemente con un oponente bajo el seudónimo OxOO. Investigaciones posteriores de la comunidad de jugadores de altas apuestas revelaron que cientos de usuarios habían sido blanco de este tipo de programa espía durante varios años.

Fuente: Wired - Security Publicado: 29/10/2026 · 10:30 UTC
Vulnerabilidad Cisco SD-WAN Zero-Day Exploitation Tied to Volt Typhoon’s ‘Silent Train’ Network
Imagen: SecurityWeek
Vulnerabilidad

Cisco SD-WAN Zero-Day Exploitation Tied to Volt Typhoon’s ‘Silent Train’ Network

Cisco Talos informó que un grupo de ciberamenazas con infraestructura conectada a la red oculta «Silent Train» de Volt Typhoon aprovechó una falla crítica en Cisco SD-WAN. Esta vulnerabilidad, registrada con el identificador mencionado en el texto y con una calificación máxima de gravedad, permite a los atacantes eludir la autenticación de forma remota y sin necesidad de credenciales para conseguir privilegios de administrador y modificar configuraciones de la red. Los atacantes instalaron el software malicioso conocido como KeyDrift en los controladores afectados para mantener acceso persistente y extraer automáticamente material de cifrado.

Fuente: SecurityWeek Publicado: 29/10/2026 · 10:29 UTC
Ciberseguridad GitHub Launches npm Firewall to Block Malicious Packages Before Installation
Imagen: The Hacker News
Ciberseguridad

GitHub Launches npm Firewall to Block Malicious Packages Before Installation

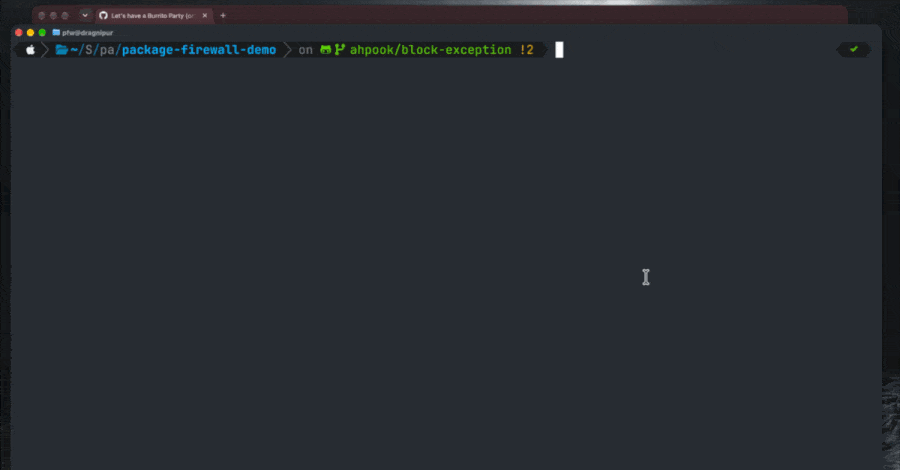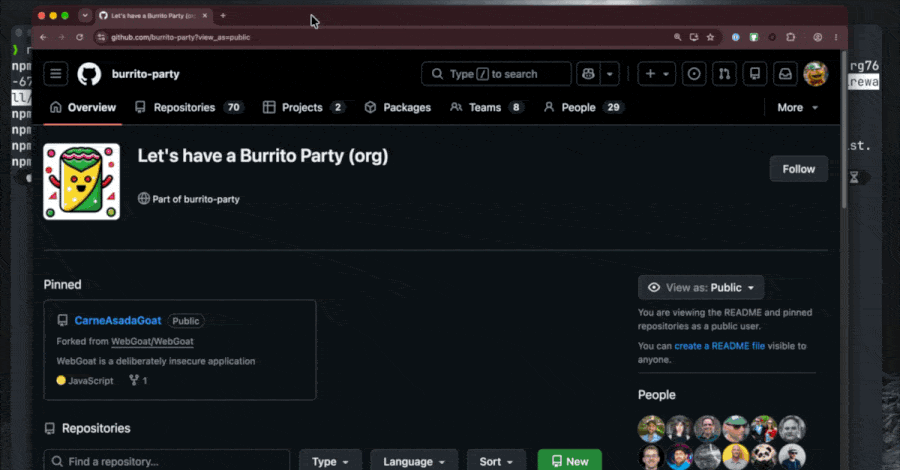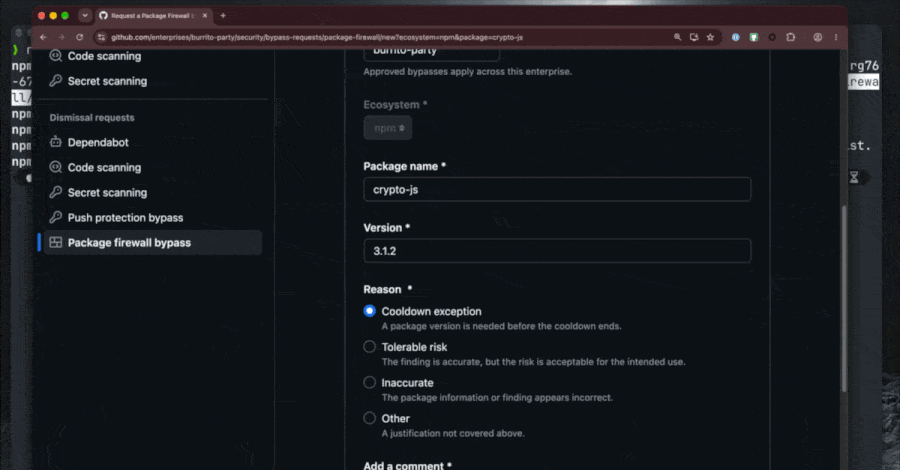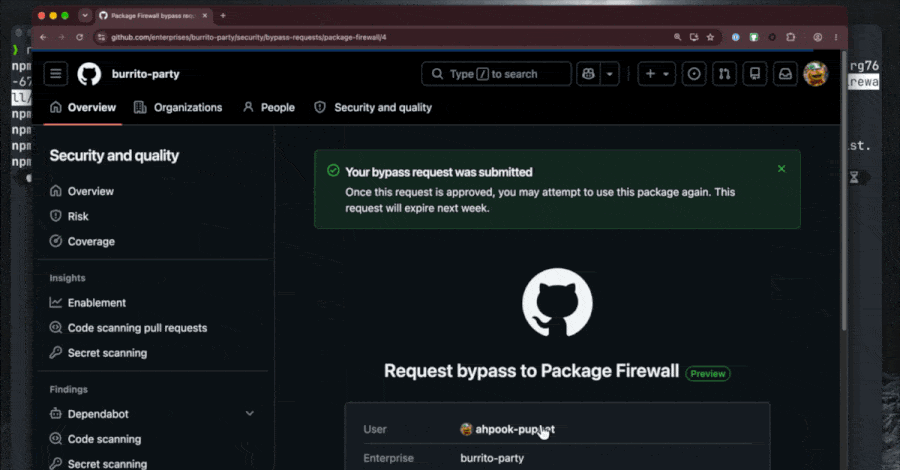
GitHub has announced that it's introducing a new package firewall as a preview to block installation of suspicious npm packages during installation time. "The firewall inspects both metadata requests and package downloads for signs of malicious activity, acting as an install-time policy gate," GitHub said. The feature, which currently supports only npm packages, is available in public preview…

Fuente: The Hacker News Publicado: 29/10/2026 · 10:26 UTC
Filtración de datos Hacktivists leak 41,000 DHS staff records, revealing undercover ICE agents
Imagen: Help Net Security
Filtración de datos

Hacktivists leak 41,000 DHS staff records, revealing undercover ICE agents

Un grupo de activistas autodenominado Department of Peace filtró información de más de 41,000 empleados del Departamento de Seguridad Nacional de Estados Unidos (DHS), incluyendo nombres, oficinas, datos de contacto y asignaciones, lo que expone a agentes encubiertos. Los datos fueron entregados al colectivo de transparencia Distributed Denial of Secrets y a una hacker y periodista suiza, siendo publicados a finales de octubre bajo el nombre de Icepick. Los responsables de la filtración afirmaron que los registros se obtuvieron de un servicio de inicio de sesión único de Okta utilizado por el DHS, aunque la empresa negó que sus sistemas hayan sido vulnerados y no encontró evidencia de compromiso.

Fuente: Help Net Security Publicado: 29/10/2026 · 10:16 UTC
Vulnerabilidad Attackers Exploit Second Cisco Firewall VPN Zero-Day Since August
Imagen: SecurityWeek
Vulnerabilidad

Attackers Exploit Second Cisco Firewall VPN Zero-Day Since August

Cisco lanzó actualizaciones para solucionar una vulnerabilidad de día cero que está siendo explotada y que impacta su software Secure Firewall Adaptive Security Appliance (ASA) y Secure Firewall Threat Defense (FTD). Este fallo, identificado como CVE-2026-76418 con una puntuación de gravedad CVSS de 8.6, se localiza en el servicio VPN SSL de acceso remoto. Los atacantes pueden aprovechar este problema de forma remota y sin necesidad de autenticación para provocar el reinicio imprevisto del dispositivo, interrumpiendo su disponibilidad.

Fuente: SecurityWeek Publicado: 29/10/2026 · 09:47 UTC
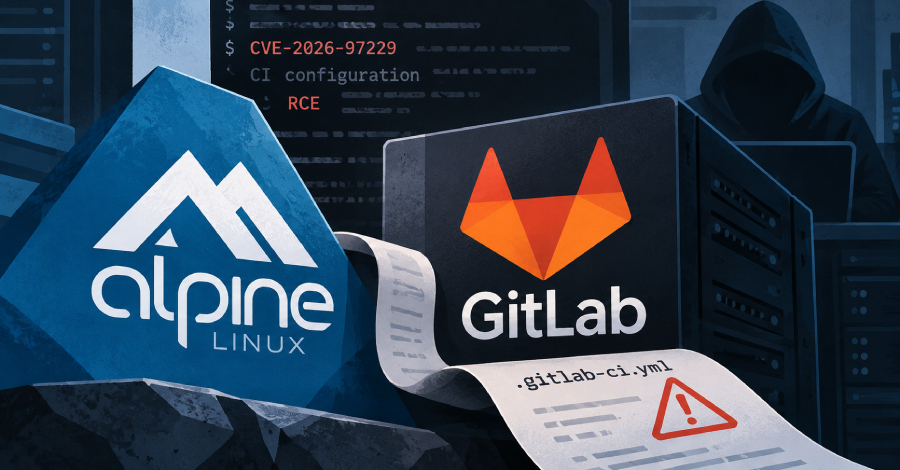
Vulnerabilidad Attacker Tried to Exploit Alpine Linux’s GitLab via CVSS 10.0 Flaw Its Ruby Left Open
Imagen: The Hacker News
Vulnerabilidad

Attacker Tried to Exploit Alpine Linux’s GitLab via CVSS 10.0 Flaw Its Ruby Left Open

El proyecto Alpine Linux informó que un atacante intentó explotar una vulnerabilidad crítica en su servidor GitLab, la cual permite la ejecución de código mediante expresiones regulares en configuraciones de CI. Aunque Alpine no encontró pruebas definitivas de que el ataque haya tenido éxito, decidió reconstruir el servidor desde cero y restablecer las contraseñas de todas las cuentas por precaución. El fallo de seguridad no se solucionó con la actualización de GitLab debido a que la instancia utilizaba una versión estándar de Ruby en lugar del paquete empaquetado por GitLab.

Fuente: The Hacker News Publicado: 29/10/2026 · 09:05 UTC
Ciberseguridad Admin dropped the F-bomb in a password to show hackers who was really 1337
Imagen: The Register - Security
Ciberseguridad

Admin dropped the F-bomb in a password to show hackers who was really 1337

El artículo recopila múltiples noticias breves organizadas en diferentes categorías tecnológicas. En el apartado de seguridad informática, se informa que actores rusos se hacen pasar por el soporte técnico de la aplicación Signal con el propósito de llevar a cabo campañas de suplantación de identidad o *phishing*. Asimismo, se señala que los parches de Microsoft no lograron solucionar un problema en SharePoint local, el cual actualmente enfrenta ataques de día cero.

Fuente: The Register - Security Publicado: 29/10/2026 · 09:00 UTC
Vulnerabilidad Escritura fuera de límites en PHP para Windows
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Escritura fuera de límites en PHP para Windows

Se ha detectado una vulnerabilidad clasificada como crítica en el componente Brotli que se incluye dentro de las compilaciones de PHP diseñadas para Windows. Las versiones afectadas de Brotli corresponden a los rangos específicos mencionados en el reporte, y el fallo puede manifestarse cuando se utiliza la extensión cURL si se encuentra activa la función de descompresión automática para las respuestas de tipo HTTP. El problema de seguridad, identificado bajo un código de CVE específico, surge porque el sistema decodificador de Brotli efectúa una operación de escritura rebasando los límites asignados al búfer al momento de analizar un flujo con compresión que ha sido alterado.

Fuente: INCIBE-CERT - Avisos Publicado: 29/10/2026 · 08:53 UTC
Vulnerabilidad Múltiples vulnerabilidades en OpenScape Endpoint Management de Mitel
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en OpenScape Endpoint Management de Mitel

Se han descubierto diversas vulnerabilidades que afectan a OpenScape Endpoint Management de Mitel, incluyendo versiones específicas como la V1 R2.5.1 y anteriores. Investigadores de Telefónica Tech reportaron fallos de alta gravedad en Node-RED dentro de esta plataforma, mientras que especialistas de OpenAI Codex Security identificaron un problema crítico relacionado con Brotli en el mismo producto, el cual mantiene su afectación incluso en la versión V1 R2.5.1, mientras que otros sistemas como Unify Phone y CloudLink ya cuentan con sus respectivas actualizaciones. En cuanto al fallo identificado como CVE-2026-111497, se trata de una vulnerabilidad crítica basada en una escritura fuera de límites dentro del decodificador Brotli, permitiendo la manipulación de datos comprimidos para corromper la memoria.

Fuente: INCIBE-CERT - Avisos Publicado: 29/10/2026 · 08:53 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de Cisco
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de Cisco

Se han reportado diversos fallos de seguridad que afectan a varios artículos de Cisco, incluyendo una problemática en la red privada virtual SSL que impacta a versiones vulnerables de Cisco Secure Firewall ASA y FTD cuando tienen la sesión accesible y un mecanismo de autenticación secundario configurado en los grupos de túneles correspondientes. Asimismo, se han identificado incidencias relacionadas con Node.js que repercuten en License (Smart Software Manager) On-Prem, mientras que continúan las indagaciones sobre CLI Analyzer, Webex Connect y Secure Endpoint - Private Cloud Appliance. El fabricante mantiene bajo revisión otros sistemas, tales como Catalyst SD-WAN Manager, ISE, IOS, IOS XE, IOS XR, NX-OS, ASA, FMC y FTD, sin que esto último confirme que se encuentren perjudicados.

Fuente: INCIBE-CERT - Avisos Publicado: 29/10/2026 · 08:53 UTC
Vulnerabilidad Cross-Site Scripting reflejado en la configuración de PHP-CGI/PHP-FPM de ICT Innovations
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Cross-Site Scripting reflejado en la configuración de PHP-CGI/PHP-FPM de ICT Innovations

INCIBE coordinó la divulgación de un fallo de seguridad de gravedad media vinculado a la configuración de tiempo de ejecución insegura en PHP-CGI/PHP-FPM dentro del paquete multiusuario web de ICT Innovations. El hallazgo de esta vulnerabilidad corrió a cargo de Gonzalo Aguilar García, conocido como 6h4ack, y recibió la solución correspondiente por parte del equipo desarrollador en el mes indicado. El problema fue registrado bajo el código identificador correspondiente y se clasifica como una vulnerabilidad de tipo Cross-Site Scripting (XSS) reflejado que impacta al software ICTBroadcast, específicamente en su entorno de demostración.

Fuente: INCIBE-CERT - Avisos Publicado: 29/10/2026 · 08:32 UTC
Filtración de datos HHS Filing Puts iRhythm Data Breach Toll at 8.2 Million
Imagen: SecurityWeek
Filtración de datos

HHS Filing Puts iRhythm Data Breach Toll at 8.2 Million

La compañía de equipos médicos iRhythm, enfocada en tecnología de monitoreo cardíaco portatil como su monitor ECG Zio, sufrió una filtración de datos en junio de 2026. La organización reveló el problema desde el principio, indicando que información sensible pudo ser robada de ciertas aplicaciones de negocios alojadas en terceros y que los atacantes intentaron extorsionarla con la amenaza de filtrar los datos comprometidos. A comienzos de este mes, la empresa comenzó a enviar cartas de notificación a las personas posiblemente afectadas y presentó avisos ante reguladores de varios estados, además del Departamento de Salud y Servicios Humanos (HHS) de Estados Unidos.

Fuente: SecurityWeek Publicado: 29/10/2026 · 08:27 UTC
Vulnerabilidad Hackers Exploited Cisco SD-WAN Flaw to Plant Malware Built to Steal Encryption Keys
Imagen: The Hacker News
Vulnerabilidad

Hackers Exploited Cisco SD-WAN Flaw to Plant Malware Built to Steal Encryption Keys

Un grupo de atacantes aprovechó una vulnerabilidad crítica en los sistemas de control de redes SD-WAN de Cisco para instalar software malicioso personalizado, conocido como KeyDrift. Este fallo permite que un atacante remoto sin autenticar obtenga privilegios administrativos en los sistemas de control afectados. Aunque las acciones se consideran históricas, la falla fue divulgada originalmente en febrero por Cisco y afectaba a diversos componentes de la infraestructura, independientemente de su configuración.

Fuente: The Hacker News Publicado: 29/10/2026 · 08:24 UTC
Ciberseguridad Cómo aprender a gestionar los fracasos para alcanzar los sueños: El sueño americano en Prime
Imagen: El Lado del Mal
Ciberseguridad

Cómo aprender a gestionar los fracasos para alcanzar los sueños: El sueño americano en Prime

El texto reflexiona sobre la importancia de saber gestionar los tropiezos cotidianos y los grandes proyectos, destacando que el éxito no llega sin acumular y superar múltiples derrotas previas. A través de vivencias personales y de la recomendación de la película "El Sueño Americano" disponible en Prime, se señala que contemplar únicamente la parte final del triunfo crea una falsa ilusión de éxito fácil y sin esfuerzo. La historia de la película sigue a dos aficionados al baloncesto que buscan llevar a jugadores franceses a la NBA, enfrentándose a obstáculos como la falta de apoyos, decepciones comerciales y la barrera del idioma inglés.

Fuente: El Lado del Mal Publicado: 29/10/2026 · 06:01 UTC
Filtración de datos Polymarket halts trading after crypto-draining script breach, $2.5M traced
Imagen: BleepingComputer
Filtración de datos

Polymarket halts trading after crypto-draining script breach, $2.5M traced

La plataforma de mercados de predicción Polymarket detuvo temporalmente sus operaciones en su sitio internacional luego de que piratas informáticos vulneraran a un proveedor externo. Esta brecha permitió la distribución de un código de JavaScript malicioso diseñado para drenar criptomonedas y activos de los usuarios. La empresa comunicó que el problema fue identificado y solucionado, notificó a las autoridades policiales y aseguró que los afectados recibirán un reembolso total.

Fuente: BleepingComputer Publicado: 29/10/2026 · 21:47 UTC
Filtración de datos Leaked DHS employee archive, Icepick, faces challenges to stay online
Imagen: CyberScoop
Filtración de datos

Leaked DHS employee archive, Icepick, faces challenges to stay online

Una compañía contratada por el Departamento de Seguridad Nacional intentó bloquear la disponibilidad en internet de los datos de más de 41,000 trabajadores, los cuales habrían sido obtenidos por hacktivistas a partir de una filtración en una base de datos de dicha institución. Esta herramienta de búsqueda, llamada Icepick, dejó de funcionar temporalmente y luego reapareció utilizando un registrador distinto. Una empresa de alojamiento islandesa, FlokiNET, señaló que un contratista del departamento solicitó la eliminación de la información, petición que fue rechazada.

Fuente: CyberScoop Publicado: 29/10/2026 · 20:58 UTC
Filtración de datos Limited reports of PHP bug exploitation emerge
Imagen: The Record
Filtración de datos

Limited reports of PHP bug exploitation emerge

Varias empresas de ciberseguridad han reportado incidentes de explotación exitosa vinculados a un par de fallas en PHP conocidas popularmente como "PHP2Shell". Estos fallos fueron incorporados recientemente a un catálogo gubernamental de vulnerabilidades explotadas, lo que motivó la emisión de plazos para aplicar los parches correspondientes. Una firma especializada descubrió una campaña llevada a cabo por un actor de amenazas de origen chino, quien habría comprometido servidores vinculados al gobierno estadounidense utilizando el fallo de PHP en conjunto con otra vulnerabilidad en un software de cortafuegos.

Fuente: The Record Publicado: 29/10/2026 · 20:01 UTC
Ciberseguridad GM settles with 36 states for selling driver data, agrees to $220 million fine and reforms
Imagen: The Record
Ciberseguridad

GM settles with 36 states for selling driver data, agrees to $220 million fine and reforms

General Motors ha llegado a un acuerdo con un grupo de fiscales generales estatales para resolver una demanda relacionada con la venta ilegal de información sobre la ubicación y el comportamiento de manejo de los conductores a terceros y corredores de datos, quienes a su vez compartían estos detalles con aseguradoras que ajustaban los precios cobrados a los usuarios. Como parte de la resolución, la compañía acordó pagar una fuerte suma económica y deberá solicitar el consentimiento explícito de los clientes antes de recopilar o compartir este tipo de información en el futuro. La práctica involucró el programa Smart Driver, mediante el cual el fabricante de automóviles monitoreó los hábitos de conducción de millones de personas tras inscribirlas, a menudo utilizando tácticas de presión y bonificaciones para los empleados de los concesionarios durante la compra de vehículos.

Fuente: The Record Publicado: 29/10/2026 · 19:45 UTC
Ciberseguridad Fake crypto app on Apple App Store linked to $23K wallet theft
Imagen: BleepingComputer
Ciberseguridad

Fake crypto app on Apple App Store linked to $23K wallet theft

Una aplicación falsa de comercio de criptomonedas para iOS llamada Padre Terminal estuvo disponible en la App Store de Apple y ha sido vinculada al robo de fondos de numerosas billeteras digitales. Un investigador de blockchain confirmó que al menos un afectado perdió su dinero tras utilizar esta aplicación fraudulenta al ingresar sus claves privadas, aunque el método de vulneración de los demás monederos no ha sido esclarecido por completo. El servicio legítimo asociado opera exclusivamente en la web, por lo que cualquier versión móvil existente constituía una falsificación maliciosa.

Fuente: BleepingComputer Publicado: 29/10/2026 · 19:23 UTC
Vulnerabilidad ThreatsDay: Critical Firewall Flaws, Banking Trojans Rented, Weaponized PDF, Token Theft + 26 More Stories
Imagen: The Hacker News
Vulnerabilidad

ThreatsDay: Critical Firewall Flaws, Banking Trojans Rented, Weaponized PDF, Token Theft + 26 More Stories

Diversas vulnerabilidades y fallos de seguridad han sido reportados recientemente, incluyendo problemas relacionados con sistemas de cortafuegos y plataformas institucionales. Por un lado, se han detectado intentos de ataque y exploración vinculados a fallos en entornos de gestión web, mientras que investigaciones recientes han sacado a luz credenciales y secretos expuestos en repositorios y archivos de configuración de dispositivos de red. Asimismo, actores maliciosos han empleado tácticas de manipulación de DNS para alojar contenido no autorizado utilizando la reputación de dominios gubernamentales y escolares.

Fuente: The Hacker News Publicado: 29/10/2026 · 19:11 UTC
Vulnerabilidad Suspected Chinese attackers built a custom PHP2Shell exploit and rooted 25 servers
Imagen: The Register - Security
Vulnerabilidad

Suspected Chinese attackers built a custom PHP2Shell exploit and rooted 25 servers

El artículo original no aporta más detalle sobre atacantes chinos que crearon una vulnerabilidad PHP2Shell personalizada ni sobre servidores comprometidos, ya que el texto proporcionado contiene únicamente una lista de múltiples titulares breves sobre diversos temas tecnológicos, de seguridad y de software libre. Entre los temas mencionados en el texto se incluyen noticias sobre Oracle y la inteligencia artificial, incidentes y parches de seguridad de Microsoft y actores rusos, así como proyectos relacionados con conferencias de piratería informática y adquisiciones empresariales. Asimismo, la información abarca breves menciones sobre desarrollos de sistemas operativos de código abierto y herramientas de software, sin explayarse en ninguna de estas situaciones.

Fuente: The Register - Security Publicado: 29/10/2026 · 19:05 UTC
Vulnerabilidad Hackers exploit Cisco SD-WAN flaw to deploy custom KeyDrift malware
Imagen: BleepingComputer
Vulnerabilidad

Hackers exploit Cisco SD-WAN flaw to deploy custom KeyDrift malware

Un grupo de ciberdelincuentes avanzado, identificado como UAT-11473, ha estado aprovechando una vulnerabilidad de omisión de autenticación en los controladores Cisco Catalyst SD-WAN para instalar un programa malicioso propio conocido como KeyDrift. Esta vulnerabilidad, catalogada con la máxima gravedad, permite que atacantes remotos consigan acceso privilegiado e introduzcan nodos falsos en los sistemas afectados. Investigaciones recientes han vinculado la explotación de este fallo de seguridad con grupos de actores estatales y con operaciones atribuidas a actores de amenazas de origen chino.

Fuente: BleepingComputer Publicado: 29/10/2026 · 18:38 UTC
Ciberseguridad When Risk Becomes Personal: What Security Leaders Can Learn From a Cancer Diagnosis
Imagen: SecurityWeek
Ciberseguridad

When Risk Becomes Personal: What Security Leaders Can Learn From a Cancer Diagnosis

Los líderes de gestión de riesgos suelen evaluar exposiciones, probar supuestos y prepararse para incidentes, reconociendo que la falta de alertas no equivale a seguridad y que los planes dependen de quienes los ejecutan. Sin embargo, estas nociones adquieren un peso muy distinto cuando el riesgo se vuelve personal, como ilustra la experiencia de recibir un diagnóstico de cáncer de próstata tras un examen físico rutinario y sin antecedentes familiares ni síntomas previos. Aunque la salud personal y la ciberseguridad no son intercambiables y una enfermedad no debe verse simplemente como un problema de gestión, existen paralelismos útiles.

Fuente: SecurityWeek Publicado: 29/10/2026 · 16:30 UTC
Vulnerabilidad Chinese hackers used VMware ESX zero-day; PHP2Shell and Fragnesia chained to root firewalls
Imagen: Help Net Security
Vulnerabilidad

Chinese hackers used VMware ESX zero-day; PHP2Shell and Fragnesia chained to root firewalls

Investigadores de ciberseguridad señalan que actores de amenazas vinculados a China han utilizado una vulnerabilidad de día cero en VMware ESX con el fin de ocultar sus rastros. El grupo APT conocido como Warp Panda aprovechó este fallo de registro insuficiente, el cual permite disminuir notablemente la visibilidad de las pistas de auditoría. Además, este adversario suele comprometer dispositivos perimetrales para acceder a entornos vCenter, instalar programas maliciosos personalizados y lograr un acceso persistente y encubierto, enfocándose frecuentemente en entidades del sector legal de Estados Unidos.

Fuente: Help Net Security Publicado: 29/10/2026 · 16:25 UTC
Ciberseguridad Federal bankruptcy courts contractor says no data stolen during cyber intrusion
Imagen: The Record
Ciberseguridad

Federal bankruptcy courts contractor says no data stolen during cyber intrusion

Los sistemas de los tribunales federales de bancarrotas y su contratista tecnológico informaron que las plataformas tecnológicas afectadas ya operan nuevamente tras un incidente cibernético ocurrido semanas atrás. El Centro de Notificaciones de Bancarrota (BNC), encargado de generar y enviar las comunicaciones de los tribunales, es mantenido por una corporación multinacional que colaboró en la recuperación del servicio, asegurando que ninguna otra infraestructura resultó impactada, que no se sustrajo información y que no hubo exposición de datos personales identificables. A raíz de este ciberataque, las autoridades judiciales declararon una emergencia en las reglas de bancarrota para permitir que los jueces extendieran plazos y emitieran órdenes que facilitaran la operación a pesar de la interrupción del BNC, la cual suspendió la creación y distribución de avisos y dejó fuera de servicio los sitios web operados para el poder judicial.

Fuente: The Record Publicado: 29/10/2026 · 16:13 UTC
Ciberseguridad Chrome extensions with 13.4 million installs caught hijacking searches
Imagen: BleepingComputer
Ciberseguridad

Chrome extensions with 13.4 million installs caught hijacking searches

Una campaña masiva de secuestro de búsquedas ha afectado a cientos de complementos para el navegador Chrome, acumulando millones de instalaciones en total. Estos elementos fueron diseñados por operadores organizados para alterar sigilosamente el motor de búsqueda predeterminado de los usuarios, redirigiendo las consultas a través de servidores proxy para obtener ingresos publicitarios mediante pagos de referencia de socios en plataformas como Yahoo y Bing. Los complementos fraudulentos se enmascaraban habitualmente como herramientas útiles, tales como conversores de PDF, utilidades de búsqueda segura y aplicaciones de inteligencia artificial.

Fuente: BleepingComputer Publicado: 29/10/2026 · 16:10 UTC
Vulnerabilidad Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions
Imagen: The Hacker News
Vulnerabilidad

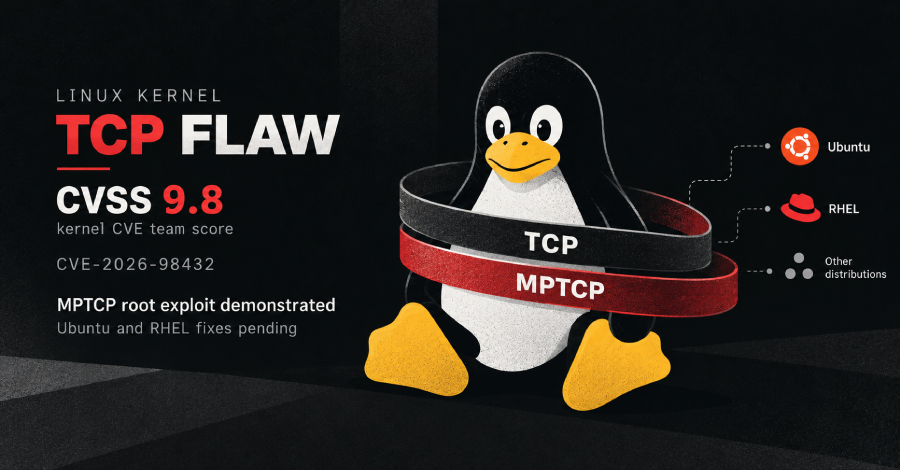
Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions

Una falla en el código TCP del núcleo de Linux, identificada con un código específico, impacta a diversas distribuciones del sistema operativo. El equipo encargado de las vulnerabilidades del núcleo le otorgó la máxima gravedad posible, mientras que varios proveedores evaluaron el problema con puntajes menores debido a la dificultad de aprovechar la condición de carrera subyacente. Esta deficiencia ocurre durante la configuración de nuevas conexiones IPv4 al manejar opciones de IP sin realizar copias, lo que puede provocar que el núcleo lea memoria ya liberada.

Fuente: The Hacker News Publicado: 29/10/2026 · 15:57 UTC
Filtración de datos Cómo evitar fugas de documentos con un "DLP AI" para ficheros de imágenes con Cloudflare Workers AI y Clef
Imagen: El Lado del Mal
Filtración de datos

Cómo evitar fugas de documentos con un "DLP AI" para ficheros de imágenes con Cloudflare Workers AI y Clef

Durante un viaje por Argentina, surgió la consulta sobre cómo impedir que los usuarios compartan archivos de imagen que contengan documentos de identidad, pasaportes o tarjetas de crédito utilizando las herramientas de prevención de fugas de datos. La solución planteada consistió en aprovechar la capacidad de ejecutar comprobaciones personalizadas mediante scripts en la infraestructura de Cloudflare, combinándolos con modelos de decisión como Clef. A partir de esta idea, se desarrolló un prototipo funcional llamado Visor en muy poco tiempo.

Fuente: El Lado del Mal Publicado: 30/10/2026 · 04:27 UTC
Ciberseguridad In the year AI re-wrote the infosec rulebook, it’s comforting to know crypto exchanges still have bad security
Imagen: The Register - Security
Ciberseguridad

In the year AI re-wrote the infosec rulebook, it’s comforting to know crypto exchanges still have bad security

El texto proporcionado consiste en una lista dispersa de titulares y breves notas informativas sobre diversos temas tecnológicos, abarcando desde la inteligencia artificial y el software libre hasta la seguridad informática y la industria de criptomonedas mencionada en el título original. En el ámbito de la seguridad, se mencionan incidentes específicos como actores rusos haciéndose pasar por soporte de Signal para realizar ataques de phishing, así como vulnerabilidades de tipo zero-day que afectan a servidores SharePoint locales de Microsoft a pesar de los parches aplicados. Asimismo, se hace referencia a conferencias de ciberseguridad y a la adquisición de una empresa suiza del sector por parte de una firma de inversión.

Fuente: The Register - Security Publicado: 30/10/2026 · 04:22 UTC
Filtración de datos Binance Suffers Security Breach Affecting $6.3 Billion in Assets, Nearly $3 Billion Frozen
Imagen: The Hacker News
Filtración de datos

Binance Suffers Security Breach Affecting $6.3 Billion in Assets, Nearly $3 Billion Frozen

La plataforma de criptomonedas Binance informó sobre un problema de seguridad que afectó una cantidad estimada de activos valorada en miles de millones. De acuerdo con la empresa, una parte considerable de dichos fondos ya ha sido bloqueada directamente en la cadena de bloques, contando con la colaboración de distintas entidades y tokens que han inmovilizado montos específicos relacionados con el suceso. Como medida preventiva, la compañía decidió interrumpir de forma temporal las operaciones de depósitos y retiros, revocar autorizaciones de direcciones comprometidas y colaborar con autoridades policiales y expertos en inteligencia de cadenas de bloques.

Fuente: The Hacker News Publicado: 30/10/2026 · 04:14 UTC
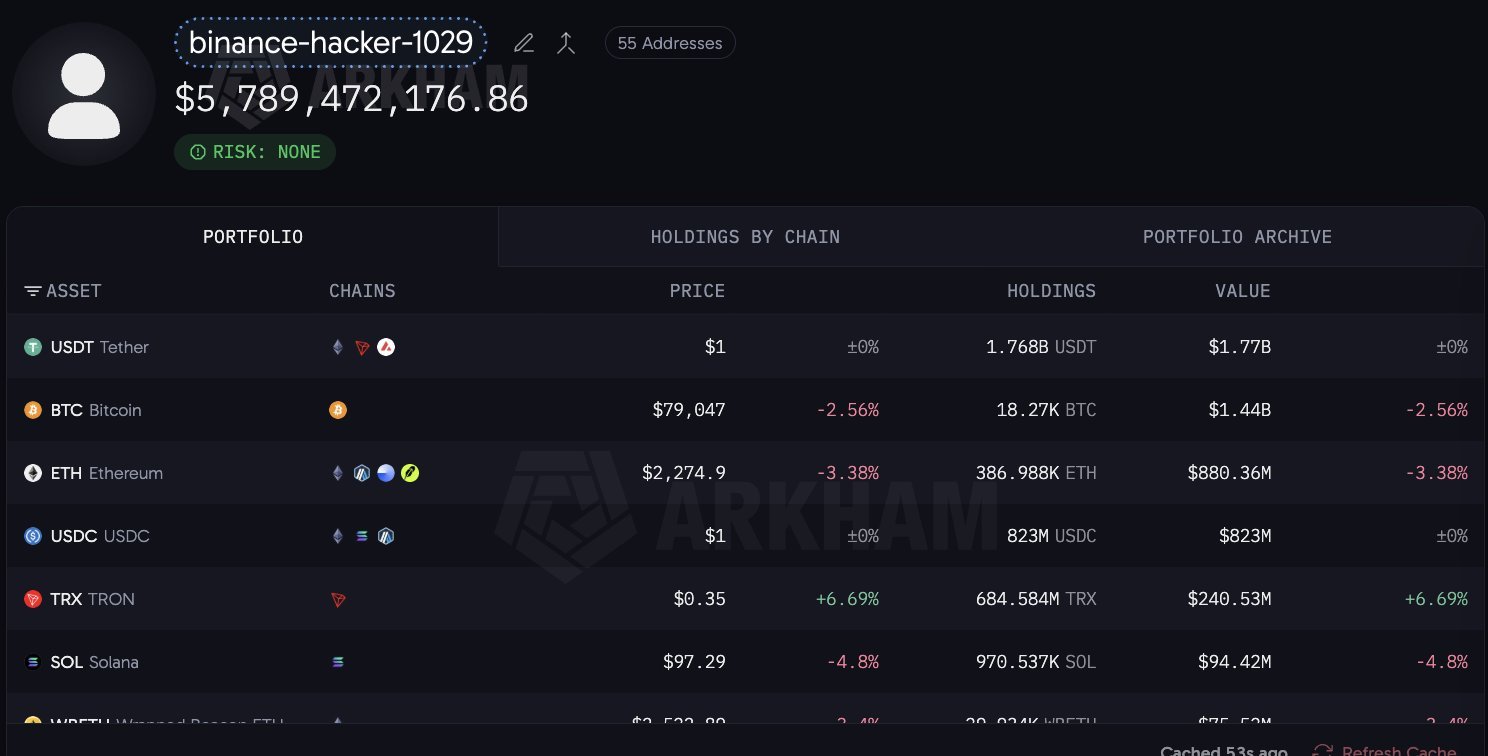
Vulnerabilidad "Roban" a Binance más de 5.800 millones de dólares (por ahora)
Imagen: Segu-Info
Vulnerabilidad

"Roban" a Binance más de 5.800 millones de dólares (por ahora)

La plataforma Binance se encuentra examinando una posible falla de seguridad que involucraría una de sus carteras en la red de Ethereum, tras detectarse movimientos inusuales que derivaron en el bloqueo de fondos por parte de las entidades emisoras de stablecoins Tether y Circle. Un representante de la compañía indicó que se estaban analizando los reportes, aclarando que por el momento no se había verificado ninguna afectación en el dinero de los usuarios y que se daría más información al comprobar los datos. Las alertas iniciales surgieron a través de publicaciones en la red social X por parte del investigador Spreek, quien señaló que fondos pertenecientes a una cartera de Ethereum asociada al exchange fueron enviados a una nueva dirección utilizando un contrato financiado mediante Tornado Cash.

Fuente: Segu-Info Publicado: 29/10/2026 · 23:43 UTC
Ciberseguridad OpenAI doubles ChatGPT Pro usage limits after backlash over planned 50% cut
Imagen: BleepingComputer
Ciberseguridad

OpenAI doubles ChatGPT Pro usage limits after backlash over planned 50% cut

OpenAI ha decidido no disminuir los topes de uso correspondientes a las suscripciones de ChatGPT Pro de diferentes costos, ni tampoco a la modalidad Business Premium, garantizando además que el consumo de Dots se mantenga de forma independiente. Esta modificación entra en vigor de manera instantánea y se centra principalmente en las herramientas ChatGPT Work y Codex, las cuales comparten cuotas de consumo entre las cuentas aplicables. Previamente, la compañía tenía la intención de disminuir la capacidad permitida a los usuarios actuales del nivel más alto tras una fecha específica de octubre, manteniendo la tarifa mensual sin cambios.

Fuente: BleepingComputer Publicado: 29/10/2026 · 23:35 UTC
Vulnerabilidad Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched
Imagen: The Register - Security
Vulnerabilidad

Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched

El texto proporcionado consiste en una serie de breves titulares y viñetas sobre diversos temas tecnológicos, de ciberseguridad y de software de código abierto, sin incluir el artículo detallado al que hace referencia el titular principal sobre las vulnerabilidades en herramientas de desarrollo de IA. Entre los múltiples asuntos mencionados de forma muy resumida se encuentran planes comerciales y de infraestructura relacionados con la inteligencia artificial por parte de diferentes compañías, así como iniciativas sobre centros de datos y emisiones. En el ámbito de la seguridad informática, las notas breves hacen referencia a ataques de phishing imitando a soporte de aplicaciones, problemas de parches que derivan en ataques de día cero, proyectos de ciberseguridad para infraestructuras críticas y transacciones financieras en el sector.

Fuente: The Register - Security Publicado: 29/10/2026 · 23:12 UTC
Filtración de datos Binance probes potential $5.8 billion crypto-theft hack
Imagen: BleepingComputer
Filtración de datos

Binance probes potential $5.8 billion crypto-theft hack

La plataforma de intercambio de criptomonedas Binance se encuentra indagando una posible vulneración de seguridad que podría involucrar una cifra cercana a los 5.800 millones de dólares en activos digitales, lo que significaría el mayor robo de este tipo en la historia si se llega a corroborar. Como respuesta a esta situación bajo sospecha, las empresas emisoras de monedas estables Tether y Circle procedieron a congelar más de 2.300 millones de dólares en fondos vinculados con el suceso. Un portavoz de Binance comunicó a un medio de comunicación que se encuentran examinando los reportes sobre este posible fallo de seguridad con urgencia y aseguró a los usuarios que el dinero de las cuentas se encuentra totalmente protegido, exhortando al mismo tiempo a la clientela a mantenerse en alerta frente a posibles fraudes.

Fuente: BleepingComputer Publicado: 29/10/2026 · 22:45 UTC
Malware Hugging Face malware campaign returns to hijack GPUs for crypto mining
Imagen: BleepingComputer
Malware

Hugging Face malware campaign returns to hijack GPUs for crypto mining

Una campaña maliciosa centrada en la criptominería y en la apertura de puertas trasera ha vuelto a surgir en repositorios de modelos de Hugging Face poco después de haber sido eliminada. Los modelos involucrados se hacen pasar por puntos de control de prueba y van dirigidos a servidores de inferencia autónomos que utilizan unidades de procesamiento gráfico. En lugar de emplear archivos o pesos alterados, esta amenaza se aprovecha de una función que permite a los modelos incluir su propio código en lenguaje Python, el cual se ejecuta en el equipo del usuario tan pronto como se carga el modelo.

Fuente: BleepingComputer Publicado: 29/10/2026 · 22:09 UTC
Filtración de datos Japan Airlines suffers third-party data breach exposing passenger info
Imagen: BleepingComputer
Filtración de datos

Japan Airlines suffers third-party data breach exposing passenger info

Japan Airlines (JAL) informó sobre un incidente de seguridad que afectó al sistema de servicio de pasajeros de Amadeus, exponiendo información de alrededor de 92,000 usuarios. Dicho sistema es utilizado por el grupo para la gestión de reservas, la emisión de boletos y el proceso de registros. La compañía aérea recibió una notificación en la fecha señalada indicando que se había registrado un acceso no autorizado a los sistemas durante un periodo prolongado, abarcando desde mediados de agosto de 2023 hasta finales de septiembre de 2026.

Fuente: BleepingComputer Publicado: 29/10/2026 · 22:08 UTC
Phishing Quishing: cómo funcionan las estafas con códigos QR y cómo protegerte
Imagen: WeLiveSecurity (ESET) en español
Phishing

Quishing: cómo funcionan las estafas con códigos QR y cómo protegerte

El quishing, una técnica que combina los códigos QR con el phishing, se ha convertido en una amenaza relevante distribuida por correo electrónico. Según los registros de ESET, esta modalidad afectó a diversos países y se ubicó entre las principales familias de phishing en América Latina, destacando a México con el mayor número de detecciones en la región, mientras que a nivel global también figuró en los reportes junto a Estados Unidos y España. Esta táctica de ingeniería social oculta direcciones maliciosas en patrones de cuadrados blancos y negros, los cuales pueden llegar de forma digital mediante correos electrónicos, archivos PDF o mensajes de texto, o bien de manera física en carteles, folletos o adhesivos colocados sobre otros códigos legítimos.

Fuente: WeLiveSecurity (ESET) en español Publicado: 29/10/2026 · 19:25 UTC
Vulnerabilidad [Actualización 30/10/2026] Múltiples vulnerabilidades en productos de Cisco
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

[Actualización 30/10/2026] Múltiples vulnerabilidades en productos de Cisco

Se han reportado diversos fallos de seguridad que afectan a varios artículos de Cisco, incluyendo una deficiencia en la VPN SSL presente en configuraciones específicas de Secure Firewall ASA y FTD, además de problemas relacionados con Node.js que impactan a soluciones como Smart Software Manager On-Prem, Smart PHY, Secure Workload, Secure Endpoint - Private Cloud Appliance, Intersight Virtual Appliance, AI Canvas, Webex Connect, Intersight y CLI Analyzer. Asimismo, la compañía mantiene otros sistemas bajo revisión para determinar si están comprometidos. Las fallas descubiertas, notificadas por diferentes investigadores, suman cinco vulnerabilidades divididas en niveles críticos y altos, cuya explotación podría facilitar la ejecución de código, la exposición de datos, la superación de controles defensivos o la interrupción de los servicios.

Fuente: INCIBE-CERT - Avisos Publicado: 29/10/2026 · 08:53 UTC