Ciberseguridad — edición del 2026-10-28

Edición del 28 de octubre de 2026

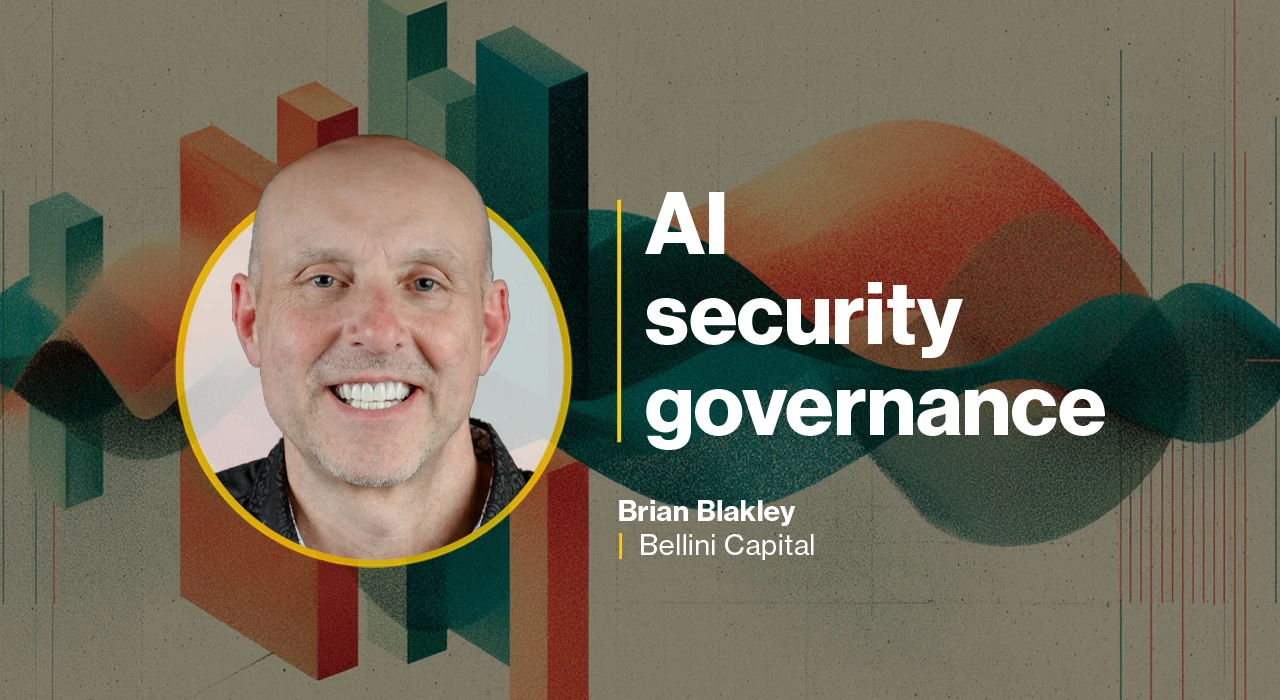
Vulnerabilidad Bellini Capital CISO on AI security governance and the limits of patching faster
Imagen: Help Net Security
Lo más reciente Vulnerabilidad

Bellini Capital CISO on AI security governance and the limits of patching faster

Brian Blakley, director de seguridad de la información en Bellini Capital, explica que la inteligencia artificial acelera la capacidad de encontrar vulnerabilidades tanto para atacantes como para defensores, pero solucionar dichos fallos sigue requiriendo tiempo. Mientras que un atacante puede explotar una falla rápidamente, los defensores deben evaluar el impacto comercial, validar parches, realizar pruebas de compatibilidad y negociar ventanas de mantenimiento. Por lo tanto, confiar únicamente en la estrategia de "parchar más rápido" resulta insuficiente, siendo necesario reducir la exposición mediante controles compensatorios y segmentación mientras se completa la corrección.

Fuente: Help Net Security Publicado: 28/10/2026 · 06:30 UTC
Leer la noticia completa →
Últimas noticias

Ciberseguridad AbuseBox: Open-source monitor for blacklists, DNS, SSL and email records
Imagen: Help Net Security
Ciberseguridad

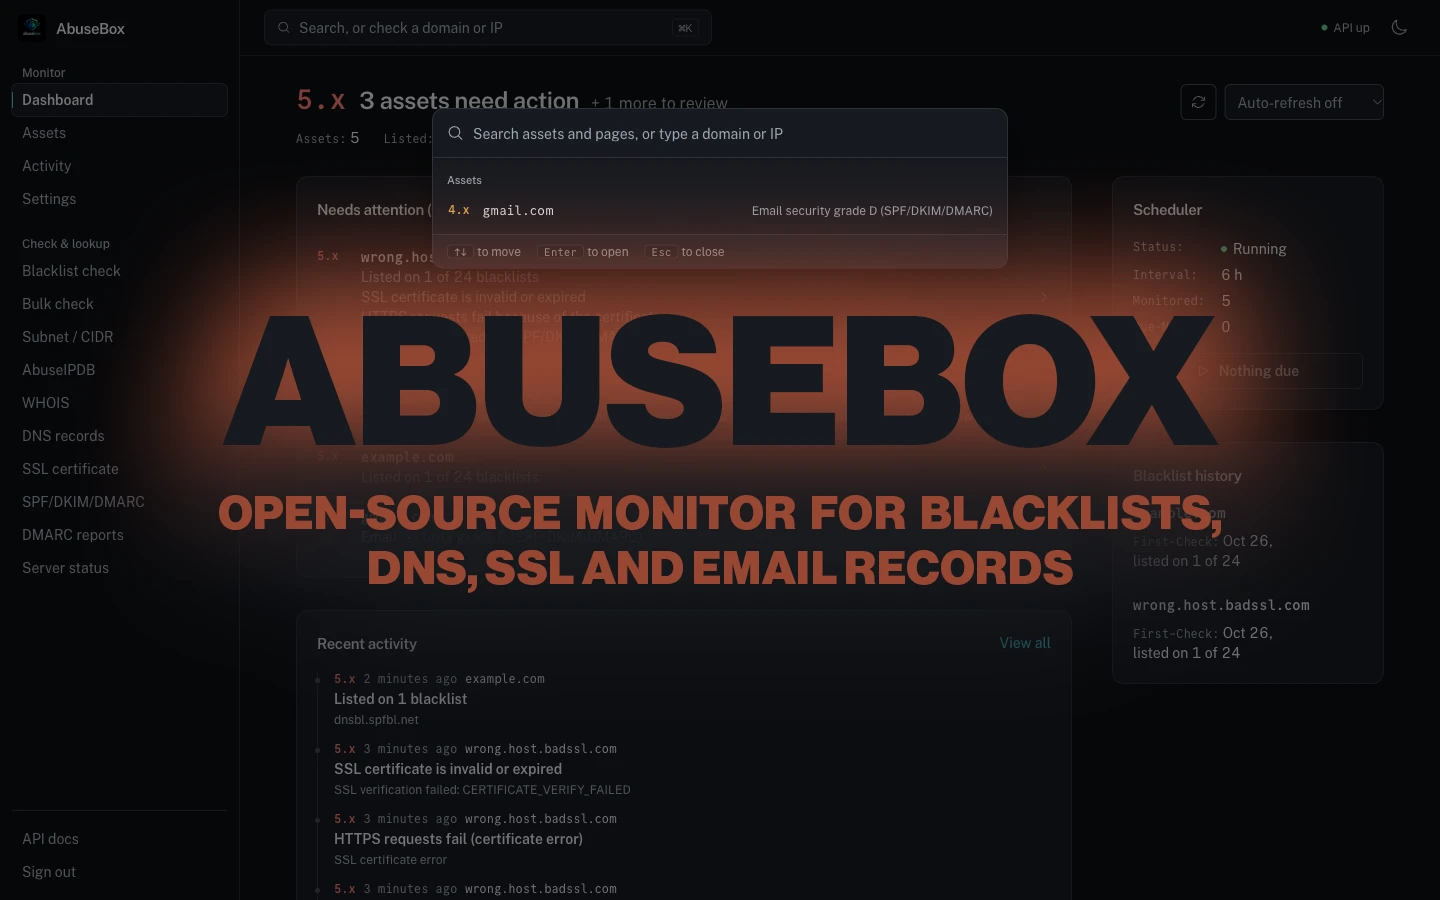
AbuseBox: Open-source monitor for blacklists, DNS, SSL and email records

AbuseBox se presenta como una herramienta gratuita y de código abierto orientada a revisar direcciones IP y dominios mediante un gran número de listas negras de DNS, además de obtener puntajes de reputación de AbuseIPDB y examinar registros de autenticación de correo, SSL y DNS. Su panel de control centraliza las alertas sobre elementos que requieren atención, tales como inclusiones en listas negras, certificados o dominios próximos a vencer, fallas en servidores o configuraciones débiles de seguridad en el correo electrónico. Las capacidades de análisis abarcan verificaciones individuales y masivas que comprueban proveedores de listas negras, reputación, registros DNS, estado de certificados SSL, información WHOIS y el estado de los servidores.

Fuente: Help Net Security Publicado: 28/10/2026 · 06:00 UTC
Vulnerabilidad NIST starts the countdown to retire quantum-vulnerable encryption
Imagen: Help Net Security
Vulnerabilidad

NIST starts the countdown to retire quantum-vulnerable encryption

El Instituto Nacional de Estándares y Tecnología ha publicado una guía detallada para la adopción de criptografía post-cuántica, estableciendo un plan con plazos específicos, especialmente para ciertos entornos federales sensibles. Esta estrategia complementa los estándares anunciados previamente y busca proteger la información frente a la futura amenaza de las computadoras cuánticas, las cuales podrían romper los métodos de seguridad convencionales que actualmente garantizan la privacidad y autenticidad de los datos. La necesidad de actuar con anticipación radica en el peligro de que actores maliciosos recopilen información cifrada en la actualidad para descifrarla más adelante, una táctica conocida como recolectar ahora y descifrar después.

Fuente: Help Net Security Publicado: 28/10/2026 · 05:30 UTC
Filtración de datos Shadow AI: Los datos de tu empresa que tus empleados enviaron a Servicios IA sin que tú lo supieras.
Imagen: El Lado del Mal
Filtración de datos

Shadow AI: Los datos de tu empresa que tus empleados enviaron a Servicios IA sin que tú lo supieras.

El fenómeno conocido como IA en la Sombra, o *Shadow AI*, surge cuando los trabajadores de una empresa utilizan herramientas de inteligencia artificial por su propia iniciativa, sin la revisión ni la autorización previa de la organización. Los empleados recurren a estas tecnologías —como chats de asistencia, extensiones de navegador o herramientas de notas— con el objetivo de mejorar su desempeño laboral. Sin embargo, para que estas herramientas ofrezcan respuestas útiles, a menudo se les proporciona contexto que incluye información privada y confidencial de la empresa, tales como contratos, informes internos o listas de clientes.

Fuente: El Lado del Mal Publicado: 28/10/2026 · 05:01 UTC
Filtración de datos Breach victims discover their data was held by companies they’ve never heard of
Imagen: Help Net Security
Filtración de datos

Breach victims discover their data was held by companies they’ve never heard of

Un informe de Kroll indica que casi siete de cada diez personas perjudicadas por filtraciones de datos gestionadas por la empresa se vieron afectadas a través de un proveedor externo. Las compañías dependen de estos servicios externos para operar software, procesar transacciones y guardar información, lo que provoca que un incidente en dichos proveedores exponga registros de clientes de distintas organizaciones, incluyendo a individuos que jamás han tenido contacto con la compañía que almacena sus datos. Los proveedores de tecnología representaron un porcentaje menor de los casos, pero abarcaron a la mayoría de las personas afectadas debido a que atienden a múltiples clientes y poseen registros de varios sectores.

Fuente: Help Net Security Publicado: 28/10/2026 · 05:00 UTC
Ransomware Serial ransomware crook gets 70 months behind bars for Nefilim, Hive roles
Imagen: The Register - Security
Ransomware

Serial ransomware crook gets 70 months behind bars for Nefilim, Hive roles

El texto proporcionado consiste en una lista de titulares y fragmentos breves sobre diversos temas tecnológicos, de inteligencia artificial, seguridad informática y software libre. Entre los puntos mencionados se incluyen discusiones sobre emisiones y centros de datos, así como el desarrollo y las controversias en torno a la inteligencia artificial. En el área de seguridad informática, se reportan incidentes que van desde ataques de phishing y vulnerabilidades en plataformas, hasta proyectos de ciberseguridad en eventos y adquisiciones empresariales.

Fuente: The Register - Security Publicado: 28/10/2026 · 15:52 UTC
Ciberseguridad I underestimated how fast security teams would trust AI to act in the SOC
Imagen: Help Net Security
Ciberseguridad

I underestimated how fast security teams would trust AI to act in the SOC

El autor del artículo señala que inicialmente subestimó la velocidad con la que los equipos de seguridad adoptarían la inteligencia artificial en los centros de operaciones de seguridad (SOC). Contrariamente a la expectativa de que los obstáculos regulatorios y de cumplimiento retrasarían esta tecnología, la necesidad de reducir la brecha temporal entre la detección de amenazas y su impacto ha impulsado una integración mucho más rápida, motivada por la acumulación de alertas y la escasez de tiempo para los analistas humanos. Anteriormente se creía que la inteligencia artificial solo servía para resumir y clasificar alertas, pero la experiencia demuestra que muchas organizaciones ya permiten que asuma mayores responsabilidades basándose en una sólida calidad de datos.

Fuente: Help Net Security Publicado: 28/10/2026 · 15:25 UTC
Ciberseguridad Belarusian hackers increasingly acting as proxies for Russia amid war in Ukraine
Imagen: The Record
Ciberseguridad

Belarusian hackers increasingly acting as proxies for Russia amid war in Ukraine

La empresa de ciberseguridad ESET informó que los piratas informáticos vinculados a Bielorrusia están alineando cada vez más sus acciones digitales con los intereses de Rusia en el contexto del conflicto en Ucrania, mostrando una convergencia operativa sin precedentes en meses recientes. Este cambio incluye operaciones que reflejan las prioridades de inteligencia rusas, destacando un ataque cibernético destructivo dirigido a una compañía manufacturera ucraniana del sector del transporte y atribuido al grupo GhostWriter, asociado con los servicios de inteligencia bielorrusos. Dicha ofensiva representó el primer ataque destructivo documentado por los investigadores en Europa por parte de un grupo alineado con Bielorrusia, utilizando un programa malicioso capaz de borrar información de sistemas comprometidos.

Fuente: The Record Publicado: 28/10/2026 · 15:15 UTC
Ciberseguridad ControlUp’s Pulse AI Resolve diagnoses and fixes IT issues within admin-defined controls
Imagen: Help Net Security
Ciberseguridad

ControlUp’s Pulse AI Resolve diagnoses and fixes IT issues within admin-defined controls

ControlUp ha dado a conocer Pulse AI Resolve, una capa de inteligencia artificial diseñada para la investigación en tiempo real dentro de su ecosistema Pulse AI. Esta herramienta mejora las capacidades de autoservicio en los terminales con el fin de detectar problemas de forma proactiva, investigar, solucionar fallos y aplicar controles de gobernanza, logrando agilizar la resolución de incidencias informáticas y disminuir la cantidad de solicitudes de soporte que necesitan intervención humana. El funcionamiento de esta tecnología se inspira en el modelo tradicional de soporte técnico por niveles, escalando las acciones según la dificultad del problema y aplicando automatización directamente en el dispositivo del empleado.

Fuente: Help Net Security Publicado: 28/10/2026 · 14:46 UTC
Ciberseguridad Compromised camera management software gives attackers a way into corporate networks
Imagen: Help Net Security
Ciberseguridad

Compromised camera management software gives attackers a way into corporate networks

Investigadores de la firma de seguridad Huntress descubrieron que ciberdelincuentes están logrando infiltrarse en redes empresariales mediante el uso de un programa de gestión de cámaras comprometido. Los incidentes analizados ocurrieron en septiembre y octubre, aunque los expertos no han podido identificar con certeza la aplicación exacta ni determinar el método de la brecha debido a la ausencia de registros. El ejecutable del programa afectado se denomina CMS.exe y carece de una sección integrada con la información de su versión, aunque contiene cadenas de texto que sugieren una posible vinculación con un fabricante coreano de cámaras y grabadoras de vídeo.

Fuente: Help Net Security Publicado: 28/10/2026 · 14:43 UTC
Ciberseguridad Digitate adds AI agents for patch planning, service desks, and SAP operations
Imagen: Help Net Security
Ciberseguridad

Digitate adds AI agents for patch planning, service desks, and SAP operations

Digitate ha presentado una nueva versión de su plataforma AIOps orientada a agentes, la cual incorpora agentes de inteligencia artificial diseñados para aportar experiencia operativa en tareas específicas de tecnología. Estos agentes están capacitados para gestionar procesos desde el diagnóstico hasta la ejecución de acciones aprobadas y su posterior verificación, todo ello dentro de los controles corporativos de cambio y auditoría. La plataforma incluye servidores integrados que permiten conectar las funciones del sistema con otras herramientas y asistentes de colaboración ya utilizados por las empresas, además de ofrecer la posibilidad de que las organizaciones creen sus propios agentes operativos personalizados.

Fuente: Help Net Security Publicado: 28/10/2026 · 14:36 UTC
Filtración de datos 345,000 email addresses stolen in cyberattack on Germany’s far-right party AfD
Imagen: Help Net Security
Filtración de datos

345,000 email addresses stolen in cyberattack on Germany’s far-right party AfD

Un ciberataque afectó al partido político alemán Alternative für Deutschland (AfD), resultando en la exposición de una gran cantidad de direcciones de correo electrónico únicas y mensajes. El servicio de notificación de violaciones Have I Been Pwned incorporó esta información a su sistema, catalogando el incidente como una brecha de carácter sensible para que los datos no puedan consultarse de manera pública. El partido político reconoció públicamente que los archivos sustraídos se difundieron a través de un sitio web de activistas y calificó el hecho como una agresión ilegal contra el sistema político del país.

Fuente: Help Net Security Publicado: 28/10/2026 · 14:28 UTC
Ciberseguridad Swimlane connects custom detections to AI-led investigation and response
Imagen: Help Net Security
Ciberseguridad

Swimlane connects custom detections to AI-led investigation and response

La empresa Swimlane ha incorporado nuevas funciones en su plataforma Turbine para que los equipos de seguridad puedan aplicar su propia lógica de detección a grandes cantidades de información. De este modo, las alertas resultantes se envían de forma directa al sistema Swimlane AI SOC para su análisis y posterior respuesta. Esta actualización también incorpora soporte bidireccional para el Protocolo de Contexto de Modelo (MCP) y un asistente de inteligencia artificial llamado Hero AI, diseñado para construir aplicaciones mediante instrucciones en lenguaje natural.

Fuente: Help Net Security Publicado: 28/10/2026 · 14:26 UTC
Ciberseguridad VikingCloud gives businesses a scorecard for AI governance readiness
Imagen: Help Net Security
Ciberseguridad

VikingCloud gives businesses a scorecard for AI governance readiness

La empresa VikingCloud ha presentado sus nuevos Servicios de Gobernanza de Inteligencia Artificial, diseñados para ayudar a las organizaciones a identificar las herramientas de esta tecnología que están operando en sus entornos, detectar las deficiencias en las medidas de seguridad y proporcionar un plan de corrección para subsanar dichos problemas. Esta solución busca abordar la dificultad que enfrentan las marcas con múltiples sedes para mantener un estándar único de seguridad, especialmente ante el uso de herramientas no autorizadas por la corporación y la activación imprevista de funciones de IA por parte de proveedores, una situación que genera riesgos comerciales y demandas de rendición de cuentas por parte de reguladores, juntas directivas y clientes. Thomas Patterson, directivo de la compañía, señaló que la gobernanza de esta tecnología se está volviendo un requisito indispensable para operar y captar clientes, dado que se incluye en cuestionarios de seguridad, propuestas comerciales y normativas aplicadas por los reguladores, como ocurre con la legislación de la Unión Europea.

Fuente: Help Net Security Publicado: 28/10/2026 · 14:06 UTC
Vulnerabilidad InfraTrust report warns of exploited flaws in critical network infrastructure
Imagen: BleepingComputer
Vulnerabilidad

InfraTrust report warns of exploited flaws in critical network infrastructure

Un informe mensual reciente señala que diversos atacantes están aprovechando vulnerabilidades en la infraestructura de redes crítica. Entre las fallas detectadas se encuentran defectos en PHP, conocidos como PHP2Shell, que ponen en riesgo las interfaces de administración de dispositivos como cortafuegos, pasarelas de red virtual y controladores de entrega de aplicaciones. Debido a que el lenguaje está integrado en el firmware de estos aparatos, los usuarios dependen de que cada fabricante lance actualizaciones en lugar de poder aplicar los parches por cuenta propia, por lo que se aconseja mantener dichas interfaces aisladas de internet mientras tanto.

Fuente: BleepingComputer Publicado: 28/10/2026 · 14:00 UTC
Filtración de datos Even after PHP2Shell, blast radius matters more than a CVSS score
Imagen: BleepingComputer
Filtración de datos

Even after PHP2Shell, blast radius matters more than a CVSS score

El artículo señala que las vulnerabilidades conocidas como PHP2Shell han puesto en evidencia la velocidad con la que ocurren las explotaciones en comparación con la lentitud en la aplicación de parches. Los atacantes suelen aprovechar fallas antes de que se publiquen las correcciones oficiales, mientras que las organizaciones tardan días o semanas en solucionar los problemas, además de enfrentarse al desafío de una gran cantidad de servicios expuestos en internet que ejecutan versiones vulnerables o difíciles de actualizar. Ante la imposibilidad de parchear al mismo ritmo en que se producen los ataques, se argumenta que priorizar únicamente la gravedad de las vulnerabilidades mediante las puntuaciones tradicionales no es suficiente.

Fuente: BleepingComputer Publicado: 28/10/2026 · 13:50 UTC
Ciberseguridad Upwind secures $400 million to protect AI across endpoints, code, and cloud
Imagen: Help Net Security
Ciberseguridad

Upwind secures $400 million to protect AI across endpoints, code, and cloud

La empresa Upwind Security consiguió recaudar 400 millones de dólares en una ronda de financiación Serie C, lo que eleva su financiamiento total a una cifra superior a los 800 millones. Esta ronda estuvo liderada por Bessemer Venture Partners y contó con la participación de todos los inversores actuales de la firma, además de la incorporación de un nuevo inversor. La inyección de capital se produce en un periodo menor a nueve meses desde que la organización anunciara su Serie B, y los fondos serán destinados a impulsar el desarrollo de productos y el crecimiento de la ingeniería.

Fuente: Help Net Security Publicado: 28/10/2026 · 13:31 UTC
Vulnerabilidad TLS Flaws Found in GoAhead Web Server Used in Hundreds of Millions of Devices
Imagen: SecurityWeek
Vulnerabilidad

TLS Flaws Found in GoAhead Web Server Used in Hundreds of Millions of Devices

La firma de ciberseguridad FoxIO ha dado a conocer tres fallos de seguridad relacionados con el procesamiento de TLS en el servidor web GoAhead, desarrollado por EmbedThis. Este software opera en las interfaces de administración de diversos aparatos tecnológicos, abarcando equipos de redes, impresoras y sistemas industriales, y se encuentra instalado en una enorme cantidad de dispositivos en sectores como el internet de las cosas, tecnologías de operaciones, cortafuegos y el ámbito militar. El primer fallo detectado, de carácter crítico, ocurre cuando el servidor se compila con bibliotecas compatibles y se configura con autenticación mutua mediante listas de revocación, pero omite la consulta a dicha lista, permitiendo que sigan funcionando credenciales previamente anuladas.

Fuente: SecurityWeek Publicado: 28/10/2026 · 13:10 UTC
Vulnerabilidad Claude Security incorpora análisis continuo de repositorios y seguimiento de correcciones
Imagen: Segu-Info
Vulnerabilidad

Claude Security incorpora análisis continuo de repositorios y seguimiento de correcciones

Anthropic anunció una actualización para su herramienta Claude Security, la cual introduce un análisis automatizado y constante de los repositorios conectados, además de un seguimiento sobre el estado de los problemas encontrados a lo largo del tiempo. Esta versión se encuentra disponible en formato de beta pública para los clientes del nivel empresarial de la plataforma. Entre las novedades prácticas se incluye la revisión de modificaciones basada en la complejidad y el riesgo, la capacidad de analizar múltiples repositorios de forma conjunta para identificar fallas entre componentes, y un ciclo de vida que marca los problemas como solucionados al detectar cambios en el código o los reabre si la falla reaparece.

Fuente: Segu-Info Publicado: 28/10/2026 · 12:30 UTC
Vulnerabilidad Hackers now scanning systems for recently-patched Oracle flaw
Imagen: BleepingComputer
Vulnerabilidad

Hackers now scanning systems for recently-patched Oracle flaw

Ciertas personas malintencionadas han comenzado a buscar en internet equipos que aún no han instalado los parches para una vulnerabilidad crítica recién revelada en el sistema Oracle E-Business Suite (EBS). Este fallo, identificado como CVE-2026-101767 y localizado en un elemento central de la biblioteca de objetos de la aplicación, permite que atacantes sin autenticación y con acceso a la red HTTP tomen el control de los equipos afectados mediante ataques de baja complejidad. Para solucionar este problema, Oracle publicó actualizaciones de seguridad el 20 de octubre de 2026 dentro de su actualización crítica correspondiente a ese mes, instando a los usuarios a actualizar de inmediato.

Fuente: BleepingComputer Publicado: 28/10/2026 · 12:19 UTC
Ransomware Ukrainian ransomware hacker sentenced, $11 million reward offered for co-conspirator
Imagen: Help Net Security
Ransomware

Ukrainian ransomware hacker sentenced, $11 million reward offered for co-conspirator

Un ciudadano ucraniano involucrado en ataques de programas de secuestro de datos contra hospitales, agencias gubernamentales, firmas legales y otras compañías recibió una sentencia de cinco años y diez meses en prisión. El acusado admitió su culpabilidad de dos cargos relacionados con conspiración para cometer fraude y extorsión vinculada a sistemas informáticos, tras ser detenido en territorio español y posteriormente extraditado a los Estados Unidos. Los documentos judiciales señalan que el individuo se integró como afiliado del programa Nefilim, comprometiéndose a entregar un porcentaje de las ganancias extorsionadas a los administradores del grupo a cambio del software malicioso.

Fuente: Help Net Security Publicado: 28/10/2026 · 12:17 UTC
Vulnerabilidad China-Linked Hackers Exploit PHP2Shell to Root Firewalls
Imagen: SecurityWeek
Vulnerabilidad

China-Linked Hackers Exploit PHP2Shell to Root Firewalls

Una empresa de ciberseguridad ha detectado a un grupo de piratas informáticos vinculados a China aprovechando vulnerabilidades en PHP2Shell para conseguir acceso de superusuario (root) en cortafuegos, instalando además webshells con el fin de mantener persistencia. Las operaciones descubiertas combinan la explotación de dos fallos en PHP con una vulnerabilidad de escalada de privilegios en el núcleo de Linux conocida como Fragnesia. Para llevar a cabo los ataques, los ciberdelincuentes emplearon un motor chino de búsqueda de activos en internet para localizar dispositivos expuestos de un fabricante en concreto, seleccionando un grupo inicial de miles de cortafuegos.

Fuente: SecurityWeek Publicado: 28/10/2026 · 12:00 UTC
Ciberseguridad Cisco open sources tool for detecting AI agents on hacking sprees
Imagen: The Register - Security
Ciberseguridad

Cisco open sources tool for detecting AI agents on hacking sprees

El artículo original contiene una recopilación de múltiples titulares y notas breves sobre diferentes temas tecnológicos, sin desarrollar de forma amplia el título principal sobre la herramienta de código abierto de Cisco para detectar agentes de inteligencia artificial en ataques maliciosos. El texto menciona diversas noticias relacionadas con la seguridad informática, como el uso de identidades falsas de Signal por parte de actores rusos para realizar ataques de phishing, la falta de solución en los parches de Microsoft para SharePoint que derivó en ataques de día cero, y el proyecto DEF CON Franklin para involucrar a hackers en la protección de infraestructuras críticas. Asimismo, se señalan otros acontecimientos del sector, tales como la adquisición por parte de EQT de una participación mayoritaria en la empresa de ciberseguridad Acronis, y las reflexiones sobre la evolución del ransomware a lo largo de los años.

Fuente: The Register - Security Publicado: 28/10/2026 · 12:00 UTC
Ciberseguridad FBI seizes ‘bulletproof’ hosting site accused of facilitating child abuse, money laundering
Imagen: The Record
Ciberseguridad

FBI seizes ‘bulletproof’ hosting site accused of facilitating child abuse, money laundering

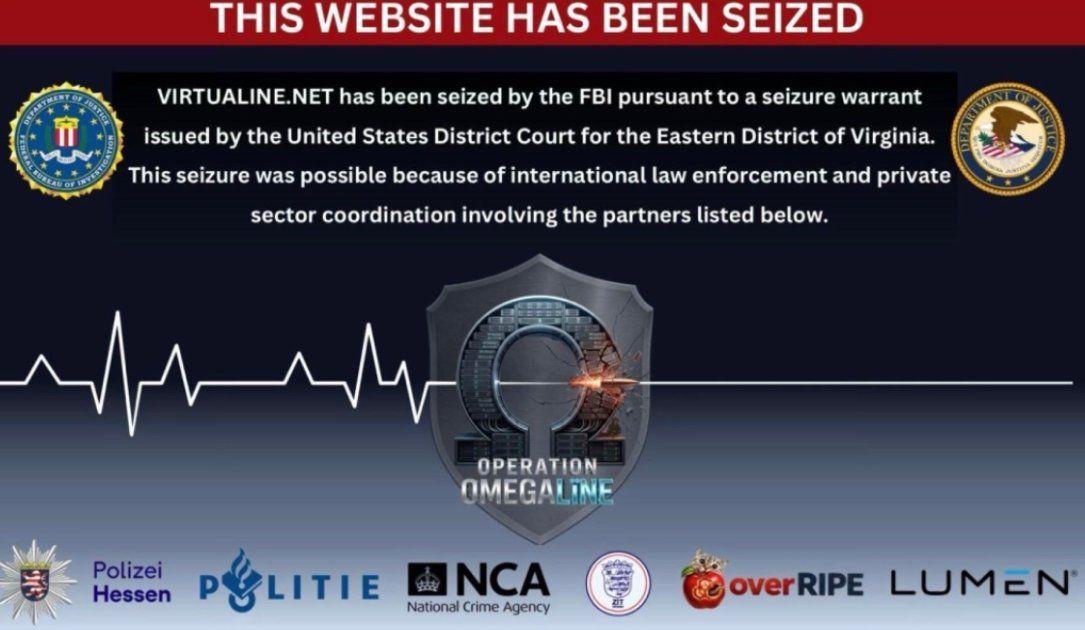
El Buró Federal de Investigaciones (FBI) confiscó el dominio de un proveedor de alojamiento conocido como "a prueba de balas", el cual operaba bajo diversas denominaciones y facilitaba delitos cibernéticos, tales como el lavado de dinero y la difusión de material de abuso sexual infantil. Esta clase de empresas criminales alquilan infraestructura digital prometiendo a sus usuarios que desatenderán los reclamos por abusos y los requerimientos de las autoridades. Los documentos judiciales señalan que la entidad promocionaba abiertamente sus servicios en foros dedicados al cibercrimen para actividades ilícitas y prohibidas, sin aplicar realmente las restricciones que decía tener sobre material de abuso infantil o terrorismo.

Fuente: The Record Publicado: 28/10/2026 · 12:00 UTC
Vulnerabilidad Critical 16-Year-Old UEFI Flaw Can Run Code Before Secure Boot on Network-Booting Servers
Imagen: The Hacker News
Vulnerabilidad

Critical 16-Year-Old UEFI Flaw Can Run Code Before Secure Boot on Network-Booting Servers

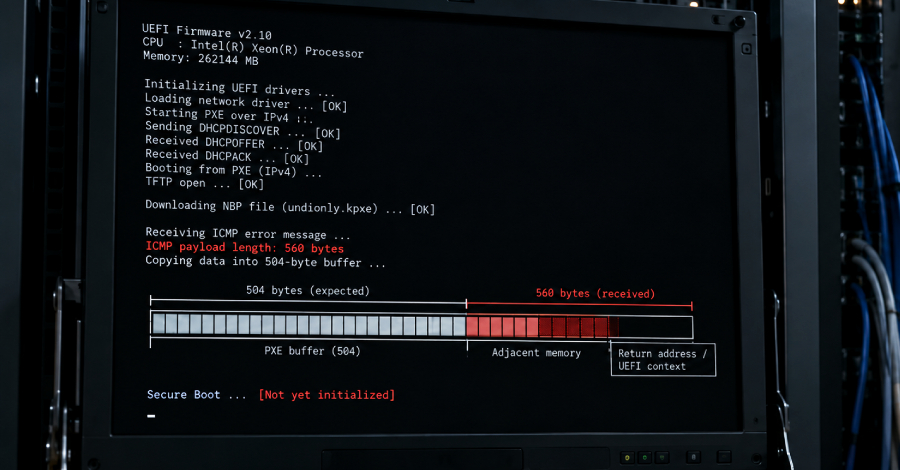
Una vulnerabilidad antigua presente en el código abierto que muchos fabricantes emplean para la creación de firmware UEFI podría permitir que un intruso ejecute código antes de que arranque el sistema operativo. Esta brecha se localiza en el componente de arranque por red y se manifiesta únicamente cuando un equipo realiza dicho proceso a través de la red, requiriendo que el atacante logre alcanzar el dispositivo mediante un mensaje de red manipulado durante esa breve ventana temporal, sin necesidad de contar con contraseñas o privilegios previos. El problema consiste en un desbordamiento de búfer en el código de arranque por red, debido a que las comprobaciones de tamaño son incorrectas al gestionar ciertos mensajes y copian información en un espacio de memoria limitado de manera errónea.

Fuente: The Hacker News Publicado: 28/10/2026 · 11:50 UTC
Filtración de datos 123 Reg discloses 'AI cyberattack' on customer data, suspects China nexus
Imagen: The Register - Security
Filtración de datos

123 Reg discloses 'AI cyberattack' on customer data, suspects China nexus

El texto proporcionado consiste únicamente en una lista de titulares y fragmentos breves sobre diversos temas de tecnología, inteligencia artificial, seguridad y software libre, sin incluir el artículo detallado al que hace referencia el título sobre 123 Reg. Entre los tópicos mencionados se encuentran cuestiones sobre emisiones de Microsoft, reuniones gubernamentales en el Reino Unido, declaraciones de Anthropic, nuevos modelos y herramientas de OpenAI y cambios en normativas de comunidades en Reddit. Asimismo, se señalan asuntos de infosec y ciberseguridad como ataques de phishing haciéndose pasar por soporte de Signal, fallas de parches en SharePoint, iniciativas en DEF CON, la adquisición de una participación en Acronis y reflexiones sobre el ransomware.

Fuente: The Register - Security Publicado: 28/10/2026 · 11:45 UTC
Ciberseguridad Wazuh and AI for Enhanced SOC Workflows
Imagen: The Hacker News
Ciberseguridad

Wazuh and AI for Enhanced SOC Workflows

La inteligencia artificial se ha consolidado en diversos sectores, incluida la ciberseguridad, donde tanto los atacantes como los defensores la utilizan para mejorar sus procesos. En los centros de operaciones de seguridad, los analistas manejan constantemente una gran cantidad de alertas y deben revisar múltiples herramientas, lo que puede generar fatiga y retrasar las investigaciones. Las tecnologías de inteligencia artificial sirven como apoyo para agilizar estas tareas repetitivas, ofrecer contexto y proponer soluciones, sin sustituir el criterio humano.

Fuente: The Hacker News Publicado: 28/10/2026 · 11:30 UTC
Vulnerabilidad Adobe Fixes 8 Critical Campaign Classic Flaws Allowing Code Execution and Security Bypass
Imagen: The Hacker News
Vulnerabilidad

Adobe Fixes 8 Critical Campaign Classic Flaws Allowing Code Execution and Security Bypass

La compañía Adobe ha lanzado actualizaciones para corregir ocho fallos de seguridad críticos en Campaign Classic. Su explotación exitosa podría permitir la ejecución de código arbitrario, la elevación de privilegios y eludir mecanismos de protección. Entre los problemas solucionados en Campaign Classic se encuentran vulnerabilidades de inyección de código y de sistema operativo, fallos de autorización incorrecta, inyecciones SQL y secuencias de comandos en sitios cruzados reflejadas.

Fuente: The Hacker News Publicado: 28/10/2026 · 11:15 UTC
Vulnerabilidad Long-Hidden Flaws Patched in EPICS Research Facility Control Software
Imagen: SecurityWeek
Vulnerabilidad

Long-Hidden Flaws Patched in EPICS Research Facility Control Software

Se han identificado cuatro fallas de seguridad en el software EPICS Base, utilizado para gestionar sistemas de control en instalaciones científicas como aceleradores de partículas y reactores de fusión. Estos problemas, revelados mediante una advertencia emitida por la agencia CISA, afectan a las versiones anteriores y se originan en el manejo de protocolos de comunicación en red. Un sistema de investigación autónomo encontró las vulnerabilidades, las cuales permiten que un atacante cause la interrupción de procesos o ejecute código malicioso de forma remota.

Fuente: SecurityWeek Publicado: 28/10/2026 · 10:48 UTC
Phishing American Organizations Under Attack: Skyw4lker Device Code Phishing Campaign Exposed
Imagen: The Hacker News
Phishing

American Organizations Under Attack: Skyw4lker Device Code Phishing Campaign Exposed

Ciertas campañas recientes de suplantación de identidad dirigidas a entidades estadounidenses en sectores como tecnología, manufactura y salud eluden el robo tradicional de credenciales. En su lugar, los atacantes abusan de servicios en la nube legítimos y flujos de autenticación mediante el uso de códigos de dispositivo, lo que les permite comprometer cuentas corporativas sin dejar rastros evidentes en los registros de telemetría habituales. El funcionamiento de la campaña conocida como Skyw4lker inicia cuando las víctimas reciben documentos protegidos con contraseña, simulando contratos o propuestas comerciales legítimas.

Fuente: The Hacker News Publicado: 28/10/2026 · 10:30 UTC
Ciberseguridad Nobody Trusts the Security Questionnaire. We Rely on It Anyway.
Imagen: SecurityWeek
Ciberseguridad

Nobody Trusts the Security Questionnaire. We Rely on It Anyway.

Numerosos equipos de seguridad y cumplimiento dedican jornadas enteras a completar cuestionarios de seguridad para desbloquear acuerdos comerciales. Paradójicamente, las mismas empresas que sufren completando cientos de estos formularios al año los envían posteriormente a sus propios proveedores, confiando en las respuestas a pesar de saber que reciben poca supervisión bajo presión y que a menudo se basan en meras declaraciones del proveedor en lugar de controles reales. Este modelo presenta fallos evidentes, ya que una respuesta afirmativa en un cuestionario no garantiza la seguridad real ni evita que los entornos cambien constantemente tras ser evaluados.

Fuente: SecurityWeek Publicado: 28/10/2026 · 10:30 UTC
Ciberseguridad Secrets Management Firm Infisical Valued at $600 Million After $40 Million Raise
Imagen: SecurityWeek
Ciberseguridad

Secrets Management Firm Infisical Valued at $600 Million After $40 Million Raise

La empresa de San Francisco Infisical completó una ronda de financiación Serie B por cuarenta millones de dólares, lo que eleva su valor a seiscientos millones de dólares. El financiamiento fue encabezado por Elad Gil, quien ya había invertido en la Serie A, y también contó con el respaldo de Gradient y Y Combinator, acumulando un total de casi sesenta millones de dólares en fondos recaudados. La compañía ofrece soluciones enfocadas en la administración de secretos, certificados digitales y claves de cifrado, además de control de acceso privilegiado para entornos en la nube, infraestructura local y sistemas de inteligencia artificial.

Fuente: SecurityWeek Publicado: 28/10/2026 · 09:48 UTC
Ransomware Nefilim and Hive ransomware affiliate gets 70 months in prison
Imagen: BleepingComputer
Ransomware

Nefilim and Hive ransomware affiliate gets 70 months in prison

Un ciudadano ucraniano fue condenado a prisión por su participación en ataques de programas de secuestro de datos con las variantes Nefilim y Hive, los cuales afectaron a hospitales, entidades gubernamentales y empresas de altos ingresos a nivel internacional. El fallo judicial llegó tras la extradición del individuo a los Estados Unidos, luego de su arresto en España. Representantes del Buró Federal de Investigaciones señalaron que estas acciones delictivas interrumpieron la atención a pacientes y generaron pérdidas monetarias millonarias, destacando la cooperación internacional para lograr la sentencia.

Fuente: BleepingComputer Publicado: 28/10/2026 · 09:43 UTC
Ciberseguridad ICE Is Running One of the Largest Anti-Left Surveillance Operations in US History
Imagen: Wired - Security
Ciberseguridad

ICE Is Running One of the Largest Anti-Left Surveillance Operations in US History

Los abogados defensores de quince residentes de Minnesota que enfrentan cargos federales por conspiración han descubierto indicios de una operación de espionaje a gran escala llevada a cabo por el Servicio de Inmigración y Control de Aduanas (ICE). Según los registros obtenidos durante el proceso judicial, estas investigaciones sobre terrorismo doméstico, denominadas Project Whipple Shield y Operation Puppet Master, se originaron tras directrices federales enfocadas en opositores a las políticas de la administración. Expertos comparan esta campaña con programas históricos de contrainteligencia y vigilancia contra movimientos sociales ocurridos en décadas pasadas, señalando que el Departamento de Seguridad Nacional (DHS) se ha convertido en una herramienta principal contra la disidencia.

Fuente: Wired - Security Publicado: 28/10/2026 · 09:30 UTC
Vulnerabilidad Hackers Start Probing Fresh Oracle EBS Vulnerability
Imagen: SecurityWeek
Vulnerabilidad

Hackers Start Probing Fresh Oracle EBS Vulnerability

La empresa de inteligencia de amenazas Defused ha detectado que actores maliciosos han comenzado a realizar exploraciones para aprovechar una vulnerabilidad crítica recién corregida en Oracle E-Business Suite (EBS). Este fallo, identificado como CVE-2026-101767 y con una puntuación máxima en la escala CVSS, fue solucionado recientemente en la actualización de seguridad de octubre emitida por Oracle. El defecto consiste en un problema de inyección SQL dentro del producto Application Object Library de EBS, el cual puede ser explotado de forma remota y sin autenticación a través del protocolo HTTP.

Fuente: SecurityWeek Publicado: 28/10/2026 · 09:14 UTC
Vulnerabilidad Múltiples vulnerabilidades en productos de Citrix
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en productos de Citrix

Se han detectado varias fallas de seguridad que impactan ciertos programas de Citrix, específicamente NetScaler ADC y NetScaler Gateway en distintas versiones anteriores a las mencionadas en el reporte, así como versiones FIPS y NDcPP específicas. El problema se relaciona con las interfaces de administración que hacen uso de PHP, abarcando componentes como Cluster IP, NSIP y SNIP cuando tienen la administración activada. Diversos investigadores notificaron dos fallas de máxima gravedad originadas en PHP que impactan los productos señalados.

Fuente: INCIBE-CERT - Avisos Publicado: 28/10/2026 · 09:06 UTC
Vulnerabilidad Múltiples vulnerabilidades en Fireware OS de WatchGuard
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Múltiples vulnerabilidades en Fireware OS de WatchGuard

Se han reportado varias fallas de seguridad que afectan al sistema operativo Fireware OS en equipos Firebox, de las cuales la gran mayoría han sido catalogadas con el nivel más alto de gravedad y una con importancia alta. Estos fallos fueron comunicados por investigadores especializados y su correcta explotación podría derivar en la ejecución de instrucciones arbitrarias, alteración indebida de la memoria, interrupción de los servicios o ejecución de tareas administrativas sin necesidad de identificación previa. Entre los problemas detallados se encuentran diversos desbordamientos de búfer, tanto en la pila como en el montículo, asociados al procesamiento de configuraciones de redes virtuales, autenticaciones con directorios activos, gestión de proxies para telefonía y conexiones mediante portales de acceso.

Fuente: INCIBE-CERT - Avisos Publicado: 28/10/2026 · 09:06 UTC
Vulnerabilidad Inyección SQL (SQLi) en el módulo de autenticación de usuarios de Futurum Software
Imagen: INCIBE-CERT - Avisos
Vulnerabilidad

Inyección SQL (SQLi) en el módulo de autenticación de usuarios de Futurum Software

Se ha hecho pública una vulnerabilidad de carácter crítico que impacta al sistema de autenticación de usuarios perteneciente a una herramienta empresarial en la nube desarrollada por Futurum Software para la administración de negocios de marketing multinivel. El hallazgo de este fallo fue realizado por un investigador identificado en el reporte. El problema de seguridad está relacionado con una debilidad de inyección SQL ciega, provocada por la ausencia de un filtrado y saneamiento correcto de los datos ingresados por los usuarios en las peticiones hacia la base de datos del apartado privado, además de un ajuste inadecuado en el cortafuegos de aplicaciones web.

Fuente: INCIBE-CERT - Avisos Publicado: 28/10/2026 · 08:44 UTC
Filtración de datos Múltiples vulnerabilidades en NoviGest Desktop App de Tactis
Imagen: INCIBE-CERT - Avisos
Filtración de datos

Múltiples vulnerabilidades en NoviGest Desktop App de Tactis

Se han comunicado dos fallos de seguridad que impactan en la aplicación de escritorio NoviGest, perteneciente a Tactis Serviços Informáticos, LDA. Los descubrimientos de estas fallas fueron realizados por Marina Jiali Villalta Cerezo y Pablo Jordán Lucia, contando con la coordinación de INCIBE para su publicación. El primer fallo identificado corresponde al código CVE-2026-112197, catalogado como crítico, y se origina en la falta de autenticación en funciones esenciales del servicio Java RMI.

Fuente: INCIBE-CERT - Avisos Publicado: 28/10/2026 · 08:39 UTC
Vulnerabilidad CISA Warns of Node2Shell Exploitation as Honeypots Log Attack Attempts
Imagen: SecurityWeek
Vulnerabilidad

CISA Warns of Node2Shell Exploitation as Honeypots Log Attack Attempts

La agencia de ciberseguridad de Estados Unidos, CISA, incorporó una falla de seguridad relacionada con Brotli a su catálogo de vulnerabilidades explotadas conocidas, exigiendo a las agencias civiles federales su resolución dentro del plazo establecido. Dos empresas de seguridad informaron por separado que sus trampas digitales detectaron intentos de ataque dirigidos a este fallo. El problema consiste en una escritura fuera de límites dentro del decodificador de la biblioteca de compresión de datos Brotli, afectando a varias versiones.

Fuente: SecurityWeek Publicado: 28/10/2026 · 08:37 UTC
Vulnerabilidad Anthropic's Unreleased AI Model Chains Flaws Into Working Chrome, Safari, Windows and Linux Exploits
Imagen: The Hacker News
Vulnerabilidad

Anthropic's Unreleased AI Model Chains Flaws Into Working Chrome, Safari, Windows and Linux Exploits

La compañía Anthropic informó que un modelo de inteligencia artificial que aún no ha sido lanzado al público logró detectar vulnerabilidades de seguridad en diversos sistemas y navegadores, combinándolas para crear pruebas de concepto de explotación funcionales. Según la organización, estos exploits fueron desarrollados en un entorno de laboratorio mediante instrucciones iniciales y con poca intervención humana, sin que se hayan detectado ataques reales de este tipo. Todas las fallas descubiertas fueron notificadas previamente a los proveedores correspondientes y ya se encuentran corregidas.

Fuente: The Hacker News Publicado: 28/10/2026 · 08:15 UTC
Ciberseguridad FBI Seizes Virtualine Domain Over Alleged Criminal Hosting and Bitcoin Money Laundering
Imagen: The Hacker News
Ciberseguridad

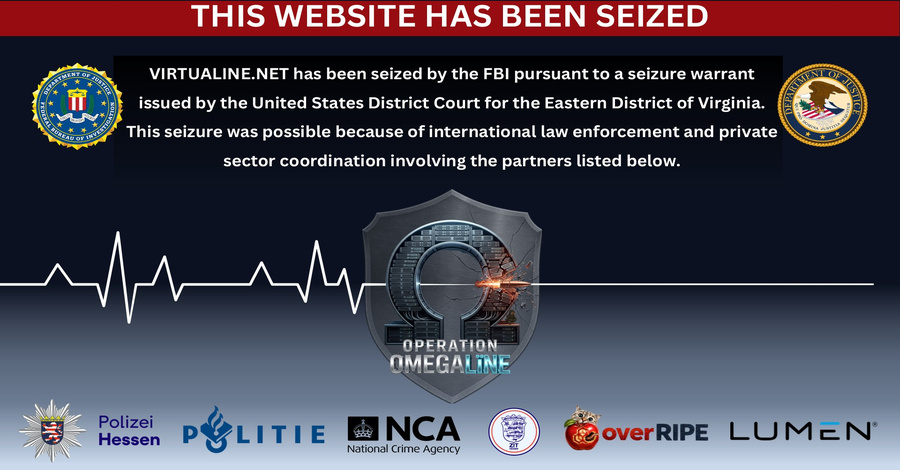
FBI Seizes Virtualine Domain Over Alleged Criminal Hosting and Bitcoin Money Laundering

El Departamento de Justicia de Estados Unidos anunció la confiscación de un dominio vinculado a una empresa de alojamiento a prueba de balas conocida como Virtualine. Esta acción se debió a que el servicio facilitaba diversas actividades delictivas, tales como la difusión de material explícito de menores y adultos sin su consentimiento, además de operaciones de blanqueo de dinero internacional. Los usuarios que intentan acceder al dominio se encuentran con un aviso que indica la intervención de la Oficina Federal de Investigaciones, en una operación conjunta con agencias policiales internacionales y entidades del sector privado.

Fuente: The Hacker News Publicado: 28/10/2026 · 07:37 UTC
Filtración de datos Japan's GMO Offers $1 Million Bounty to Catch Hackers Behind FX Trading Cloud Breach
Imagen: The Hacker News
Filtración de datos

Japan's GMO Offers $1 Million Bounty to Catch Hackers Behind FX Trading Cloud Breach

El grupo japonés GMO Internet ha establecido una recompensa económica importante tras rechazar las demandas de extorsión de los atacantes que vulneraron su servicio Onamae.com Desktop Cloud. Los agresores sustrajeron datos de los clientes y exigieron una fuerte suma de dinero, además de amenazar con perjudicar las cuentas de trading y publicar información confidencial. Para contrarrestar esto, la compañía lanzó un programa de recompensas destinado a obtener pistas útiles que permitan la detención de los responsables o la emisión de una orden de arresto internacional.

Fuente: The Hacker News Publicado: 28/10/2026 · 07:13 UTC
Vulnerabilidad Tailscale Patches SSH Flaws That Could Let Hacked Devices Gain Root Access on Other Servers
Imagen: The Hacker News
Vulnerabilidad

Tailscale Patches SSH Flaws That Could Let Hacked Devices Gain Root Access on Other Servers

Tailscale ha lanzado la versión 1.104.4 para corregir vulnerabilidades en su servidor SSH integrado. Estos fallos permiten que un atacante que ya controla un dispositivo autorizado alcance servicios y archivos restringidos al usuario root en otros servidores, utilizando la función de reenvío de conexiones. El problema surge al manipular las rutas de sockets Unix mediante un truco de tiempo, lo que elude las comprobaciones y deja expuestos recursos protegidos como el socket de control de Docker o la API local de tailscaled.

Fuente: The Hacker News Publicado: 28/10/2026 · 06:20 UTC
Vulnerabilidad ShinyHunters-Exploited Oracle PeopleSoft Zero-Day Turns Out to Be Three Chained Flaws
Imagen: The Hacker News
Vulnerabilidad

ShinyHunters-Exploited Oracle PeopleSoft Zero-Day Turns Out to Be Three Chained Flaws

Investigadores explicaron que un problema crítico en Oracle PeopleSoft, el cual ha sido explotado por ShinyHunters, en realidad consta de tres fallas combinadas y no de una sola. Oracle solucionó estas vulnerabilidades bajo un único identificador en el mes de junio, aunque el equipo que las reportó indicó que está trabajando con la compañía para asignarles una clave CVE independiente a cada una. El problema principal radica en una falsificación de peticiones del lado del servidor (SSRF) que permite llegar a una interfaz de administración interna, ya que el sistema confía de forma predeterminada en su propia dirección de bucle invertido.

Fuente: The Hacker News Publicado: 28/10/2026 · 06:04 UTC
Filtración de datos Adobe Commerce PolyShell Attacks Breach Hundreds of Stores as Brotli Exploit Traffic Emerges
Imagen: The Hacker News
Filtración de datos

Adobe Commerce PolyShell Attacks Breach Hundreds of Stores as Brotli Exploit Traffic Emerges

La agencia de ciberseguridad estadounidense incluyó dos fallas de seguridad en su catálogo de explotaciones conocidas tras detectarse ataques activos. Uno de los fallos afecta a Adobe Commerce y Magento, mientras que el otro involucra a la librería de decodificación Brotli de Google. El problema en Adobe Commerce y Magento permite la carga de archivos peligrosos que posibilitan la ejecución arbitraria de código y el control de cuentas.

Fuente: The Hacker News Publicado: 28/10/2026 · 05:42 UTC
Filtración de datos Leak site publishes data on more than 41,000 DHS employees obtained by hacktivists
Imagen: CyberScoop
Filtración de datos

Leak site publishes data on more than 41,000 DHS employees obtained by hacktivists

Un sitio de filtraciones difundió información interna perteneciente a más de 41,000 trabajadores y contratistas del Departamento de Seguridad Nacional (DHS). La base de datos fue obtenida por un grupo hacktivista y compartida posteriormente con una organización sin fines de lucro dedicada a la transparencia y con un hacker, quienes señalaron que la información incluye detalles sobre personal encargado de operaciones encubiertas, programas de deportación y la búsqueda de filtraciones, además de incluir registros que abarcan varios años. Los responsables del ataque informaron que la filtración ocurrió como reacción a las declaraciones de un funcionario del DHS sobre intensificar las operaciones de una de sus agencias.

Fuente: CyberScoop Publicado: 28/10/2026 · 21:33 UTC
Ciberseguridad Court strikes down West Virginia law barring disclosure of public officials’ personal data
Imagen: The Record
Ciberseguridad

Court strikes down West Virginia law barring disclosure of public officials’ personal data

Un tribunal federal de apelaciones determinó que una normativa de Virginia Occidental que buscaba proteger la información personal de jueces y agentes del orden público es inconstitucional. Esta decisión ratifica el fallo previo de una corte inferior que había anulado dicha legislación estatal, la cual se originó tras el homicidio del hijo de una jueza federal en Nueva Jersey ocurrido en el año dos mil veinte. Los jueces señalaron que la ley estatal restringía de manera ilegal la libertad de expresión basándose en el contenido y afectaba a los intermediarios de datos en demasiadas situaciones.

Fuente: The Record Publicado: 28/10/2026 · 20:50 UTC
Ciberseguridad Police seize Virtualine bulletproof service tied to ransowmare, cybercrime
Imagen: BleepingComputer
Ciberseguridad

Police seize Virtualine bulletproof service tied to ransowmare, cybercrime

Las autoridades de Estados Unidos confiscaron el dominio principal de Virtualine, un servicio de alojamiento protegido que se anunciaba en foros cibercriminales para apoyar operaciones ilícitas. Esta plataforma también funcionaba bajo otros nombres y garantizaba a sus usuarios protección frente a denuncias legales y requerimientos de organismos policiales. Según el Departamento de Justicia estadounidense, el servicio comercializaba opciones que permitían acciones maliciosas como correo masivo, fraudes con tarjetas, suplantación de identidad y escaneos de puertos, atrayendo a diversos delincuentes.

Fuente: BleepingComputer Publicado: 28/10/2026 · 20:47 UTC
Filtración de datos Japan Airlines warns of data breach as country grapples with multiple cyber incidents
Imagen: The Record
Filtración de datos

Japan Airlines warns of data breach as country grapples with multiple cyber incidents

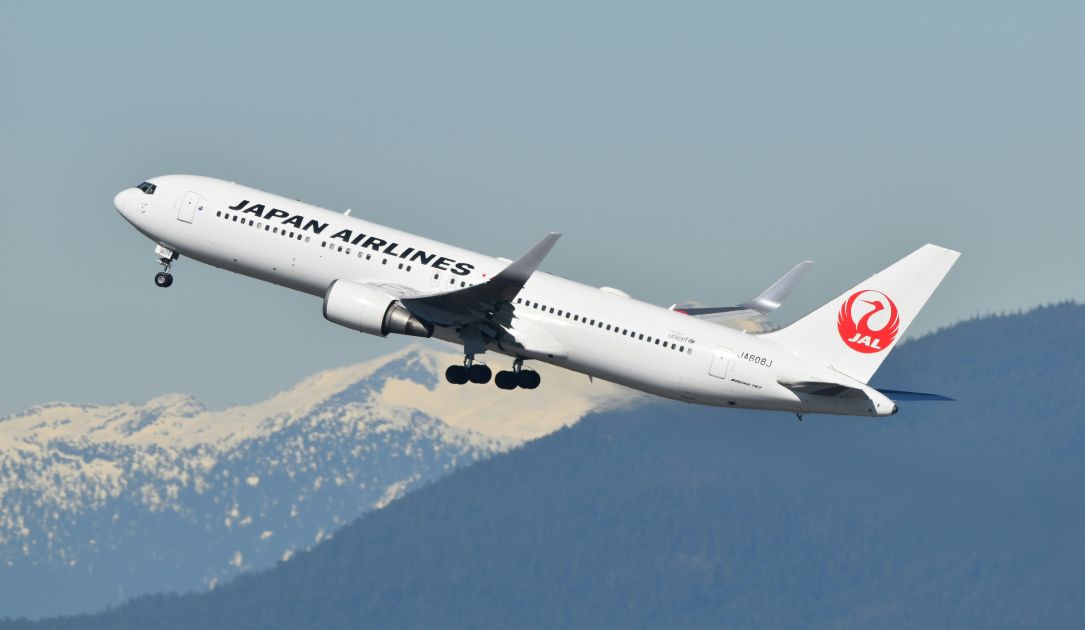
La aerolínea Japan Airlines advirtió sobre una filtración de datos que afectó a los registros personales de sus usuarios, derivada de un incidente de seguridad sufrido por un proveedor tecnológico encargado de operar sus plataformas de reservas, emisión de boletos y registros. Este suceso forma parte de una cadena de ataques informáticos recientes dirigidos contra empresas del país asiático, lo cual ha generado respuestas a nivel gubernamental. El acceso no autorizado afectó a una parte de los datos de reservación de vuelos de la aerolínea y de otra compañía relacionada, comprometiendo información como nombres, códigos de reserva y detalles de los trayectos.

Fuente: The Record Publicado: 28/10/2026 · 20:33 UTC
Vulnerabilidad Most Servers on the Planet Are Vulnerable to This Firmware Code-Execution Flaw
Imagen: Wired - Security
Vulnerabilidad

Most Servers on the Planet Are Vulnerable to This Firmware Code-Execution Flaw

Se ha descubierto una vulnerabilidad de ejecución de código de alta gravedad en el firmware de arranque que utilizan numerosos proveedores de servidores y centros de datos en todo el mundo. El fallo reside en el código base de código abierto empleado para crear el firmware UEFI que opera durante la secuencia de inicio, el cual es ampliamente utilizado por diversos proveedores de BIOS independientes. El problema consiste en una corrupción de memoria en un componente de red específico que permite la ejecución de código malicioso antes de que el sistema operativo y las defensas del firmware entren en funcionamiento.

Fuente: Wired - Security Publicado: 28/10/2026 · 20:30 UTC
Filtración de datos Massive Leak Exposes 41,000 Homeland Security Workers—Including Undercover ICE Agents
Imagen: Wired - Security
Filtración de datos

Massive Leak Exposes 41,000 Homeland Security Workers—Including Undercover ICE Agents

Una filtración masiva de archivos del Departamento de Seguridad Nacional expuso información sobre decenas de miles de empleados y contratistas de la institución y de sus organismos dependientes. Los datos filtrados comprenden direcciones de correo electrónico, números telefónicos y datos de oficinas, además de detalles sobre sistemas internos y programas de vigilancia e infiltración, ofreciendo un panorama detallado de la estructura y el funcionamiento de la dependencia. La filtración se originó a partir del sistema de autenticación de la plataforma informatica utilizada por el departamento, según la organización responsable de difundir el archivo.

Fuente: Wired - Security Publicado: 28/10/2026 · 20:00 UTC
Vulnerabilidad Oracle celebrates end of Cybersecurity Awareness Month with quadruple trouble
Imagen: The Register - Security
Vulnerabilidad

Oracle celebrates end of Cybersecurity Awareness Month with quadruple trouble

El texto proporcionado consiste en una lista de titulares y breves fragmentos sobre diversos temas tecnológicos, de inteligencia artificial y de seguridad informática, sin que exista un artículo propiamente dicho sobre Oracle ni sobre el Mes de Concientización sobre Ciberseguridad. Entre los asuntos mencionados se incluyen acciones de GitHub para evitar interacciones fallidas por exceso de contenido de IA, votaciones de accionistas de Microsoft sobre emisiones y fallos en parches de SharePoint que sufren ataques de día cero. Asimismo, se señalan campañas de phishing por parte de actores rusos que se hacen pasar por el soporte de Signal, el decomiso de sitios de propaganda iraní por parte de Estados Unidos, y la adquisición por parte de EQT de una participación mayoritaria en una empresa suiza de ciberseguridad.

Fuente: The Register - Security Publicado: 28/10/2026 · 19:56 UTC
Ciberseguridad Lawsuit against Ex-Overstock CEO tied to 2020 election film falls apart over question of ‘actual malice’
Imagen: CyberScoop
Ciberseguridad

Lawsuit against Ex-Overstock CEO tied to 2020 election film falls apart over question of ‘actual malice’

Un juez determinó que el ex director ejecutivo de Overstock, Patrick Byrne, no tiene responsabilidad en una demanda por difamación interpuesta por Eric Coomer, un exempleado de Dominion Voting Systems. La disputa legal giraba en torno a un largometraje del año dos mil veinte que afirmaba, a través de otro individuo, que Coomer había asegurado impedir la reelección del entonces candidato presidencial Donald Trump. El fallo judicial no profundizó en la mayoría de los argumentos centrales de la demanda, sino que se centró en un requisito legal derivado de la legislación de Colorado, donde el caso fue presentado originalmente.

Fuente: CyberScoop Publicado: 28/10/2026 · 18:58 UTC
Ciberseguridad Discord to let search engines index public server messages
Imagen: BleepingComputer
Ciberseguridad

Discord to let search engines index public server messages

La plataforma de mensajería Discord permitirá que los motores de búsqueda indexen las conversaciones de ciertos servidores públicos, facilitando que usuarios ajenos a la plataforma y sin cuenta o invitación puedan acceder a ellas en la web. El propósito de esta medida es hacer visible en internet información útil que antes permanecía oculta dentro de las conversaciones internas, permitiendo que cualquier persona encuentre respuestas en la web y se una directamente a las charlas en la plataforma. Esta modificación afectará únicamente a los servidores que cumplan con la condición de ser descubridores y públicos, contando además con un mínimo de mil miembros.

Fuente: BleepingComputer Publicado: 28/10/2026 · 18:44 UTC
Vulnerabilidad Volt Typhoon Used Covert Silent Train Network in Four Zero-Day Exploitation Campaigns
Imagen: The Hacker News
Vulnerabilidad

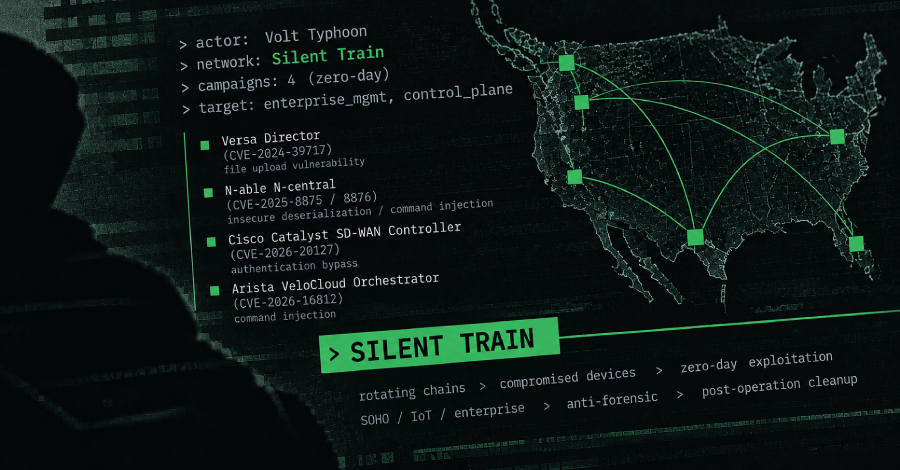
Volt Typhoon Used Covert Silent Train Network in Four Zero-Day Exploitation Campaigns

El grupo de ciberespionaje con nexos en China conocido como Volt Typhoon ha sido vinculado a una red de acceso encubierto llamada Silent Train, detectada inicialmente a finales de 2023. Esta infraestructura utiliza cadenas rotativas de equipos domésticos, de internet de las cosas y empresariales comprometidos, aplicando técnicas contraforenses y limpieza posterior para dificultar su detección y atribución. Su objetivo principal es facilitar fases críticas de ataques, como la explotación de vulnerabilidades, el acceso a credenciales, la exfiltración de datos y el mantenimiento de accesos en entornos de víctimas que incluyen sectores de telecomunicaciones, gobierno, defensa, infraestructura crítica y servicios de emergencia.

Fuente: The Hacker News Publicado: 28/10/2026 · 18:08 UTC
Ciberseguridad European digital rights nonprofit noyb sues Scale AI for ‘invasive’ worker surveillance
Imagen: The Record
Ciberseguridad

European digital rights nonprofit noyb sues Scale AI for ‘invasive’ worker surveillance

La organización sin fines de lucro noyb presentó múltiples denuncias formales en cuatro países europeos contra una importante compañía de inteligencia artificial. La demanda sostiene que las metodologías de dicha empresa infringen la normativa europea al vigilar la actividad en internet de los trabajadores independientes mientras estos elaboran material para entrenar modelos de IA. Asimismo, la organización acusa a la entidad de exigir de manera indebida la entrega de información biométrica.

Fuente: The Record Publicado: 28/10/2026 · 18:02 UTC
Ciberseguridad US sanctions Russians, North Koreans for laundering IT worker earnings
Imagen: The Record
Ciberseguridad

US sanctions Russians, North Koreans for laundering IT worker earnings

El Departamento del Tesoro implementó sanciones contra ciudadanos y entidades de Rusia y Corea del Norte, como parte de los esfuerzos continuos para frenar una campaña ilícita de trabajadores informáticos norcoreanos. Entre los sancionados se encuentran los ciudadanos rusos Ilya Aleksandrovich Boykov y Vitold Viktorovich Obertas, señalados de colaborar en el blanqueo de millones de dólares en criptomonedas obtenidos por estos operadores tecnológicos apostados en territorio ruso y que laboraban para empresas de Estados Unidos. De acuerdo con las autoridades estadounidenses, individuos como Obertas y Boykov canalizaron y convirtieron millones en activos digitales para empresas fantasma norcoreanas como Amnokgang y Alis.

Fuente: The Record Publicado: 28/10/2026 · 17:45 UTC
Vulnerabilidad GitHub’s npm package firewall can block brand-new versions before they install
Imagen: Help Net Security
Vulnerabilidad

GitHub’s npm package firewall can block brand-new versions before they install

GitHub ha dado a conocer una herramienta de firewall para paquetes destinada a verificar los elementos de npm conforme a las normas de las empresas antes de que se lleve a cabo su instalación. Esta función tiene la capacidad de impedir la entrada de versiones totalmente nuevas, así como de vulnerabilidades graves y software malicioso ya identificado, operando de manera previa a que el paquete llegue a una computadora, un proceso de compilación o un agente de programación. Para determinar si una versión se considera nueva, el sistema se basa en la fecha de lanzamiento proporcionada en los metadatos del paquete.

Fuente: Help Net Security Publicado: 28/10/2026 · 17:09 UTC
Malware Google to Allow One-Tap Android App Installs From Approved Third-Party Stores Outside U.S.
Imagen: The Hacker News
Malware

Google to Allow One-Tap Android App Installs From Approved Third-Party Stores Outside U.S.

Third-party Android app stores can now apply to Google for permission to install apps with one tap, without Android's usual confirmation screens, and to update them in the background. To qualify, a store must pass identity checks and send Google its full catalog, along with every new app and update, for ongoing malware scanning. Approved stores get the features from December 1, but only…

Fuente: The Hacker News Publicado: 28/10/2026 · 17:08 UTC
Filtración de datos Sony ISP subsidiary data breach exposes 2.5 million customer records
Imagen: BleepingComputer
Filtración de datos

Sony ISP subsidiary data breach exposes 2.5 million customer records

La subsidiaria de Sony Group Corporation, Sony Network Communications, sufrió un incidente de seguridad que afectó millones de registros con información personal de usuarios actuales y anteriores. El acceso no autorizado a su base de datos de miembros ocurrió en octubre y fue descubierto días después, momento en el cual se procedió a apagar los servidores vulnerados y a cortar la comunicación externa. El análisis interno determinó que quedaron expuestos millones de datos de clientes, tales como nombres completos, números telefónicos, direcciones de correo electrónico, identificadores de usuario, fechas de nacimiento, género e identificadores de conexión a internet.

Fuente: BleepingComputer Publicado: 28/10/2026 · 16:45 UTC
Vulnerabilidad Researcher Reveals How Logic Bugs Alone Cracked Microsoft Edge in $175,000 Pwn2Own Win
Imagen: The Hacker News
Vulnerabilidad

Researcher Reveals How Logic Bugs Alone Cracked Microsoft Edge in $175,000 Pwn2Own Win

Un especialista en seguridad informática logró comprometer el navegador Microsoft Edge y ejecutar código en un equipo con Windows utilizando únicamente errores de lógica, sin recurrir a la corrupción de memoria. El método completo fue dado a conocer tras haber obtenido un premio en un concurso celebrado en Berlín. Los errores de Edge ya fueron corregidos por la compañía un día después del evento, por lo que los navegadores actualizados no corren peligro.

Fuente: The Hacker News Publicado: 28/10/2026 · 16:23 UTC
Filtración de datos PHP2Shell Attack Roots 25 Servers, Breaches U.S. Government-Affiliated Network
Imagen: The Hacker News
Filtración de datos

PHP2Shell Attack Roots 25 Servers, Breaches U.S. Government-Affiliated Network

Un grupo de atacantes, presuntamente vinculado a China, llevó a cabo una campaña ofensiva utilizando vulnerabilidades conocidas como PHP2Shell y un fallo de escalada de privilegios en el núcleo de Linux llamado Fragnesia. Los investigadores de ciberseguridad detectaron esta actividad, la cual combinó dichos fallos para comprometer sistemas con interfaces de administración expuestas, logrando controlar veinticinco servidores en total. Entre los equipos afectados se encuentran tres sistemas vinculados a una organización gubernamental de Estados Unidos, además de dispositivos localizados en Japón, Taiwán y Corea del Sur.

Fuente: The Hacker News Publicado: 28/10/2026 · 16:02 UTC
Ciberseguridad Researchers uncover Volt Typhoon’s covert, ephemeral network
Imagen: CyberScoop
Ciberseguridad

Researchers uncover Volt Typhoon’s covert, ephemeral network

Un grupo de piratas informáticos respaldado por el gobierno chino, conocido como Volt Typhoon, ha utilizado redes efímeras y ocultas para infiltrarse de forma clandestina en infraestructuras críticas e instalaciones sensibles en Estados Unidos durante años. Esta operación encubierta, denominada "Silent Train" por los investigadores, se basa en una red de dispositivos de internet de las cosas (IoT), routers de oficinas domésticas y pequeñas oficinas, y equipos empresariales que han sido comprometidos y rotados rápidamente desde finales del año pasado. Mediante el uso de estas cadenas de infraestructura de corta duración, el grupo ha logrado aprovechar vulnerabilidades adicionales en dispositivos perimetrales para lograr un acceso más profundo en las redes de las víctimas.

Fuente: CyberScoop Publicado: 28/10/2026 · 16:00 UTC
Ciberseguridad Officials seize domain of top bulletproof hosting provider Virtualine
Imagen: CyberScoop
Ciberseguridad

Officials seize domain of top bulletproof hosting provider Virtualine

Las autoridades confiscaron el dominio de Virtualine, un proveedor de alojamiento resistente a abusos (bulletproof hosting) utilizado por cibercriminales para actividades ilícitas a gran escala, según informó el Departamento de Justicia. Esta infraestructura albergó diversos delitos, entre ellos extorsión sexual, ataques de secuestro de datos (ransomware), robos de información, distribución de programas maliciosos y blanqueo de dinero. Asimismo, la organización facilitó la divulgación de material de abuso sexual infantil y destacó por su alta actividad en delitos vinculados a criptomonedas durante el periodo actual.

Fuente: CyberScoop Publicado: 29/10/2026 · 00:38 UTC
Vulnerabilidad Una semana caótica para la ciberseguridad: lecciones y alertas
Imagen: WeLiveSecurity (ESET) en español
Vulnerabilidad

Una semana caótica para la ciberseguridad: lecciones y alertas

La semana previa al 25 de octubre de 2026 fue calificada como una etapa sumamente intensa y caótica para la ciberseguridad, caracterizada por la acumulación simultánea de graves vulnerabilidades e incidentes en herramientas y sistemas muy utilizados. Durante este período, la investigación asistida por inteligencia artificial contribuyó al descubrimiento de al entre las fallas reportadas, mientras que los equipos de defensa debieron lidiar no solo con la aplicación urgente de parches, sino también con la presión de elaborar informes de situación para diversas áreas organizativas y medios de comunicación. Entre los principales problemas destacados figuraron las vulnerabilidades PHP2Shell en el núcleo de PHP, que permitían la ejecución remota de código y motivaron la desconexión temporal de varios sitios web gubernamentales debido a una filtración prematura, aunque las evidencias iniciales señalaban que su explotación era compleja.

Fuente: WeLiveSecurity (ESET) en español Publicado: 28/10/2026 · 18:44 UTC
Ciberseguridad ESET APT Activity Report del segundo y tercer semestre de 2026
Imagen: WeLiveSecurity (ESET) en español
Ciberseguridad

ESET APT Activity Report del segundo y tercer semestre de 2026

El informe de ESET detalla la actividad de diversos grupos de amenazas persistentes avanzadas observada entre abril y septiembre de los analistas de la compañía. En este periodo, los actores respaldados por China se enfocaron en la recopilación de inteligencia contra objetivos gubernamentales, entidades taiwanesas del sector de semiconductores y redes vinculadas al crimen organizado y estafas financieras en el Sudeste Asiático, Oceanía y Sudamérica. Por su parte, los grupos vinculados a Irán incrementaron sus operaciones tras un descenso previo motivado por restricciones de internet en su país, centrando sus ataques en Israel, Estados Unidos y Uzbekistán, además de registrarse acciones de actores asociados a Hamás contra la Autoridad Palestina.

Fuente: WeLiveSecurity (ESET) en español Publicado: 28/10/2026 · 17:41 UTC